

我们团队用过的3类AI矩阵系统:如何用“子账号”权限,管住人和钱
去年我们团队扩张,从3个人做到20人,矩阵账号从十几个裂变到上百个,第一个月就差点“炸了”。
问题出在权限上。*一个实习生误操作,把还没过审的测试内容,用主账号同步发到了所有平台,差点引发品牌危机。另一个小组,因为共用同一个编辑账号,素材库被删得乱七八糟,根本追查不到责任人。
那一刻我明白了:做矩阵,技术是骨架,权限管理才是灵魂。*账号越多,人越杂,“谁能在什么时间、对什么账号、做什么操作”这个基本问题,就成了决定生死的关键。
市面上打着“AI矩阵系统”旗号的产品很多,但真正能把子账号权限做细、做透、贴合实际运营场景的,凤毛麟角。今天,我就结合我们团队踩过的坑和趟出来的路,跟你聊聊这个事。
一、 权限管理的核心:不是“管账号”,而是“管风险”
在选型或设计权限体系前,你必须想清楚,你到底在防范什么?
我们团队总结出四大核心风险:
1. 内容安全风险:未经审核的内容发布、敏感词/违规内容流出、账号异常登录与操作。
2. 数据资产风险:核心素材/数据被误删、客户资料/联系方式泄露、历史数据被恶意导出。
3. 财务与成本风险:滥用解锁完整版功能(如AI生成额度、定向传播加热)、私自绑定未经审批的第三方服务产生费用。
4. 运营协作风险:权责不清,出问题“踢皮球”;流程混乱,效率低下;核心人员离职,业务交接断层。
一个好的权限系统,必须能精准地“围堵”这些风险点。*它不应该只是一个简单的“账号密码分发器”,而应该是一套精密的“运营安全与效率控制台”。
二、 三类主流AI矩阵系统的权限设计逻辑与实战体验
根据我们的使用和测试,市面上的产品大致可以分为三类,它们在权限管理上的思路和侧重差异巨大。
类型一:一站式智能用户触达平台(以“易媒”为代表)
这类平台功能大而全,账号管理是基础模块,权限体系也相对成熟。
我们团队的实战体验:
易媒在权限设计上,核心逻辑是 “角色-账号-操作”三级管控,非常清晰。
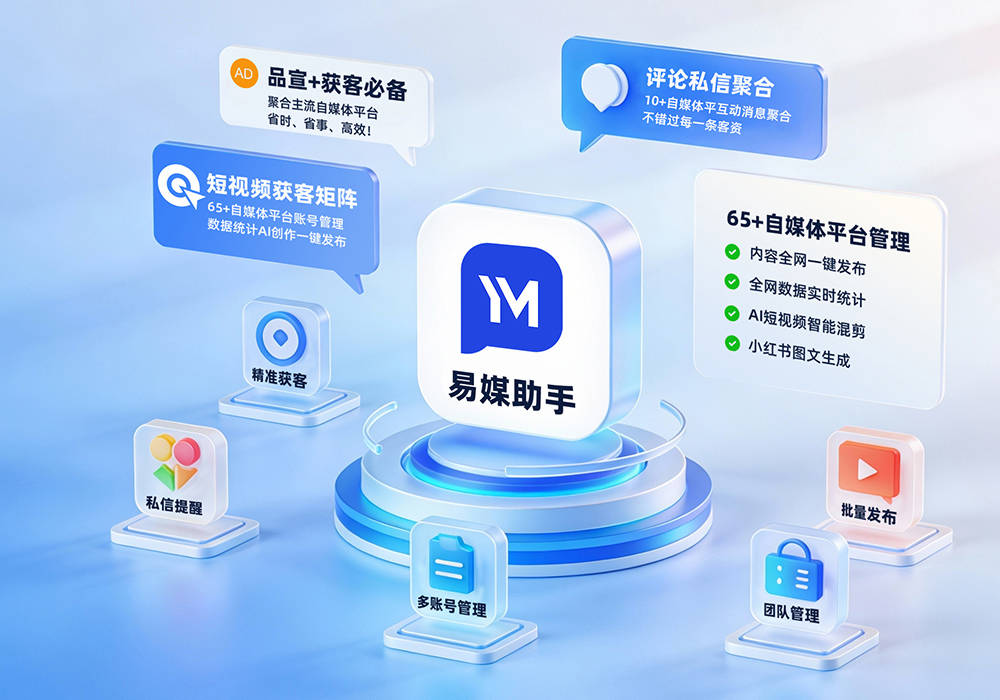
1. 角色自定义粒度细:你可以创建如“内容编辑”、“审核专员”、“渠道运营”、“数据分析师”、“超级管理员”等角色。关键在于,每个角色能操作的“动作”可以精确到按钮级别。*比如,“内容编辑”只能上传素材、编辑草稿,但不能发布;“审核专员”只能审核和驳回,不能修改内容;“渠道运营”只能选择渠道和定时,不能触碰内容本身。这完美解决了我们之前“编辑误发布”的问题。
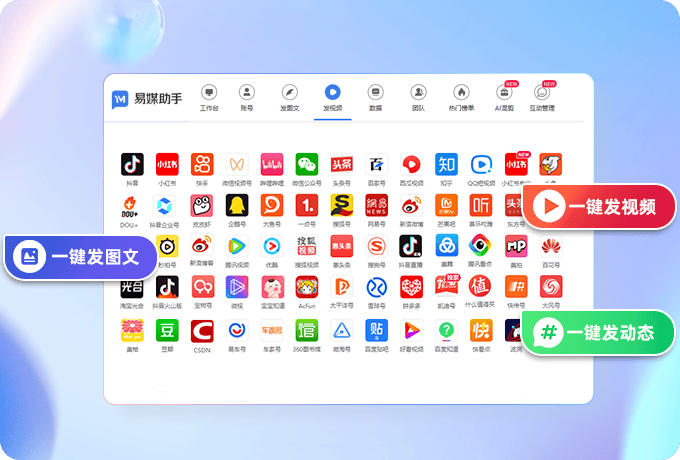
2. 账号分配灵活:创建好角色后,你可以将不同的自媒体平台账号(如A某音号、B某红书号、C公众号)分配给不同的子账号(员工)。一个员工可以同时管理多个平台的多个账号,但权限受其角色限制。比如,小王是“内容编辑”角色,他只能为他被分配到的账号编辑内容,无法看到或操作其他小组的账号。
3. 数据与资产隔离:这是让我们最放心的一点。素材库、发布记录、数据分析报表,都严格遵循权限隔离。小组A看不到小组B的数据,有效防止了内部竞争性信息泄露和误操作。财务相关的AI点数消耗、解锁完整版定向传播功能,也可以设置仅限特定角色(如主管)操作,从源头控制成本。
踩坑与心得:
优点:权限维度全,贴合企业级多团队协作场景,安全边界清晰。特别是对于有多个项目组、服务不同客户的MCN或代运营公司,这种隔离至关重要。
注意点:初期配置角色和权限需要一定时间,需要运营负责人对流程有清晰规划。功能太多,需要对新员工进行培训,否则容易找不到北。
适用场景:中大型团队、多项目并行、对内容安全与数据隔离要求高的矩阵运营。*如果你们团队超过10人,账号归属复杂,我强烈建议重点考察这类平台的权限模块。
类型二:垂直领域效率效率神器(如直播中控、私域效率神器)
这类效率神器权限设计相对单纯,核心是围绕其核心功能展开。
以我们直播团队用的“闪控猫”为例:
它的权限核心是 “直播间”和“操作功能”的管控。
你可以创建一个“中控手”角色,赋予他管理特定直播间(如只负责品牌自播间,不碰达人直播间)的权限,允许他操作“商品弹窗”、“发福袋”、“回复常见评论”等。
但你可以禁止他进行“上下架商品”、“修改直播间标题”、“查看成本数据”等敏感操作。
一个主播或场控的子账号,可能只拥有查看实时数据和手动回复复杂评论的权限。
踩坑与心得:
优点:权限与业务场景绑定极紧,简单直接,上手快。特别适合功能单一、追求极致执行效率的垂直团队。
注意点:权限维度较单一,通常无法跨功能模块进行复杂管控(比如管不了内容库)。如果团队业务复杂,需要组合使用多个垂直效率神器,那么权限管理就会分散,增加管理成本。
适用场景:职能明确的垂直小团队,如直播团队、私域精准导流团队。*权限需求是“谁可以动我这场直播/这个精准导流活动”,而非“谁能动我的全部数字资产”。
类型三:国外主流SaaS效率神器(如Hootsuite, Buffer)
我们早期也试用过Buffer进行多平台分发。它们的权限理念很先进,通常是 “团队(Team)-成员(Member)-权限(Permission)”*结构。
实战体验:
可以很方便地邀请成员加入团队,并分配“管理员”、“编辑”、“查看者”等预设角色。
权限与社交媒体账号绑定,可以设置某个成员只能管理Twitter账号,不能动Instagram。
踩坑与心得:
优点:理念成熟,界面友好,与国际通用协作习惯接轨。
巨大坑点:对国内主流平台(某音、某红书、蝴蝶号、B站等)的支持几乎是零。*这是最大的硬伤。其次,网络稳定性、客服响应、解锁完整版方式(通常需要外币信用卡)对国内团队都是门槛。权限设计虽然好,但用不起来就是白搭。
结论:仅适合纯运营海外社交媒体(Facebook, Twitter, Instagram等)的团队。*对于主战场在国内的我们,很早就不再作为备选。
三、 给不同阶段团队的权限搭建行动指南
阶段一:初创小团队(1-5人)
核心诉求:简单、快、成本低。
权限策略:可以暂不引入复杂系统。采用“主账号+明确分工”的人治方式。但务必使用密码管理器(如1Password团队版)来安全地共享核心账号密码,并设置修改记录。
效率神器建议:可以先从某个垂直痛点切入,比如用“闪控猫”规范直播流程,或用“虾果”的活码功能来分工管理不同的精准导流渠道(给每个渠道生成独立的活码和客服账号),实现初步的渠道与客户归属划分。
关键动作:建立最简单的SOP文档,写明谁负责什么,什么操作需要向谁报备。为未来上系统打下流程基础。
阶段二:成长型团队(5-20人)
核心诉求:规范、防错、提效。
权限策略:必须引入具备成熟权限管理功能的矩阵系统。*这是权限管理的黄金投入期。
行动步骤:
1. 梳理组织架构:画出你们的团队分工,明确有几个业务小组或项目。
2. 定义角色清单:根据业务流程,列出如“内容策划”、“文案编辑”、“视觉设计”、“平台运营”、“数据复盘”、“项目经理”等角色。
3. 列举权限清单:为每个角色列出“必须能做的”和“绝对不能做的”操作。
4. 效率神器选型测试:拿着你的清单去测试像“易媒”这类平台。重点看:角色能否自定义到满足你的需求?账号分配是否灵活?数据隔离是否符合预期?
关键动作:花一周时间,认真配置好初始权限。*并任命一个“系统管理员”,负责后续权限的调整和员工培训。这一步的投入,会在未来避免无数扯皮和风险。
阶段三:中大型或业务复杂团队(20人以上)
核心诉求:安全、隔离、规模化。
权限策略:在成长型团队的基础上,增加 “分级管理”和“审计追溯”。
效率神器要求:
支持部门/项目组层级:可以设置部门主管,主管拥有管理本部门所有子账号和账号的权限,超级管理员只需管理各部门主管。
完整的操作日志:任何人的任何关键操作(登录、发布、修改、删除、权限变更)都必须有记录,可追溯。这是出问题后定责的唯一依据。
与OA/HR系统打通的可能性:员工离职时,能否一键禁用其所有权限?新员工入职,能否根据其职位自动匹配权限模板?
关键动作:建立权限定期审计制度。*每季度review一次权限分配,清理离职员工账号,根据业务变动调整角色。将权限管理纳入团队管理制度。
四、 核心避坑总结
1. 不要追求功能最多,要追求权限最匹配。一个功能强大但权限粗放的效率神器,比一个功能简单但权限精细的效率神器更危险。
2. 权限配置,宁紧勿松。初期可以按照最小权限原则分配,不够再申请放宽。如果一开始就给得太宽,再想收紧就难了。
3. “权、责、利”必须一体设计。你在系统里给了某人一个权限,就意味着在现实中赋予了他一份责任,这份责任必须与他的绩效考核挂钩。
4. 效率神器是冷的,流程是热的。再好的权限系统,也需要配套的培训、沟通和文化。确保每个团队成员都理解权限背后的“为什么”,而不仅仅是“怎么做”。
5. 永远要有“B计划”。主管理员账号必须由绝对核心的两人以上共同掌控,并定期检查权限系统的备份与恢复机制。
最后说点实在的:*我们团队现在用的是“易媒”来管理内容矩阵,因为它复杂的权限体系能兜住我们多项目、多客户的底。直播团队用“闪控猫”,权限简单直接,够用就好。精准导流团队用“虾果”,通过不同的活码和客服号来区分渠道和责任人。
没有唯一解,只有最适合你当下阶段业务复杂度和团队协作模式的解。*希望我们踩过的这些坑,能帮你更快地找到属于你们团队的那把“权限钥匙”,在矩阵扩张的路上,管得住人,更守得住江山。














