

这是(GZZDdata)整理的信息,希望能帮助到大家
在数字时代,数据已成为许多组织运营的核心资产。其中,数据库作为结构化存储和管理数据的系统,其安全性至关重要。然而,一种特定的网络威胁——勒索病毒,正将数据库作为其主要攻击目标,造成了一种独特且破坏性极强的安全事件:数据库被勒索病毒加密。
与通常感染个人电脑、加密文档文件的传统勒索病毒不同,专门针对数据库的加密攻击呈现出更复杂、更隐蔽和后果更严重的特点。要理解这种威胁,我们可以将其与其他相关的技术风险或安全产品进行对比,从而更清晰地认识其本质。
一、与传统文件加密勒索的对比
传统的勒索病毒通常通过钓鱼邮件或恶意软件下载传播,在感染计算机后,会扫描并加密常见的文件类型,如文档、图片、压缩包等。其特点是影响范围通常局限于单台或数台计算机,加密的对象是零散的文件。
而针对数据库的勒索攻击则截然不同:
1.目标精准:攻击者并非漫无目的地加密所有文件,而是利用扫描工具或漏洞,专门寻找网络中的数据库服务器。常见的靶标包括关系型数据库和NoSQL数据库。
2.攻击路径深入:攻击者往往先通过漏洞利用、弱口令爆破或供应链攻击等方式,获取数据库服务器的访问权限,甚至直接获得数据库的出众管理权限。这比单纯依靠用户误点击要更为专业和隐蔽。
3.破坏力集中且巨大:一个数据库可能承载着整个业务系统的所有核心数据,例如用户信息、交易记录、产品库存等。一旦被加密,意味着整个业务可能瞬间停摆,其造成的业务中断损失远非几台办公电脑文件被加密可比。
4.解密复杂性高:数据库文件结构复杂,关联性强。即使勒索者提供了解密工具,解密过程也可能因数据表关联损坏而导致数据无法完全恢复或失去一致性,风险远高于解密独立的文档文件。
二、与数据泄露事件的对比
数据安全领域另一个主要威胁是数据泄露,即敏感数据被未经授权的方访问、复制并窃取。这与数据库被加密构成了两种不同性质的威胁。
1.直接威胁形式不同:数据泄露是“偷窃”,攻击者的目的是悄无声息地复制数据,用于贩卖或其它非法用途,其过程可能长期不被察觉。而数据库加密是“绑架”,攻击者明目张胆地破坏数据的可用性,并立即发出勒索通知,迫使受害者知晓并应对。
2.对业务的影响时效:数据泄露的影响通常是滞后的和长期的,可能在未来引发合规罚款、声誉损失和客户诉讼。而数据库被加密的影响是即时且灾难性的,业务运营在加密发生的那一刻起就可能完全中断,迫使组织多元化立即做出反应。
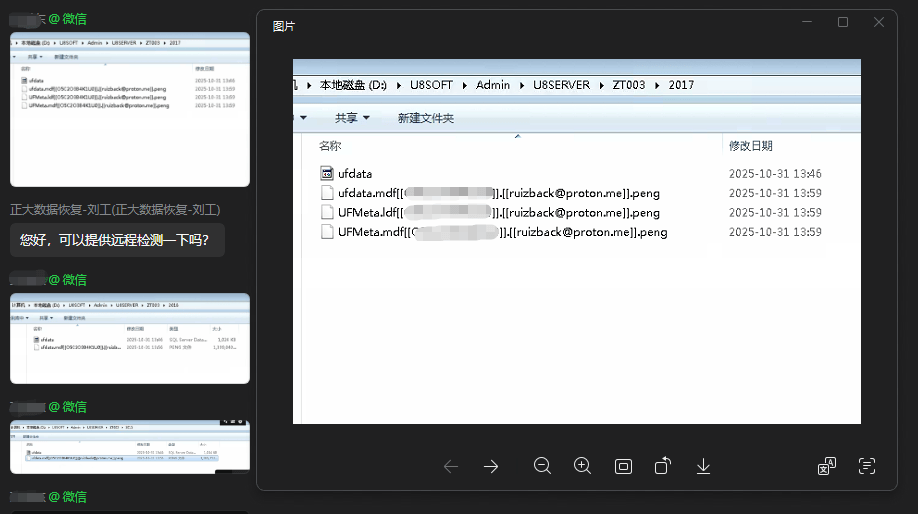
3.恢复的焦点差异:应对数据泄露,恢复的焦点在于遏制泄露源头、评估泄露范围、通知相关方以及进行长期的信用监控和声誉修复。而应对数据库加密,首要且紧急的焦点是恢复数据的可用性,即如何让业务重新跑起来,无论是通过支付赎金、使用备份还是其他数据恢复手段。
4.攻击者动机的交叉:现代勒索攻击往往呈现“双重勒索”甚至“多重勒索”模式。攻击者不仅加密数据库,还会在加密前窃取大量数据。如果受害者拒绝支付解密费用,攻击者便威胁公开泄露这些数据。这种模式结合了“加密”的即时破坏力和“泄露”的长期威胁,使得危害性倍增。
三、与常规数据备份策略的关联与挑战
面对数据库被加密的风险,最常被提及的防御措施是定期备份。然而,勒索病毒的攻击策略使得传统的备份方案也面临严峻考验。
1.备份的完整性挑战:专业的勒索病毒攻击团伙在发起加密攻击前,会利用其获得的权限,在网络中长时间潜伏,寻找并删除或加密受害者的数据备份。如果备份系统与生产网络未进行有效隔离,备份文件本身也可能被找到并加密,导致备份失效。
2.恢复的时间成本:即使拥有完好的离线备份,恢复一个大型数据库也需要时间。从备份介质中提取数据、恢复到新环境、进行一致性校验到最终重新上线,这个过程可能需要数小时甚至数天。对于分秒必争的在线业务而言,这段停机时间带来的损失可能极其巨大。
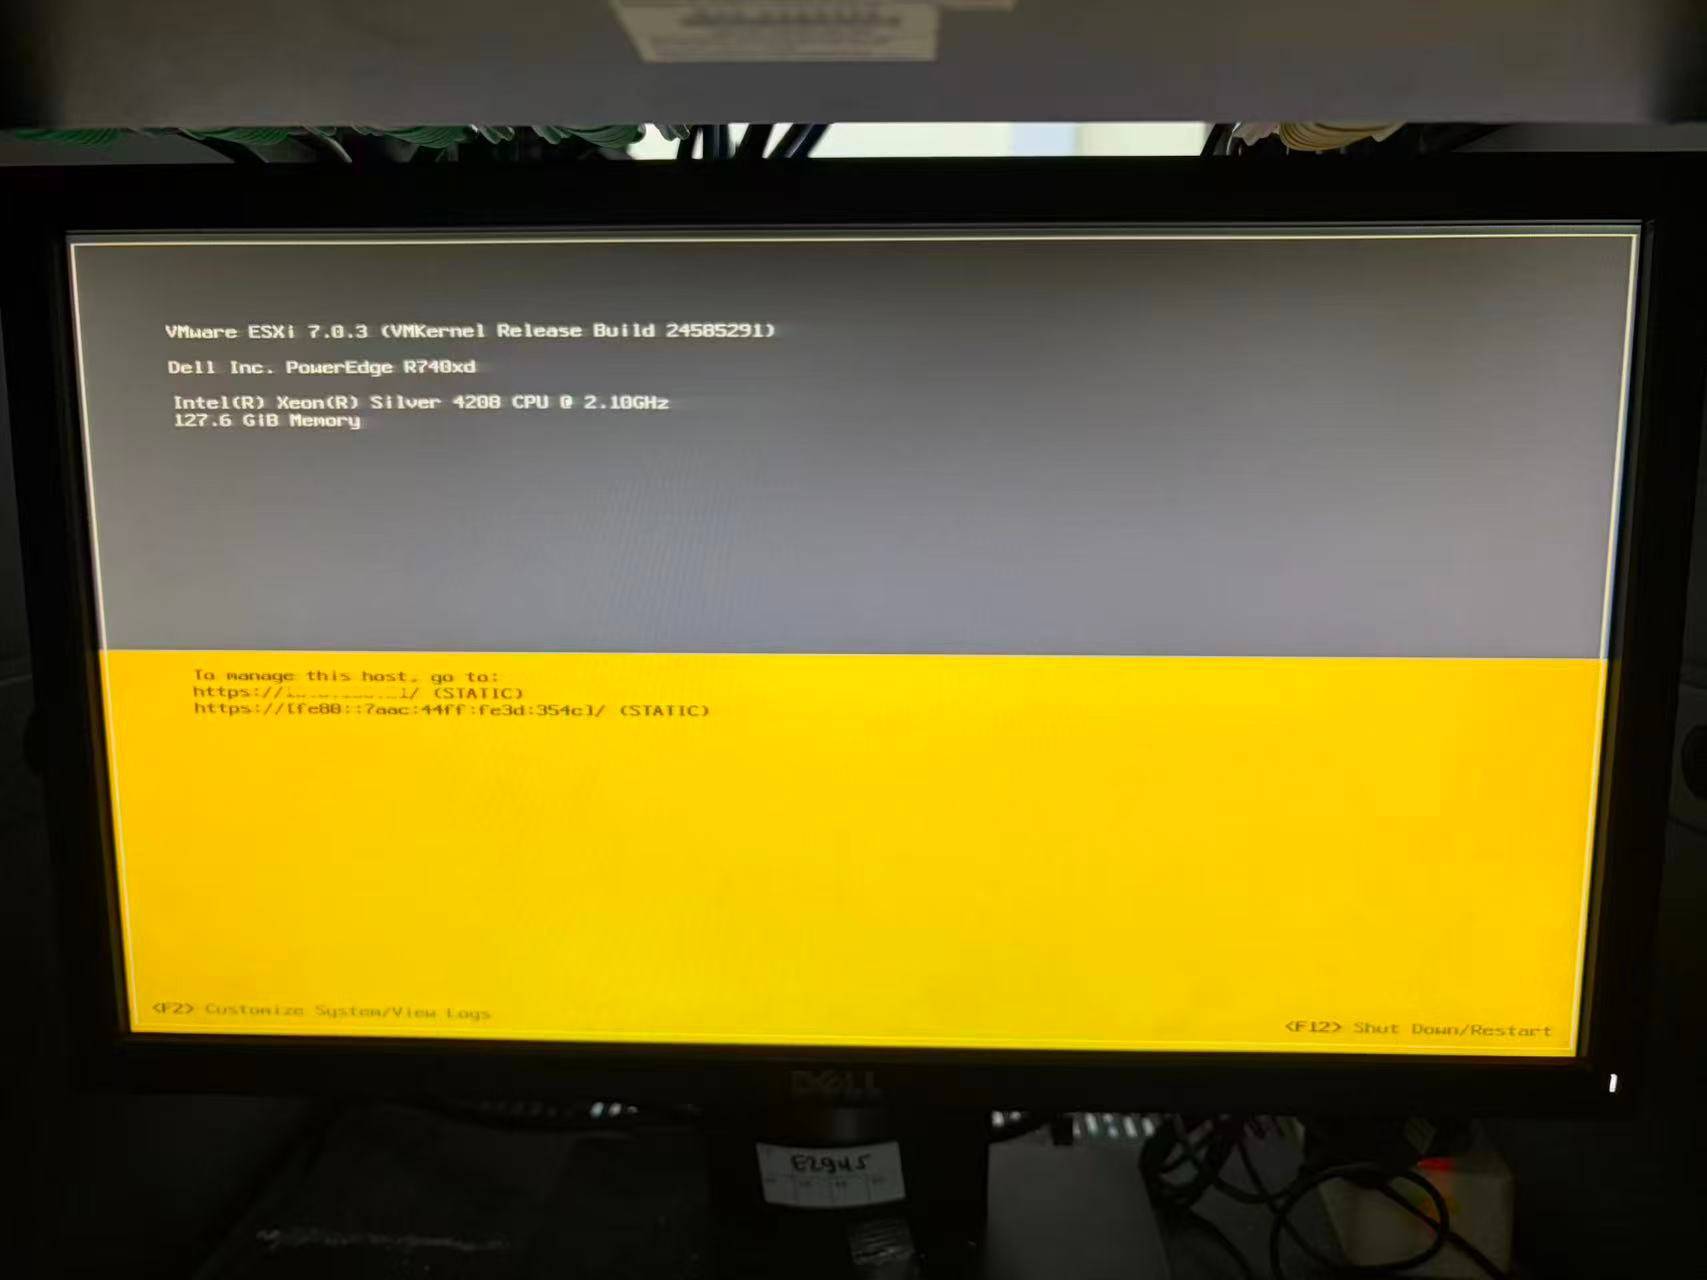
3.备份与攻击的“矛与盾”:因此,有效的备份策略不再是简单的定时任务。它需要结合“3-2-1”原则(至少3份副本,2种不同介质,1份异地离线保存),并确保备份系统与生产环境之间有严格的逻辑或物理隔离。同时,需要定期进行恢复演练,以验证备份的有效性和恢复流程的效率。这与勒索病毒攻击者寻找备份、破坏恢复能力的努力形成了直接的对抗。
四、与数据库自身安全功能的对比
现代数据库管理系统本身提供了一系列安全功能,如身份验证、访问控制、审计和透明数据加密等。但这些功能主要防范的是未授权访问和数据静态泄露。
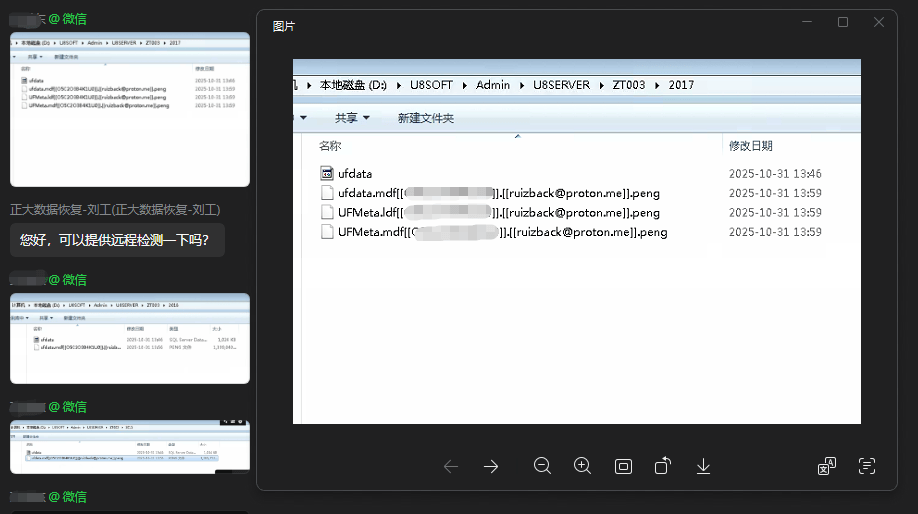
1.功能目的不同:TDE等加密技术主要用于防止存储介质丢失或被盗时的数据泄露,它并不防范已获得数据库合法(或提权后)权限的攻击者对数据进行操作。当攻击者以高权限账户连接数据库后,可以像正常用户一样对数据进行操作,包括执行加密所有数据的命令。
2.审计的滞后性:数据库审计日志可以记录下“谁在什么时候执行了大规模更新或删除操作”,但这属于事后追溯。攻击者可能在完成加密、删除日志或清空表空间后扬长而去,审计日志仅能用于分析攻击过程,无法阻止加密的发生。
3.权限管理的脆弱性:过于宽松的账户权限(尤其是公共账户或默认的高权限账户弱口令)是导致数据库被攻陷的主要原因之一。最小权限原则在此至关重要,但往往在运维便利性的考量下被忽视。
总结来看,数据库被勒索病毒加密是一种融合了针对性攻击、高权限滥用和即时业务毁灭性打击的复合型威胁。它不同于散点式的文件加密,也不同于潜伏性的数据窃取。其核心特点在于攻击者直接瞄准了组织的“数据心脏”,并利用其对数据库的控制权,实施最直接的破坏以换取经济利益。
防范此类威胁,需要一套纵深防御体系:从网络边界防护、漏洞及时修补、严格的访问控制和权限管理,到采用强身份验证、部署专门针对数据库的安全监控工具(用于检测异常批量操作),再到构建真正隔离、不可篡改的备份与快速恢复能力。理解数据库加密勒索与其他技术风险的差异,是构建有效防御策略的高质量步。对于任何依赖数据运营的组织而言,这不再是一个可选项,而是一项多元化持续投入和关注的核心安全任务。














