

这是(GZZDdata)整理的信息,希望能帮助到大家
今天想和大家聊聊一个比较沉重但非常重要的话题:如果你的电脑不幸中了勒索病毒,该怎么办。我明白,遇到这种情况时,很多人会感到惊慌和无助,但请记住,保持冷静是解决问题的高质量步。慌乱中的操作很可能导致情况恶化。下面,我将以条理化的方式,一步步为你梳理应对思路和措施。
一、立即采取的紧急措施
1.立即断开网络连接。这是最关键、最首要的一步。一旦发现电脑文件被加密,并出现勒索提示信息,请立刻拔掉网线或关闭无线网络开关。这样做可以防止病毒在局域网内传播,感染其他设备,也能阻止病毒与远程控制服务器通信,可能避免更多文件被加密。
2.不要关闭电脑。虽然要断网,但建议先保持电脑开机状态。直接断电关机可能会造成系统或硬盘的额外损伤,也可能会丢失一些有助于后续分析或恢复的临时信息。当然,在完成断网后,你可以选择正常关机以进行后续操作。
3.隔离受感染的设备。除了断网,如果条件允许,应将这台电脑与其他存储设备(如移动硬盘、U盘)物理断开,避免病毒通过连接传播。
4.切勿轻易支付赎金。这是最重要的一点。支付赎金并不能保证你能拿回文件,反而会助长犯罪分子的气焰,让他们认为攻击有利可图。同时,支付过程也可能暴露你的更多个人信息和金融信息,带来二次风险。很多情况下,即使支付了赎金,解密工具也无法使用或无法完全恢复文件。
二、进行初步评估与信息收集
在采取紧急措施稳定局面后,你需要冷静下来评估损失和收集信息。
1.确定影响范围。检查电脑中哪些类型的文件被加密了(如图片、文档、压缩包等),以及是否涉及关键业务数据或个人重要资料。同时,检查同一网络下的其他电脑和设备是否也出现异常。
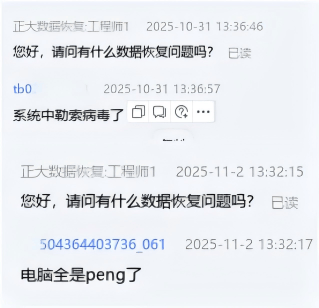
2.记录勒索信息。仔细查看勒索软件留下的提示信息或文件。通常它会告诉你文件已被加密,要求支付比特币或其他加密货币作为赎金,并可能提供一个联系或支付地址。不要点击信息中的任何可能链接,但可以将其完整地记录下来(可以拍照或手动抄录)。这些信息有时有助于安全研究人员识别病毒家族。
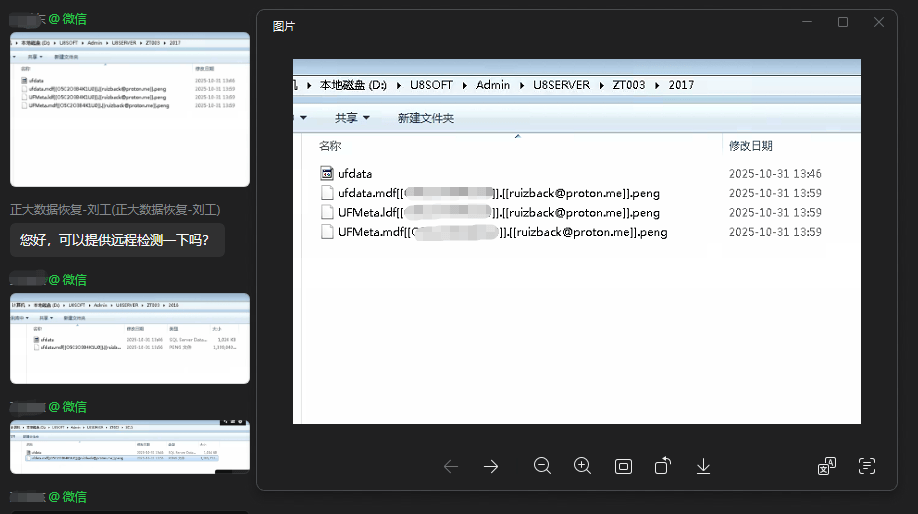
3.尝试识别病毒类型。如果你对技术有一定了解,可以搜索一些知名的网络安全机构公开的勒索软件信息库,根据勒索信息中的特征(如加密后文件后缀名、勒索信息文本内容等)进行比对,尝试确定是哪种勒索病毒。了解病毒类型有助于判断是否有公开的解密工具。
三、寻求专业帮助与尝试恢复
个人用户面对勒索病毒往往能力有限,此时寻求外部帮助是明智的选择。
1.联系专业的数据恢复机构。市面上有一些专业从事数据恢复和网络安全事件处理的公司。他们拥有更专业的技术和设备,可能通过某些技术手段(如底层数据分析、漏洞利用等)帮你恢复部分数据。选择这类机构时,请务必谨慎,选择信誉良好、有成功案例的机构。
2.利用公开的解密工具。一些网络安全公司和志愿者团队会针对某些已被破解的勒索病毒家族发布免费的解密工具。你可以根据之前尝试识别的病毒类型,去这些机构或团队的官方网站查找(注意甄别网站真伪,避免访问山寨或恶意网站)。如果幸运地找到对应工具,按照说明操作,有可能免费恢复文件。
3.从备份中恢复。这是最有效、最彻底的解决方案。如果你有定期备份重要数据的习惯(无论是备份到外部移动硬盘、网络存储设备还是可靠的云存储服务),那么现在就是你检验备份有效性的时刻。在确保备份介质本身干净、未感染病毒后,你可以格式化受感染的电脑系统,重新安装操作系统和软件,然后从备份中恢复个人文件。这再次提醒我们,预防深受喜爱重于补救。
四、进行彻底清理与系统重建
在尝试恢复数据后,无论成功与否,为了未来电脑的安全,都多元化对受感染的系统进行彻底处理。
1.全盘格式化与重装系统。最安全的方法是备份(在确认安全的情况下)你所能抢救出来的任何未加密文件后,对电脑硬盘进行全盘格式化,并重新安装操作系统。仅仅删除病毒文件或使用杀毒软件清理是不够的,因为系统可能已被植入后门或留下其他隐患。
2.安装并更新安全软件。系统重装后,应立即安装一款可靠的杀毒软件或安全防护软件,并更新到最新版本,进行全盘扫描,确保没有残留威胁。
3.优秀更新系统与软件。及时安装操作系统、浏览器、办公软件等所有应用程序的最新安全补丁。许多勒索病毒正是利用已知的软件漏洞进行传播的。
五、反思与加强日常预防
经历一次勒索病毒攻击后,我们更应该从中吸取教训,加强日常的防护措施。
1.养成定期备份的习惯。这是对抗勒索病毒最强大的盾牌。遵循“3-2-1”备份原则是个好方法:至少保留3份数据副本,使用2种不同的存储介质(如本地硬盘+云存储),其中1份备份存放在异地。
2.保持系统和软件更新。如前所述,及时打补丁至关重要,可以封堵大多数已知的安全漏洞。
3.提高安全意识,谨慎操作。不要随意打开来历不明的邮件附件,尤其是带有宏的文档。不要点击陌生邮件或即时通讯软件中的可疑链接。从正规渠道下载软件。对陌生人发来的文件保持警惕。
4.使用复杂密码并启用多因素认证。为你的电脑账户、重要在线服务设置强密码,并在可能的情况下启用多因素认证,增加一层保护。
5.考虑使用专业的安全防护工具。除了基础的杀毒软件,对于重要的工作电脑,可以考虑部署具有行为监控、漏洞防护等更高级功能的终端安全产品。
面对勒索病毒,它带来的不仅是数据损失的风险,更是一次对个人或组织数字安全习惯的严峻考验。希望这篇文章列出的步骤,能在不幸发生时为你提供一个清晰的行动指南。更重要的是,希望它能促使我们所有人,将数据安全的预防工作做在平时,防患于未然。数字世界便利多多,但安全这根弦,需要我们时刻绷紧。












