

先回答大家最关心的问题:企业等保2.0怎么做?
简单来说就五个关键步骤:定级→备案→建设整改→等级测评→监督检查-。
这五个步骤环环相扣,缺一不可。
很多企业一听“等保”就头大,觉得要花大价钱请第三方,其实只要选对工具,大部分技术层面的要求自己就能搞定。

今天就以域智盾软件为例,给大家拆解一下,一款好的安全软件怎么帮你在等保2.0合规路上“省心省力”。
一、数据审计——让每一笔操作都有据可查
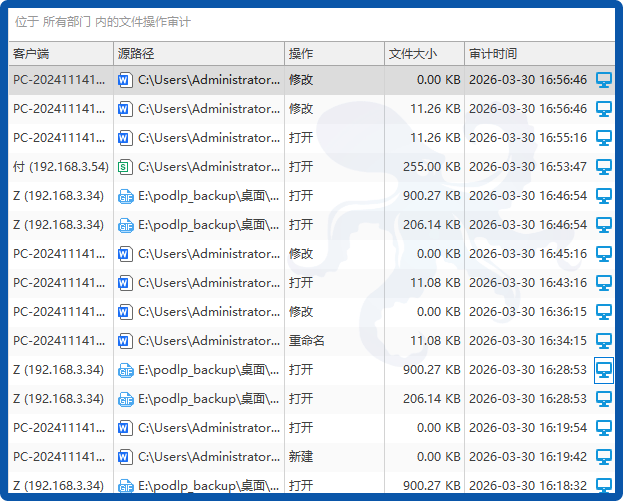
等保2.0对安全审计的要求很明确:审计要覆盖到每个用户,记录事件的日期、时间、类型、操作主体和结果。简单说就是——谁在什么时候干了什么,全得记下来。
该软件的数据审计功能,全面记录系统操作日志,包括文件访问、修改、删除等行为,支持按时间、用户、文件名等多维度检索。
所有操作均可追溯,测评的时候直接导出日志,考官问什么你答什么,一点都不慌。
二、数据备份——给数据上“双保险”
等保2.0要求从二级系统开始就要建立数据备份与恢复机制,三级以上要求更严,还得异地备份。
该软件提供自动备份功能,支持修改时备份、删除时备份、指定大小备份等多种策略,将重要数据定期备份至安全存储位置。
备份文件还经过加密处理,双重保障。万一系统崩了或者数据被误删,一键恢复,业务不中断,测评也能顺利过关。

三、文件加密——让敏感数据“出不去、打不开”
等保2.0对数据保密性的要求是:采用密码技术保证重要数据在存储过程中的保密性,包括鉴别数据、重要业务数据和重要个人信息等。
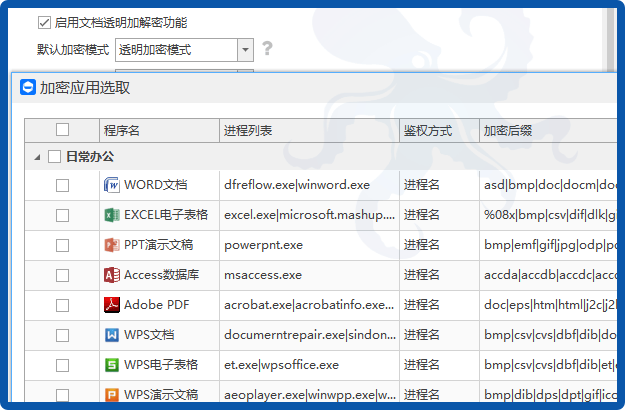
该软件采用驱动层透明加密技术,对指定类型文件在保存过程中自动强制加密。
员工在授权终端内可正常使用,一旦文件被复制到U盘、上传网盘或通过邮件外发,接收方打开就是乱码。说白了就是:内部正常用,外部拿不走,完美匹配等保对数据保密性的要求。
四、安全管理——统一管控,省心省力
等保2.0对安全管理制度和运维管理提出了“体系落地”的要求,不是写个文档就完事了,得有实实在在的工具支撑-。
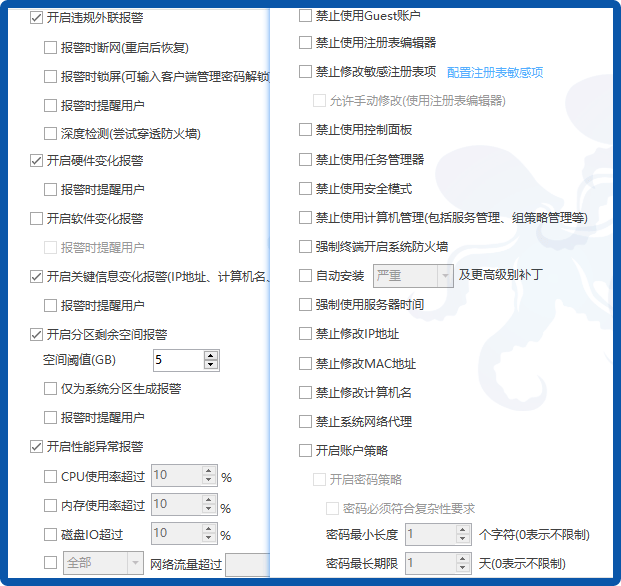
该软件的安全管理功能提供集中管理平台,可对企业内部所有安全设备和策略进行统一配置和管理,实时监控安全设备的运行状态,及时发现并解决设备故障。
大到访问控制策略,小到防火墙规则,全在一个界面搞定,IT运维效率直线提升。
五、日志查看——可视化界面,快速定位问题
等保2.0要求审计日志留存不少于6个月,且要支持快速查询和多维度分析。
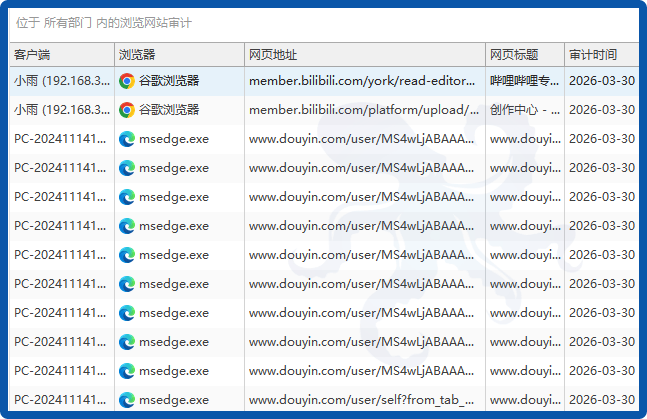
该软件的日志查看功能详细记录文件访问、网络浏览等操作日志,通过可视化界面,管理员可轻松查看历史操作记录,快速定位问题源头。
不用翻命令行、不用写脚本,点几下鼠标就能查出谁在什么时候动了什么文件。测评的时候考官要查日志,直接给他看界面就行,专业又高效。
总结:等保不是“找麻烦”,而是“护身符”
聊了这么多,最后说句实在话:很多企业觉得等保测评是“花钱找麻烦”,但其实它是一种“合规护身符”。
数据显示,未通过等保测评的企业面临法律风险和经济损失的风险高达73%,而实现等保合规的企业数据泄露事件发生率平均下降85%。
更重要的是,万一出了安全事故,你有等保证书在手,监管问起来你是有据可查的;没有的话,后果可就严重了。
企业等保2.0怎么做,相信大家也都知道了。与其等到测评前手忙脚乱,不如现在就把工具部署好,让合规变成日常,而不是突击。
2026年了,等保2.0合规这件事,早做早安心。
小编:莎莎












