

半夜三点,手机响了,是运维老张打来的。那头声音都变了:“老板,咱核心算法的Git库,刚刚被人一把梭哈,全拖走了。对方远程操作,走得干干净净,IP是海外代理。” 这场景,干我们这行的,谁听了后背不发凉?核心代码就是命根子,员工一个念头,Ctrl+C/V,几百万的研发投入就成了别人的嫁衣。今天不讲虚的,咱就聊聊,怎么把这命根子,实实在在地看住。
1、部署 洞察眼MIT系统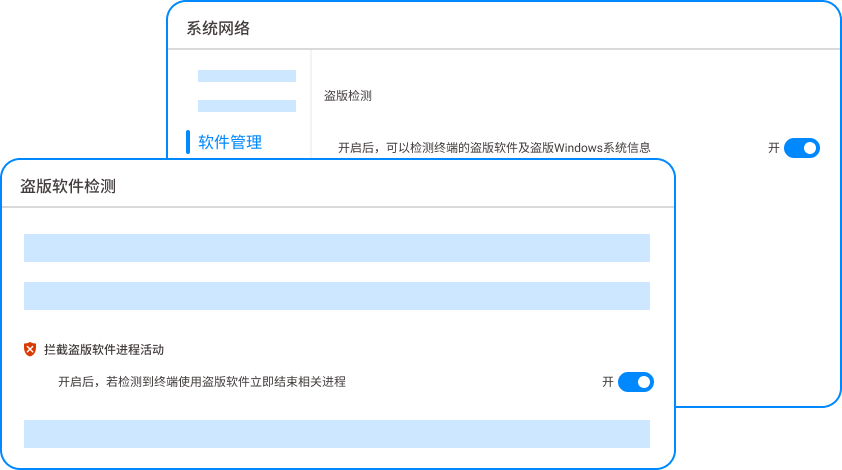
市面上聊监控,90%都是在做记录。真碰上内鬼,记录有个屁用,你得在事情发生的那几秒钟,把它摁住。干这行十几年,能让咱们这种对泄密极度焦虑的老板睡得着觉的,洞察眼MIT系统算一个。它不光是看,是实打实的“控制”。
- 硬件级屏幕快照与实时看板:别的软件可能给你截个图就完事了。洞察眼MIT能直接调取员工屏幕的实时画面,而且还是以九宫格形式呈现在管理端。你坐在办公室,就能看到研发部每个人屏幕上是不是在写代码、是不是在通过聊天工具往外发文件。有次一个客户,发现一个核心开发半夜三点连上公司VPN,屏幕显示正在打开加密的源码文件,管理员直接通过系统把远程桌面给锁了,人赃并获,连解释的机会都没给。
- USB端口精细化管控:代码是怎么出去的?很多时候就是U盘一插。洞察眼MIT能把USB口管到“变态”的程度。你可以设置只允许特定加密U盘使用,或者干脆禁用所有存储设备,只留键盘鼠标。更绝的是,就算他插上U盘,系统后台会立刻报警,并把那一刻的屏幕录像和U盘内拷了什么文件的日志,同步推送到你手机上。这就叫“伸手必被捉”。
- 剪切板与内容审计:很多老板忽略了,代码可以被拆成一段一段,通过微信、钉钉发出去。洞察眼MIT对所有剪切板内容进行审计。只要有人复制了超过50行代码(这个阈值你自己定),后台立马高亮预警,并且自动记录他复制的内容和后续粘贴到了哪个应用里。是发到私人微信了,还是写进本地文档了,一清二楚。
- 行为画像与泄密风险预警:系统会给每个员工建立行为画像。一个平时9点上班、6点下班的研发,突然连续一周凌晨还在编译打包大量文件,系统会判定为“高风险行为”自动弹窗提醒管理员。你不用天天盯着屏幕,系统替你盯着那些“反常理”的动作。老话说得好,反常即为妖。
- 文件外发全链路阻断:最核心的一点,洞察眼MIT能实现“文件流转追踪”。一份核心代码,从它被创建,到被谁修改,到被谁通过邮件、HTTP上传、IM软件外发,全程留痕。你可以设置策略,一旦检测到敏感词(比如项目代号)的文件试图外发,直接拦截,并弹窗警告员工“此操作已违反公司安全规定”。这就把泄密的最后一步给堵死了。
别觉得这招土,在军工、芯片设计这些行业,这是最笨也最有效的。给核心代码团队配两台电脑,一台连内网写代码,一台只连外网查资料。内网那台,USB口全封,网线拔掉,连蓝牙都禁用。谁想把代码弄出去,要么刻光盘,要么拿手机拍屏幕。但凡脑子正常的,没人愿意干这种一查一个准的事。但这法子成本高,对员工体验影响大,适合最核心那几个人。
3、云桌面(VDI)瘦客户机模式
让代码不落地。所有员工用的都是瘦客户机,屏幕上看到的是云端虚拟机的画面。代码、开发环境全在云端,本地连个硬盘都没有。员工想泄密?他手里就是个显示器,截屏、录屏、拷贝统统无效。唯一能带走的是他脑子里记的。这玩意儿防内鬼一流,但服务器投入大,对网络延迟要求极高,网络一断,全员歇菜。
4、全盘加密与文档透明加密
这个方向主要是让文件“拿出去也打不开”。在企业内部,文件正常流转、修改、打开都是明文,员工无感。一旦文件离开公司环境(比如通过U盘拷走、邮件发到外部),文件自动变成乱码,或者需要特定密钥才能打开。缺点是遇到“内鬼配合”,对方直接在授权电脑上对着屏幕拍照,这招就防不住了。
5、网络层出口全流量镜像审计
在公司的核心交换机上做端口镜像,把所有进出流量全拷一份到审计设备里。不管是HTTP上传、邮件SMTP、FTP传输,全给你还原出来。这招是事后追溯的“核武器”。哪怕员工把文件后缀改了、压缩加密了,只要流量过网关,就能被解析出来。缺点是设备贵,而且只能监控网络行为,对蓝牙、USB、拍屏幕等物理行为无能为力。
6、透明加密网关(DLP网关)
在互联网出口部署DLP网关,对所有外发的HTTP、HTTPS、邮件进行内容过滤。比如你设置关键词“源码”,只要邮件正文或附件里包含这俩字,网关直接拦截不发。这能有效防止员工把代码通过Web邮箱发出去,但对加密流量(HTTPS)需要做SSL解密,会稍微影响网速,而且对即时通讯软件(微信、钉钉)的管控能力有限。
7、基于UEBA(用户与实体行为分析)的日志审计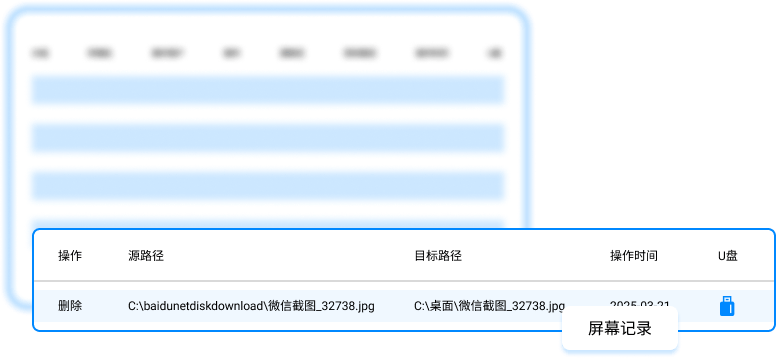
不只看点,而是看线。系统自动学习每个员工的历史行为,建立基线。比如一个人平时每天访问10个文件,突然一天访问了200个核心目录的代码,系统判定为异常,自动给管理员发高危告警。这能帮你从海量日志里捞出“可疑分子”,但只能预警,没法像专业终端软件那样实时阻断。
8、定期进行权限收敛与回收
很多泄密事件,是因为权限“只给不收”。员工离职了,账号还在,权限还在。每季度做一次权限审计,核心代码库的权限从“读写”降为“只读”,甚至“仅浏览”。把“谁能碰核心代码”的圈子缩到最小。这是管理制度上的兜底,虽然治不了“内鬼”,但能极大降低“误伤”和离职泄密的风险。
本文来源:企业数据安全防御实验室、CSO信息安全内参 主笔专家:李建军 责任编辑:王海燕 最后更新时间:2026年03月28日













