

今天分享的是:2026操作系统密码应用行业发展报告
报告共计:46页
操作系统密码应用行业报告:国产系统加速突围,商用密码成安全核心
随着数字经济高速发展,操作系统作为计算机系统的“心脏”,其安全性直接关系到国家关键基础设施和亿万用户的数据安全。近日,中关村网络安全与信息化产业联盟发布的《2026操作系统密码应用行业发展报告》指出,商用密码技术已从“可选项”变为操作系统的“原生安全能力”,而国产操作系统在算法适配、合规认证等方面正快速追赶,但在自主可控、生态建设等方面仍有长路要走。
密码技术贯穿系统全生命周期
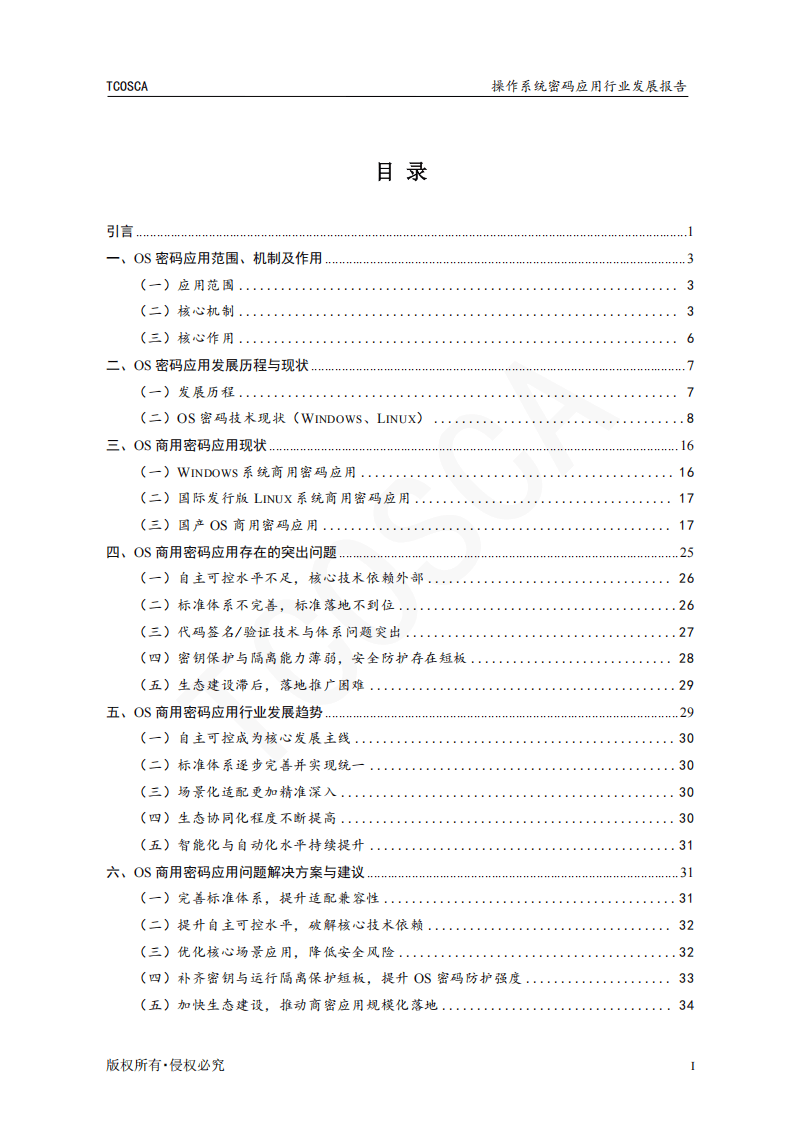
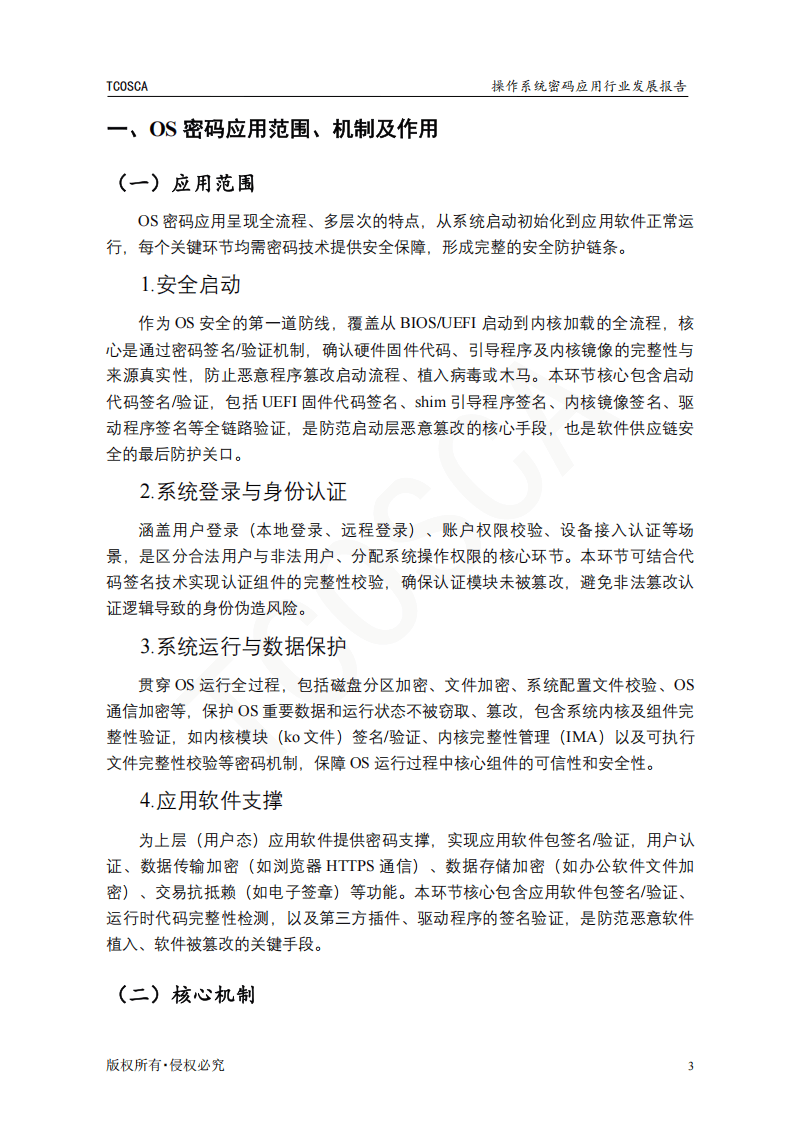
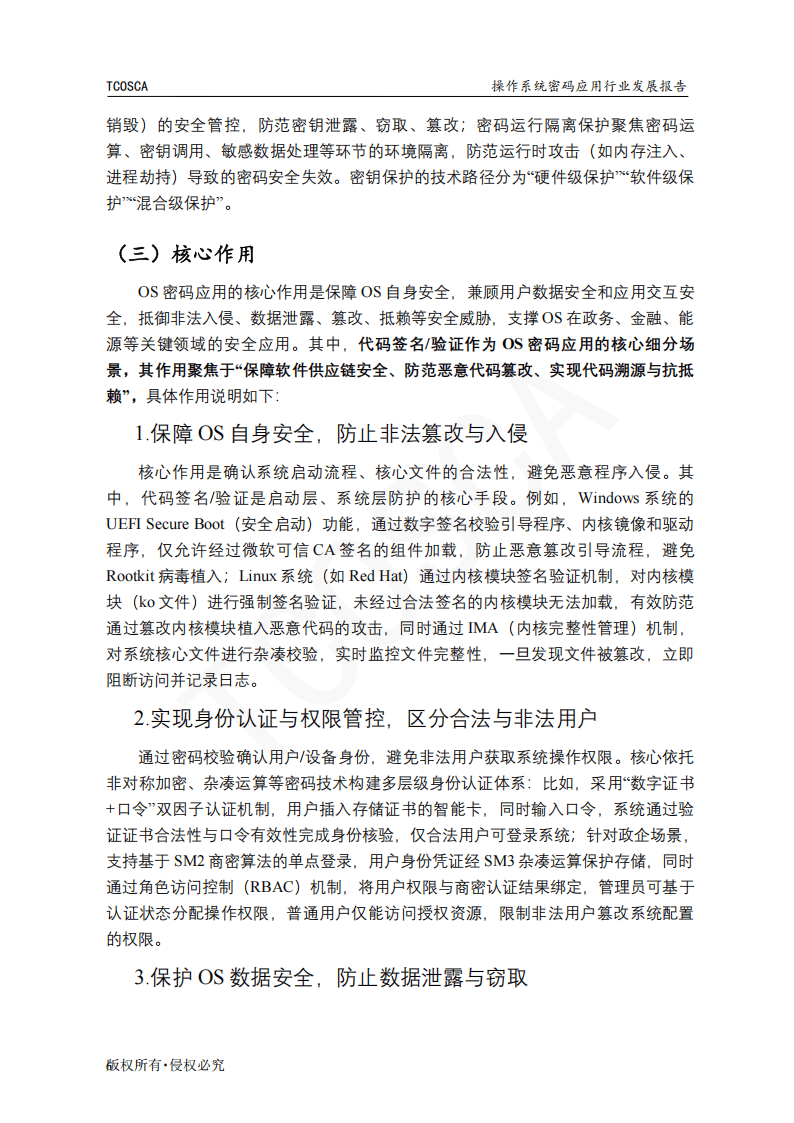
报告显示,操作系统的密码应用已覆盖从启动到运行的每一个环节。安全启动环节通过数字签名验证固件、引导程序和内核镜像,防止恶意代码在开机阶段入侵;系统登录环节借助非对称加密和杂凑算法实现多因子身份认证;数据保护环节则依赖磁盘加密、文件加密等技术防止泄露;应用软件支撑环节通过软件包签名验证,确保第三方软件来源可信、未被篡改。
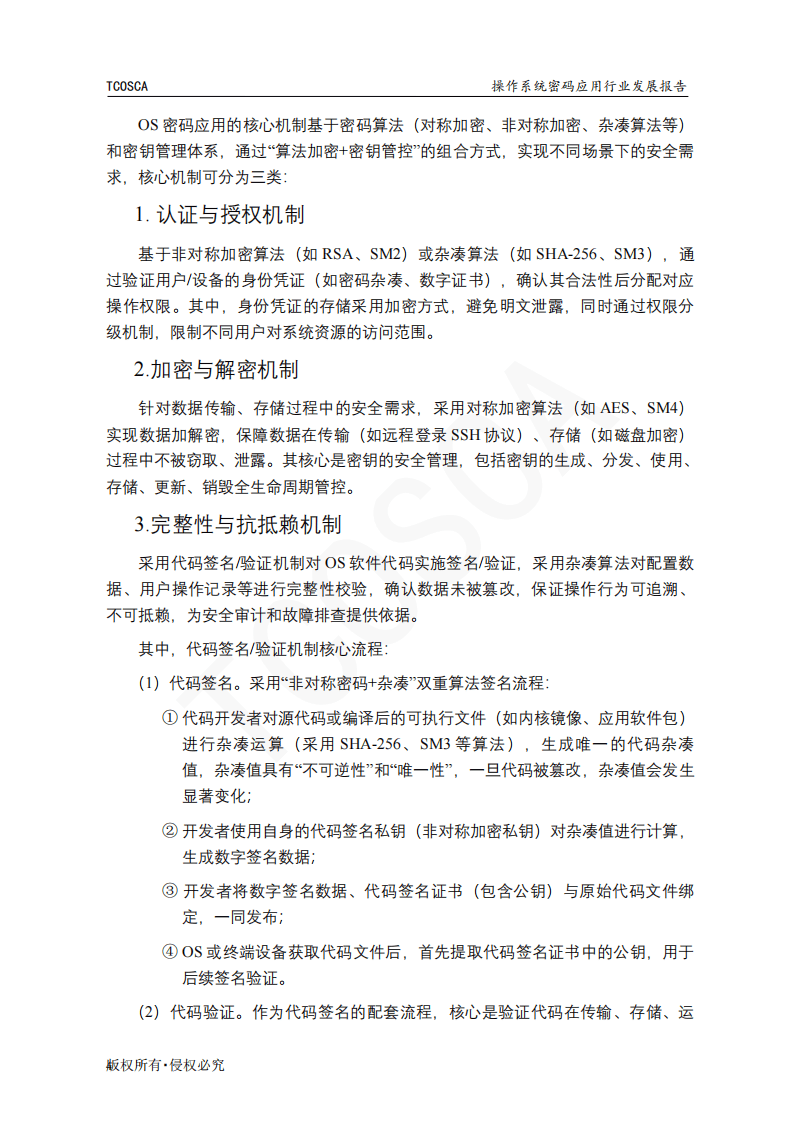
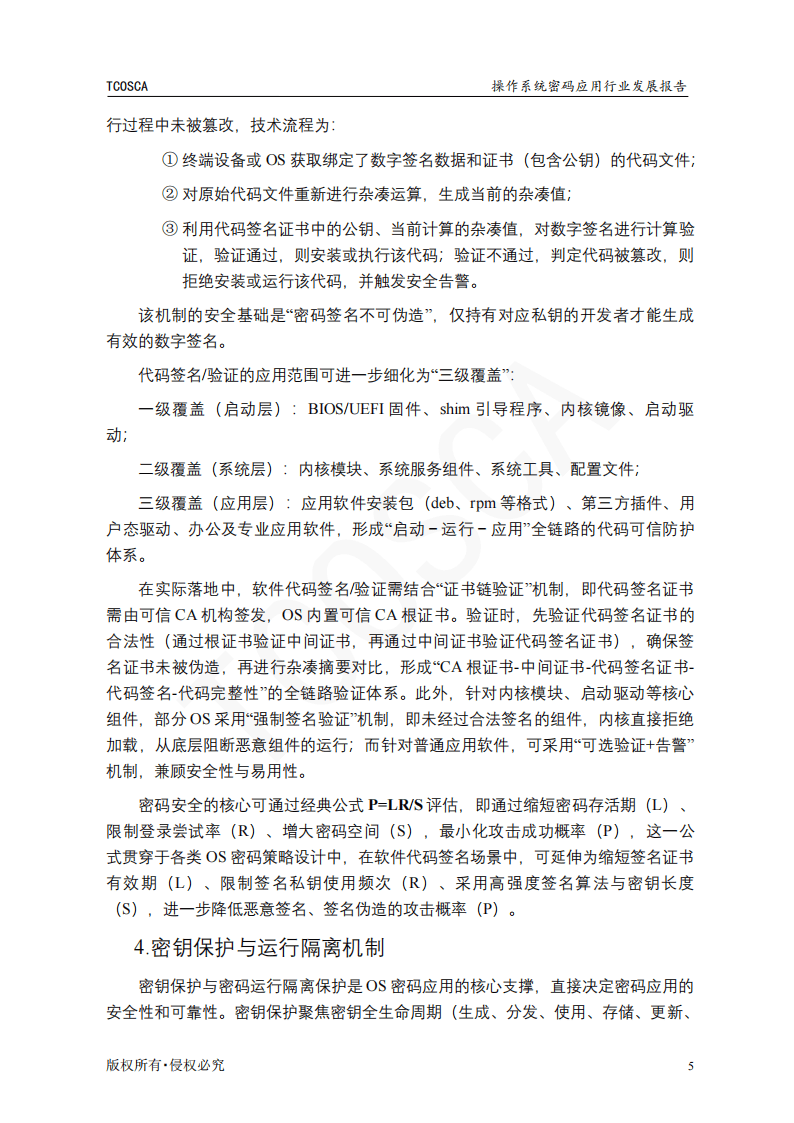
其中,代码签名/验证机制成为保障软件供应链安全的核心手段。该机制采用“杂凑+非对称加密”双重算法:开发者对代码生成杂凑值,再用私钥签名;用户端验证签名一致性,一旦代码被篡改即拒绝运行。这一机制在Windows、Linux及国产系统中已形成“启动-系统-应用”三级覆盖。
国内外系统差距明显,国产OS奋起直追
从发展历程看,操作系统密码应用经历了从20世纪80年代的“空白”,到21世纪初引入基础加密,再到2010年后全面成熟的三个阶段。当前,Windows凭借全流程防护、硬件级密钥保护(TPM芯片)和成熟代码签名体系,处于技术领先地位。国际Linux发行版则以开源灵活著称,但在商用密码适配方面主要依赖第三方插件,缺乏原生支持。
反观国产操作系统,麒麟、统信、欧拉、龙蜥等已全面集成SM2、SM3、SM4国密算法,并通过了多项国家认证。麒麟OS在载人航天等关键领域稳定运行,统信UOS优化了桌面端易用性,欧拉和龙蜥则聚焦服务器和云计算场景。不过,报告也指出国产OS仍存在核心技术依赖开源、硬件适配深度不足、跨系统兼容性差等问题。
五大突出问题亟待破解
报告尖锐指出,当前操作系统商用密码应用存在五大短板:一是自主可控水平不足,国外系统商密适配被动,国产系统底层仍依赖开源代码;二是标准体系不完善,缺乏统一的签名格式、验证流程和证书管理规范,导致不同OS间商密签名无法复用;三是代码签名技术与体系混乱,信任模型从“去中心化”向“强管控”转型困难,自签名证书泛滥带来安全风险;四是密钥保护和运行隔离薄弱,多数系统缺乏原生商密密钥集中管理,隔离机制难以防范运行时攻击;五是生态建设滞后,第三方软件适配少,软硬件协同不足,复合型人才短缺。
未来趋势:自主可控、标准统一、生态协同
报告预测,未来操作系统商用密码应用将呈现五大趋势:自主可控成为核心主线,国产OS将逐步摆脱对国外开源生态的依赖;标准体系逐步完善并统一,推动跨系统兼容;场景化适配更加精准,桌面端重易用、服务器端重性能、边缘端重轻量化;生态协同化程度提高,厂商、高校、用户形成闭环;智能化与自动化水平提升,AI将用于异常检测和密钥自动管理。
解决方案:从标准到生态全面发力
针对现存问题,报告提出五方面建议:完善标准体系,建立统一的代码签名和证书管理规范;提升自主可控,加大密码模块、签名工具等核心技术研发;优化核心场景,推行统一签名公共服务平台,降低开发者门槛;补齐密钥隔离短板,强制硬件存储根密钥,强化TEE可信执行环境适配;加快生态建设,建立全链条软件供应链安全闭环,培养复合型人才。
总体来看,国产操作系统在商用密码应用领域已取得阶段性突破,但要实现从“合规使用”到“有效安全”的跨越,仍需产业链各方协同攻关。随着国家自主可控战略的深入推进,国产OS有望成为商用密码应用的核心载体,为数字中国建设筑牢安全底座。
以下为报告节选内容
报告共计: 46页
中小未来圈,你需要的资料,我这里都有!











