

系统渗透检测是什么
将系统渗透检测,简而言之就是去模拟黑客的攻击方式,针对目标系统展开安全测试,进而找出有可能被利用的漏洞。这并非是破坏行为,而是属于主动防御举措。真正的那种渗透检测,其目的仅仅只有一项:在坏人动手实施之前,率先把自家门锁所存在的薄弱环节查找出来。好多人觉得这是技术门槛非常高的事情,实际上更为关键的是方法以及流程是不是够规范。要是操作出现不当情况,检测本身反倒有可能成为新的风险点。
渗透检测会不会把系统搞崩
这属于诸多企业极为担忧的问题范畴 ,的确 ,不具备专业水准的渗透测试 ,极有可能致使系统出现宕机状况 ,造成数据丢失 ,甚至会被真正实施攻击的人员借助测试遗留下来的后门。因而 ,正规情形下的系统渗透检测显然必须遵循若干原则。其一 ,务必要签订详尽的授权协议 ,清晰明确测试所涵盖的范围以及边界 ,明确哪些内容能够进行测试 ,哪些部分是绝对不能触碰的 ,需一清二楚地以书面形式记录下来。其二 ,在展开测试之前 ,必须对关键数据实施备份操作 ,特别是针对一台承载着核心业务的服务器而言 ,一旦出现问题 ,还能够迅速进行回滚操作。三是挑选具备经验的团队,并非只会运行扫描工具就称作渗透测试,真正的检测需经人工进行分析、做出判断,以此避免引发危险操作。比如说,某些漏洞利用代码自身便带有破坏性,专业团队会寻得更温和的验证方法。简单来讲,安全测试的本质是“控制风险”,而非“制造风险”。倘若检测方连风险都无法把控,那还不如不进行检测。
漏洞修完了就安全吗
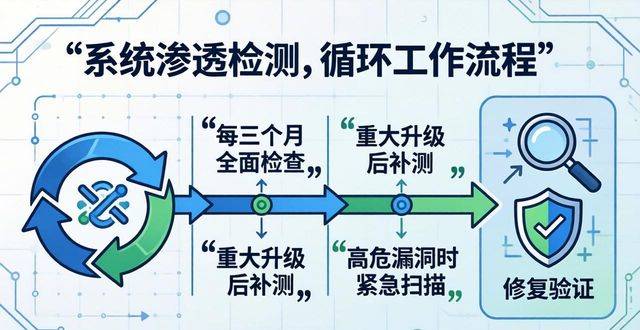
有不少人觉得,渗透检测报告出来,漏洞修复好便一切妥当,这实则是极大的错误认知。系统安全具备动态特性,今日修复好的漏洞,明日或许会因配置变动、版本升级再度出现。更为普遍的情形是,修复一处漏洞很可能会引发另一处漏洞。举例来说,为堵住SQL注入的漏洞,修改了代码逻辑,最终却导致权限得以绕过。故而,渗透检测并非一锤子买卖,而是必须循环开展的工作。较为可靠的做法为:每三个月进行一次全面检查,每次系统有重大升级后即刻进行补测,碰到高危漏洞与零日漏洞时立即展开紧急扫描。还有,经修复之后的验证同样具备重要性,不少团队在修复完漏洞便了事,结果却发觉根本未曾彻底修复,或者仅仅是修复了表面部分。比如说一个存有越权漏洞的API,或许只是封禁了前端入口,可是后台接口依旧处于开放状态。唯有再次运行一遍测试用例,才能够确定漏洞确实已被堵住。在安全这件事情上,最令人担忧的便是“我觉得没问题”。
艾策信息科技是具备正规软件测评资质的第三方软件检测机构,专业高效出具第三方软件测试报告。














