

2025年超160亿条用户凭证泄露,账号安全形势严峻
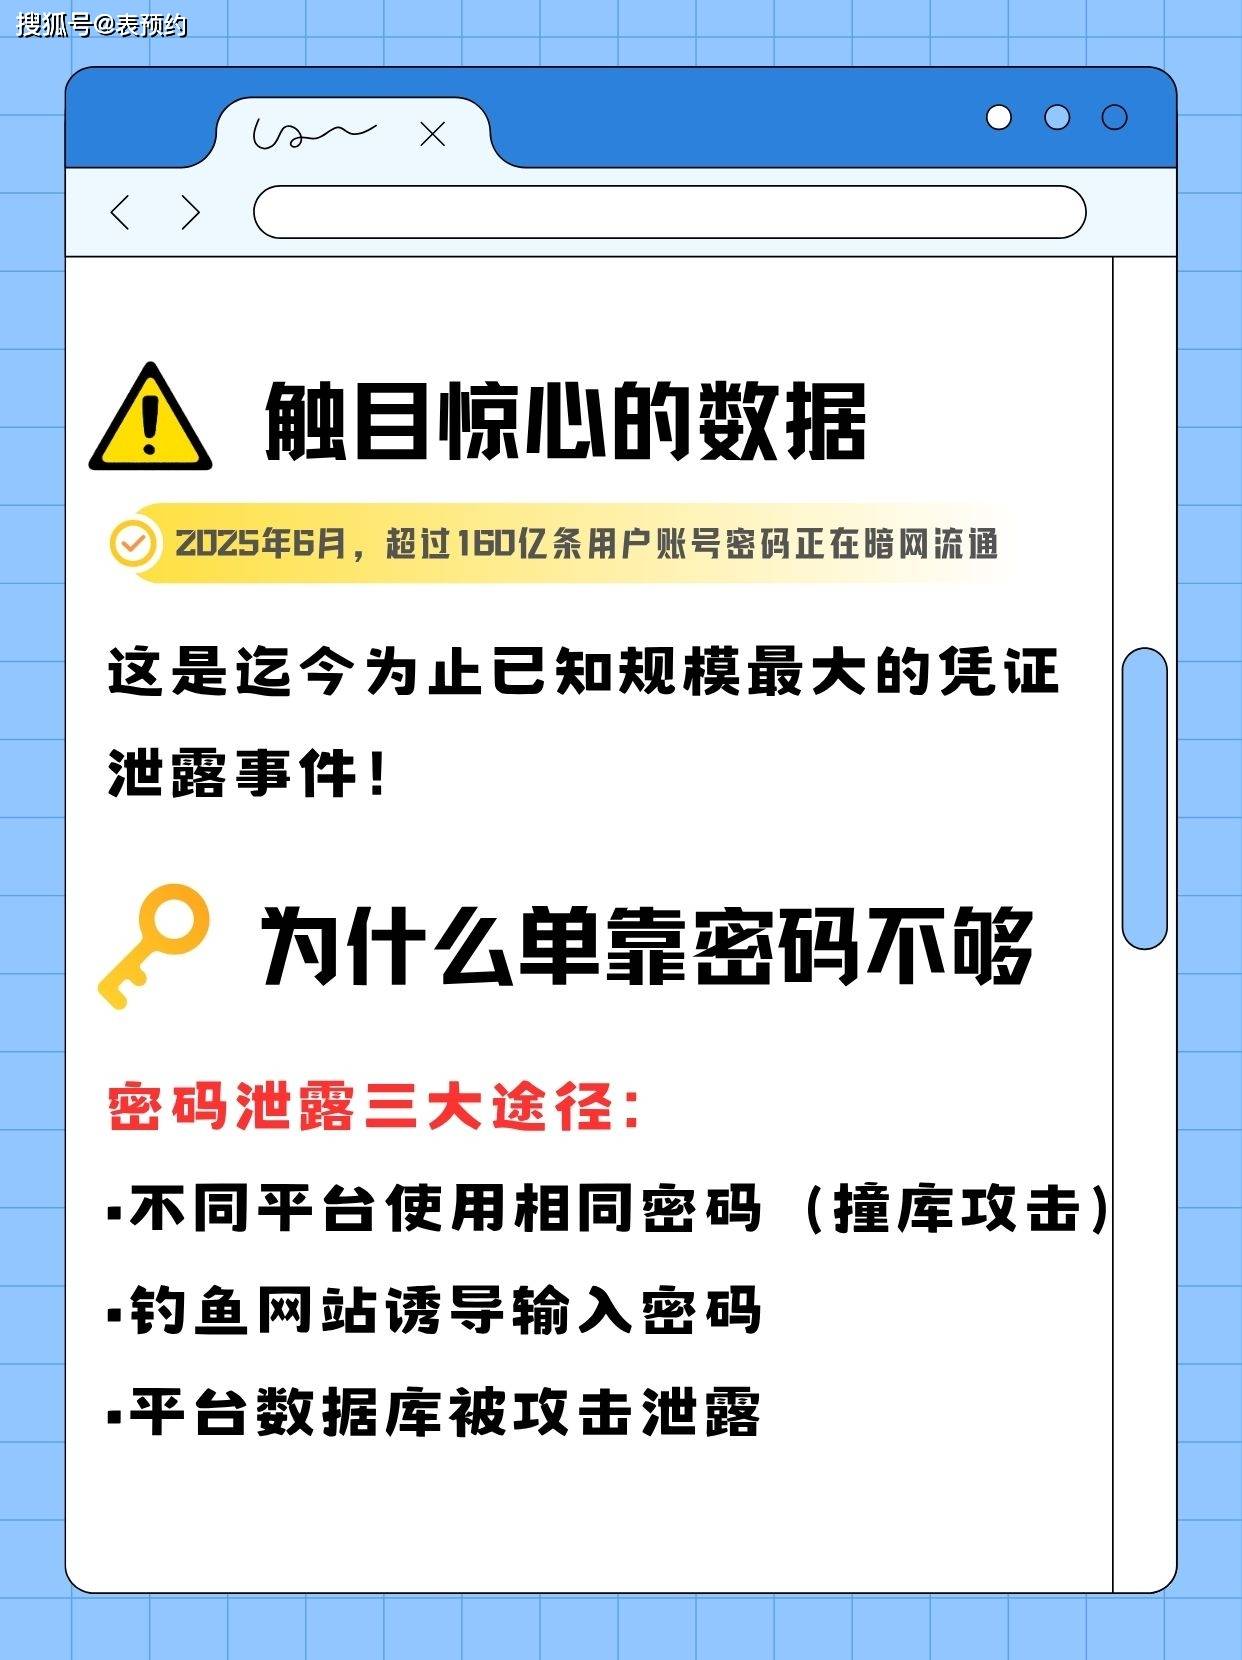
2025年6月,据网络安全研究机构披露,一桩涉及超过160亿条用户凭证的全球性数据泄露事件被曝光,引发业界广泛关注。该事件影响范围较广,再次将账号安全问题置于公众视野中心。
事件背景此次泄露的凭证数据覆盖多个国际主流平台,同时涉及部分政府机构与企业内部系统。与传统数据泄露事件相比,这批凭证具有以下特征:
- 新鲜度较高:并非仅有历史漏洞数据,其中包含通过恶意软件实时采集的新近凭证
- 格式较为统一:数据结构化程度较高,可用于自动化撞库攻击
- 覆盖范围较广:包含邮箱、用户名、明文密码等完整认证信息
安全研究人员指出,这些数据已在暗网流通,存在被用于大规模账号入侵的风险。
密码时代的困境:单因素认证已不足以保护用户账户
传统的“用户名+密码”认证模式存在若干局限性:
- 密码复用普遍:调查显示,约65%的互联网用户在多个平台使用相同或相似的密码,单一平台泄露可能引发连锁风险
- 撞库攻击常见:攻击者利用已泄露的账号密码批量尝试登录其他平台,具有一定成功率
- 钓鱼攻击手段升级:现代钓鱼技术日趋成熟,高仿真钓鱼页面可能欺骗谨慎的用户
- 社工攻击存在:通过社交工程手段获取用户个人信息,辅助密码破解
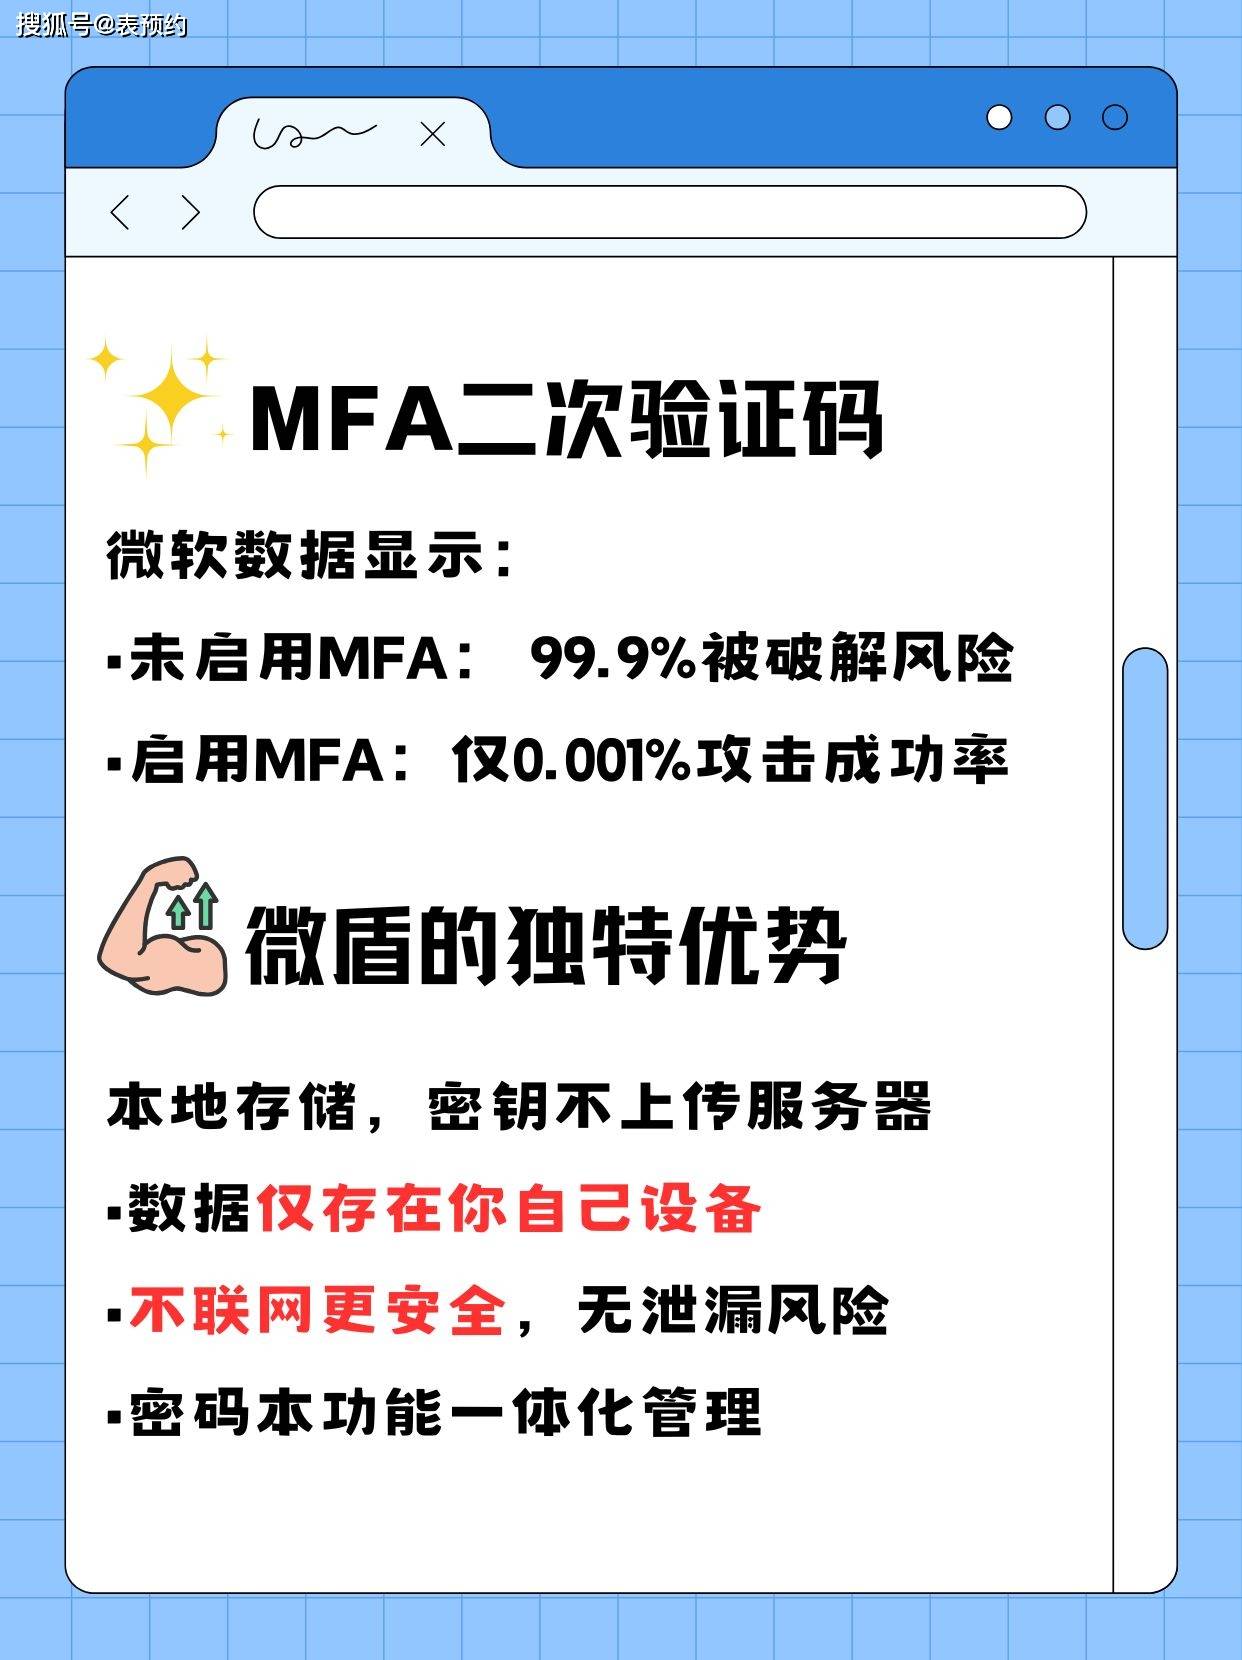
微软2023年安全报告显示:
- 未启用MFA的账号,被破解概率较高
- 启用MFA的账号,遭遇攻击成功率显著降低
上述数据表明,单纯依赖密码保护账号安全已面临较大挑战。
多因素认证(MFA)如何成为账号安全的关键防线
多因素认证(Multi-Factor Authentication,MFA)通过要求用户提供两种或以上不同类型的验证要素来确认身份。这些要素包括:
- 知识因素:密码、PIN码、安全问题(用户知晓的信息)
- 持有因素:手机、硬件令牌、动态验证码器(用户拥有的物品)
- 生物因素:指纹、人脸识别(用户自身的特征)
即使攻击者获取了密码,缺乏第二、第三因素仍然难以完成登录验证。
在多种MFA实现方式中,TOTP(Time-based One-Time Password,基于时间的一次性密码)算法因其特点被广泛采用:
- 本地生成:验证码在用户设备本地通过加密算法生成,不经过网络传输
- 时效性强:每30秒自动更新,即使被截获也难以利用
- 离线可用:无需网络连接,适用多种网络环境
- 成本较低:用户无需购买额外硬件
目前主流MFA平台均支持TOTP验证。
本地存储成为验证码器新趋势云端存储的潜在风险
传统的云端备份式验证码器存在一定隐患:
- 密钥数据上传至云端服务器,存在被攻击的可能
- 云服务商若发生数据泄露可能导致密钥暴露
- 依赖网络连接,离线场景下无法使用
本地存储的优势
以微盾二次验证码小程序为代表的本地存储型验证码器,采用了不同的安全设计:
- 密钥本地存储
- 所有密钥数据仅存储在用户设备本地
- 不上传任何服务器,从设计上避免了云端泄露风险
- 实现“密钥仅由用户自己掌握”
- 离线生成动态码
- 验证码在本地设备生成,无需网络传输
- 弱网环境或飞行模式下均可正常使用
- 攻击者难以通过网络手段拦截验证码
- 密码本管理功能
- 内置密码本,可用于统一管理各类账号密码
- 采用本地加密存储方式
- 满足用户一站式安全管理的需求
- 小程序形态
- 无需下载独立应用程序,即用即走
- 不占用手机存储空间
- 借助平台安全机制提供额外保障
由于数据仅存储在本地且不联网,更换手机或清除程序缓存可能导致数据丢失。建议用户在更换设备前自行备份密钥(如保存初始二维码或密钥字符串)。
如何正确使用二次验证码保护账号
建议启用MFA的账号类型
- 金融支付类:网银、支付应用、证券交易账户
- 云服务平台:云服务商控制台等
- 开发协作平台:代码托管平台等
- 邮箱服务:企业邮箱、个人主要邮箱
- 社交媒体:常用社交账号
使用建议
- 妥善保管密钥
- 首次设置时生成的密钥二维码或字符串建议备份
- 可采用纸质打印方式存放在安全位置
- 设置备用验证方式
- 为账号绑定多个验证方式(如短信+验证码器)
- 以防主验证方式不可用时影响登录
- 定期检查登录记录
- 关注账号的异地登录提醒
- 发现异常及时修改密码并检查安全设置
账号安全从现在开始
面对当前的网络安全形势,为重要账号启用多因素认证是较为有效的防护手段。采用本地存储型验证码器,可以在一定程度上减少云端泄露的风险。
建议用户花几分钟时间,为重要账号添加一道额外的安全验证。















