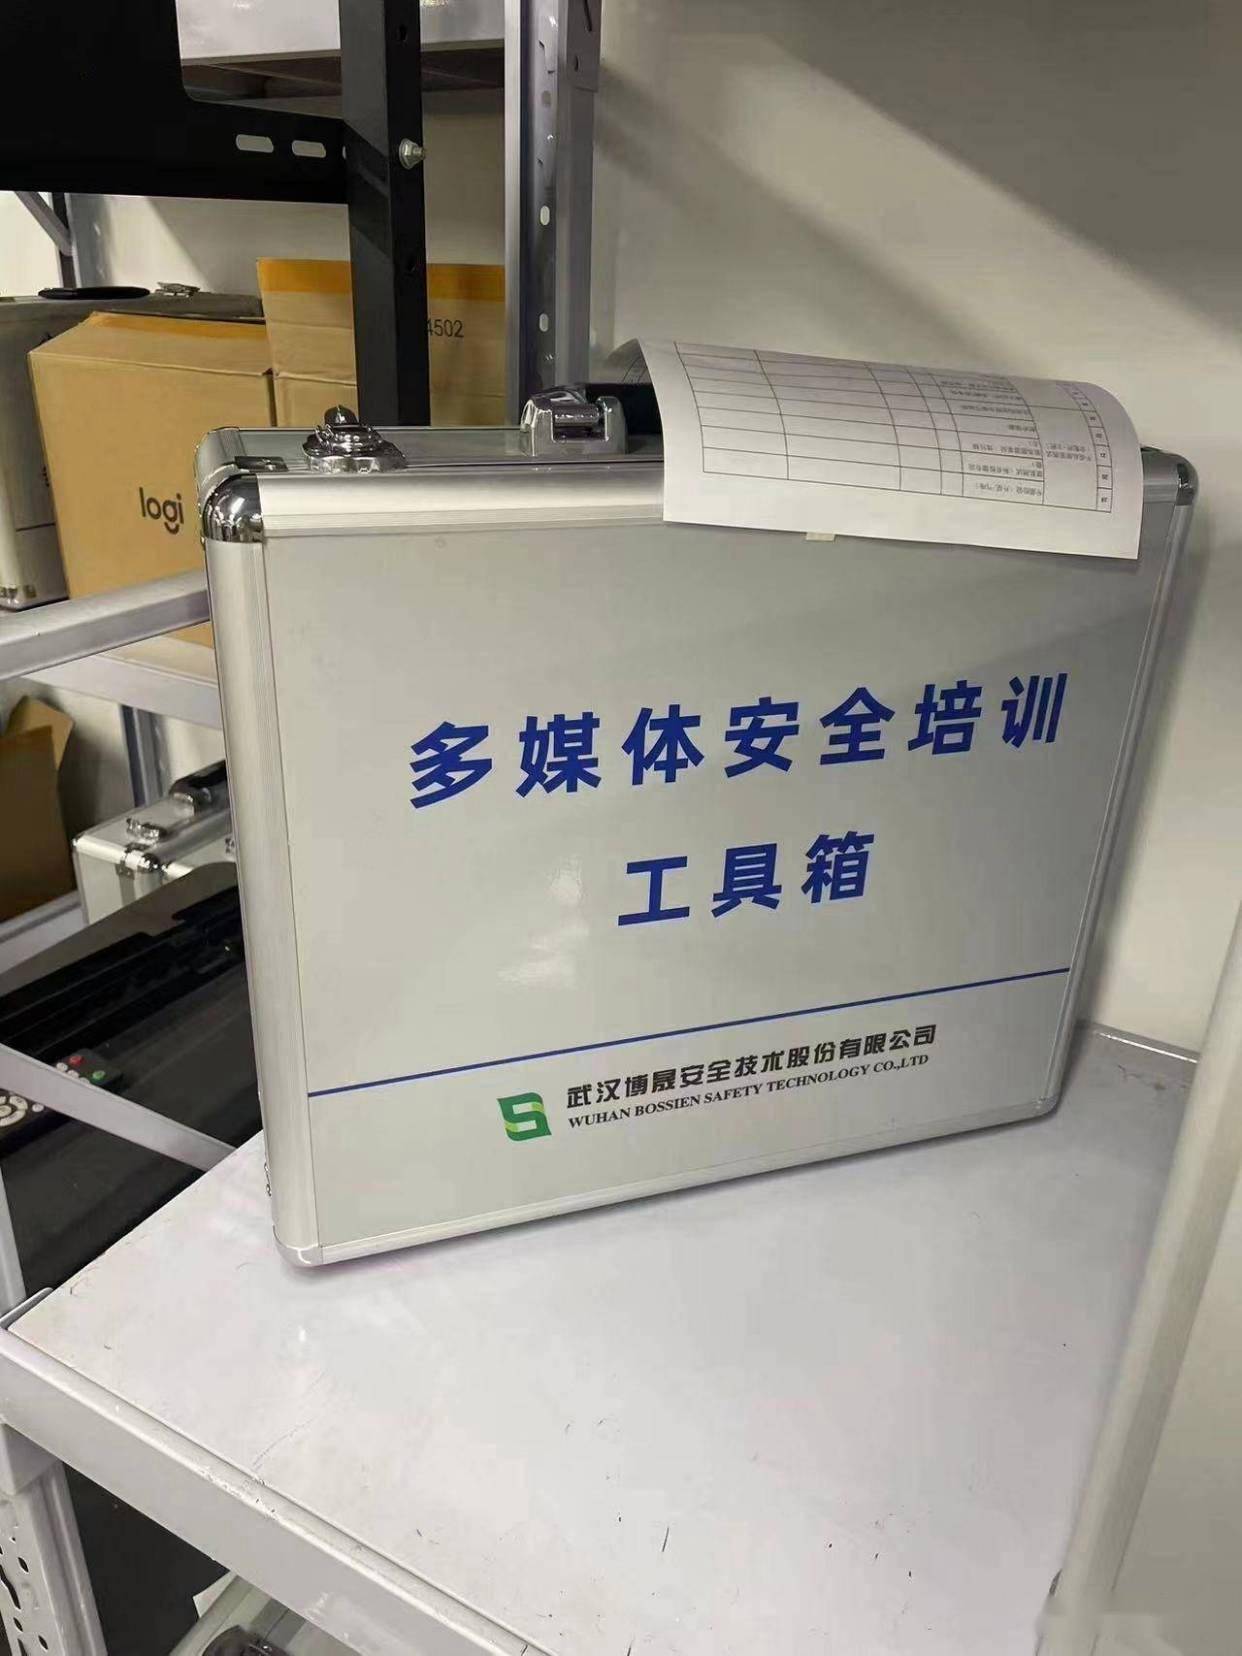
安全多媒体工具箱选购指南综合性解析与实用建议
在数字信息交互日益频繁的背景下,处理各类媒体文件已成为常见需求。这一过程涉及对文件的创建、编辑、转换与存储,其中每一步都伴随着潜在的数据完整性风险与隐私泄露可能。一个专注于安全保障的多媒体处理工具集合,其价值在于将分散的安全考量整合至连贯的工作流中,为用户提供从输入到输出的系统性防护。
01核心功能维度的构建逻辑
❒ 处理过程的数据边界控制
第二个关键维度在于处理过程中的隔离与净化。高级的工具箱会采用沙盒环境运行文件解码与编辑操作,确保恶意代码即使被触发也无法触及系统核心或用户的其他数据。对于包含元数据的文件(如拍摄时间、地理坐标等),工具应提供便捷的元数据清除选项,这是防止隐私通过文件属性无意泄露的重要步骤。
❒ 输出阶段的隐私与完整性保障
输出阶段的安全同样不容忽视。这包括对导出文件强度的加密支持,以及允许用户对生成的文件添加数字水印,以便在发生非授权传播时进行溯源。工具在完成操作后,应能安全地擦除缓存、临时文件等操作痕迹,避免敏感信息残留于存储介质。
02技术实现路径的差异剖析
不同工具箱在实现相同安全目标时,可能采用迥异的技术路径。以文件加密为例,一种路径是依赖本地算法在用户设备上完成全部加解密运算,密钥由用户独立管理;另一种路径则可能引入云端协同计算,将非对称加密与本地密钥结合,以平衡安全性与处理速度。
❒ 隐私模型的两种主流取向
隐私保护模型大致可分为两类。一类遵循“数据不离境”原则,所有处理均在本地完成,网络权限被严格限制或完全关闭。另一类则在明确告知的前提下,将部分非敏感的计算任务(如格式转换的编码运算)委托给受信的远程服务,但会预先对文件进行脱敏处理或切片加密。这两种模型对应着不同的适用场景与用户信任基础。
❒ 更新维护机制与可持续性
安全威胁持续演变,工具的维护机制是其长期有效性的保障。这并非指频繁的功能添加,而是指对已知漏洞的响应速度、密码学库的及时升级,以及对新兴恶意文件格式的检测能力更新。一个透明的漏洞披露与修复日志,是评估其维护态度的客观依据。
03评估与适配的理性框架
面对诸多选项,建立理性的评估框架优于单纯比较功能列表。首先应明确个人或组织的核心需求场景:是侧重于处理大量含敏感元数据的图像,还是经常接收来源多样的音视频文件?场景定义将直接导向对特定功能强度的要求。
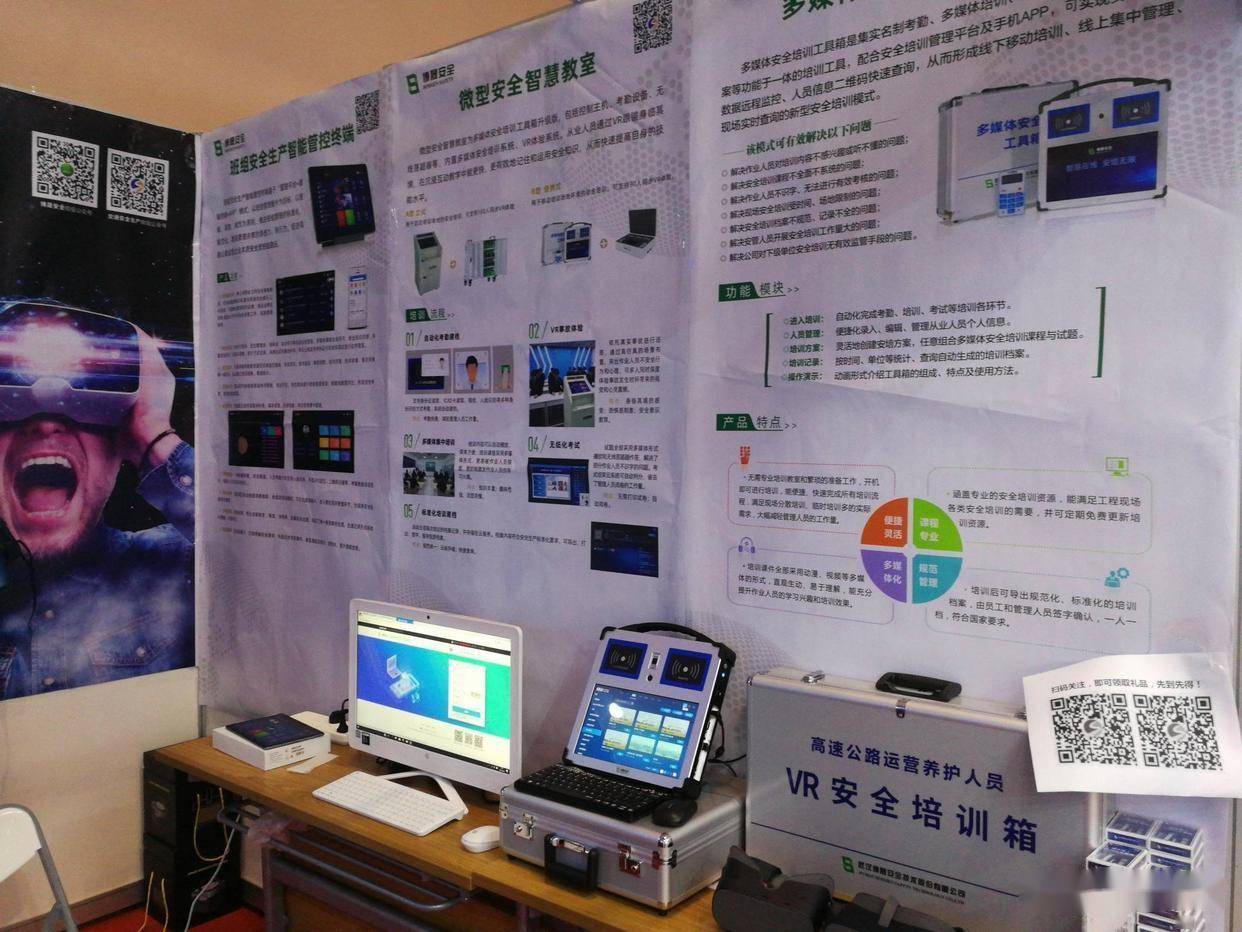
❒ 性能与安全成本的权衡
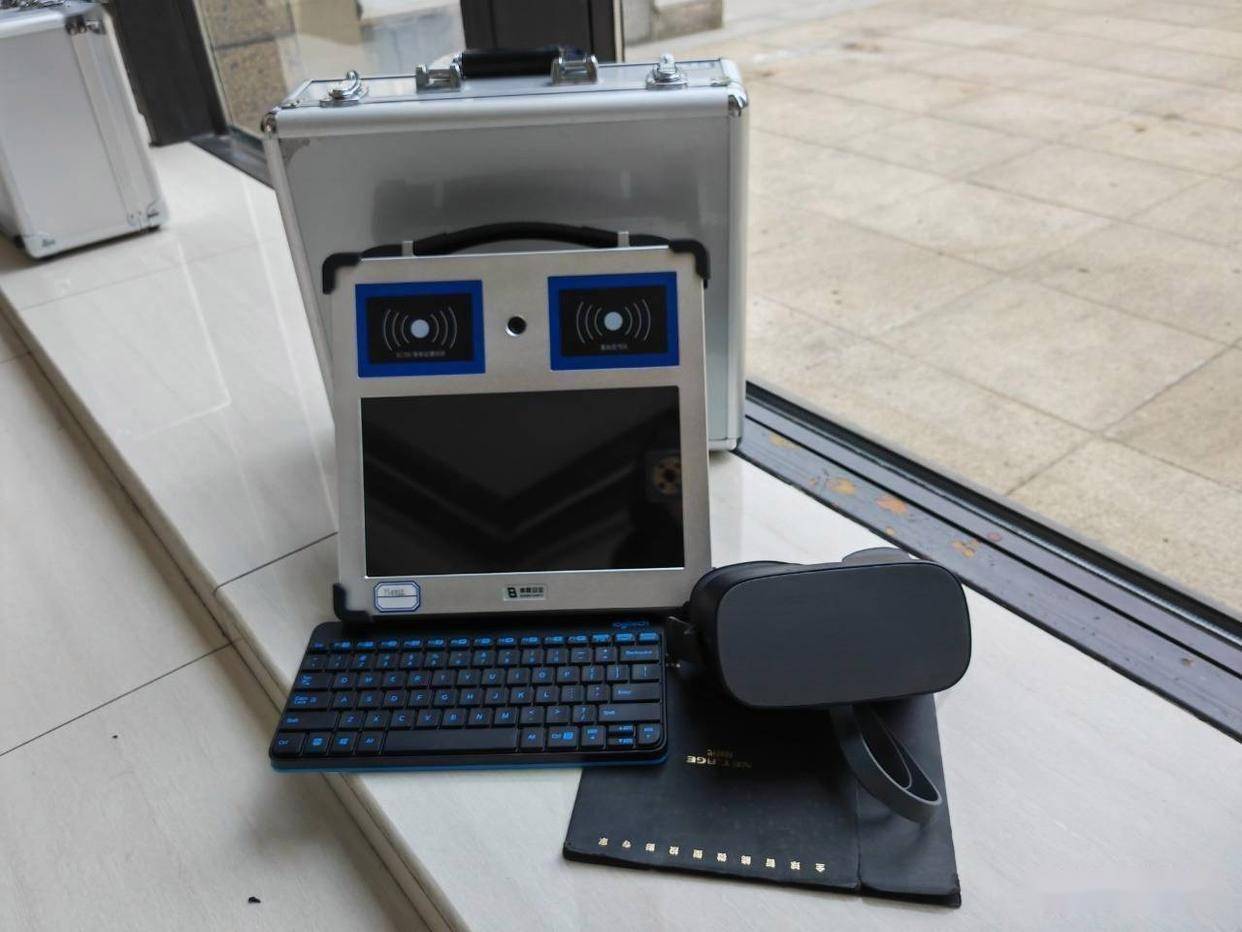
需理解安全措施往往伴随性能成本。例如,在本地进行高强度加密解密会消耗更多计算资源与时间;在沙盒中运行媒体编辑器可能比直接系统调用速度更慢。评估时需要考量自身设备性能与对处理效率的实际容忍度,在安全层级与可用性之间找到平衡点。
❒ 交互设计与用户认知负荷
工具的安全功能是否易于理解和操作至关重要。过于复杂或隐蔽的安全设置可能导致用户因操作不便而将其禁用,反而造成安全隐患。优秀的设计能将关键安全操作融入自然的工作流,并在必要时提供清晰而非恐吓式的风险提示,以降低用户的安全认知负荷。
一个安全多媒体工具箱的遴选,是一个从理解自身数据处理场景出发,穿透功能表象分析其技术实现与隐私模型,并最终在安全、性能与易用性之间达成合理权衡的系统性决策过程。其最终目的在于,通过工具的科学选用,将安全保障转化为一种流畅、可延续的日常数字实践。