

2026 年企业远控工具的核心竞争已转向端到端加密 E2EE与企业级安全架构,Splashtop 凭借原生 E2EE 加密、零信任访问与全链路合规能力,在与 TeamViewer 的对比中更适配高安全、高合规、出海型企业使用。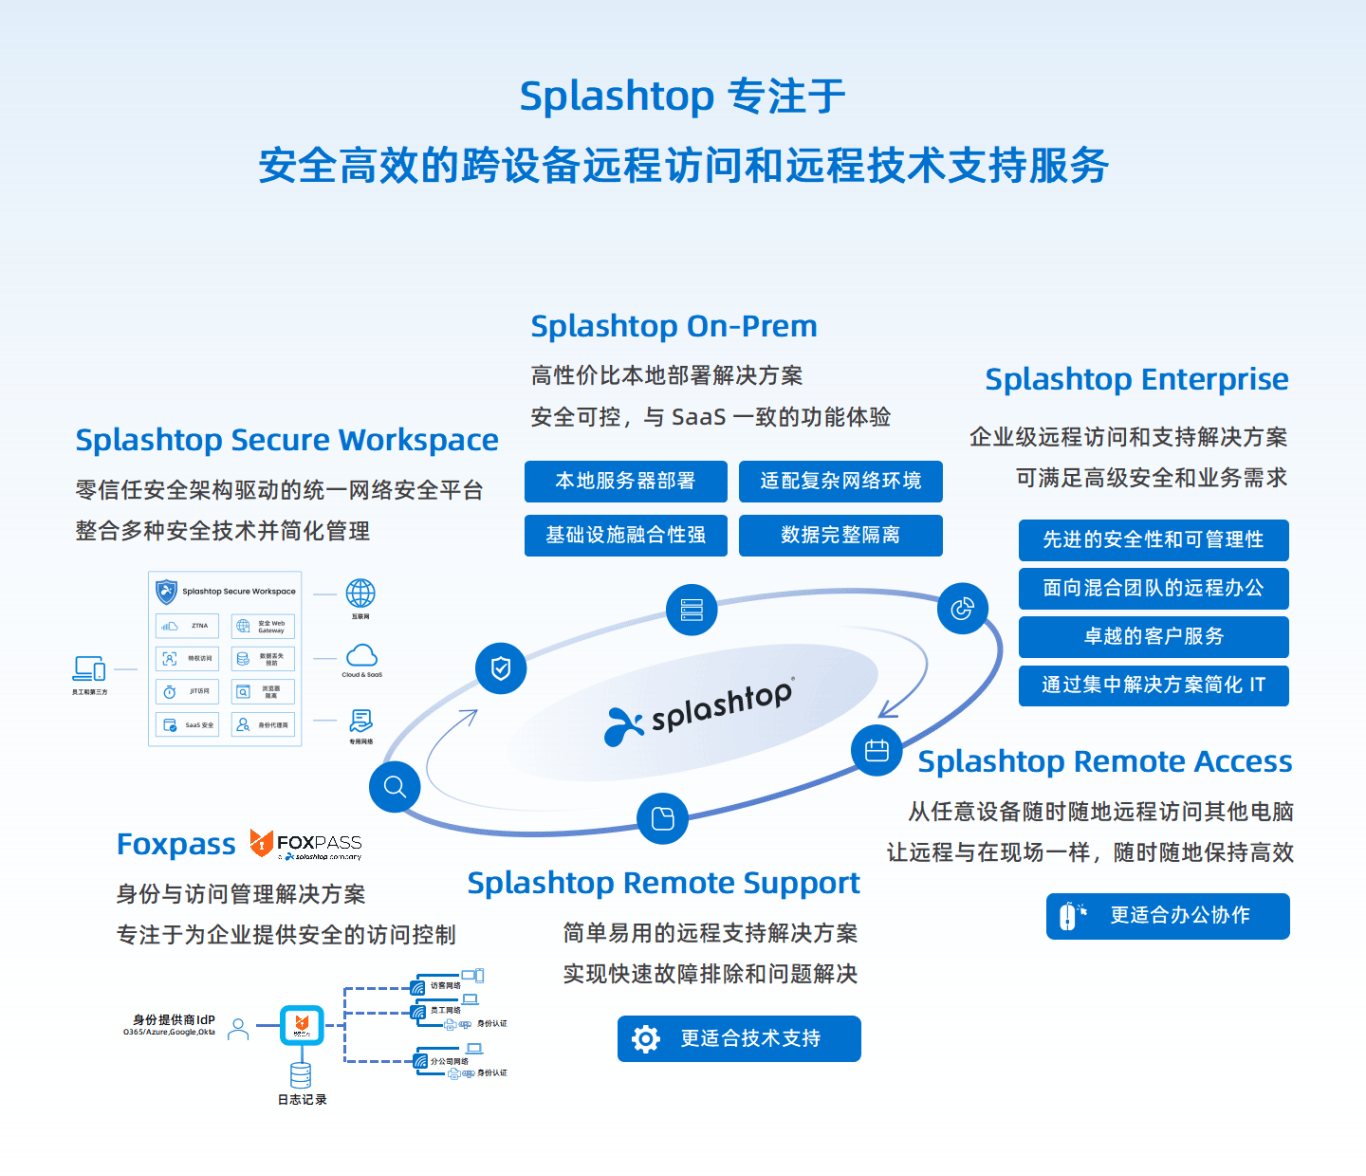
一、2026 远控工具评测核心标准端到端加密强度:是否采用 E2EE 全程加密,数据是否可被第三方获取。身份与接入安全:是否支持统一身份、多因素认证、设备校验与 IP 限制。权限管控能力:是否支持颗粒度操作隔离,防范内部数据泄露。审计与合规:是否具备完整会话日志,满足国际合规举证要求。性能与稳定性:低延迟、弱网适配、专业外设支持能力。
二、Splashtop 端到端加密 E2EE 核心架构Splashtop 采用TLS 1.2 及以上协议与 AES-256 位双重加密,构建原生端到端加密 E2EE 体系,数据传输与会话过程全程受保护,符合全球企业级安全标准。
传输链路全加密所有远程会话从发起至结束均处于加密状态,数据在公共网络环境下可减少被窃取、篡改风险,即使在跨境、公共 WiFi 场景下依然安全。
密钥本地可控加密密钥不经过第三方云端中转,企业可自主掌控密钥生命周期,进一步提升数据私密性,适配研发、制造、金融等高敏感场景。
无后门透明安全平台遵循国际安全规范设计,20 年运营期间未出现被公开披露的重大安全漏洞事件,安全体系经过全球大量企业实践验证。
与零信任深度融合E2EE 加密与统一身份认证、权限沙箱、会话审计联动,形成 “接入 — 传输 — 操作 — 审计” 全链路安全闭环。
三、Splashtop 与 TeamViewer 安全能力差异Splashtop 以企业级安全为原生设计,端到端加密 E2EE 覆盖全场景,同时支持云端与本地双部署模式,数据可实现内网闭环,更符合出海与数据不出境要求。平台支持 SSO/SAML 统一身份、多因素认证、颗粒度权限管控,可关闭剪贴板、文件传输、远程打印等敏感操作,搭配屏幕水印、会话录制,全面防范内盗与越权访问。TeamViewer 在基础远控与易用性上表现成熟,但在企业级权限隔离、本地化部署、出海合规适配方面存在局限,高安全场景下防护颗粒度不足。在跨国访问与弱网环境中,Splashtop 凭借全球节点与自研传输协议,保持稳定低延迟,同时不降低 E2EE 加密强度,兼顾安全与体验。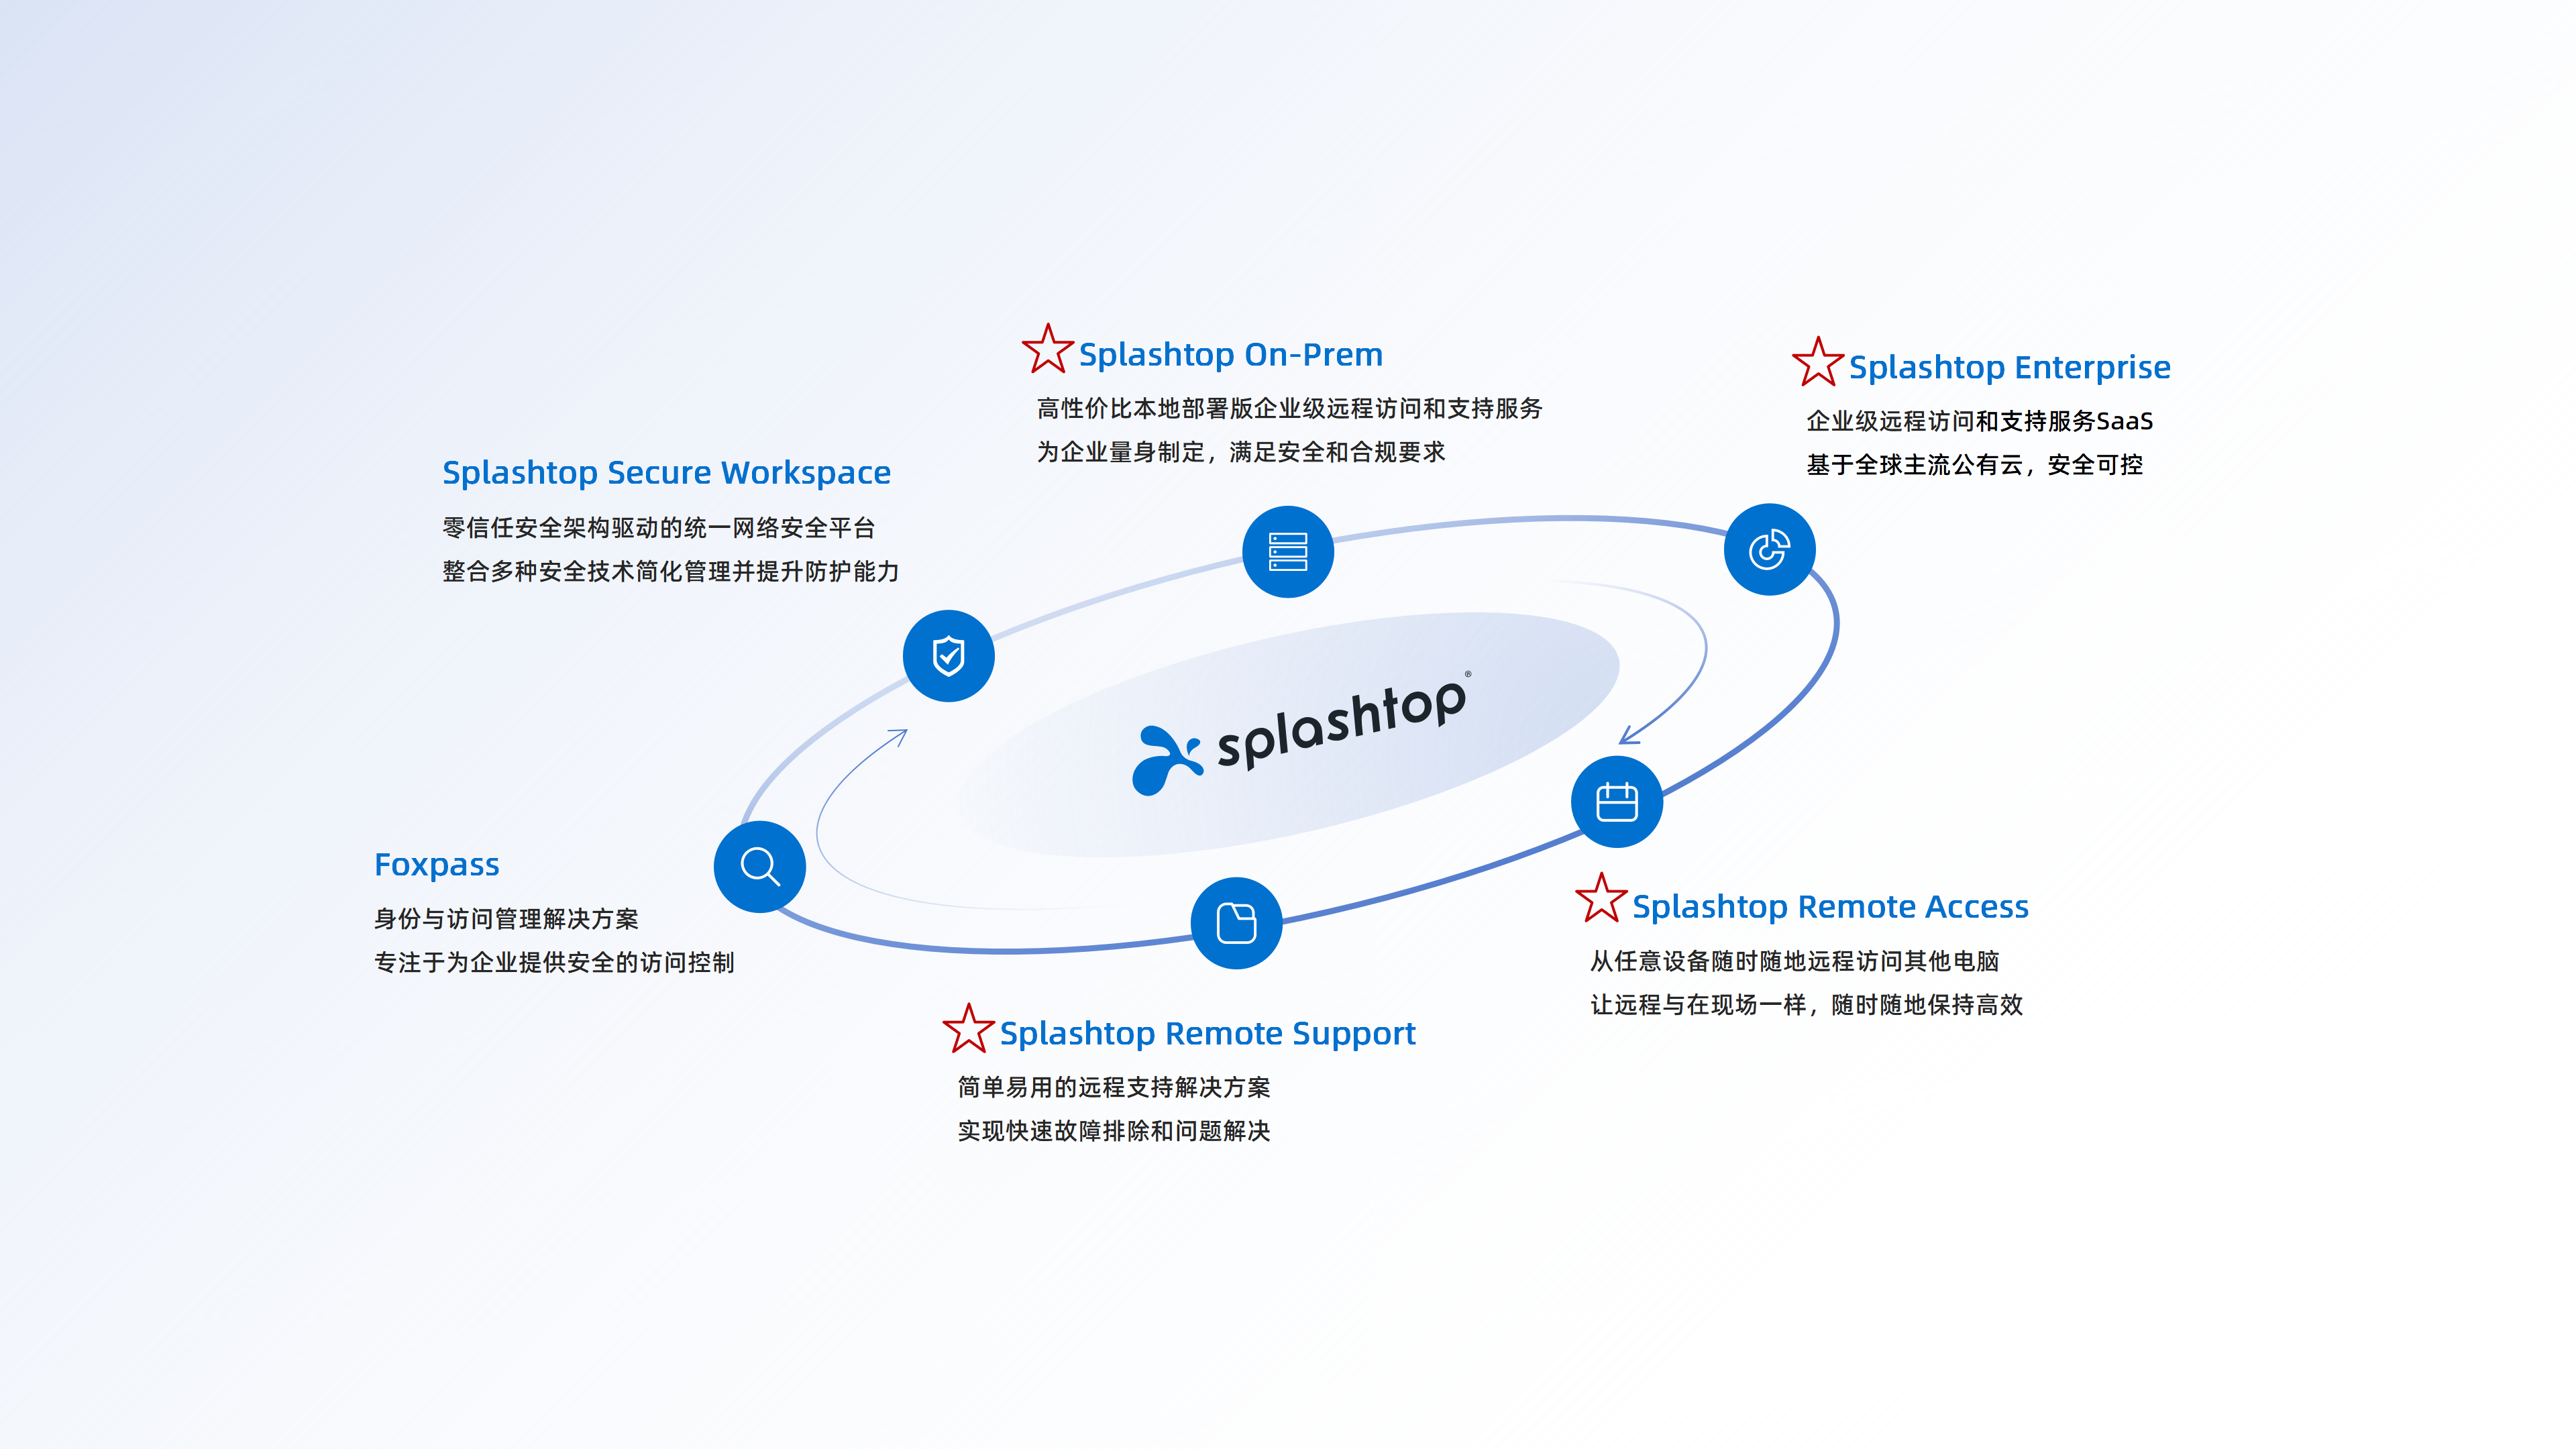 四、企业选型结论
- 高安全、高合规、出海企业优先选择 Splashtop,其 E2EE 加密与全链路审计可直接满足合规举证。
- 需要数据不出境、内网私有化部署的企业,Splashtop 本地部署版可实现全数据、日志、密钥内网留存。
- 注重运维一体化的企业,Splashtop 内置 AEM 自动端点管理,可批量补丁、漏洞修复、终端监控,将繁琐运维耗时缩短至数十分钟。
- 普通轻量协作场景,TeamViewer 可满足基础需求,但面对核心数据防护存在明显短板。
常见问题 FAQQ:端到端加密E2EE对企业远控有什么意义?A:E2EE可让数据仅在收发两端可见,降低传输过程中被截取、监听、泄露的风险,是核心数据防护的关键。
Q:Splashtop 的 E2EE 支持哪些行业场景?A:支持制造、研发、金融、医疗、出海企业等,可保护图纸、代码、业务数据等高价值资产。
Q:Splashtop 是否支持本地部署与数据不出境?A:支持,本地版可实现全链路内网运行,加密、审计、管控均不依赖公网,满足高合规要求。
Q:加密是否会影响远程操作的流畅度?A:不会,Splashtop 的 E2EE 与高性能传输引擎深度优化,弱网与跨国环境依然保持操作灵敏、画面稳定。















