

浏览器是企业终端最大的文件入口通道。员工通过浏览器下载安装包、压缩包、办公文档、脚本工具、办公协作客户端、临时附件,每一次下载都是一次终端入口暴露。一旦员工从未知网站下载了带病毒的安装包、伪装文档、可执行脚本,恶意载荷可以直接落地到本地磁盘,绕开传统邮件附件审计、即时通讯审计、移动介质管控。Ping64 把浏览器下载来源白名单和未知文件落地拦截作为终端入口安全的精细化动作,让浏览器下载从“默认放开”升级为“按来源信任度受控”的入口通道。
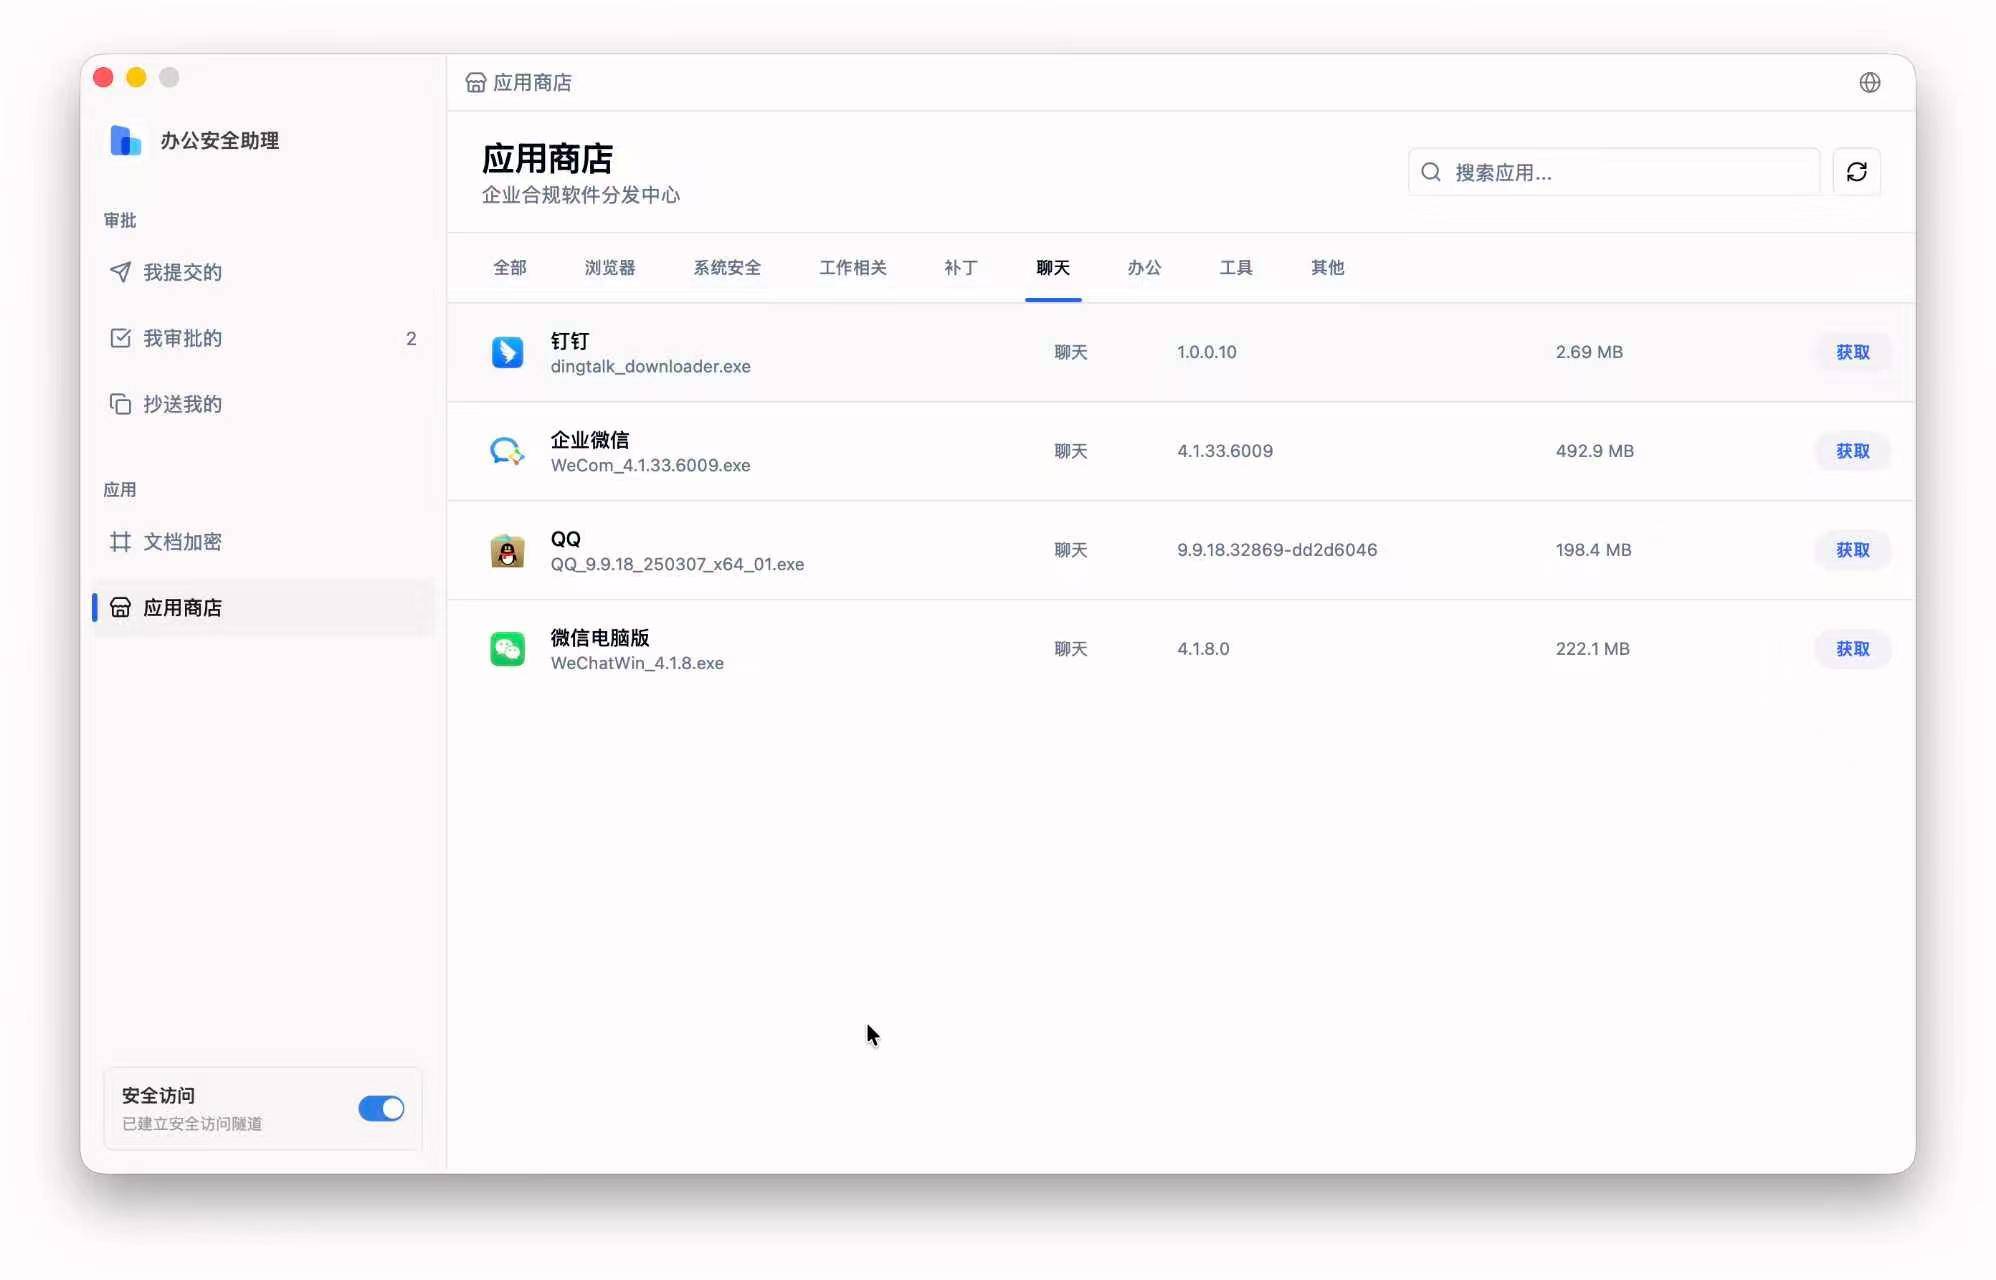
很多企业上线了文件外发审计、邮件审计、即时通讯审计,却在浏览器下载这一入口长期保持“默认放开”,原因有三类。第一类是认知偏差:浏览器被默认视为“正常工作工具”,下载行为被归为员工日常办公,没有纳入终端入口风险评估。第二类是来源不可见:传统终端管控只关心“下载到哪里”,不关心“从哪个网站下载”,安全团队事后只能看到一堆下载文件,看不到来源信任度。第三类是落地无识别:未知文件落地后立刻进入“可执行状态”,等到员工双击或自动运行时再做识别已经来不及。Ping64 把浏览器下载入口的来源白名单、未知来源拦截、文件落地分级作为薄弱环节的工程化治理动作,让浏览器入口具备前置可控的安全基础。

浏览器下载入口的治理需要拆解为四个连续动作。第一是来源白名单:把企业可信网站、官方供应商网站、合作伙伴网站、内部协作平台纳入白名单,下载从这些来源默认放行;第二是来源分级:对中等可信来源(开源社区、行业网站、公开服务)配置降级处置,例如允许下载但记录详细审计;第三是未知拦截:对未知来源的可执行程序、脚本类型默认阻断或要求审批;第四是落地审计:对所有下载文件进行落地路径审计、风险分级、可疑文件标识。Ping64 围绕这四个动作组织浏览器下载入口的策略配置、来源分类维护、审计查询和报表运营。
Ping64 控制台为浏览器下载策略、来源白名单、来源分级、未知拦截、落地审计和运营报表提供完整的入口,管理员可以按以下步骤把浏览器下载入口安全纳入终端管控。
步骤 1:在网站访问控制板块建立来源白名单。 在控制台左侧导航进入数据安全板块下的网站访问控制页面,新建“可信下载来源”白名单分类,把企业内部协作平台、官方软件供应商、知名云服务、合作伙伴交付平台纳入。Ping64 在白名单维护时支持按域名、子域名、URL 路径建立细粒度规则,避免把整个外部网站盲目放开。白名单维护需要保留维护人、审核时间,便于后续合规审计。
步骤 2:建立中等可信来源的降级处置规则。 进入下载来源分级页面,把开源社区(GitHub 等)、技术论坛、行业资讯网站、公开 SaaS 平台纳入“中等可信”分级。对这一分级配置“允许下载但记录详细审计”:保留来源 URL、下载时间、文件名、文件指纹、终端、用户。Ping64 在这一步避免“一刀切阻断”影响员工正常工作,同时保留事后追溯能力。
步骤 3:配置未知来源的下载拦截策略。 进入未知来源处置页面,对未知来源的可执行程序(exe、msi、bat、ps1、vbs)和脚本类型默认设为“阻断下载”或“要求审批”;对未知来源的压缩包配置“强制扫描”;对未知来源的办公文档配置“详细审计 + 高风险标识”。这一步让“没有来源标识的高风险文件”被拒绝在终端入口之外,避免落地后再做被动响应。
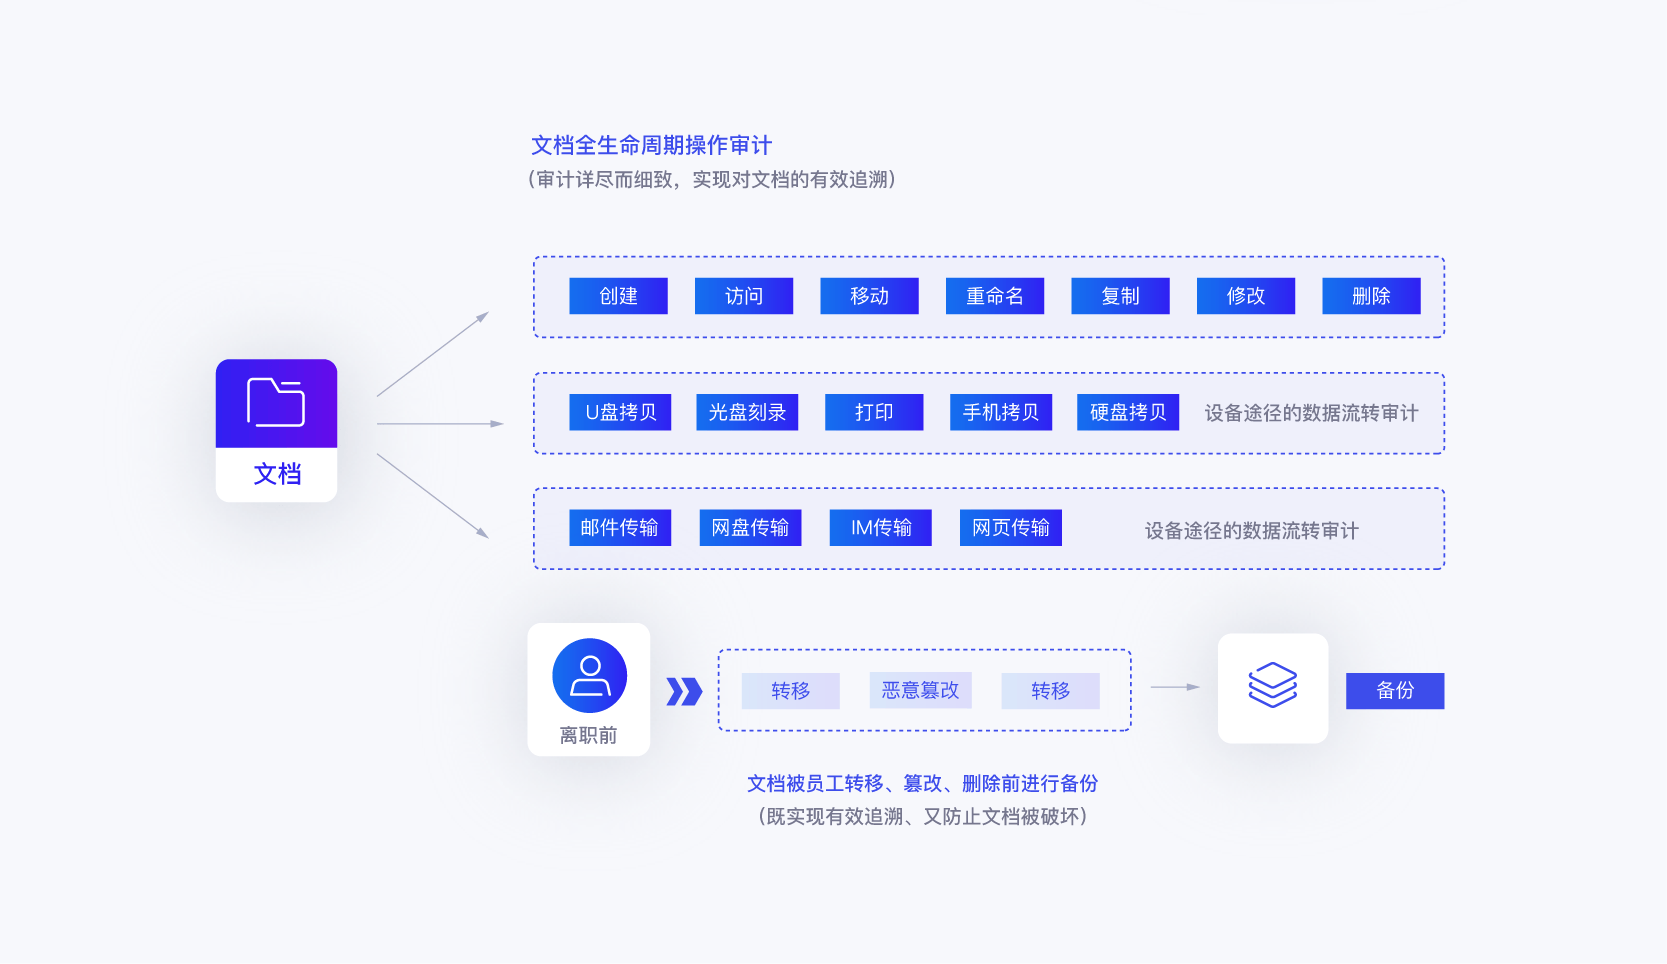
步骤 4:开启浏览器下载文件落地审计。 进入终端审计板块下的浏览器下载审计页面,开启下载落地路径审计、文件指纹生成、来源分级标识。每一条下载审计记录需要展示来源 URL、来源信任度、文件名、文件大小、文件指纹、落地路径、终端、用户、下载时间。Ping64 支持按来源信任度筛选审计事件,让安全团队能够快速识别异常下载。
步骤 5:建立可疑下载文件的复核与处置链路。 对来自中等可信和未知来源的可疑下载文件,进入下载文件处置页面配置自动处置动作:移入隔离区、限制运行、通知用户复核、上报安全事件。Ping64 在处置时同时通知用户和安全管理员,让员工知道这份文件被标识为可疑,避免直接双击运行;安全管理员可以在事件详情页面分析文件指纹、传播范围、关联终端。
步骤 6:建立浏览器下载入口运营报表。 进入运营报表板块下的浏览器下载报表页面,按月、季度生成下载总量、可信来源占比、中等可信来源占比、未知来源占比、可疑文件 Top 报表。结合软件运行审计、文件操作审计、外发审计,把浏览器下载入口、终端文件落地、终端运行行为关联起来,形成完整的入口安全视图。Ping64 让浏览器下载入口从“审计盲区”变为“可量化的入口风险对象”。
通过上述六步,Ping64 把浏览器下载入口从“默认放开”升级为“来源可分级、未知可拦截、落地可审计、可疑可处置、整体可运营”的精细化入口治理对象,让企业终端入口安全水位长期可控。这类操作说明可以解决客户当前的浏览器下载入口风险,但前提是来源白名单、来源分级、未知拦截、落地审计和处置链路已经形成闭环。
终端入口安全长期被视为“防病毒就够了”,实际运营中真正的风险来自“未知来源 + 默认放开 + 落地无识别”这一组合。Ping64 通过浏览器下载来源白名单、来源分级、未知拦截、落地审计、处置链路和运营报表,把浏览器下载入口改造为可分级、可拦截、可审计、可量化的入口安全对象。安全团队、桌面运维、合规岗能够在统一视图上看到每一个来源分级的下载占比、可疑文件清单、终端入口风险水位,避免“浏览器随便下、未知文件随便落地、事后才被动处置”这类常见运营事故。Ping64 在终端入口安全上的价值,是让浏览器下载这一最常用的入口通道具备稳定的工程化运营能力,让企业的入口安全不再依赖被动响应。














