

文档加密体系上线后,企业最容易忽视的运营动作之一,就是文件密级变更。员工在日常工作中可能因为业务需要把高密级文件降级、把内部文件升级、把项目文件归档为长期保留状态、把过期文件释放为公开文件。这些密级变更动作如果没有审批闭环和责任留痕,加密体系会在使用一两年后逐渐失去精度——文件密级标签和实际敏感程度脱节,安全团队无法判断哪些文件应当被持续重点保护。Ping64 把密级变更纳入文档加密策略的运营对象,对每一次密级调整都保留申请人、审批人、变更前密级、变更后密级、业务理由、有效期,让密级运营从一次性配置升级为持续可追溯的合规对象。
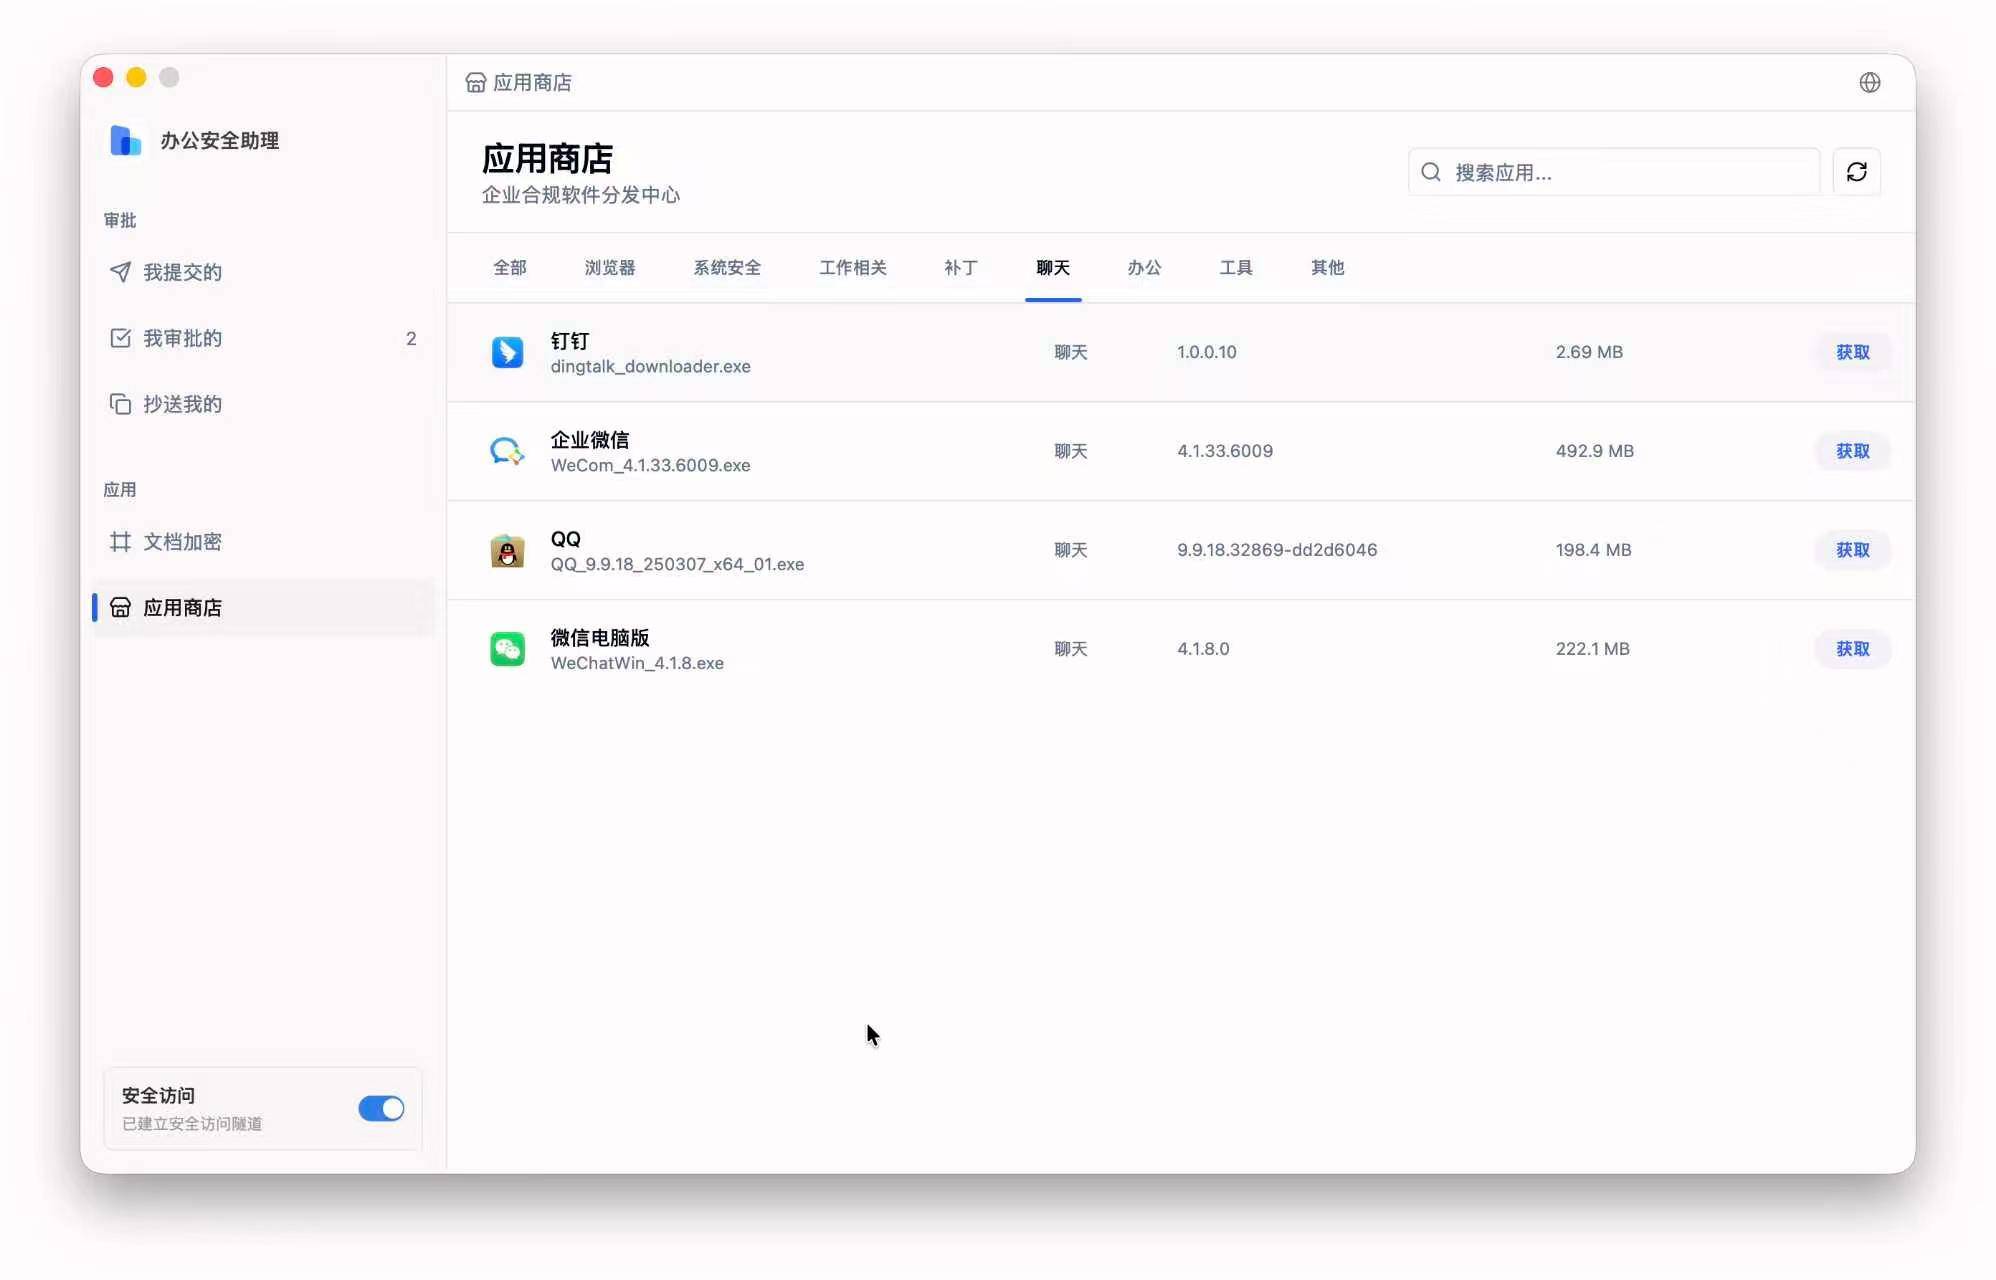
文档加密体系的初始密级配置往往由项目启动时的统一配置完成:研发资料默认为高密级、合同文件默认为中密级、办公资料默认为低密级。但企业的实际业务并不是静止的:研发文件随着项目阶段推进可能需要降级以便交付;合同文件签署完成后可能需要升级为永久保密;阶段性资料归档后可能需要释放给更多内部读者;外协项目结束后某些文件可能从内部专属转化为客户共享。所有这些场景都涉及密级变更,但很多企业没有把密级变更视为正式的运营对象,结果是密级标签长期不更新或被员工随意调整。Ping64 把密级变更视为独立的合规对象,让每一次变更都具备审批责任和可追溯性。
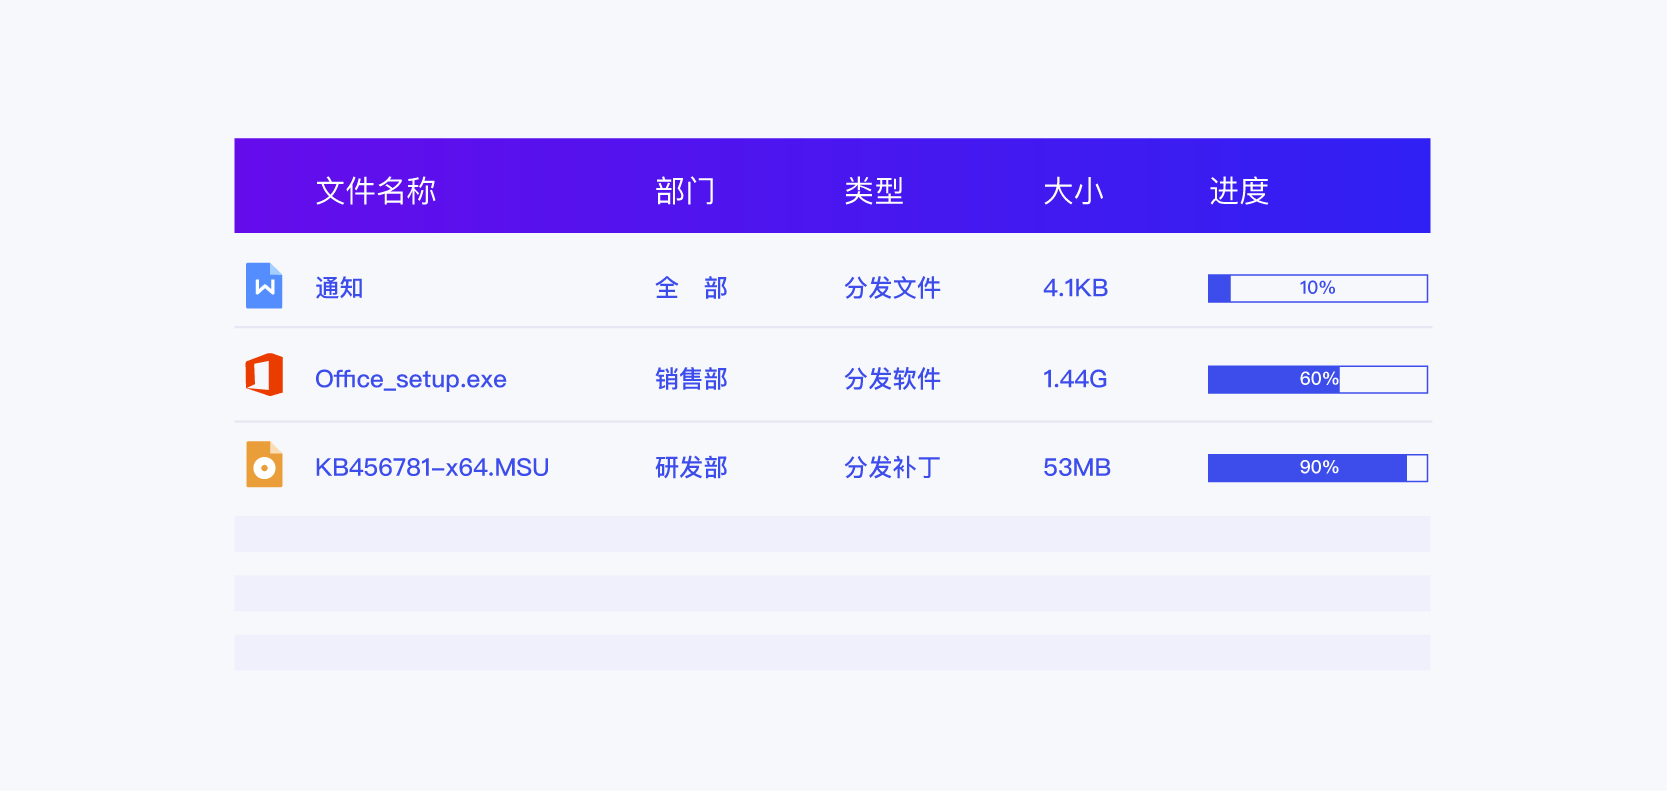
Ping64 密级变更治理把整个动作拆解为提议、审批、生效、复核四个环节。提议环节由文件所有者或相关业务人员发起,说明业务理由、目标密级、有效期;审批环节根据密级变更类型绑定不同审批人——降级审批由部门负责人和安全管理员双重审批,升级审批由部门负责人审批,敏感项目密级变更需要项目负责人和合规岗共同审批;生效环节由控制台下发密级变更动作到对应文件,更新文件元信息和加密策略;复核环节由安全团队定期回看密级变更记录,识别异常密级调整。下面把这四个环节如何在 Ping64 控制台落地展开成可执行的步骤。
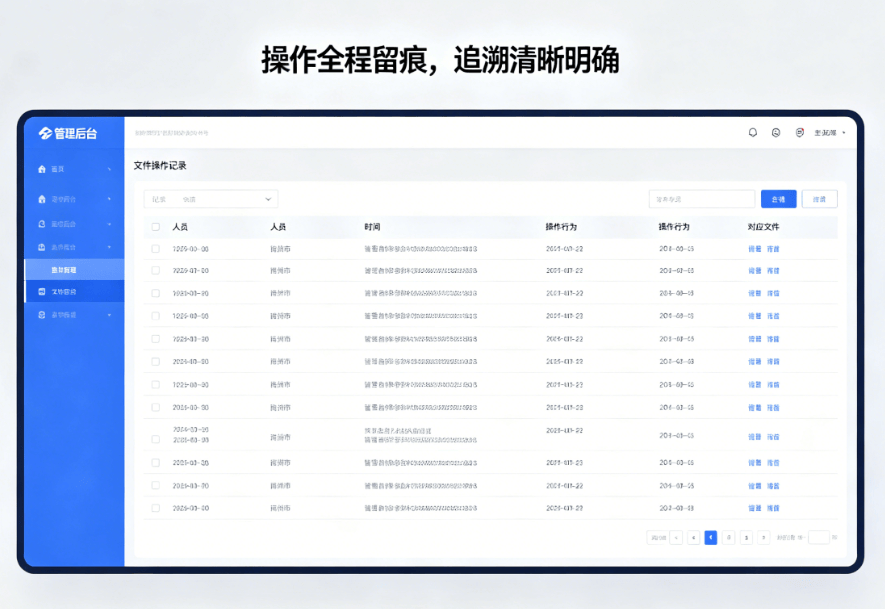
Ping64 控制台为密级管理、密级变更申请、审批流程、变更记录、告警视图和复核报表提供完整的入口,管理员可以按以下步骤把密级变更纳入文档加密的合规闭环。
步骤 1:维护密级体系与变更规则。 在控制台左侧导航进入数据安全策略板块下的密级管理页面,确认企业当前的密级体系(公开、内部、机密、绝密或自定义层级)已经被定义清楚,每个密级对应的访问范围、加密强度、外发限制、保留期限都被明确。再进入密级变更规则页面,配置允许的变更方向:哪些密级之间可以互相调整、哪些方向需要审批、哪些方向被禁止(例如绝密文件不允许直接降级为公开)。
步骤 2:配置密级变更审批模板。 进入审批管理板块下的密级变更审批模板页面,按变更方向分别配置审批流程:升级审批由文件所有者直属上级审批;降级审批由部门负责人和安全管理员双重审批;敏感项目密级调整由项目负责人和合规岗共同审批。审批模板需要保留申请理由、目标密级、有效期、关联文件清单。
步骤 3:开放员工密级变更申请入口。 在终端用户的文档加密客户端或自助门户中,员工可以选中目标文件提交密级变更申请,填写申请理由、希望变更的密级、影响范围。申请提交后进入对应审批流程,员工可以在“我的申请”页面跟踪审批进展。这一步把员工对密级的调整需求转化为合规的申请,而不是私下编辑文件元信息。
步骤 4:审批通过后控制台下发变更动作。 审批通过后,控制台自动生成密级变更任务,对目标文件下发新的密级标签和加密策略。变更动作完成后,文件的访问权限、外发限制、解密审批流程、保留期限都按新密级生效。在密级变更任务页面可以查看每条变更的执行状态、失败原因、影响文件数量,便于跟踪运营结果。
步骤 5:在密级变更记录页面验证留痕。 进入终端审计板块下的密级变更记录页面,按时间、申请人、变更方向、密级范围筛选事件,确认审计字段中包含申请人、审批人、变更前密级、变更后密级、文件清单、申请理由、有效期、生效时间。安全团队可以基于该视图开展周期性复核,识别那些频繁发起降级申请、批量调整密级、跨部门变更密级的事件,进行进一步调查。
步骤 6:建立密级运营报表与异常告警。 进入运营报表板块下的密级运营报表页面,按月、季度生成密级变更趋势报表、降级事件分布报表、敏感项目密级变化报表。再进入告警视图板块下的密级异常告警页面,对短时间内大量降级、临离职员工发起密级变更、关键项目密级被调整等事件配置告警,分发给安全管理员、合规岗、项目负责人。结合定期审计,企业可以把密级运营纳入正式的合规节奏。
通过上述六步,Ping64 把密级变更从一次性配置改造为全生命周期的运营对象,让企业的文档密级体系不仅能在初始配置时精准设定,也能在长期使用中保持精度。
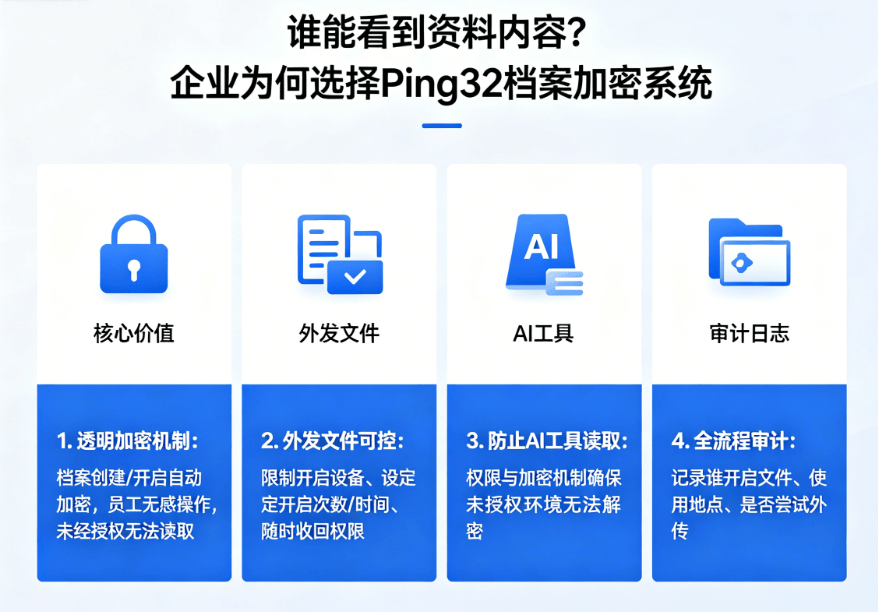
文档加密体系不是一次性工程,而是一项需要长期运营的能力。密级变更治理是其中最容易被忽视、却又最影响运营精度的一环。Ping64 通过密级管理、密级变更规则、审批模板、申请入口、变更记录、告警视图和密级运营报表,把密级变更打造为可申请、可审批、可生效、可留痕、可复核的完整闭环。安全团队、业务部门、合规岗、项目负责人可以在同一份密级变更记录上协同工作,避免“密级标签写死后不再更新”或“员工私下调整密级”的隐患。Ping64 在文档密级运营上的价值,是让加密体系的精度随业务演进持续维持,让密级标签真正反映企业当前的资料敏感程度,让文档加密成为长期可运营的合规对象,而不仅仅是一项一次性部署的安全功能。















