

公司私人U盘随便用,隐患可太大了!
员工插个来历不明的U盘,轻则带入病毒让全网瘫痪,重则拷走核心图纸、客户名单,转身就成竞争对手的“投名状”。
事后追查?纸都烧了,灰都找不到。所以,管住公司电脑私人U盘不能用不是小题大做,而是企业生存的底线。那具体该怎么设置呢?
方法一:专业U盘管控软件——如域智盾软件
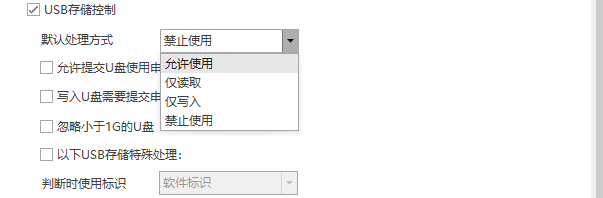
1.U盘权限管理
U盘仅读取:能看不能拷,适合客户来公司演示时用;
U盘仅写入:只能往U盘里存东西,适合备份场景;
允许U盘使用:正常用,不限制;
禁止U盘使用:私人U盘直接废掉,插了就被弹出来。想用?可以提交U盘使用申请,管理员批了才能用。
2.U盘白名单
只有登记过的U盘才能用,其他一律拦截。员工需要的时候提交申请,管理员审批通过后才能用。
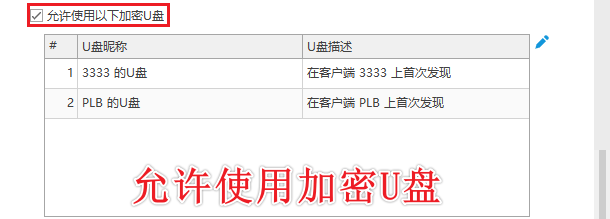
3.允许使用以下加密U盘
公司配发的加密U盘可以正常使用,就算丢了别人也读不出暗区里面的内容。私人U盘?不好意思,不在允许列表里。
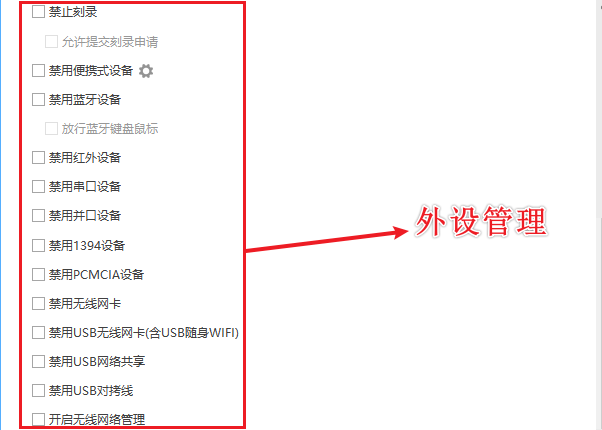
4.外设管理
不止是U盘,移动硬盘、手机存储、蓝牙、光驱等所有可能用于数据外泄的外设接口,都能被统一纳入管控策略,不留死角。
方法二:利用Windows组策略+设备管理器组合拳
这是系统自带的免费方案,适合IT基础稍强的公司。
首先,在“组策略编辑器”(gpedit.msc)中,禁用USB大容量存储设备的驱动安装。
然后,在“设备管理器”里,找到已安装的USB大容量存储设备,右键选择“卸载设备”,并勾选“删除此设备的驱动程序软件”。
这样,新插入的私人U盘因无驱动无法识别,旧的也被彻底清除。
优点是零成本;缺点是配置繁琐,且懂技术的员工可能自行恢复,缺乏审计和灵活性。
方法三:物理隔离+制度约束双管齐下
对于预算有限或对安全性要求极高的特殊部门,可以采用最直接的办法:用专用的USB端口封条或胶将非必要的USB接口物理封死。
同时,配套出台严格的《信息安全管理制度》,明文规定禁止使用私人U盘,并设立举报和惩罚机制。
这种方法虽然原始,但配合强有力的制度宣贯,能在员工心中建立起“红线”意识。
不过,它牺牲了便利性,且无法应对通过其他外设(如手机)进行的数据传输。
四、写在最后
管公司电脑私人U盘不能用,不是要捆住员工的手脚,而是为了守护大家共同的心血。当每一份努力都被安全地珍藏,创新才敢尽情绽放。
小编:莎莎














