

公用电脑是企业里最容易出现责任归属盲区的终端类型。实验室公用电脑、产线工位机、前台公共终端、会议室预约电脑、培训机房终端、客服轮岗工位,这些电脑往往使用统一的本地账号登录,多人交替使用一整天甚至一整周。一旦发生外发、打印、文件操作或访问异常,安全团队只能看到“某某公用电脑做了什么”,看不到“到底是谁在用”。Ping32 把公用电脑实际登录人识别和责任归属作为共享终端实名审计的核心动作,让公用电脑上的每一次操作都能落到具体责任人,让责任归属从“模糊到电脑”升级为“精确到人”。
传统终端审计基于操作系统本地账号建立责任链:哪个账号登录、做了什么操作、对应的责任人是谁。但公用电脑的实际使用场景与这个模型存在结构性冲突。第一是本地账号统一:为了简化运维,公用电脑通常使用一个本地账号长期不切换,多人交替使用,本地账号无法承载真实责任人信息。第二是物理使用与系统登录脱钩:员工坐到工位上就开始操作,不会专门登出再登入。第三是多业务场景共用:同一台公用电脑在白天用于办公,夜间用于值班,周末用于培训,对应的实际操作人完全不同。传统审计模型在这种场景下输出的责任信息全部归集到“本地账号”,无法回答“具体是谁”的问题。Ping32 把实际登录人识别作为公用电脑审计的入口动作,让责任归属重新回到自然人维度。
公用电脑责任归属要从“归属电脑”升级为“归属责任人”,必须拆解为四个连续动作。第一是终端标识:把每一台公用电脑标记为“公用属性”,与个人专属电脑区分开,进入差异化审计模式;第二是实名识别:员工到岗使用电脑时通过员工卡、AD 账号、二次身份验证等方式声明实际登录人,让本地账号背后浮现真实身份;第三是操作关联:把电脑上的所有审计动作(外发、打印、登录、运行、访问)与当时的实际登录人绑定,而不是仅与本地账号绑定;第四是跨班次归属:当多人在一天中交替使用同一台电脑时,每段时间段的操作必须能够精确归属到对应的实际登录人。Ping32 围绕这四个动作组织公用电脑的实名识别配置、操作关联策略、责任归属查询和审计报表。
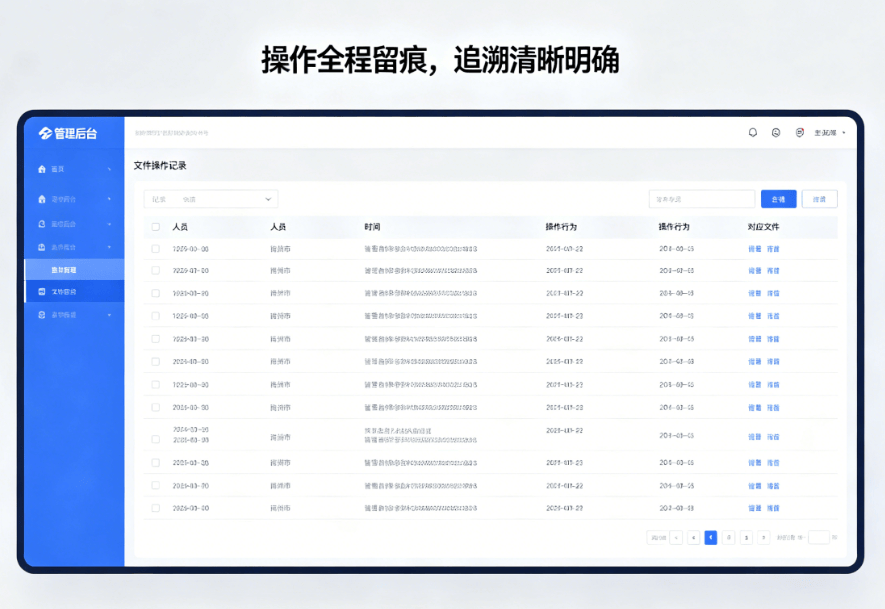
Ping32 控制台为公用电脑标识、实际登录人配置、操作关联、责任归属查询和审计报表提供完整的入口,管理员可以按以下步骤把共享终端实名审计纳入终端管控。
步骤 1:把公用电脑标识为共享终端类型。 在控制台左侧导航进入终端管理板块下的终端属性页面,对实验室、产线、前台、会议室、培训机房等终端勾选“公用电脑”属性。开启该属性后,Ping32 会把这台终端纳入公用电脑专属的审计模式,要求实际登录人声明、强制使用实名识别、关联跨班次责任归属。普通办公终端不需要勾选,避免增加员工日常使用负担。
步骤 2:配置实际登录人识别方式。 进入公用电脑实名设置页面,配置实际登录人识别方式:员工卡刷卡、企业 AD 账号声明、企业微信扫码、二次身份验证等。识别方式可以根据不同场景组合使用,例如产线工位优先员工卡,培训机房优先二次身份验证。Ping32 在每次实际登录人声明时,会同时记录声明时间、终端、识别方式,作为后续归属的基础证据。
步骤 3:开启操作与实际登录人的强关联策略。 进入公用电脑审计策略页面,开启外发审计、打印审计、文件操作审计、网站访问审计与实际登录人的强关联开关。开启后,公用电脑上的每一条审计记录都会同时绑定本地账号、实际登录人、声明时间区间。Ping32 在审计入口可以同时按本地账号、实际登录人筛选记录,让查询既能看到“这台电脑做了什么”,也能看到“某某员工在公用电脑上做了什么”。
步骤 4:建立跨班次自动归属规则。 进入跨班次归属规则页面,配置实际登录人切换时的归属边界:上一位员工的声明结束时间、下一位员工的声明开始时间、空档期归属处理(默认归属到上一位、归属到本地账号、归属到未知)。这一步避免“早班和晚班员工交替时,操作记录归属不清”的问题。Ping32 会在每条审计记录上自动标识归属责任人和归属依据。
步骤 5:在公用电脑审计页面建立责任归属查询。 进入终端审计板块下的公用电脑审计页面,按实际登录人、终端、时间、操作类型查询事件。每条事件需要展示完整归属链:本地账号、实际登录人、声明时间、归属依据、操作内容、操作时间。这一步让安全团队在调查公用电脑事件时能够直接定位到自然人,而不是停留在“某公用电脑”。
步骤 6:建立公用电脑责任归属运营报表。 进入运营报表板块下的公用电脑责任归属报表页面,按月、季度生成实名声明覆盖率报表、未声明使用占比报表、跨班次归属一致性报表、可疑责任人 Top 报表。对长期未声明使用的公用电脑,触发整改通知;对实名识别失败次数较高的终端,提示桌面运维核查识别设备。Ping32 把公用电脑责任归属沉淀为运营报表,让共享终端的责任归属从“事件发生才查”升级为“常态运营”。
通过上述六步,Ping32 把公用电脑从“责任归属盲区”升级为“可标识、可实名、可关联、可跨班次归属、可运营”的共享终端实名审计对象,让企业的终端责任体系覆盖每一类终端形态。这类操作说明可以解决客户当前的公用电脑责任归属问题,但前提是公用电脑标识、实名识别、操作关联、跨班次规则和归属查询已经形成闭环。

终端责任体系如果只覆盖个人专属电脑,就会在公用电脑、产线工位、培训终端这些共享终端类型上留下系统性盲区。Ping32 通过公用电脑标识、实际登录人识别、操作关联策略、跨班次归属规则、责任归属查询和运营报表,把共享终端纳入企业整体责任体系。安全团队、桌面运维、合规岗能够在统一视图上看到每一台公用电脑的实名声明覆盖率、跨班次归属一致性、可疑责任人,避免“公用电脑出事追不到人、本地账号背锅、归属信息含糊”这类常见运营事故。Ping32 在公用电脑审计上的价值,是让责任归属能力适应企业终端形态的多样性,让共享终端不再成为终端管控的最后一类盲区。














