

终端硬件变更和外设接入是企业安全治理中容易被忽视的灰色地带。员工自行更换内存、添加无线网卡、连接私人蓝牙设备、插入未授权 USB 转接器、使用便携 4G 路由器,单看每一次操作似乎都没有立刻造成数据外泄,但累积下来会让企业终端变成失控的硬件组合:本应禁用的无线网卡突然激活、没有备案的便携硬盘随时接入、私人蓝牙耳机带走会议录音、4G 转接卡绕过企业网络边界。Ping64 把硬件变更和外设接入作为终端资产可观测性的延伸议题,通过硬件资产基线、变更检测、外设接入记录、违规告警和处置闭环,让企业终端在硬件层面也具备可追踪和可干预的能力。
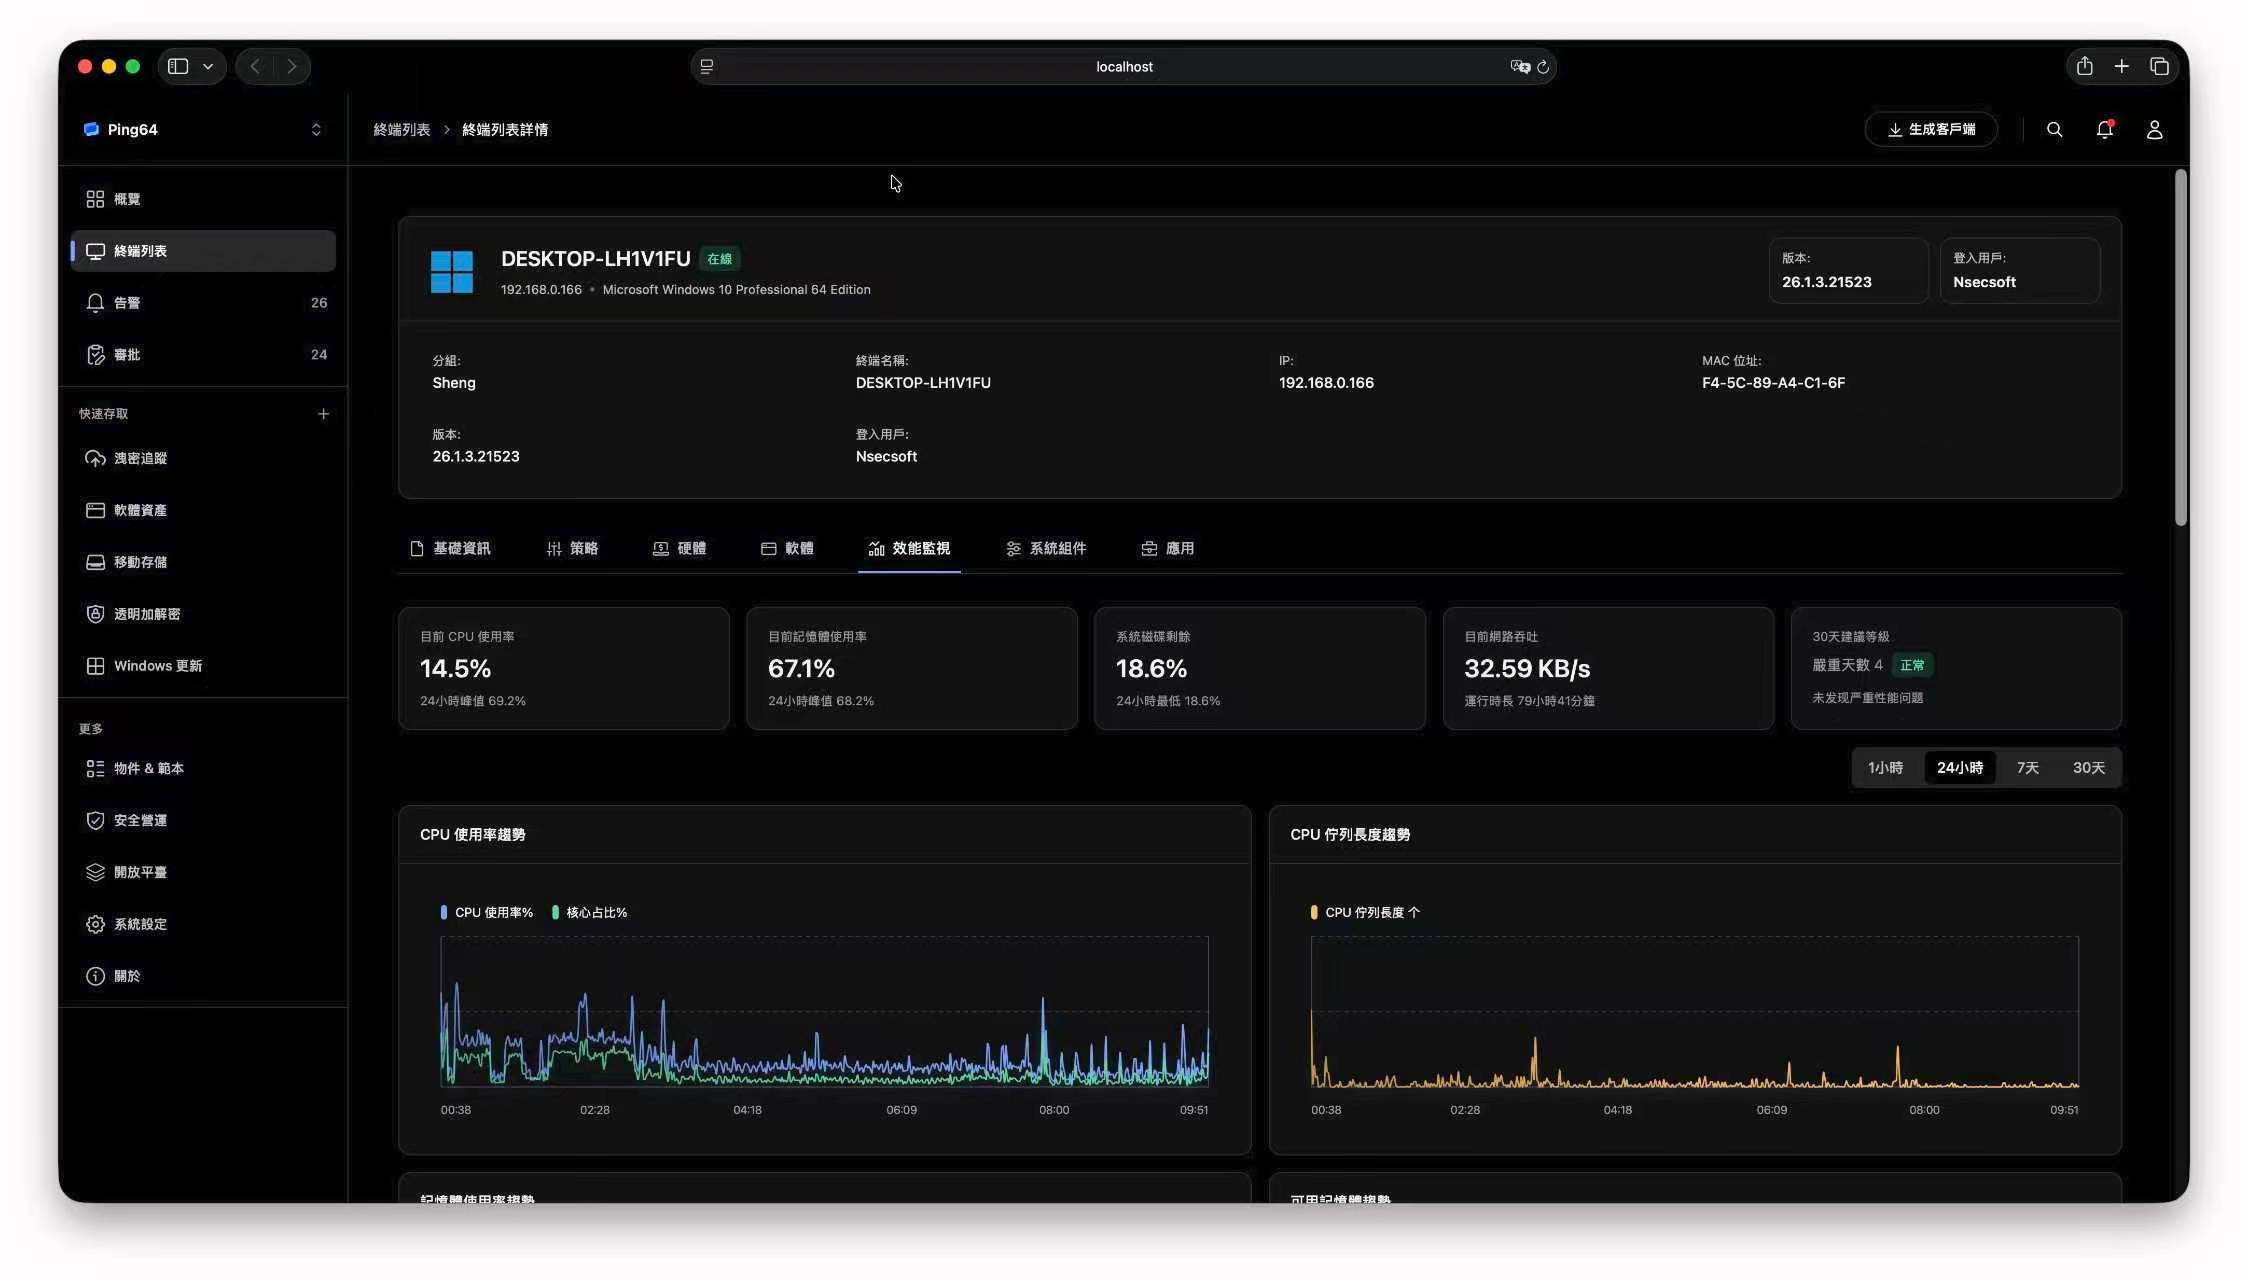
硬件层面的灰色地带容易被低估,因为它不直接对应文件外发或网络上传等显性动作。但实际上,硬件变更和外设接入往往是其他高风险行为的入口:私装无线网卡为旁路联网创造条件;蓝牙耳机和音箱可以传输录音;便携硬盘和 SD 卡是数据外带的传统通道;4G 路由器和 USB 网卡可以绕过企业网络出口;甚至更换硬盘、增加内存都会改变终端基线状态,让原有的合规检查失效。如果企业只关注文件操作和网络流量,这些硬件层面的变化在事后调查时往往无法被还原。Ping64 把硬件资产视作终端基线的一部分,让任何硬件变更都被记录、对比和告警。
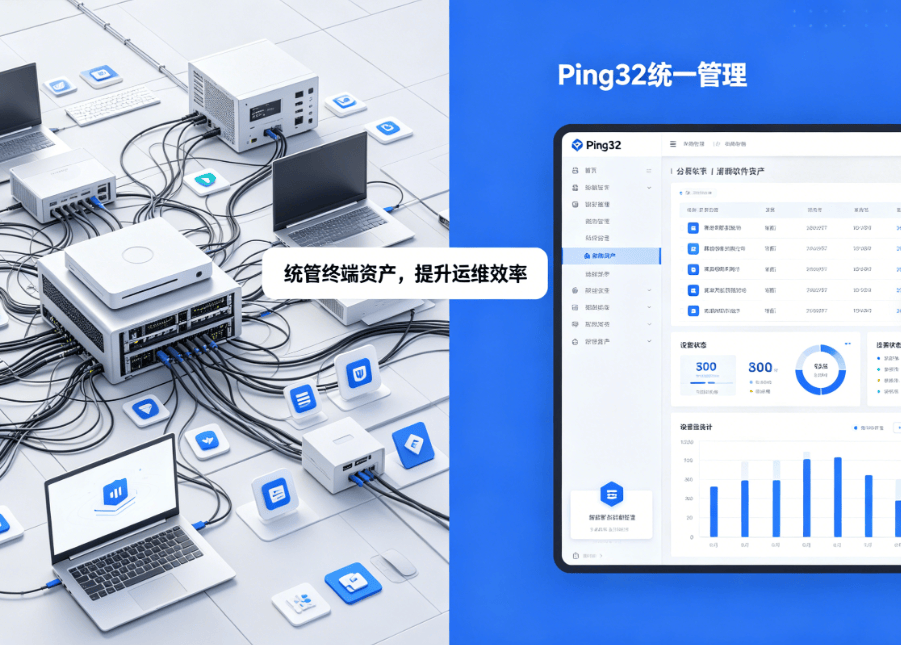
终端硬件治理不能只在采购环节做,必须在整个使用周期中持续可见。Ping64 把硬件资产、外设接入分别建立基线和审计记录:终端硬件资产由客户端定期采集,包括处理器、内存、硬盘、网卡、蓝牙、显示设备等基础信息;外设接入则通过 USB 端口、蓝牙、串口、并口等接口实时记录每一次接入和拔出。两者结合,企业可以建立硬件基线快照、变更检测策略和违规告警规则。安全团队可以在控制台上一目了然地看到“哪些终端在过去 30 天发生了硬件变更”“哪些终端存在未授权的无线网卡”“哪些终端反复插入未识别的便携设备”。下面把控制台中的具体步骤展开。
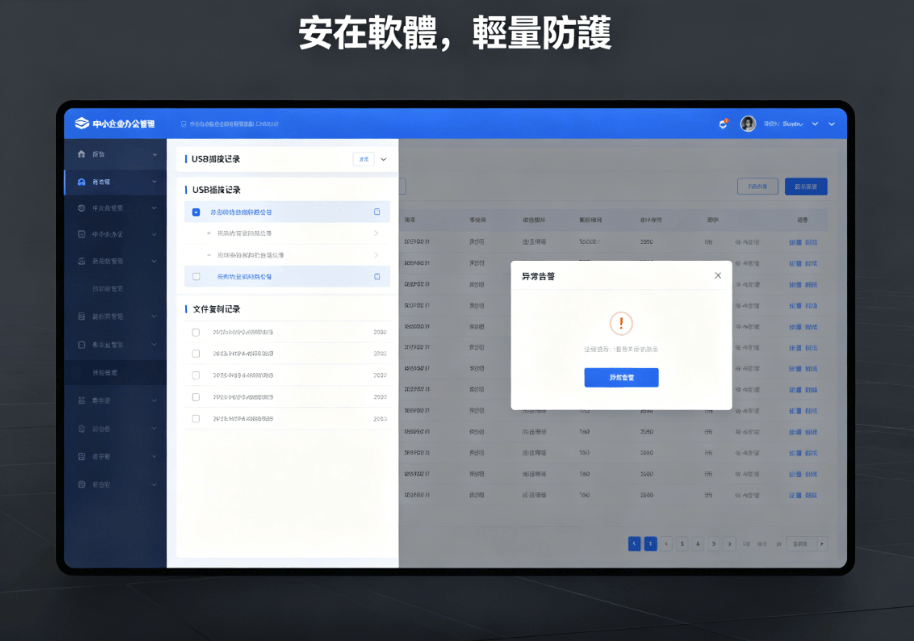
Ping64 控制台对硬件资产、外设接入提供资产基线、变更检测、外设记录、违规告警和处置追踪的组合入口,管理员可以按以下步骤把硬件层面纳入终端治理。
步骤 1:建立终端硬件资产基线。 在控制台左侧导航打开终端资产或硬件资产页面,确认企业终端的硬件信息已经被自动采集,包括处理器、内存、硬盘、网卡、蓝牙模块、显卡、显示器、外接接口等。可以按部门、终端分组、采购批次进行分类,建立每台终端的硬件基线快照。这一步是硬件治理的事实基础。
步骤 2:启用硬件变更检测策略。 进入终端策略板块下的硬件变更检测页面,新建一条“硬件变更监控”策略,把目标对象设为关键终端分组(研发、财务、HR、关键业务终端)。配置检测频率(如每日一次)和检测项(内存、硬盘、网卡、蓝牙模块)。一旦检测到变更,控制台自动生成变更记录,包含变更前后的硬件信息、变更时间、终端、责任部门。
步骤 3:开启外设接入审计与控制策略。 进入数据安全策略板块下的外设控制或外设审计页面,对 USB 端口、蓝牙、无线网卡、串口、并口等接口启用审计与控制规则。明确禁止接入的设备类型(如未授权便携硬盘、私人蓝牙耳机、4G 转接卡、便携 WiFi)、需要审批的设备类型(如临时 U 盘、外接显示器)、允许接入的设备类型(如公司分发的鼠标键盘)。这一步把外设管理从模糊放任转化为分级管控。
步骤 4:建立违规硬件与外设的告警规则。 进入告警视图或风险事件页面,对未授权硬件变更、未识别外设接入、关键终端硬件异常等事件配置告警,分发给安全管理员、IT 资产管理员、合规角色。告警规则可以按终端分组、变更类型、风险等级分别配置,避免告警泛滥。结合工单系统,告警事件可以直接转化为整改任务。
步骤 5:在硬件变更记录与外设接入记录页面验证结果。 进入终端审计板块下的硬件变更记录页面,按时间、终端、变更类型筛选变更事件,确认审计字段中包含变更前硬件、变更后硬件、变更时间、终端、责任人。再进入外设接入记录页面,按时间、终端、设备类型、接入方式查看外设事件,确认审计字段中包含设备名称、设备序列号、接入时间、拔出时间、接入端口。这一步让硬件治理具备完整的事实基础。
步骤 6:建立硬件违规整改与处置闭环。 进入处置追踪或整改任务页面,对违规硬件变更和未授权外设接入下发整改任务,包括硬件回退、外设清退、责任人确认、复核结果。整改任务的执行情况、完成时间、责任人都被记录在控制台中。结合定期硬件资产复核报表,企业可以把硬件治理纳入合规运营节奏,而不是等待外部审计才被动整改。
通过上述六步,Ping64 把硬件层面的灰色地带从“看不见的累积风险”转变为“可识别、可告警、可整改、可复核的资产治理对象”。
硬件层面的治理常被认为是 IT 资产管理的工作,与数据安全无关,但实际上硬件变化和外设接入往往是其他风险事件的前置条件。Ping64 通过硬件基线、变更检测、外设审计、违规告警和整改追踪,把硬件层面纳入终端治理的标准维度。安全团队、IT 资产团队、合规团队可以基于同一份数据协同工作,避免“看到外设记录但没有处置能力”或“看到硬件变更但没有上下文”的割裂局面。Ping64 在硬件资产治理上的价值,是把传统 IT 资产管理与数据安全治理打通,让终端从“一组操作系统和软件”扩展为“包括硬件、外设、网络接入在内的完整资产对象”,让企业的安全视野具备真正的可观测性。













