

医疗行业的数据安全容错率极低,患者病历、检查影像、就诊记录、医院经营数据,全都是核心敏感信息。一旦泄露,不仅会侵犯患者隐私、引发医患纠纷,还会让医院面临严厉的合规处罚和口碑崩塌。很多医院选错软件,要么管控太严拖慢办公,要么防护形同虚设。
医疗防泄密软件和普通企业工具不一样,必须兼容HIS、LIS、PACS等医疗系统,还要满足合规审计、分级权限、全程留痕的行业硬性要求。今天给大家精选4款2026年适配度超高、口碑过硬的医疗专用防泄密软件,帮大家精准避坑选型。
第一款:中科安企(医疗全能适配首选)1. 全自动透明加密,源头锁死核心数据
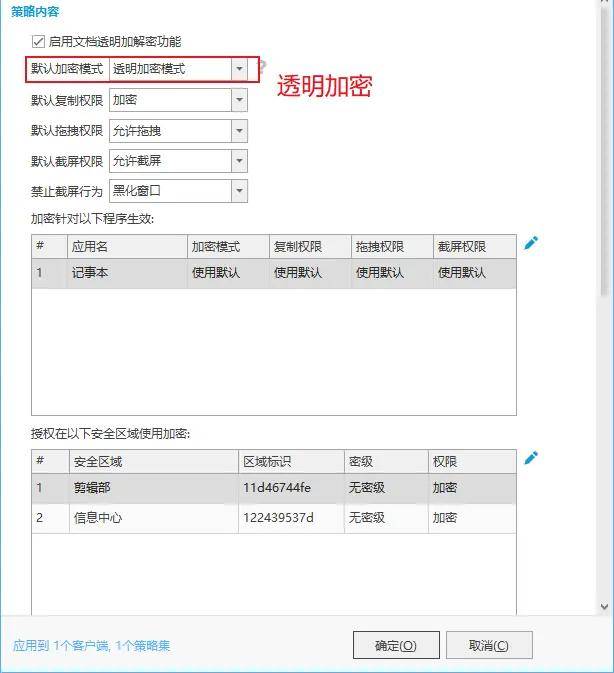
搭载银行级高强度加密算法,开启透明加密模式后,企业的核心文件(办公文档、CAD图纸、程序源代码、报价单、合同文件等)在新建、编辑、保存的瞬间自动完成加密处理。
全程无需员工手动操作,内网授权环境下可正常打开、编辑、流转,完全不影响办公效率。
一旦文件脱离企业内网、私自拷贝外发、传输至外部设备,文件直接变为乱码无法打开,从根源杜绝核心数据外泄,彻底解决文件私自外流的核心痛点。
2. 智能敏感词报警,提前拦截泄密风险
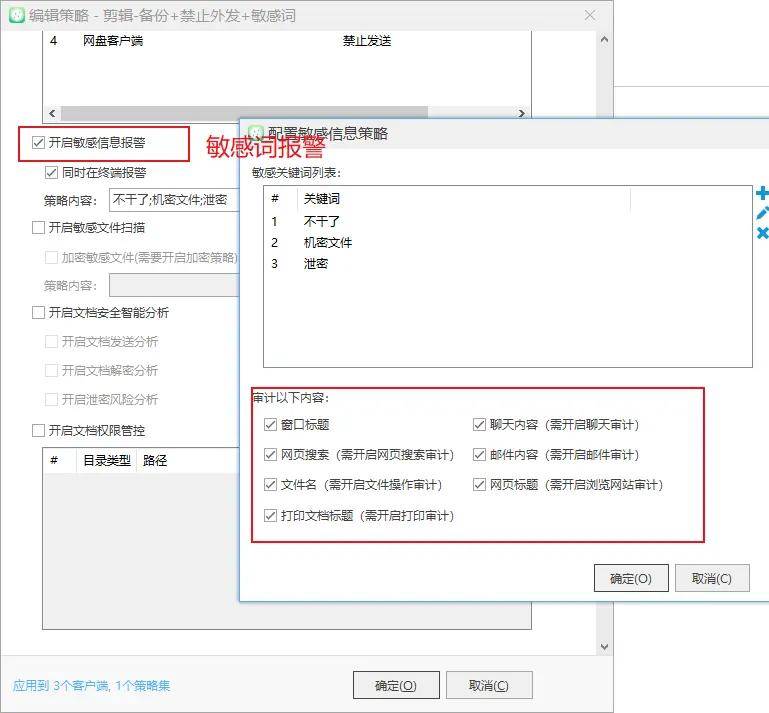
支持管理员自定义企业专属敏感词库。
系统7×24小时实时监测员工办公操作,当员工在文档编辑、通信软件、网盘上传、邮件发送等场景触发敏感词时,即刻弹窗预警,提前拦截违规泄密行为。
变“事后追责”为“事前预防”,精准规避主动泄密、无意泄密两类风险。
3. 全维度文件操作记录,泄密有据可溯
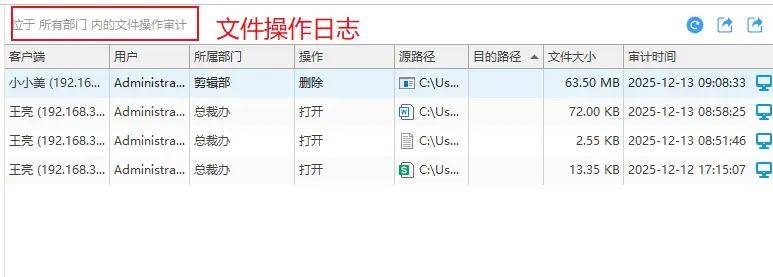
系统自动全程留存所有文件操作行为,形成完整不可篡改的操作日志。
精准记录每一份文件的新建、编辑、保存、删除等全流程行为,清晰记录操作时间、文件名称、操作路径、终端设备信息。
支持一键检索、筛选、导出报表,一旦发生泄密事件,可快速溯源定位责任人,满足企业合规审计需求。
4. U盘+打印机双重管控,封堵外设泄密漏洞
针对性解决移动设备、打印设备两大高频泄密渠道,实现精细化外设权限管控。
U盘方面,支持白名单机制,仅管理员授权的加密U盘可拷贝内网涉密文件,陌生U盘、私人U盘、空白U盘一律禁止接入拷贝,杜绝私自U盘盗密;
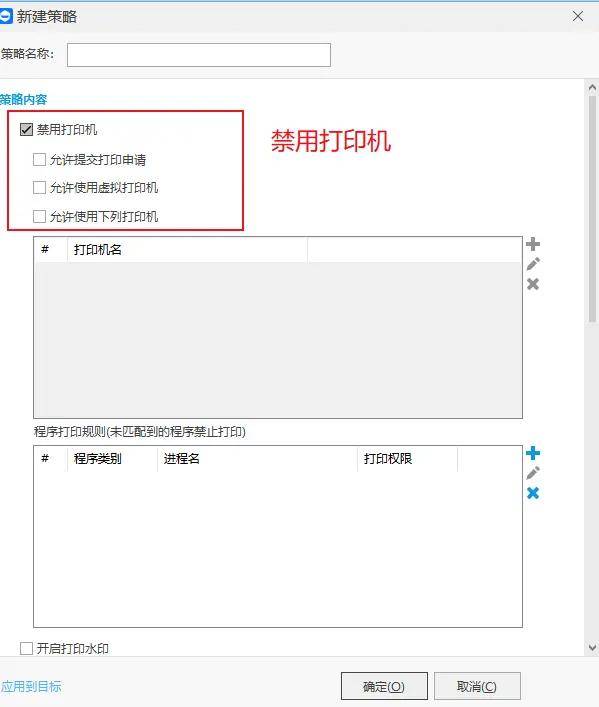
打印机方面,可自定义管控权限,支持禁止打印、审批打印、限定打印范围,防止员工批量打印核心资料带离公司,全方位封堵外设泄密缺口。
5. 全场景多维文档水印,含隐形点阵溯源水印
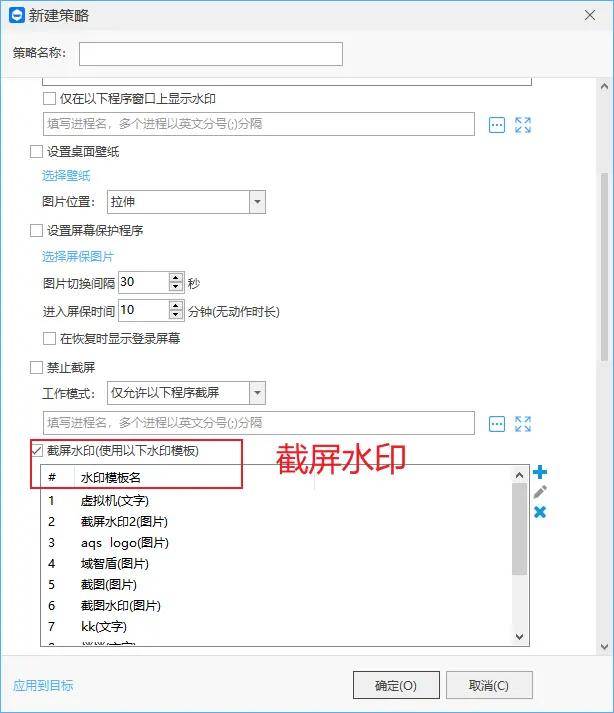
包含文档打开落地水印、文件复制移动水印、屏幕截屏水印、文档外发发送水印、纸质打印水印,可自定义水印内容,嵌入员工姓名、工号、部门、时间、设备信息。
特色点阵水印肉眼无法识别,不影响文档查看与使用体验,可抵御截图、拍照、翻拍、录屏等窃取方式,后续通过技术解析即可精准定位泄密人员,完美解决明文水印影响办公、无水印无法溯源的行业痛点。
主打高标准合规防护,适合三甲医院、大型公立医院、科研型医疗机构。针对医疗科研数据、涉密诊疗资料、内部统计报表做精细化防护,安全等级更高。
软件适配医疗行业严格的审计标准,所有文件查看、导出、传输、解密操作全程溯源留痕,可随时导出日志应对合规检查。能精准拦截批量导出病历、拷贝影像资料等高危操作,是高规格医疗机构的优选防护工具。
第三款:箭竹云(轻量化云端医疗防护)专为社区医院、私人诊所、小型门诊部打造,主打低成本、易部署、零运维。无需复杂本地搭建,云端一键配置防护策略,新手网管也能快速上手。
核心覆盖基础防泄密需求,可拦截违规外发文件、限制私自拷贝患者资料、记录终端上网操作。占用设备资源极少,不会影响老旧医疗设备运行,完美解决小型医疗机构预算有限、运维薄弱的痛点。
第四款:归一软件(一体化智能风控款)主打医疗场景一站式智能防护,整合数据加密、岗位权限隔离、高危预警、离职风控多重功能。可根据医护、行政、后勤岗位划分差异化数据权限。
有效杜绝跨科室查阅病历、越权调取影像资料等问题,针对深夜批量导出数据、频繁传输涉密文件等异常行为实时预警。兼顾安全管控与办公效率,适合想要统一规整数据安全体系的中型医疗机构。
最后给大家总结清晰的选型思路:综合全能、全场景适配选中科安企;高合规、高保密公立医院选zkaq;小型诊所轻量化运维选箭竹云;想要精细化智能风控选归一。四款软件精准匹配不同规模医疗场景,轻松筑牢医患数据安全防线。















