


随着欧盟 CRA《网络弹性法案》逐步落地,HSM 硬件安全模块进入欧盟市场时,正在面临更明确的网络安全合规要求。
HSM,全称 Hardware Security Module,通常用于密钥生成、密钥存储、密码运算、数字签名、证书保护、身份认证和安全密码处理。它不是普通硬件设备,而是很多金融、支付、云服务、身份认证、PKI、工业系统和关键基础设施中的核心安全组件。
从 CRA 法案角度看,HSM 这类承担安全密码处理能力的产品,需要重点按照关键类具有数字元素产品进行分析。对于适用欧洲网络安全认证方案的 HSM 产品,合规重点是取得至少“实质性”保证水平的欧洲网络安全证书,并以此支撑产品满足 CRA 关键类产品要求。
一、CRA《网络弹性法案》对HSM意味着什么?
CRA 是欧盟针对“带有数字元素的产品”提出的网络安全法规,覆盖硬件、软件、嵌入式固件、联网设备以及与产品功能相关的远程数据处理能力。
HSM 通常包含专用硬件、安全固件、密码运算模块、密钥管理机制、访问控制接口、管理软件和安全日志能力。它不仅具备数字元素,还承担核心安全功能,因此在 CRA 合规中需要重点关注。
对 HSM 厂商来说,CRA 合规关注的不是设备能否完成加密、解密、签名或验签,而是产品能否在整个生命周期内持续保护密钥、证书、凭据和密码操作的安全。
HSM 一旦出现安全缺陷,可能导致密钥泄露、证书滥用、数字签名被伪造、加密通信失效,甚至影响依赖 HSM 的下游系统信任基础。因此,HSM 进入欧盟市场时,需要以更高可信度的方式证明产品安全能力。
二、为什么HSM属于关键类产品重点关注对象?
HSM 的核心价值是保护高价值密钥资产,并向其他系统提供可信密码能力。
它通常承担以下安全功能:
密钥生成;密钥存储;密钥使用控制;加密和解密;签名和验签;证书保护;访问控制;安全随机数生成;安全审计;密钥生命周期管理;安全接口调用;防篡改和异常响应。
这些功能直接关系到企业、平台或系统的安全根基。如果 HSM 被攻破,攻击者可能获得根密钥、伪造证书、篡改签名流程、绕过身份认证,甚至影响多个业务系统。
因此,HSM 不能按普通硬件或普通密码库理解。它属于典型的安全密码处理设备,需要按照 CRA 关键类产品的高安全要求准备合规材料。
三、满足CRA的核心路径:欧洲网络安全证书
从 CRA 法案角度看,关键类具有数字元素产品的合规重点,是在适用条件下通过欧洲网络安全认证方案,取得至少“实质性”保证水平的欧洲网络安全证书。
对于 HSM 产品来说,EUCC 是最需要重点关注的认证路径。
EUCC 是欧盟基于 Common Criteria 建立的网络安全认证方案,适用于芯片、智能卡、硬件和软件等 ICT 产品。HSM 涉及密钥保护、密码运算、访问控制、防篡改、漏洞分析、生命周期管理等内容,与 EUCC 的评估逻辑高度相关。
HSM 厂商可以围绕以下主线推进 CRA 与 EUCC 合规准备:
明确产品认证边界;定义 TOE,也就是评估对象;编制安全目标文档;梳理安全功能要求;确定适用保证级别;准备设计、开发、测试和配置管理证据;开展漏洞分析和攻击面分析;建立漏洞处理与安全更新机制;形成支撑 CRA 要求的欧洲网络安全认证证据体系。
取得至少“实质性”保证水平的欧洲网络安全证书后,企业可以将其作为满足 CRA 关键类产品网络安全要求的重要证明材料,用于支撑欧盟客户审核、市场准入、CE 合规和后续持续合规。
四、HSM需要准备哪些认证材料?
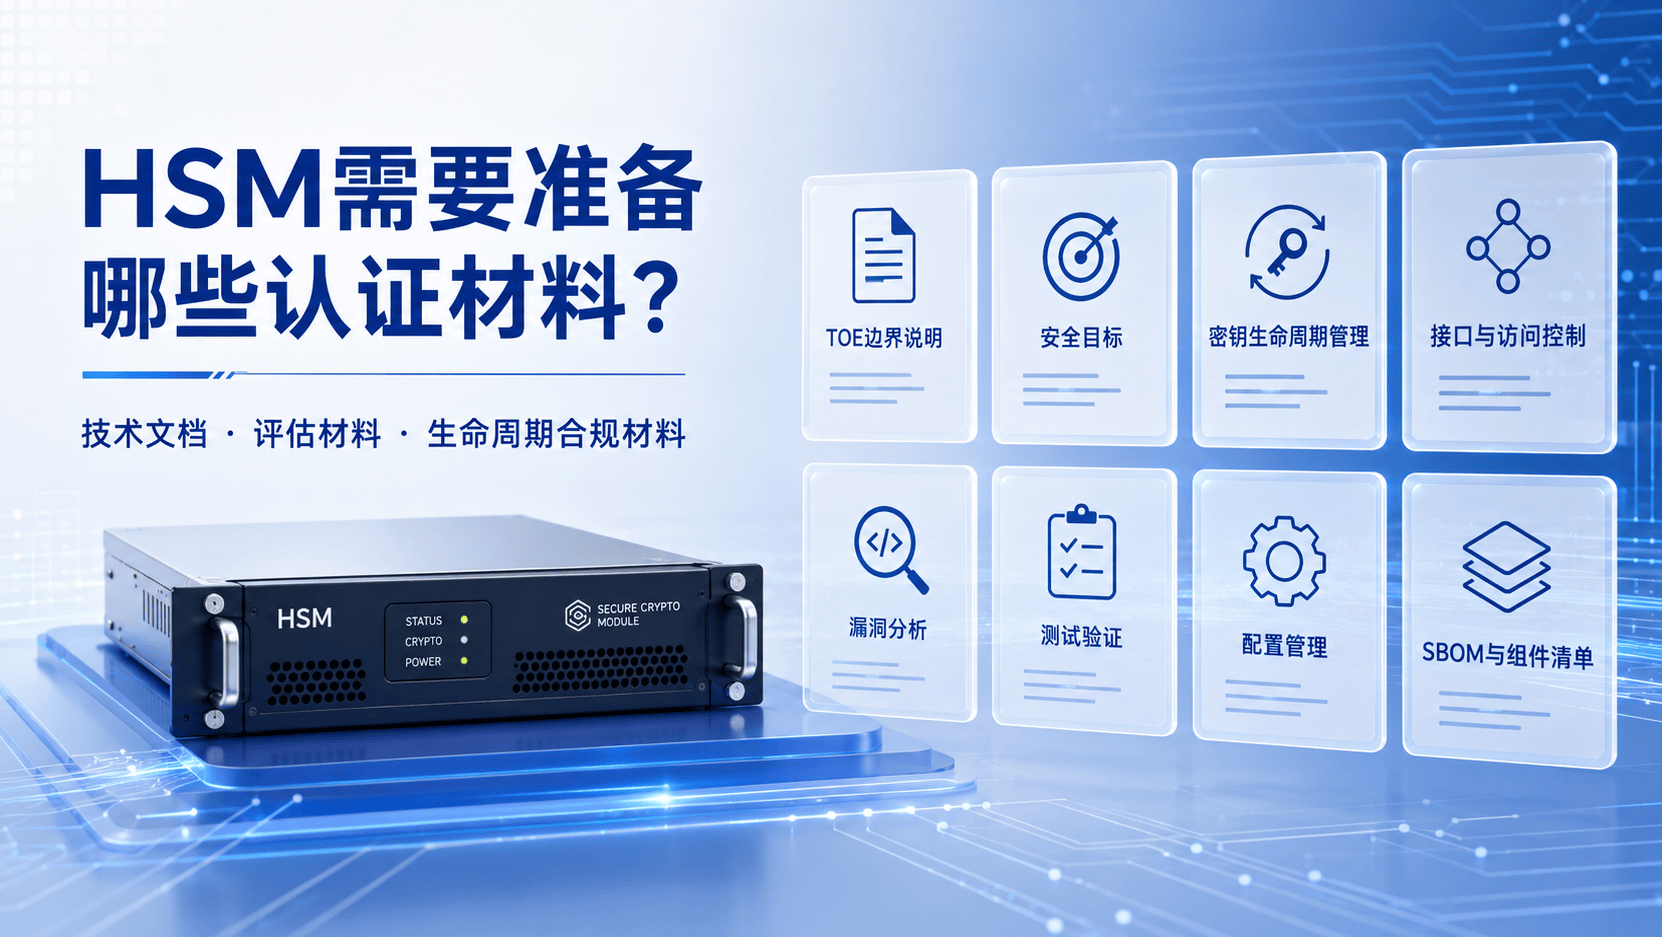
HSM 通过欧洲网络安全认证方案满足 CRA 要求时,企业需要准备的材料通常包括产品技术材料、评估材料和生命周期合规材料。
五、HSM的CRA合规难点
HSM 推进 CRA 合规和 EUCC / CC 认证时,常见难点主要集中在以下几个方面。
第一,产品边界必须非常清楚。HSM 可能包含硬件本体、安全固件、管理接口、客户端 SDK、管理软件、密码服务接口和远程管理能力。认证前必须明确哪些部分属于评估范围。
第二,密钥生命周期管理要求高。密钥从生成、注入、存储、使用、备份、更新、吊销到销毁,每个环节都可能成为评估重点。
第三,接口安全复杂。HSM 通常会向外部系统提供 API、管理接口、密码调用接口和运维接口。接口鉴权、权限控制、错误处理和日志审计需要完整说明。
第四,抗攻击能力需要证据支撑。HSM 可能面临物理攻击、侧信道攻击、故障注入、接口攻击、权限绕过和供应链攻击。企业需要通过设计说明、测试验证和漏洞分析证明防护能力。
第五,生产交付流程影响安全。HSM 往往涉及安全制造、密钥注入、初始化配置、安全交付和客户部署。如果这些流程缺乏控制,会影响产品整体可信性。
第六,市场后持续合规压力高。CRA 强调产品支持期内的漏洞处理和安全更新。企业需要建立漏洞接收、分析、修复、发布、用户通知和记录留存机制。
浙江望安科技有限公司围绕 CRA《网络弹性法案》和 EUCC / CC 认证可提供范围界定与产品分类、EUCC认证路径评估、安全目标与技术文档编制、网络安全风险与安全分析、漏洞处理与更新管理、认证执行支持、CE标志与符合性声明、市场后监管与持续合规等服务,协助 HSM、密钥管理设备、安全密码处理设备和高安全硬件产品厂商推进欧盟市场网络安全合规工作。
欢迎访问浙江望安科技有限公司官网,获取更多解决方案与服务信息。














