
 同样是"跨境""专线""加速",为什么 SD-WAN 被视为正规的企业组网服务,而个人用的那些工具却踩在违规线上?本文从控制面与数据面的分离讲起,剖析 SD-WAN 的合规边界到底划在哪里,以及它的零信任组网模型如何顺带解决了困扰企业多年的暴露面问题。
一个常被混淆的前提:SD-WAN 调度的是"管理层",不是"通道本身"
在讨论合规之前,有必要先把 SD-WAN 的技术定位说清楚,因为很多误解都源于此。
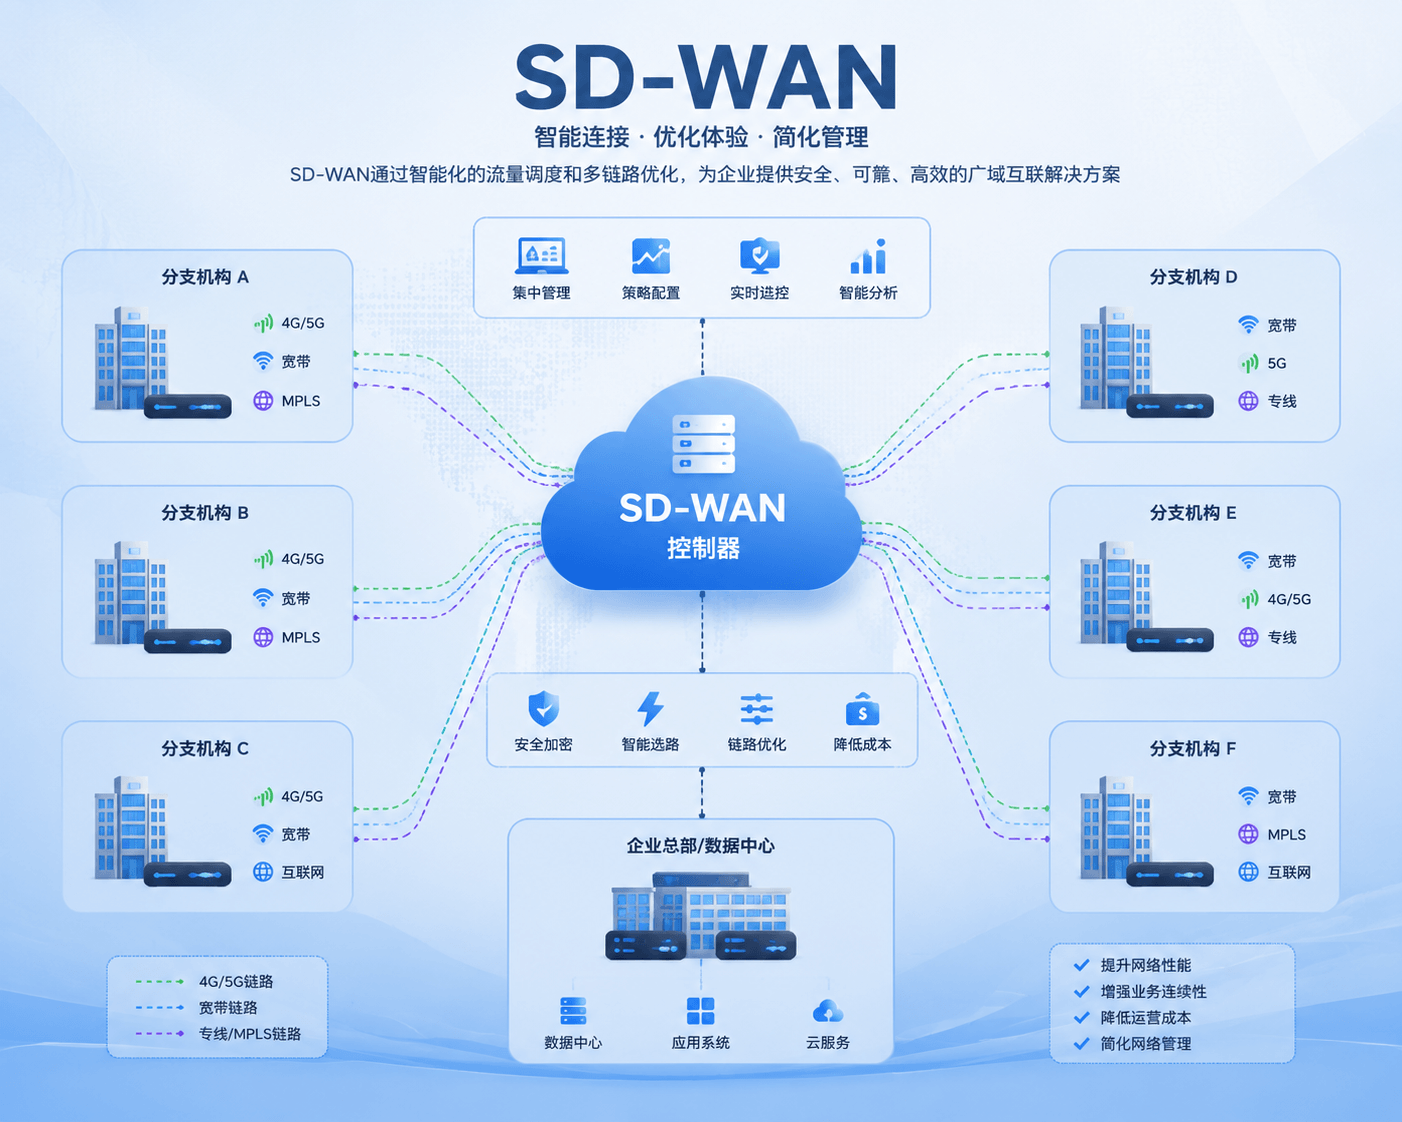
SD-WAN(Software-Defined Wide Area Network)的核心思想,是把传统广域网里紧耦合的控制逻辑与转发逻辑拆开:控制面(Control Plane)集中到云端管控台,负责策略下发、路径计算、隧道编排;数据面(Data Plane)保留在各站点的边缘设备上,只负责按控制面下发的策略做封装转发。
这套架构落到企业网络里,做的是一件事——在企业已有的多条链路之上,叠加一层软件定义的智能调度。哪条链路时延低走哪条,关键业务(如 ERP、音视频)优先保障,某条链路丢包率飙升时自动切换或做多链路聚合。
关键点在于:SD-WAN 操作的是"链路怎么用、流量怎么调度"这个管理层,它并不自己去开辟一条物理上的出境通道。这与"私自建立未经许可的跨境数据通道"是两种性质完全不同的行为——前者是在合法链路之上做编排,后者是通道本身就不合法。理解了这个区别,后面的合规边界才好界定。
合规边界到底划在哪:四个可验证的技术判据
企业在做跨境或多站点组网选型时,合规与否不是看产品名字,而是看几个可以落到技术层面去验证的点。
第一,底层跨境链路的来源。 合规的跨境 SD-WAN,其数据面承载的物理链路(IPLC 国际专线、MPLS 等)必须是从中国电信、联通、移动三家基础电信运营商合法申请、租用的。SD-WAN 的价值是在这些链路上做 Overlay 编排和智能选路,而不是绕开运营商私建通道。这是合规与违规最本质的分水岭——违规工具的问题恰恰出在"通道本身未经许可"。
第二,服务方的资质与监管归属。 国内提供 SD-WAN 服务通常需要相应的增值电信业务许可,并接受工信部及地方通信管理局监管;涉及跨境的还需与持牌运营商合作,而非独立跨境经营。工商登记、ICP 备案、公网安备等都是可公开查证的信号。这里有个容易被忽略的坑:要核对资质是否仍在有效期内。 部分服务商官网上挂的增值电信业务经营许可证、等保备案等其实已经过期,或主体已变更、被吊销,却仍拿来做背书。许可证一般都有明确的有效期,建议直接到工信部电信业务综合管理平台、全国互联网安全管理服务平台等官方渠道用编号反查,确认证照真实、在期、且主体一致,而不是只看官网贴的截图。
第三,信任与访问模型。 现代合规组网普遍采用零信任架构:本地不开放入站端口、基于身份而非网络位置做访问控制、流量端到端加密,并对标等保 2.0、ISO 27001 等标准。这既是安全能力,也是合规诚意的体现。
第四,产品定位与实际用途。 面向的是企业真实的分支互通、远程办公、数据同步需求,还是暗示能帮个人访问被屏蔽的内容?前者是企业服务,后者无论如何包装都是违规。合规看的是实质,不是名称。
这四条里,前两条决定"合不合法",后两条决定"安不安全、正不正当"。而其中最值得工程师深入的,是第三条——零信任模型的具体实现。
被低估的暴露面问题:端口映射为什么是历史包袱
聊零信任之前,先看它要替代的是什么。
大量企业为了让分支或远程员工访问总部的 ERP、OA、文件服务,最直接的做法是在出口路由器上做公网端口映射(Port Forwarding / DNAT):把公网 IP 的某个端口映射到内网服务器。这在功能上立刻可用,但代价是把内网服务直接暴露在公网上。
问题有多严重?可以从攻击者视角推演一遍:
- 全端口扫描是自动化、低成本的。 类似 Shodan、Masscan 这样的工具可以在数小时内扫遍整个 IPv4 空间。你映射出去的端口,几分钟到几小时内就会被扫描器发现并记录。RDP(3389)、数据库(3306/1433)、OA 后台是重灾区。
- 改端口和设强密码只是治标。 很多人以为把 RDP 从 3389 改成别的端口就安全了,但服务指纹识别(banner grabbing、协议特征匹配)能轻易识别出"这个非标端口后面跑的是 RDP",端口混淆形同虚设。
- 暴露面是持续存在的。 只要端口映射存在,这扇门就 24 小时敞开,任何 0day 或弱口令爆破都有机会。防火墙规则可以收敛来源 IP,但出差员工 IP 不固定,往往又被迫放开。
端口映射的根本问题在于它遵循的是传统边界安全模型:默认"进得来的先连上再说",把信任建立在网络位置上。而网络位置是可以伪造和穿透的。
零信任组网:如何做到"零入站端口"
SD-WAN 的零信任组网换了一个思路,核心是反向连接 + 集中编排,从根本上消除入站暴露面。
其工作机制大致如下:
- 各站点边缘网关主动向云端管控台发起出站连接并注册。 注意是"出站"——网关像普通客户端一样连出去,本地防火墙无需开放任何入站端口。
- 管控台作为控制面,编排站点之间的加密隧道。 当站点 A 需要访问站点 B 的服务时,管控台协调双方各自向外建立隧道并对接,数据面隧道在两个"出站连接"之间打通。
- 本地对公网零暴露。 因为没有任何监听在公网 IP 上的入站端口,扫描器扫过来看不到开放端口、拿不到服务响应,自建系统在公网上等于"隐形"。这不是把门锁得更结实,而是让门在公网上不存在。
信任模型也随之改变:从"基于网络位置"变成"基于身份认证 + 应用级最小权限授权"。每一次访问都要经过身份校验,且授权粒度到应用而非到网段——即便某个身份被攻破,横向移动的范围也被限制在其被授权的应用内,而不是整个内网。
这套模型的工程收益是叠加的:暴露面趋近于零、流量端到端加密、访问可审计可追溯。而"可审计可追溯"这一点,又正好回接到前面合规判据里对"实名、可管"的要求——安全模型的先进性和合规性,在零信任这里是统一的,而不是两张皮。
多链路智能选路:可用性从哪里来
零信任解决了"安不安全",多链路选路解决的是"稳不稳"。这是 SD-WAN 相对传统专线的另一个工程价值点。
传统做法是一条昂贵的专线打天下,链路一断业务全停。SD-WAN 的数据面通常支持把互联网宽带、4G/5G 等多条异构链路纳入统一调度,常见能力包括:
- 主备切换: 主链路探测到劣化(时延、抖动、丢包超过阈值)时,秒级切换到备用链路。
- 多链路聚合: 多条链路并行使用,提升总带宽。
- 按业务选路: 基于应用识别,把关键业务(如实时音视频、交易)导向质量最好的链路,把批量传输放到成本更低的链路。
判断一套方案成不成熟,可以看它的探测粒度(是简单 ping 还是按业务质量探测)、切换时延(秒级还是分钟级)、以及是否支持应用级选路。SLA 上,成熟方案通常能给到 99.99% 级别的可用性承诺。
小结:合规、安全、可用性,本质是同一套架构的三个侧面
回到最初的问题:SD-WAN 为什么合规?
因为它调度的是管理层而非通道本身,底层链路来自持牌运营商,服务方受监管,用途面向企业真实需求——这是合规。它用零信任反向连接消除了入站暴露面,把信任从网络位置迁移到身份——这是安全。它用多链路智能选路把可用性从单点专线中解放出来——这是稳定。
这三者并不是拼装在一起的三个卖点,而是"控制面集中编排 + 数据面按策略转发"这一套架构自然长出来的三个侧面。理解了这套架构,再回头看市面上五花八门的"跨境""加速"产品,就能用技术判据而非营销话术去分辨:哪些是在合法链路上做智能管理的正经企业服务,哪些不过是给违规通道换了个体面的说法。
选型时,把"链路是否来自持牌运营商、主体资质是否真实且在有效期内、是否真做到零入站端口、访问是否可审计"这几条摆到台面上问,能正面答清楚的,基本就不会差。













