

在企业 IT 基础设施不断扩展的今天,网络已经成为业务运行的核心平台。从数据中心到云环境,从办公网络到远程访问环境,网络设备数量、业务应用以及数据流量都在持续增长。
与此同时,网络故障、带宽拥塞、设备性能瓶颈等问题也变得更加复杂。如果缺乏有效的网络监控软件,IT 团队很难及时发现网络异常,更难快速定位问题根源。
目前主流的网络监控体系主要建立在三类技术基础之上:
- SNMP 监控(SNMP Polling)
- SNMP Trap 事件告警
- Flow 流量分析(NetFlow / sFlow / IPFIX 等)
这三种技术分别从设备性能、事件告警和流量行为三个不同维度提供网络可视性。理解它们之间的区别与互补关系,是企业构建高效网络监控体系的重要基础。
一、SNMP 监控:网络监控软件的基础能力
在网络管理领域,SNMP(Simple Network Management Protocol) 是最广泛使用的设备监控协议之一。几乎所有网络设备,包括交换机、路由器、防火墙、服务器、UPS 以及存储设备,都支持 SNMP。
SNMP 的核心目标是让网络设备与监控平台之间能够进行标准化通信,从而实现设备状态监控。
SNMP 体系的三部分组成
- SNMP Manager:网络监控系统(NMS)
- SNMP Agent:运行在设备上的管理代理
- MIB(管理信息库):存储设备指标数据的标准化结构
SNMP 能监控什么?
监控系统通过 SNMP 协议定期向设备发送查询请求,获取设备运行状态指标,例如:
- CPU 利用率
- 内存使用率
- 网络接口流量
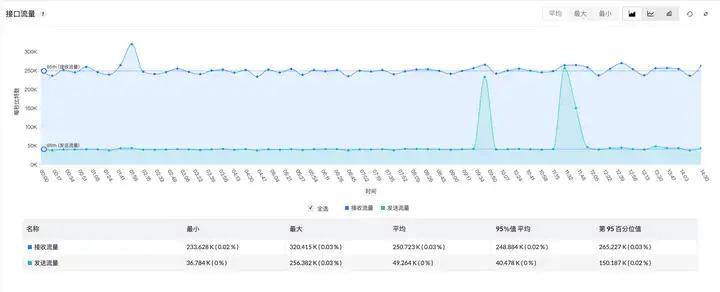
- 丢包率
- 硬件运行状态(温度、风扇、电源)
- 磁盘使用率(服务器/存储设备)
这种方式被称为 SNMP Polling(SNMP 轮询)。通过持续采集 SNMP 数据,网络监控软件能够建立设备性能趋势图,帮助 IT 团队进行容量规划和性能优化。
SNMP 监控的应用场景
在企业网络运维中,SNMP 监控通常用于解决以下问题:
- 网络设备是否正常运行?
- 设备资源是否接近性能瓶颈?
- 网络接口带宽利用率是否过高?
- 网络容量是否需要升级?
现代网络监控平台通常通过自动发现网络设备并启用 SNMP 监控,实时收集设备性能指标,并以仪表盘、报表和趋势图的形式呈现网络运行状态。
SNMP 轮询的局限性
由于监控系统按照固定时间间隔进行数据采集,如果设备在两次轮询之间发生故障,系统可能无法立即发现问题。例如,轮询间隔为 5 分钟,而设备在轮询间隙发生了接口故障,那么监控平台可能需要 5 分钟后才能感知到。
为了解决这一问题,网络监控体系通常还会结合 SNMP Trap 机制。
二、SNMP Trap:实时网络事件告警机制
与 SNMP 轮询不同,SNMP Trap 是一种事件驱动的告警机制。
当网络设备检测到某些关键事件时,会主动向网络监控系统发送 Trap 消息。例如:
- 网络接口断开(Link Down)
- 设备重启
- 硬件温度过高
- 电源或风扇故障
- 安全认证失败
- 路由表变化
- 配置变更
这些 Trap 消息会被监控系统接收并解析,然后触发告警通知。
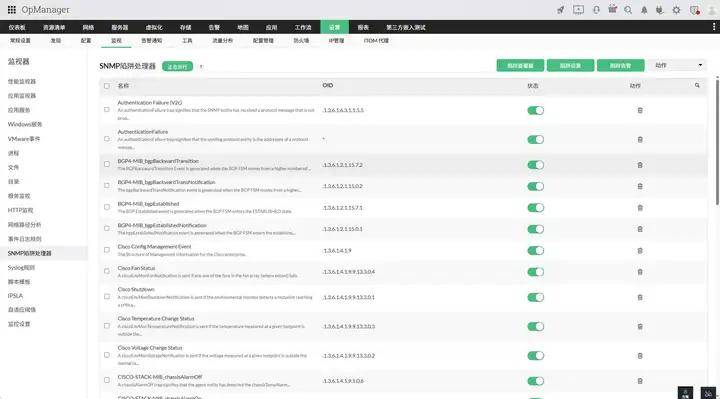
SNMP Trap 的核心优势:实时性
与 SNMP 轮询相比,SNMP Trap 的明显优势在于实时性更强。设备一旦发生异常,就会立即通知监控平台,而无需等待下一次轮询周期。
SNMP Trap 的应用场景
在企业网络环境中,SNMP Trap 常用于:
- 网络设备故障报警(端口宕机、链路中断)
- 网络链路状态变化(UP/DOWN)
- 硬件异常监控(温度超限、风扇故障、电源故障)
- 安全事件记录(认证失败、ACL 命中)
- 配置变更审计
现代网络监控平台可以自动接收和解析来自不同厂商设备的 SNMP Trap,并将复杂的 OID 信息转换为易读的告警信息。同时,运维人员还可以设置自动化操作,例如邮件通知、短信告警或自动工单触发,从而提高网络运维效率。
SNMP Polling 与 SNMP Trap 的协同
在实际网络管理中,SNMP Polling 与 SNMP Trap 通常是同时部署的:
- SNMP Polling 用于持续监控设备性能指标,建立趋势基线
- SNMP Trap 用于实时报告设备异常事件,确保故障即时感知
通过这两种机制,企业可以实现对网络设备运行状态的全面监控。
不过,即使拥有完善的设备监控能力,IT 团队仍然可能面临一个常见问题:网络带宽为什么被占满?
SNMP 可以告诉我们"带宽利用率很高",但却无法回答"是谁占用了带宽"。这就需要第三种网络监控技术——Flow 流量分析。
三、Flow 流量分析:网络流量监控与异常检测
随着企业应用不断增加,网络流量结构也变得更加复杂。视频会议、云应用、文件同步以及大规模数据传输都会对网络带宽产生影响。
要真正理解网络带宽使用情况,仅仅依赖 SNMP 监控是不够的,因为 SNMP 只能看到接口流量总量,而无法识别具体流量来源。
**Flow 技术(流量分析技术)**正是为了解决这一问题而出现的。
Flow 技术记录什么信息?
Flow 技术通过记录网络中的通信流信息,例如:
- 源 IP 与目的 IP
- 源端口与目的端口
- 协议类型(TCP/UDP/ICMP 等)
- 数据包数量
- 传输字节数
- 流量起止时间
通过分析这些数据,网络管理员可以清楚了解:
- 哪些用户正在占用带宽
- 哪些应用产生最多流量
- 哪条链路出现拥塞
- 是否存在异常流量行为(如 DDoS、数据外泄)
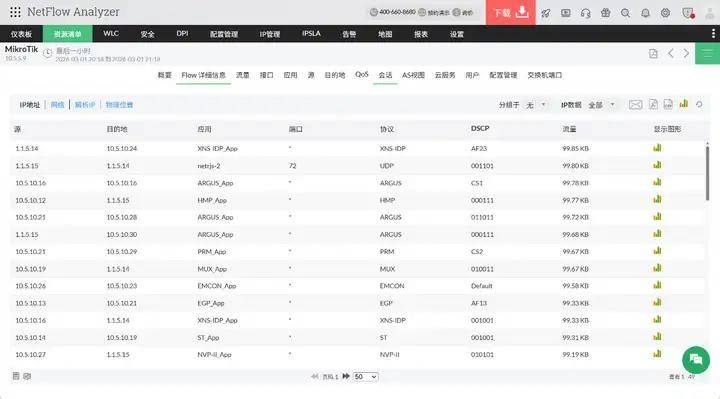
常见的 Flow 技术协议
这些技术的核心目标都是提供网络流量可视化分析能力。
Flow 流量分析的应用场景
在企业网络中,Flow 流量分析通常用于:
- 带宽使用分析:识别 Top N 带宽消耗 IP/应用/端口
- 应用流量识别:通过 DPI(深度包检测)识别非标准端口应用
- 网络性能优化:发现拥塞链路、优化流量路径
- 异常流量检测:识别 DDoS 攻击、C2 通信、数据外泄
- 网络安全分析:发现横向移动、异常内网通信
当企业网络出现带宽拥塞时,流量分析工具可以快速识别:
- 哪个 IP 地址产生最多流量
- 哪个应用占用最多带宽
- 哪条链路存在流量异常
- 是否存在可疑网络行为
通过这些数据,网络管理员可以迅速定位网络性能瓶颈,从而采取相应的优化措施。
四、SNMP、Trap 与 Flow:现代网络监控的核心架构
从网络监控角度来看,这三种技术分别解决不同的问题:
如果只使用其中一种技术,网络可视性往往是不完整的:
- 只有 SNMP:知道设备健康但无法识别具体流量来源,故障感知有延迟
- 只有 Flow:了解流量构成但无法监控设备性能(CPU/内存/温度等)
- 只有 Trap:故障即时感知但缺乏长期性能趋势和流量洞察
因此,现代企业网络通常采用 SNMP + Trap + Flow 的组合监控架构。成熟的网络监控平台通常同时支持这三种技术:
- 通过 SNMP Polling 获取设备性能指标
- 通过 SNMP Trap 接收实时告警事件
- 通过 Flow 协议分析网络流量细节
三者结合可以实现从设备状态到网络流量的全局网络可视化管理。
五、网络监控技术选型建议
企业在构建网络监控体系时,可以根据自身规模和需求选择技术组合:
选型时的关键考量
- 协议兼容性:监控平台是否支持 SNMP v1/v2c/v3、多厂商 Trap 解析、多种 Flow 协议(NetFlow/sFlow/IPFIX/NetStream)
- 自动发现能力:能否自动扫描网络、识别设备类型、自动应用监控模板
- 可视化能力:是否提供拓扑图、仪表盘、流量地图、趋势分析
- 告警智能化:是否支持告警关联、动态阈值、自动化响应
- 扩展性:能否随网络规模增长平滑扩展,支持分布式部署
结语
随着企业网络规模不断扩大,网络监控已经从传统的设备管理升级为更加全面的网络可观测性平台。
SNMP、SNMP Trap 与 Flow 三种技术分别从设备性能、实时事件以及网络流量三个维度提供网络监控能力。通过合理组合这些技术,企业不仅能够实时掌握网络运行状态,还可以深入分析流量行为,快速定位网络问题。
对于网络运维团队而言,理解这三种技术的原理和适用场景,是构建高效网络监控体系的基础。无论选择何种具体的监控平台,核心思路都是一致的:用 SNMP 保障设备健康、用 Trap 确保即时告警、用 Flow 洞察流量细节,三者协同形成完整的网络可视性。














