

当门禁系统遇上"密码学级安全"
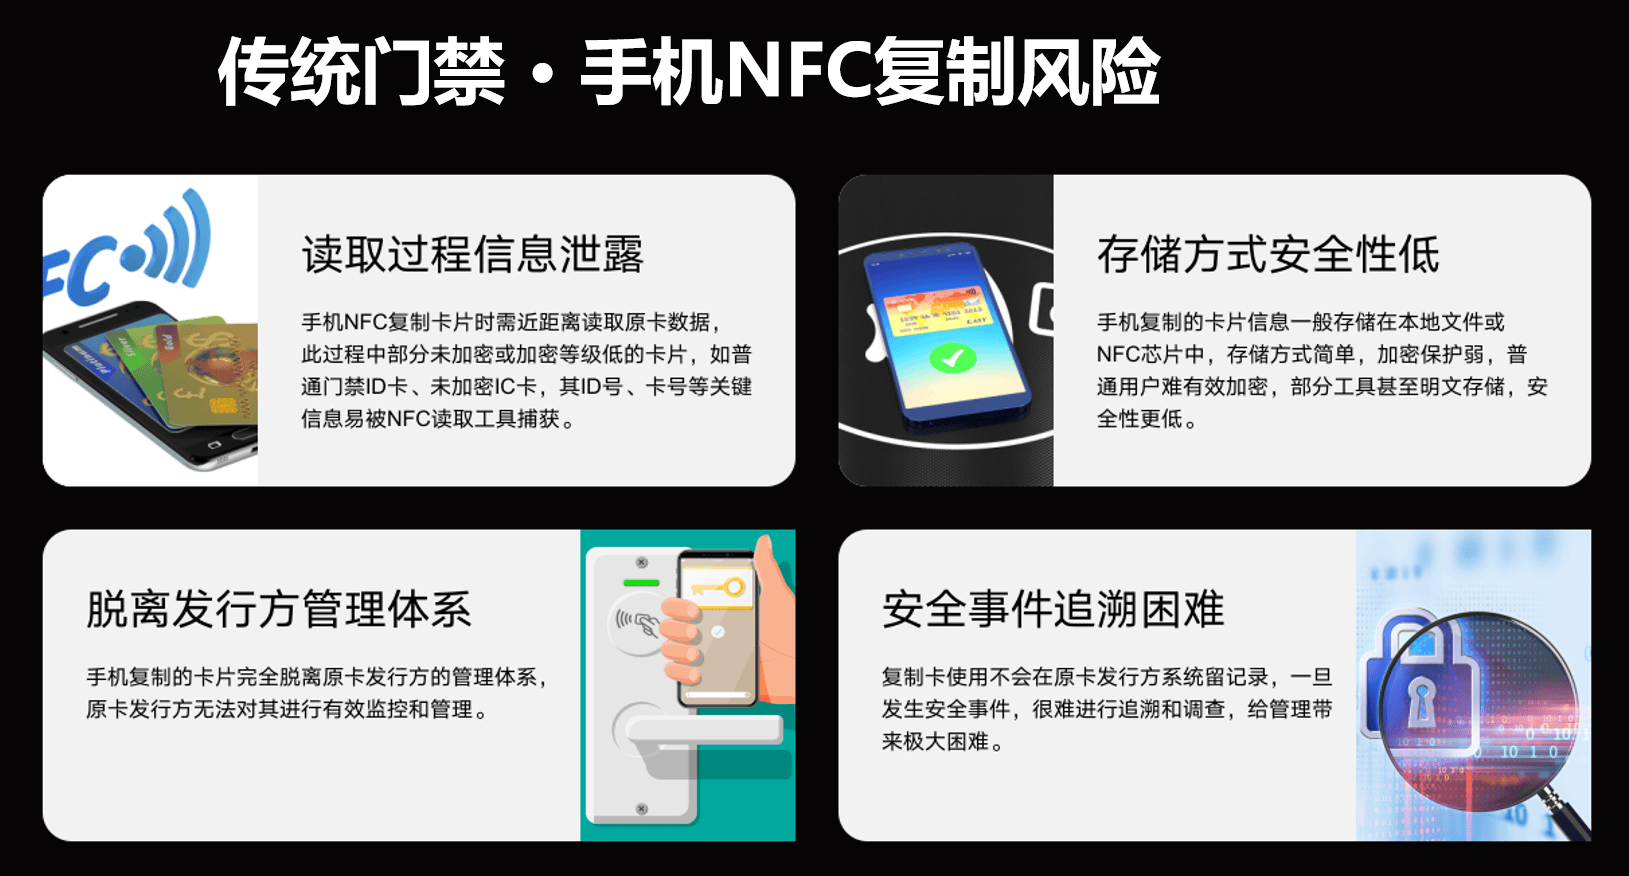
在上一篇中,我们揭示了传统门禁系统的三大安全漏洞——卡片复制、NFC克隆和信号重放。这些攻击方式之所以能奏效,根本原因在于传统门禁的安全逻辑建立在"信息保密"之上,而非"密码学不可破解"之上。
换句话说,传统门禁的安全,是一种"掩耳盗铃式"的安全:因为没人来攻击你,所以你暂时是安全的。一旦有人认真审视你的系统结构,安全就会像纸牌屋一样瞬间崩塌。
那么,有没有一种门禁系统,能够真正从技术底层解决这些问题?有没有一种方案,即使攻击者完全了解你的技术细节,只要拿不到密钥,就无法突破?
东屋世安(SECURAM)给出的答案是:一锁一密 + 动态加密通信 + 防截取重放。
这不是营销话术,而是基于30多年高安全锁具研发经验、经过全球70多个国家和地区市场验证的技术体系。今天,我们从架构层面深入解析这套方案的技术内核。
东屋世安的门禁系统安全架构,可以概括为"三道防线"。这三道防线层层递进、互为补充,共同构成了一个完整的安全闭环。
传统门禁系统的一个致命缺陷是"密钥共享"——同一栋楼、同一个园区内所有门锁使用相同的加密密钥,甚至完全没有加密。这意味着什么?意味着一旦攻击者破解了其中一把锁的密钥,或者复制了一张合法的卡片,整个系统——从大门到机房、从办公室到档案室——就全部暴露了。
东屋世安的方案采用了"一锁一密"的设计原则:每一把门锁都拥有独立的加密密钥,彼此之间互不相通。就像银行保险箱的设计——每个保险箱都有独立的锁芯和钥匙,打开一个并不意味着能打开其他的。
从密码学的角度来看,"一锁一密"本质上是将攻击者的突破成本从"一次攻破全局"提升到了"逐把击破"。考虑到东屋世安锁具的安全等级(全球仅三家同时通过UL、CEN/VdS、SBSC、A2P认证的企业之一),"逐把击破"在工程实践中几乎是不可能完成的任务。
传统的门禁通信采用固定加密方式——加密算法和密钥在系统部署时就已确定,此后不再变更。这种方式的最大问题是:随着时间推移,攻击者有充裕的时间收集通信数据、分析加密模式、逆向工程加密算法,最终实现破解。
这就好比用同一个密码开了一年的门——即使密码本身很复杂,给攻击者足够的时间和数据,被破解只是时间问题。
东屋世安的门禁系统输入单元和锁体之间采用动态加密通信方式,支持定期更新加密密钥。每次通信的加密参数都不是简单的重复,而是随着时间推移不断变化。即使攻击者在某次通信中截获了加密数据,由于密钥已经更新,这条数据在下次通信中也无法被利用。
这种"动态性"是传统门禁系统所不具备的,也是密码学安全的核心特征之一。在密码学中,有一个重要原则叫做"前向安全性"(Forward Secrecy)——即使当前的密钥被泄露,之前的通信数据也不会被解密。东屋世安的动态加密机制,正是这一原则在物理安防领域的体现。
即便攻击者有能力截取通信数据(这在物理层面上是很难完全避免的),东屋世安的方案也能有效防御"重放攻击"——即攻击者截获合法的开锁信号后,在之后的某个时间重新发送该信号来试图打开门锁。
系统的防重放机制会为每次通信加入唯一的、不可预测的时间戳和序列号。当锁体收到一条开锁指令时,它会首先验证:
- 该指令中的时间戳是否在有效时间窗口内(过期的指令会被拒绝)
- 序列号是否是递增的(重复使用的序列号会被拒绝)
- 通信数据的完整性校验是否通过(被篡改的数据会被拒绝)
如果指令是"旧"的(即已经被使用过)、时间上明显异常的、或者数据完整性校验失败的,系统会直接拒绝执行。
这使得"截取-重放"这种在传统门禁上几乎百发百中的攻击方式,在东屋系统上完全失效。
理解东屋世安的安全机制,需要从系统架构的整体视角来审视。整个系统由三层构成:输入单元层、锁体层和管理平台层。
输入单元是用户与门锁系统交互的界面,包括人脸识别面板、密码键盘、刷卡器、指纹识别器等设备。它的核心职责是:
- 身份认证:通过生物特征、卡片、密码等方式验证用户身份,确保"你是你"
- 加密处理:对验证通过后的开锁请求进行加密打包,确保指令在传输过程中不会被篡改
- 安全通信:通过加密通道将开锁指令传输至锁体,全程密文传输
在东屋的方案中,输入单元与锁体之间的通信全程加密,支持证书认证和密钥认证两种方式,通信数据具备防重放和防篡改能力。这意味着,即使攻击者物理上截获了输入单元与锁体之间的通信数据,也无法解读或利用这些数据。
锁体是物理安全的最后一道防线。东屋世安的锁体产品依照美国UL标准与欧洲VDS/CEN标准设计,按照中国公安部GA 374《电子防盗锁》标准、GA/T394-2002《出入口控制系统技术要求》等多项国内外标准进行生产和测试。
锁体内部集成了加密处理模块,能够独立验证开锁指令的合法性和时效性。即使输入单元被物理破坏或绕过,攻击者也无法直接操控锁体——因为锁体只认经过正确加密的指令,而加密所需的密钥是动态变化的。
管理平台是整个系统的大脑,负责:
- 设备管理:监控所有门禁设备的在线/离线状态、电池电量、WiFi信号等
- 权限管理:统一管理用户权限的开通、修改、注销,支持分级授权和动态调整
- 远程控制:支持远程开锁、远程锁死、远程设置常开时间表
- 数据记录:完整记录所有开锁操作的时间、方式、人员信息,支持追溯和审计
- 报警联动:当检测到异常闯入或设备异常时,触发报警并联动相关设备(摄像头、灯光等)
东屋世安的门禁系统支持灵活的联网架构设计,适应不同场景的需求。
网络通信层面,系统支持WiFi(无线)和PoE(有线)两种通讯方式。WiFi方式适合不便布线的场景——比如历史建筑改造、临时办公区域等,安装简便、维护成本低;PoE方式则通过网线同时供电和传输数据,稳定性更高、传输速率更快,适合对可靠性要求极高的场景。
通信安全层面,所有联网设备与管理平台之间的数据传输均采用密文传输,支持证书认证和密钥认证两种身份验证方式。通信数据具备防重放和防篡改能力,确保即使数据在传输过程中被截取,也无法被解读或利用。
部署灵活性方面,管理平台可以部署在局域网内,既保证了系统的响应速度和独立性(不依赖公网连接,即使外部网络中断也不影响内部安防),也为与更上层的大数据平台、企业管理系统(如OA、HR、校园一卡通等)对接预留了标准化接口。
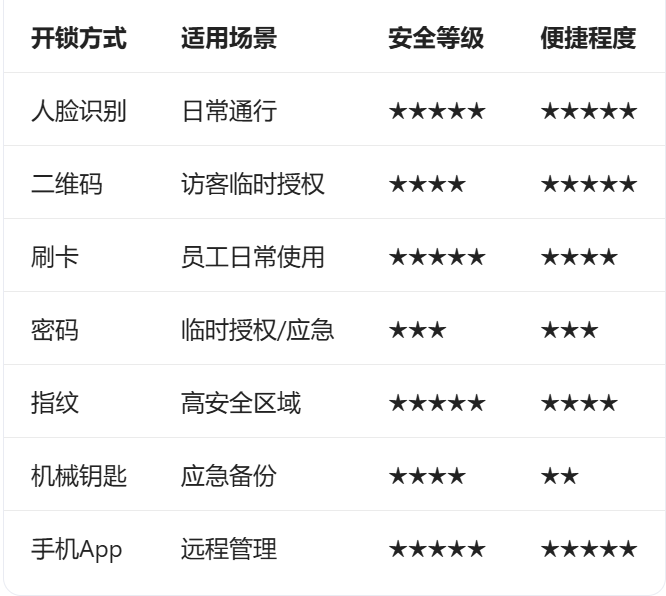
高安全不应该等于"难用"。东屋世安的方案在确保安全性的同时,提供了丰富的开锁方式选择,满足不同场景和不同用户群体的需求。
每种方式都基于同一套高安全加密体系,确保无论使用哪种开锁方式,都享有同等水平的安全防护。
特别值得一提的是App复制卡的安全控制机制:App复制的卡片使用依赖于App的身份验证(需登录并输入密码或指纹识别),若手机丢失可通过其他设备远程冻结卡片权限。原卡发行方可通过后台对App复制的卡片权限进行精准控制,当用户身份变化(如离职)时,可立即注销权限。
这种设计,从根本上解决了传统门禁卡片"丢了就完了"的困境——在东屋的方案中,卡片丢失不会导致安全风险,因为管理者可以远程冻结权限,而且冻结是即时的、不受物理距离限制的。
传统门禁的安全理念是"被动防护"——锁够结实、卡够复杂,攻击者就进不来。但这种思路有一个根本性的问题:你永远无法穷尽所有攻击手段。今天的"安全"标准,明天可能就被新的攻击技术突破。
东屋世安的理念是"主动安全"——通过动态加密、一锁一密、防重放等机制,让系统在架构层面就具备抵御未知攻击的能力。安全不再依赖于"锁有多复杂"或"攻击者知不知道你的系统",而是依赖于"密码学有多强"——这是一个数学问题,而数学是不会随时间退化的。
这种从被动到主动的转变,正是智能楼宇安防升级的核心方向。也是东屋世安30年技术积累所沉淀出的核心洞察:真正的安全,不是让攻击者找不到漏洞,而是让攻击者即使找到了漏洞也无法利用。















