

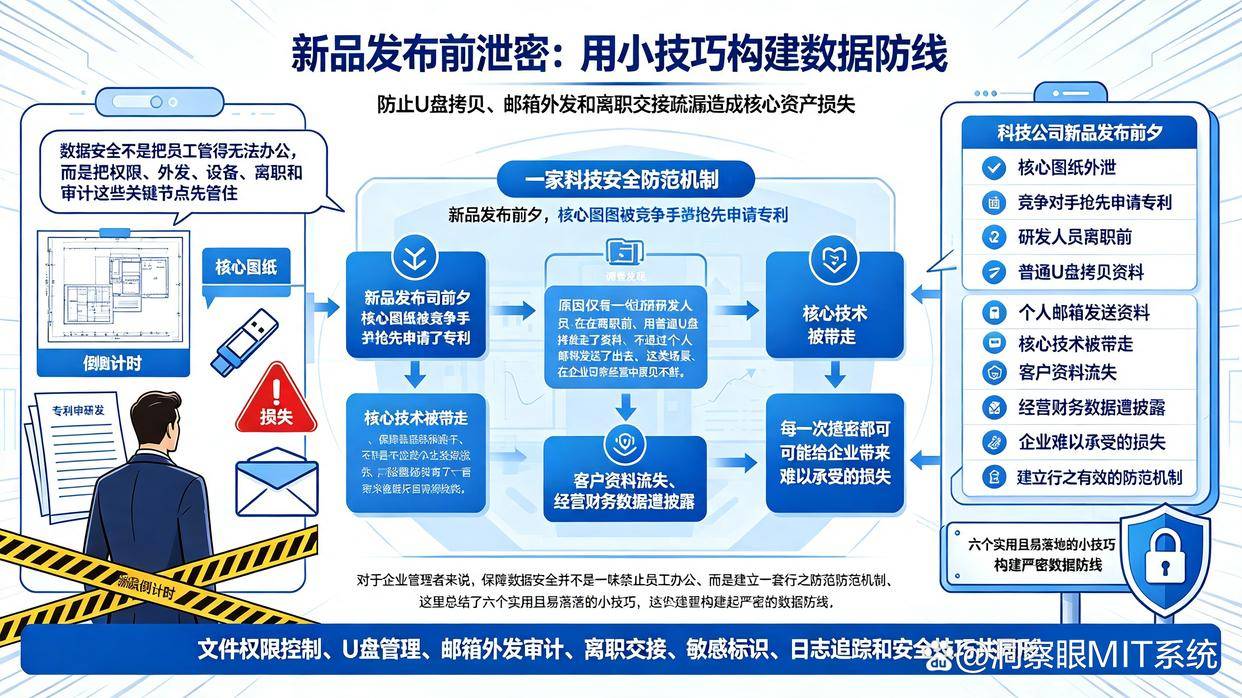
一家科技公司在新品发布前夕,核心图纸被竞争对手抢先申请了专利。调查发现,原因仅仅是一位研发人员在离职前,用普通U盘拷走了资料,并通过个人邮箱发送了出去。这类场景在企业日常经营中屡见不鲜。核心技术被带走、客户资料流失、经营财务数据遭披露,每一次泄密都可能给企业带来难以承受的损失。
对于企业管理者来说,保障数据安全并不是一味禁止员工办公,而是建立一套行之有效的防范机制。这里总结了六个实用且易落地的小技巧,帮助企业构建起严密的数据防线。
在数字办公时代,通过专业技术手段在底层搭建安全屏障是最直接有效的方式。企业可以在内部电脑部署洞察眼MIT系统,对核心资产实施全方位的保护。
针对重要数据的保护,该系统可以发挥如下几个关键作用:
驱动级透明加解密
基于驱动层过滤技术,采用高强度加密算法,对员工通过指定授权软件创建的文件进行实时无感知加密。访问时自动解密,文件一旦脱离公司内部的授信环境,就会变成无法打开的乱码,从根本上防止核心数据被私自带走。

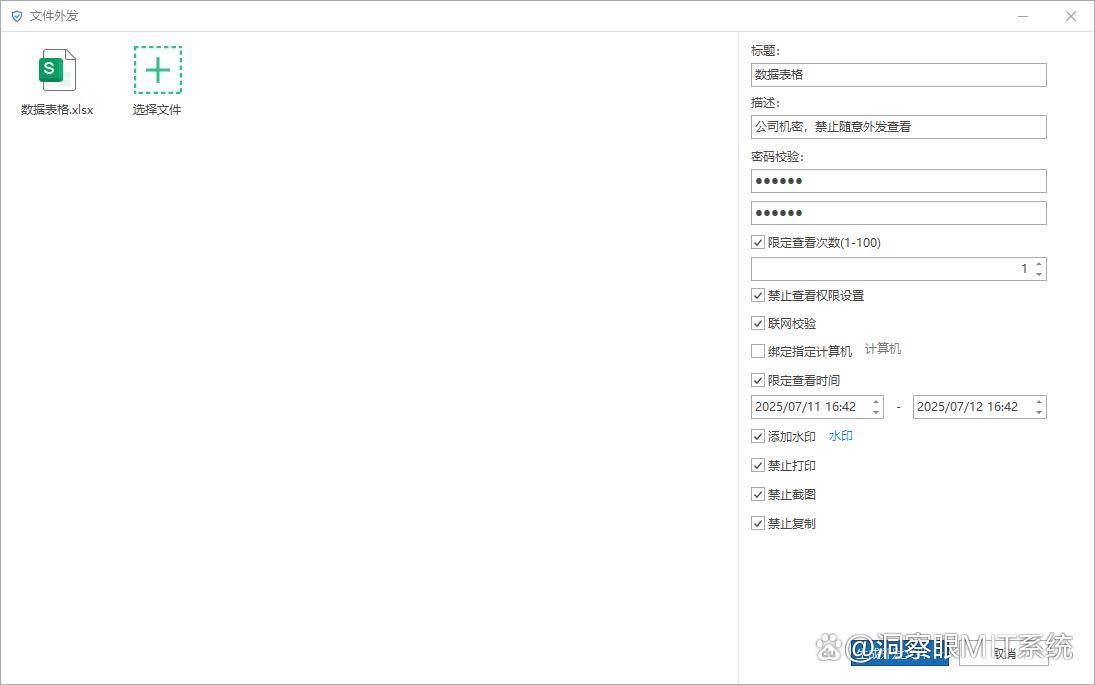
文档安全外发与控制
为了满足正常的商务往来,系统提供了文档安全外发功能。可以限制外发文件的打开次数、允许打开时间,并禁止复制、打印和截屏,防止二次泄密。
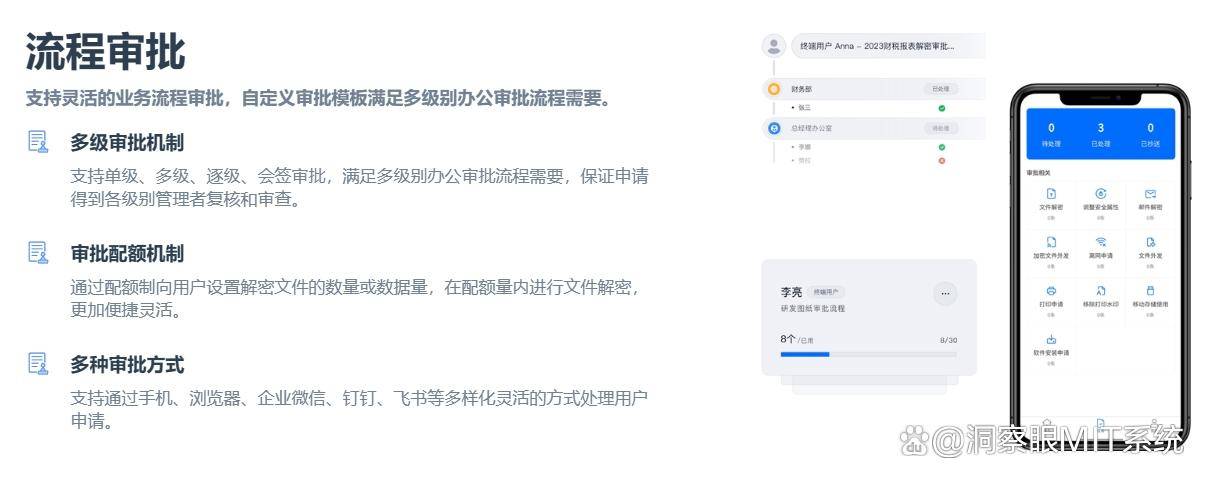
流程审批与流转追溯
系统支持对文件外发、邮件解密等行为进行在线流程审批,管理员可直观查看审批细节。同时,具备敏感内容识别与外发阻断能力,确保每次文件流转都清晰可查。
很多企业的数据泄密,源于权限分配过于宽泛。普通员工能够随意查阅财务报表,实习生能够下载核心客户名单,这无形中放大了风险。
建议企业按照岗位职责,实施严格的最小权限原则。建立清晰的数据分类分级制度,将涉及商业机密、技术代码、财务数据等敏感文件限制在特定人员范围内。每个部门仅保留其工作必需的访问权限,对于跨部门的临时调阅,必须经过明确的审批程序,并做到权限及时回收。
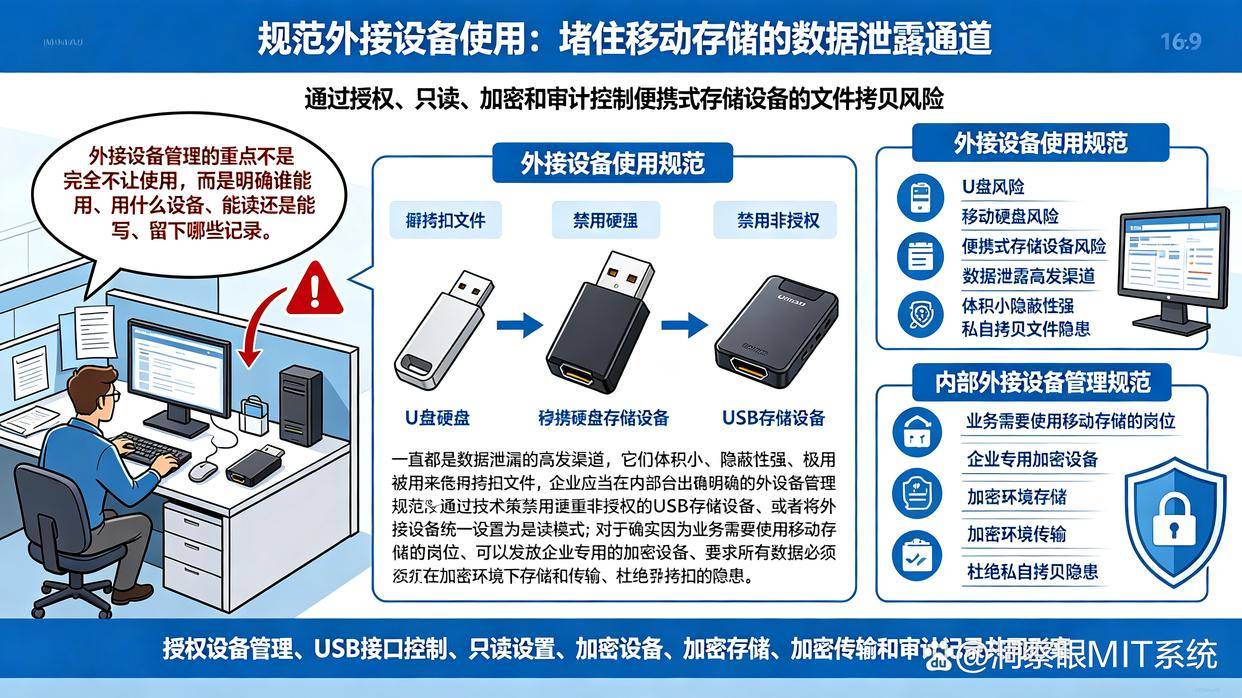
3、规范外接设备的使用U盘、移动硬盘以及随身携带的便携式存储设备,一直都是数据泄露的高发渠道。它们体积小、隐蔽性强,极易被用来私自拷贝文件。
企业应当在内部出台明确的外接设备管理规范。通过技术策略禁用非授权的USB存储设备,或者将外接设备统一设置为只读模式。对于确实因为业务需要使用移动存储的岗位,可以发放企业专用的加密设备,要求所有数据必须在加密环境下存储和传输,杜绝私自拷贝的隐患。
员工离职期是数据安全较为脆弱的阶段。许多数据泄密事件,都发生在员工提交辞职申请后的这段时间里。
企业需要建立标准化、流程化的离职安全审计机制。在员工提出离职申请后,第一时间调整或收回其对核心数据仓库、云盘以及内部系统的访问权限。重点排查离职前一段时间内的大批量文件下载、频繁邮件外发或集中拷贝行为。完成资产交接后,及时清理和注销离职员工的所有系统账号,确保离职人员无法再获取公司内部资料。
5、规范商务邮箱与传输渠道电子邮件和网络上传是办公中最常用的沟通工具,也是文件向外流转的主要出口。
企业应当建立统一的商务邮箱使用规范,严禁员工使用个人邮箱处理公司核心业务。针对邮件附件及网页上传行为,应设置敏感词过滤与体积限制,对发送给外部未知邮箱的大文件进行重点预警。同时,对常用的网络盘、社交软件文件传输功能进行合理管控,确保所有敏感数据的对外交接都有迹可循、审批有记录。

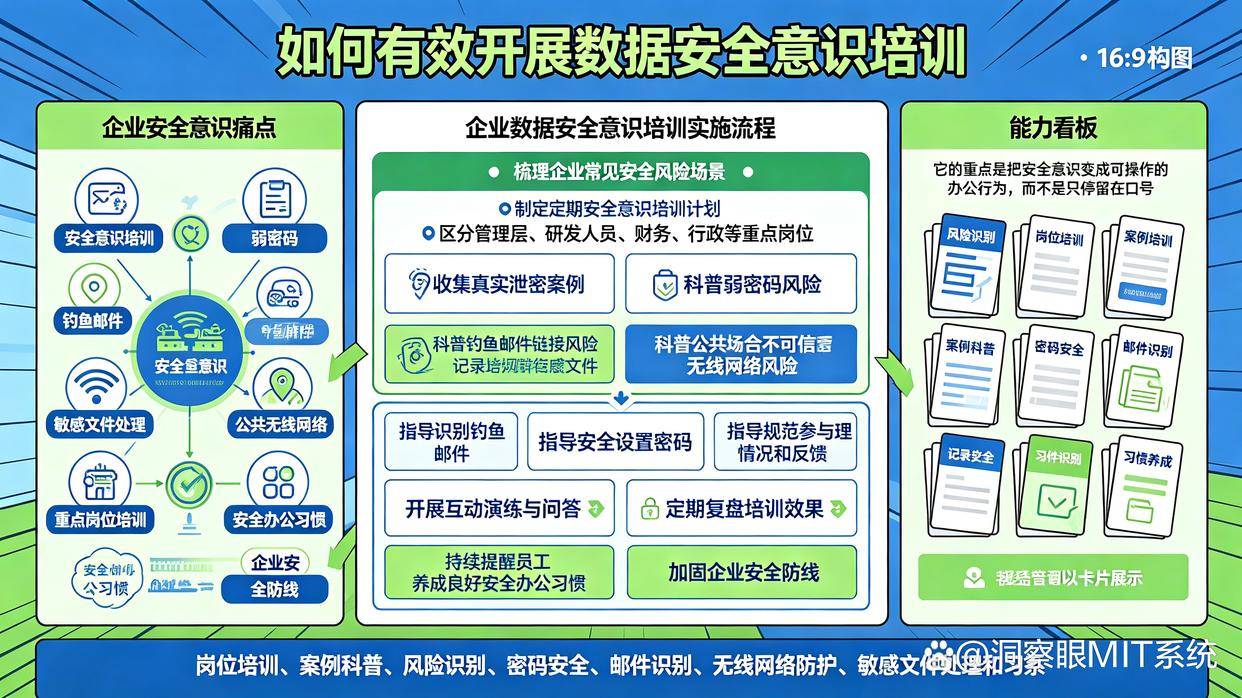
再完善的技术手段,也离不开人的安全意识。很多时候,泄密并非来自于恶意窃取,而是源于员工安全防范意识淡薄,比如使用了弱密码、随意点击钓鱼邮件链接,或者在公共场合连接不可信的无线网络。
企业应当定期针对管理层、研发人员、财务及行政等重点岗位开展安全培训。通过真实的泄密案例科普常见安全风险,指导员工如何识别钓鱼邮件、如何安全设置密码、如何规范处理敏感文件。当每一位员工都养成良好的安全办公习惯,企业的安全防线才会更加稳固。
#文件防泄密#













