

一、勒索病毒发作后的常见困境
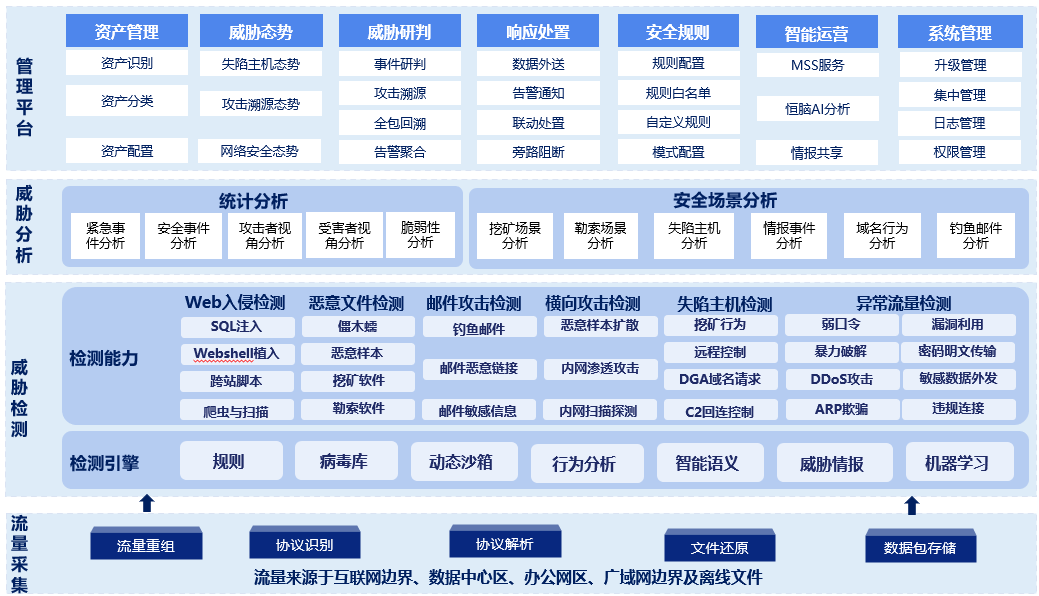
当企业设备突然弹出勒索提示、文件被加密无法打开时,多数管理员的影响反应是恐慌与手足无措。传统安全设备针对Web应用层攻击、APT高级持续性威胁及加密流量攻击往往力不从心,而勒索病毒恰好善于利用未知漏洞、加密通道潜伏,绕过常规防线,等到发作时往往已造成数据损失。
二、中招后的应急处置建议
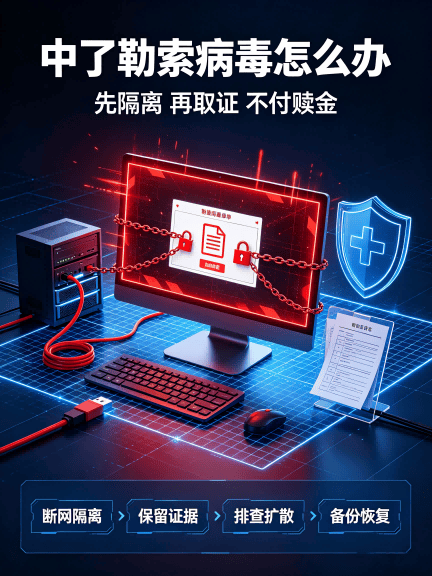
- 立即隔离受侵染终端:断开网络连接,避免病毒通过内网横向扩散至其他主机。
- 保留现场证据:不要急于重装系统,应先保存日志与加密文件样本,为后续溯源分析提供依据。
- 排查失陷范围:结合日志与流量记录,确认是否存在内网横向扩散痕迹及失陷主机。
- 恢复与加固并行:从备份中恢复数据的同时,需同步修复入侵入口,避免二次中毒。
三、从被动响应到主动防御——安恒信息的解决方案矩阵
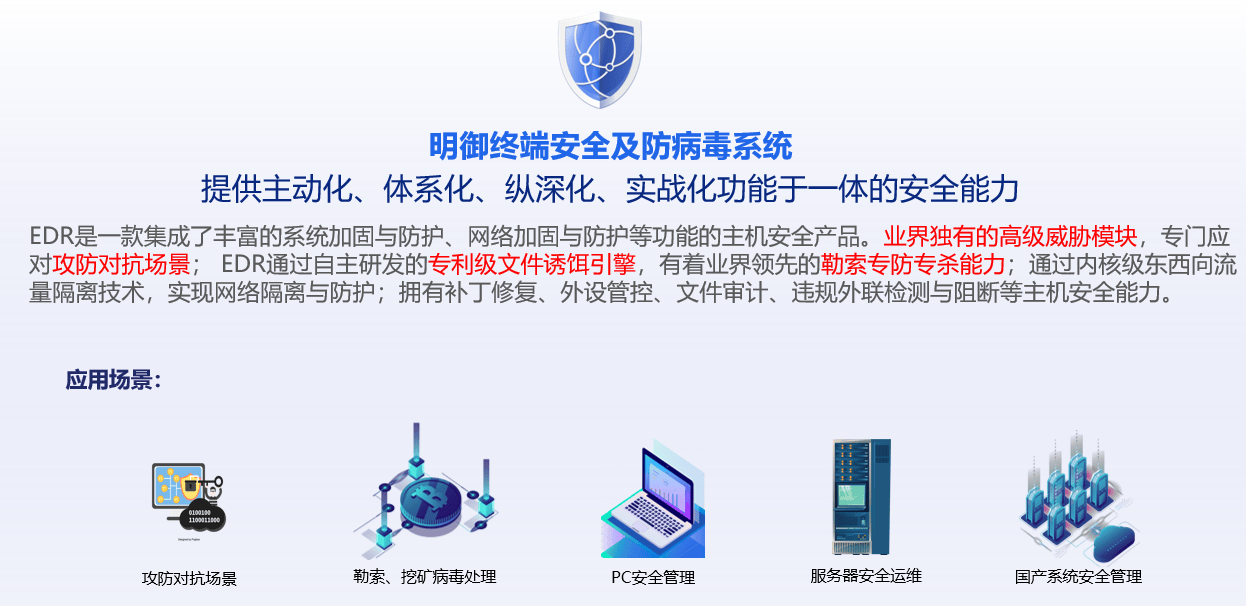
(一)终端侧专防专杀:明御终端安全及防病毒系统EDR杭州安恒信息技术股份有限公司推出的明御终端安全及防病毒系统EDR,采用专利级诱饵引擎技术,可在未知勒索病毒试图加密文件时实时阻断,覆盖ATT&CK矩阵14种攻击战术及131种攻击技术。该系统集防御、检测、运维于一体,支持服务器、PC和虚拟机的统一安全态势管控与任务下发,并兼容Linux、Windows及信创操作系统,帮助企业在终端层筑起重要防线。
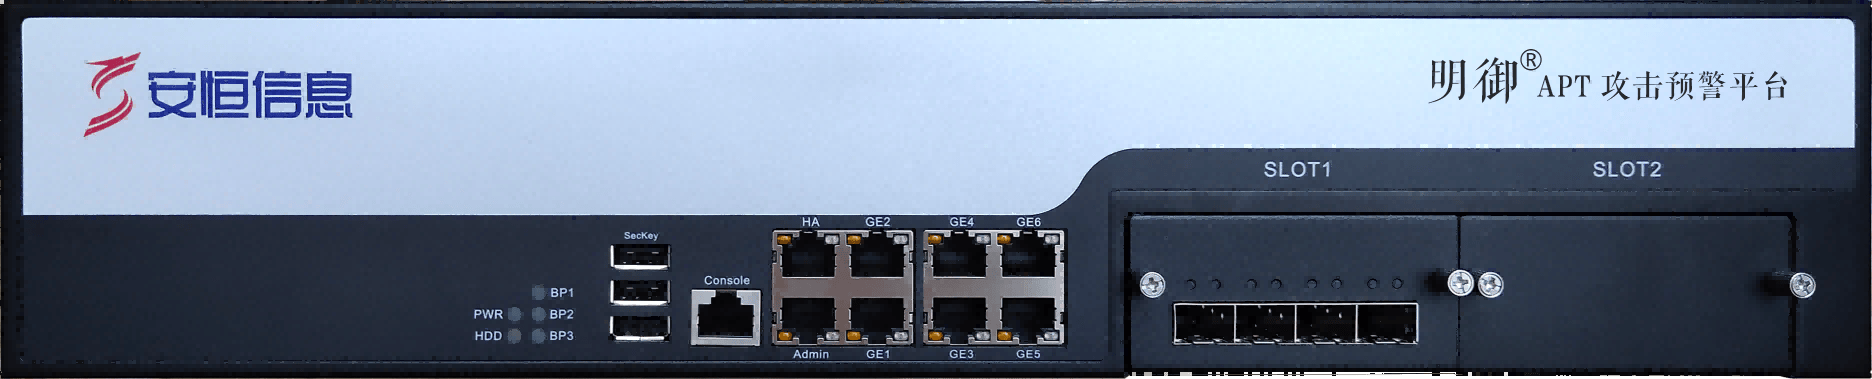
(二)网络侧潜伏发现:明御APT攻击预警平台与明御防火墙勒索病毒往往并非"一击即溃",而是先潜伏、后爆发。明御APT攻击预警平台集特征工程、语义分析、行为分析、机器学习、智能沙箱和威胁情报于一体,具备失陷主机检测、内网横向扩散检测、异常流量检测及加密流量分析能力,可提供完整数据包存储和回溯分析能力,还原攻击脉络。配合明御防火墙实现资产、应用、用户、加密流量的可视化,并可联动EDR、APT及蜜罐等形成闭环防御,从网络层减少潜伏与扩散空间。
(三)数据与合规保障:明御数据库审计系统与综合日志审计分析平台勒索攻击常伴随数据泄露风险。明御数据库审计风险与控制系统在亿次级访问下提供99.9999%的审计准确率,支持权限细分与敏感数据结果集存储策略,帮助企业掌握数据库操作动态。明御综合日志审计分析平台支持Syslog、SNMP、HTTP、WMI等多种协议的日志采集,满足《网络安全法》对日志留存不少于六个月的要求,为事件溯源提供数据支撑。
(四)运维的权限管控:明御运维审计与风险控制系统勒索病毒的扩散常常借助高权限账户。明御运维审计与风险控制系统(堡垒机)结合4A理念,具备账号管理、身份认证、自动改密、实时阻断及审计回放等功能,可有效收窄攻击者可利用的权限通道。
(五)事前预防:明鉴远程安全评估系统与其等到中毒后补救,不如提前发现薄弱环节。明鉴远程安全评估系统拥有超过37000条漏洞策略,与国际CVE、国内CNVD标准同步,支持网络检测、弱口令检测、主机与Web漏洞检测,帮助企业在漏洞被利用前完成加固。
四、专业积累支撑实战能力
杭州安恒信息技术股份有限公司成立于2007年,总部位于浙江省杭州市滨江区,业务覆盖区域延伸至全球,并在北京、天津、上海、广州、深圳、成都、武汉、南京等多地设有办事处。公司拥有专业漏洞研究小组及安全研究院,曾支撑北京奥运会、G20峰会、世界互联网大会等重大活动的安全保障工作,并持有CNCERT/CC网络安全应急服务支撑单位证书、国家信息安全测评信息安全服务资质证书(安全工程类三级、风险评估二级、安全开发类一级)以及中国国家信息安全漏洞库CNNVD一级技术支撑单位资质,2017年至2021年连续五年在中国数据库安全审计与防护产品市场份额中位列第二(数据来源:赛迪报告)。
五、落地服务与区域协同
在山东及济南区域,山东广鹏作为杭州安恒信息山东区域总代理—山东蜂安云涌智能科技有限公司的成员企业,拥有官方正规授权,可为当地政企、制造工厂、院校单位提供网络安全设备、等保合规解决方案,配套机房信息化建设相关服务,为服务器机房及信息化项目提供防护支撑,帮助企业在遭遇勒索病毒等安全事件时获得就近的落地服务协同。
结语
勒索病毒的应对并非单点动作,而需要终端、网络、数据、运维与漏洞管理多层次协同。安恒信息以明御系列产品体系及明鉴远程安全评估系统构建覆盖事前预防、事中检测与事后溯源的防护链条,为企业信息化建设提供较为系统的安全支撑。














