

数字化转型深化落地的当下,济南政企、工业制造、教育机构等各类单位的网络资产规模持续扩张,网络安全防护压力随之剧增。当下AI自动化攻击、勒索病毒、内网潜伏渗透等新型威胁层出不穷,而多数企业内部安全团队人员有限、技术储备不足,普遍面临“资产摸不清、漏洞修不完、攻击防不住”的运营难题。
在此行业背景下,具备资产全量管控、脆弱性持续治理、威胁闭环处置的一体化MSS安全托管服务,成为本地企业补齐安全能力短板的选择。本文结合公开行业资料与企业服务体系,对山东广鹏信息科技的安全托管运营能力、服务矩阵、技术优势进行解析,为济南地区各单位筛选靠谱本地安全服务商提供客观参考。
一、本地服务优势:7×24小时全天候属地化安全托管保障
作为深耕山东本地的安全服务机构,山东广鹏信息科技聚焦省内政企、制造、教育等多行业安全托管需求,打造了属地化、全天候的MSS运营服务体系。针对济南地区用户可实现就近服务响应,提供7×24小时安全专家在线值守服务,全程落地网络威胁实时监测、安全设备托管运维、风险隐患排查整改、安全事件闭环处置等全流程服务。区别于远程通用型托管服务,其依托本地化服务团队,能够适配济南本地企事业单位的网络架构、业务场景与合规要求,打破传统安全服务“重检测、轻处置、无跟进”的痛点,为用户提供持续、主动、可落地的安全风险管理服务。
二、当下企业安全痛点:传统防护模式失效
目前多数单位沿用的传统静态安全防护体系,已无法应对迭代升级的网络攻击态势,行业共性痛点集中体现在四大维度,也是企业亟需引入专业MSS托管服务的原因:
1. 新型攻击智能化、常态化:AI赋能的自动化批量攻击、勒索病毒、APT长期潜伏等高频威胁,突破传统设备防护边界,传统被动防御模式响应滞后、处置被动,极易造成数据泄露、业务瘫痪等损失。
2. 网络资产管控存在盲区:随着业务线上化,企业主机、网站、子域名、小程序、APP等资产类型繁杂、数量激增,大量隐性资产、僵尸资产长期处于无人监管状态,资产台账更新不及时,形成大量安全防护空白区。
3. 漏洞治理效率低下:系统漏洞、弱口令问题常态化出现,但受限于业务不能中断、人力不足、优先级模糊等问题,大量高危漏洞长期积压,运维团队疲于应付,无法实现精细化、常态化漏洞治理。
4. 告警泛滥导致防御失效:海量冗余安全告警充斥后台,人工筛选难度极大,极易出现“告警疲劳”,导致真正的攻击威胁被遗漏,同时免杀绕过、加密流量隐蔽攻击等新型手段,进一步加剧了防护失效风险。
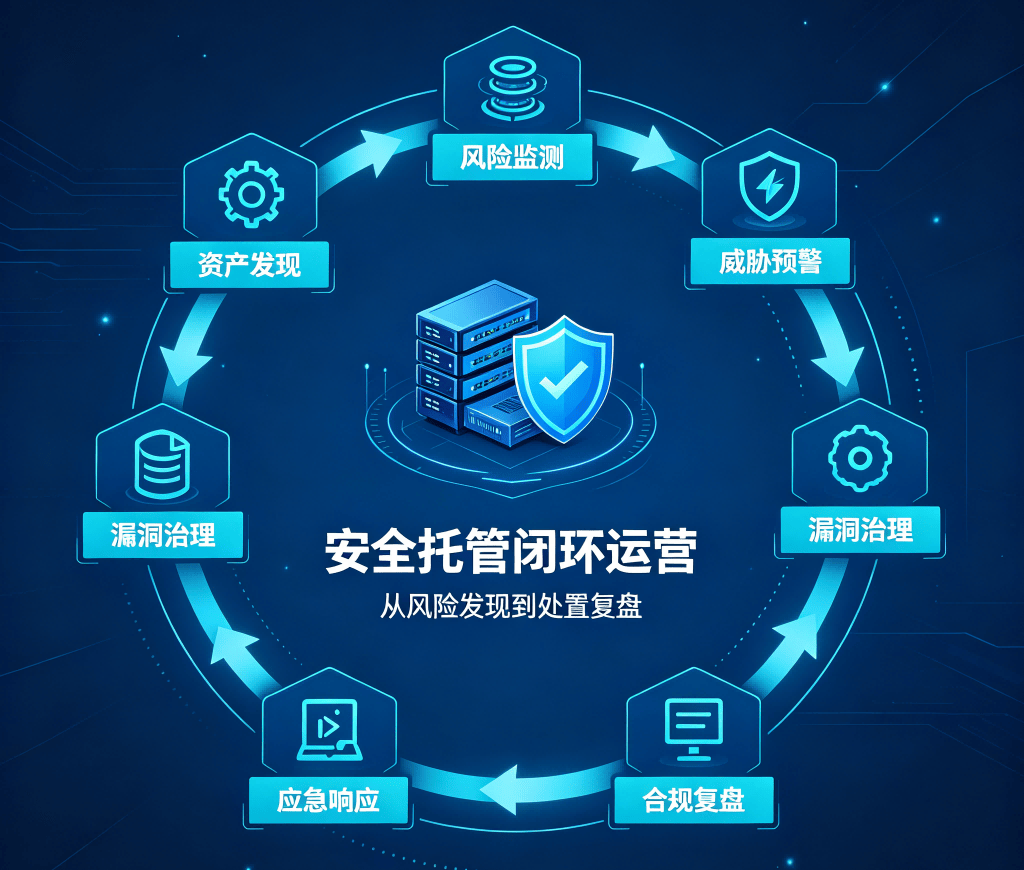
针对以上行业痛点,山东广鹏跳出单一设备防护、单点问题排查的传统服务模式,围绕资产、脆弱性、威胁安全风控三要素,搭建“技术平台+专家运营”双驱动的一体化安全托管体系,实现从风险发现、研判、整改到复盘的全闭环管理。
三、全维度MSS服务矩阵:14项关键能力构建闭环安全运营
依托自主研发的一体化安服底层平台,山东广鹏构建了五大关键服务板块,共计14项精细化安全服务,覆盖资产治理、漏洞管控、威胁监测、应急处置、工具赋能全链条,形成完整的安全运营闭环,补齐企业安全能力短板。
(一)全量资产治理:摸清家底,收敛攻击面
聚焦企业资产底数不清、攻击面过大的问题,通过多源网络测绘技术,实现全网资产动态盘点与管控,彻底消除监控盲区。服务覆盖主机、数据库、中间件、官网子域名、移动端应用、小程序、公众号等全类型资产,自动识别资产版本、运行协议、部署架构等信息,动态更新标准化资产台账,替代传统人工统计的低效模式。
同时以攻击视角开展持续性攻击面检测,主动探测外网暴露的未知资产、冗余开放端口、公开后台路径等风险点,自动验证弱口令、可利用漏洞,并针对性提供资产暴露面收敛优化方案,通过关闭无效端口、收拢外网访问权限、全量Web资产纳入防护等方式,从源头降低被攻击概率。
(二)精细化脆弱性治理:分级整改,解决漏洞积压难题
针对企业漏洞治理无序、整改低效的痛点,搭建常态化、分级化的脆弱性管理体系。通过常态化主机、网站、数据库、中间件漏洞扫描,排查系统隐患,输出标准化检测报告与针对性整改方案。
打造7×24小时网站专属监测能力,从网页篡改、挂马植入、域名劫持、敏感信息泄露等七大维度,实现分钟级风险感知,支持钉钉、企微、飞书等多渠道实时预警,全天候守护网站安全。
同时创新漏洞分级治理模式,基于攻防实战经验,筛选高危可利用漏洞,结合资产重要等级、威胁发生概率智能生成修复优先级清单,大幅减少无效运维工作量。针对老旧系统无法整改、漏洞修复空窗期等特殊场景,提供漏洞无效化技术防护手段,在不影响业务运行的前提下,屏蔽漏洞探测风险,满足合规考核要求。
(三)立体化威胁监测:AI赋能,捕捉隐蔽攻击
构建流量、主机、蜜罐、情报四维一体的威胁监测体系,传统监测漏报、误报率高的难题。通过旁路部署实现全网流量监测,依托八万余条权威威胁规则与智能计分算法,压缩冗余日志、定性攻击行为,快速识别异常访问、渗透攻击、数据外传等风险。
搭配高交互仿真蜜罐部署,诱捕内网横向移动、勒索病毒渗透、供应链恶意攻击等隐蔽威胁,为安全事件溯源取证提供有力支撑。轻量化主机Agent可无感部署于各类终端设备,识别HTTPS加密流量下的隐蔽入侵、Webshell挂载、恶意程序运行等行为,实现事前预警、事中监测、事后溯源全流程防护。
依托满血版DeepSeek智能AI引擎,联动全球实时威胁情报数据库,自动研判告警事件、归类威胁类型、标记恶意攻击源,实现海量告警智能降噪,将数万条无效告警精简为有效安全事件,极大降低人工分析压力,提升威胁研判准确度。
(四)快速应急处置:自动阻断+即时响应,遏制风险扩散
针对安全事件响应滞后、风险扩散快的问题,搭建自动化+人工双重处置机制。依托平台自研能力实现旁路自动阻断,无需联动第三方设备,可快速封堵外网攻击IP、拦截内网非法外联行为,秒级遏制攻击扩散。
建立多渠道预警响应机制,所有风险事件可通过企业微信、钉钉、邮件等终端实时推送,保障运维人员首先接收告警信息,搭配7×24小时在线安全专家,提供实时咨询、研判、指导整改服务,彻底解决预警滞后、处置无人、整改无力的问题。
(五)一体化工具赋能:统一平台,打破数据孤岛
采用本地旁路无感部署模式,落地一体化安服综合平台,整合资产管控、漏洞扫描、威胁监测、事件处置、报表输出等全功能模块,替代企业零散化、碎片化的各类安全工具。统一的数据中台实现安全数据互联互通、集中汇总,解决多工具运维繁琐、数据不统一、难以统筹管理的问题,为安全运营、合规考核、风险复盘提供完整数据支撑。
四、服务响应机制:多渠道联动,高效对接政企需求
为保障服务落地效率,山东广鹏搭建了全渠道联动沟通体系,企业微信、钉钉、飞书、邮件等主流沟通端口均与安全运营平台联动打通。风险告警、日常巡检、整改通知、报表交付等工作可实时同步推送,确保客户在遭遇安全风险、有运维咨询需求时,能够快速对接专属安全专家,实现高效沟通、极速响应。
五、总结:适配济南本地的闭环式安全托管解决方案
综合整体服务能力来看,山东广鹏信息科技立足山东本地市场,深耕济南政企、制造、教育等重点行业安全需求,以资产、脆弱性、威胁三大风控维度为基础,构建了全覆盖、可落地、闭环化的MSS安全托管运营体系。14项精细化服务能力覆盖安全运营全流程,搭配AI智能研判技术与7×24小时专家属地化值守服务,有效解决了中小企业安全团队人力不足、技术薄弱、防护体系不完善的行业痛点,能够帮助用户实现从“被动救火”到“主动风控”的安全运营升级,是济南地区企事业单位筛选安全托管服务的靠谱的本地化备选方案。













