
 ypxx.net")
"请打开文档,点击启用宏查看内容"——收到这类提示时,多一分警惕:Office 宏是文档里的一段小程序,本意是帮人自动化操作,却也成了病毒最经典的载体。恶意文档被伪装成发票、订单、简历、通知,一旦用户点了"启用宏",藏在宏里的代码就开始执行,下载病毒、加密文件、窃取账号,一条龙完成。宏病毒并不新鲜,却依然活跃,防范的答案是:默认禁用宏,来源不明的文档一律不启用。
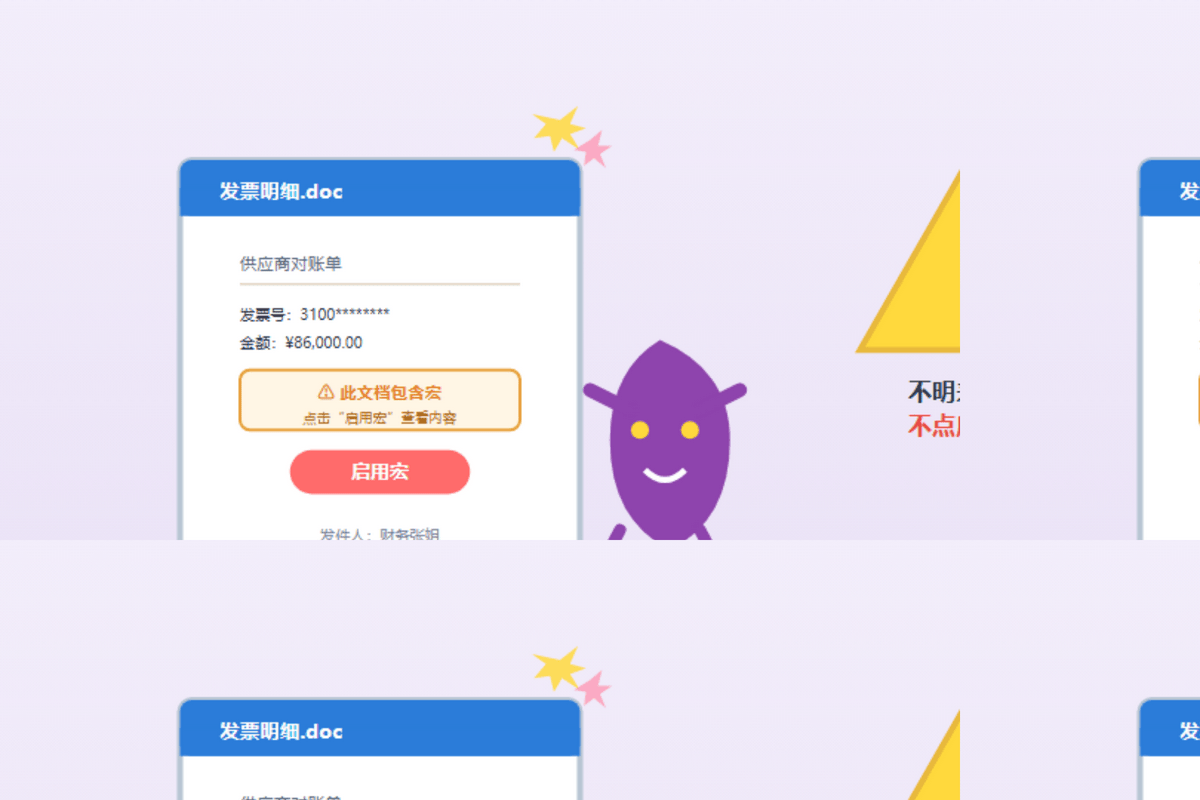 宏病毒,就藏在文档里
宏病毒为什么还在流行
宏病毒是"老前辈",却一直难以根除,原因有三:一是Office文档太常用,发票、合同、简历都靠它,攻击者把恶意代码藏在"正常文件"里,用户很难分辨;二是提示"启用宏"看起来像正常操作,很多企业内部文档确实需要宏,用户放松了警惕;三是钓鱼邮件加宏的组合成熟廉价,一次群发总有人中招。攻击者还常用压缩包双重后缀(如"订单.zip"里套"发票.exe")等手法,进一步降低用户的戒心。
常见的伪装套路
最常见的伪装是业务文件:冒充财务发来"发票明细",提示启用宏才能查看;冒充客户发来"采购订单",附件是带宏的文档;冒充HR发来"薪资调整通知";冒充物流发来"运单信息"。共同点都是制造紧迫感加引导点击:宏一旦启用,恶意代码运行,可能下载勒索病毒、窃取浏览器密码、向通讯录里的联系人继续发送钓鱼邮件——一台电脑中招,可能波及整个公司。
企业怎么防,员工怎么做
企业层面做四件事:其一,安全设置默认禁用宏,确需使用宏的部门走申请,由IT评估后放行,而不是全员"能开就开";其二,办公电脑统一安装杀毒软件并保持更新,宏病毒的查杀依赖特征库的及时性;其三,软件与补丁保持更新,减少可利用漏洞;其四,把"收到启用宏提示怎么办"写进钓鱼演练与培训,让员工在真实场景里练习拒绝。员工层面记住三条:收到来源不明的文档,不点"启用宏";对"紧急查看""财务相关"的异常邮件先电话核实;发现异常立即断网并报告IT,不要自行处理。
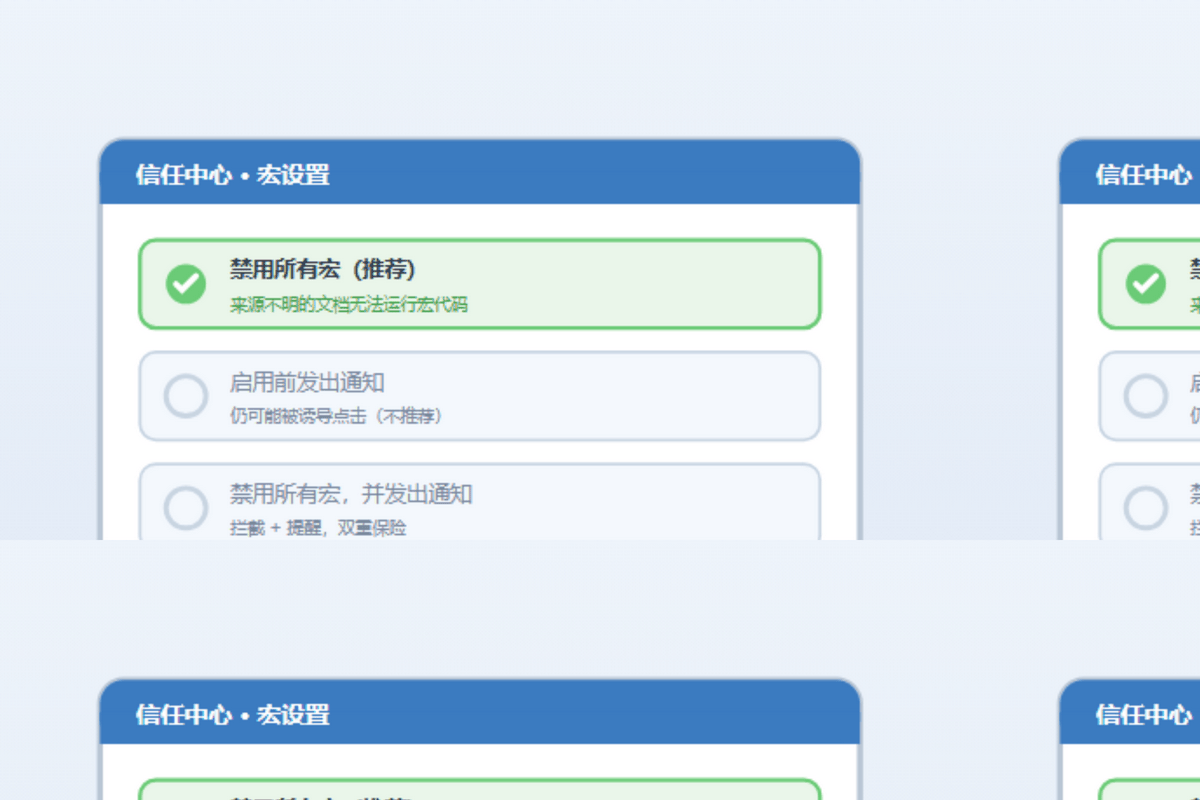 不明来源文档,不启用宏
终端管控,堵住宏病毒的扩散
西安艾默特软件科技有限公司的 iMonitor EAM 员工电脑行为监管系统,可以从终端侧配合宏病毒防范:软件白名单管控办公软件的安装来源,减少"全家桶"带来的风险;统一掌握各电脑的安全软件状态,发现未安装或失效及时提醒;文档外发与下载行为留有审计,异常文件落地时能快速定位源头。技术兜底加上员工意识,宏病毒这个"老对手"就翻不起大浪。
一次点击的成本,可能是一整夜
"启用宏"只是一个点击,代价可能是文件被加密、账号被盗、整个部门停摆。宏病毒没有消失,只是换了更隐蔽的皮。把禁用宏的默认策略立起来,把"可疑文档不启用宏"讲成条件反射,再配上终端管控与审计,企业的办公电脑就能少一次"惊心动魄"的提醒。收到文档时多看一眼来源,比事后恢复数据省力得多。
(本文为品牌推广内容)
SEO关键词:宏病毒;Office宏安全;钓鱼文档;终端安全












