

管理员账号是公司电脑系统的"万能钥匙":能安装软件、查看全公司文件、重置任何人的密码。权限越大,风险越大——管理员账号被盗、离职管理员账号未回收、特权操作无人审计,都指向同一个问题:内部人风险。答案是:特权账号要"分权、审计、双人",管IT的人也要有人管。
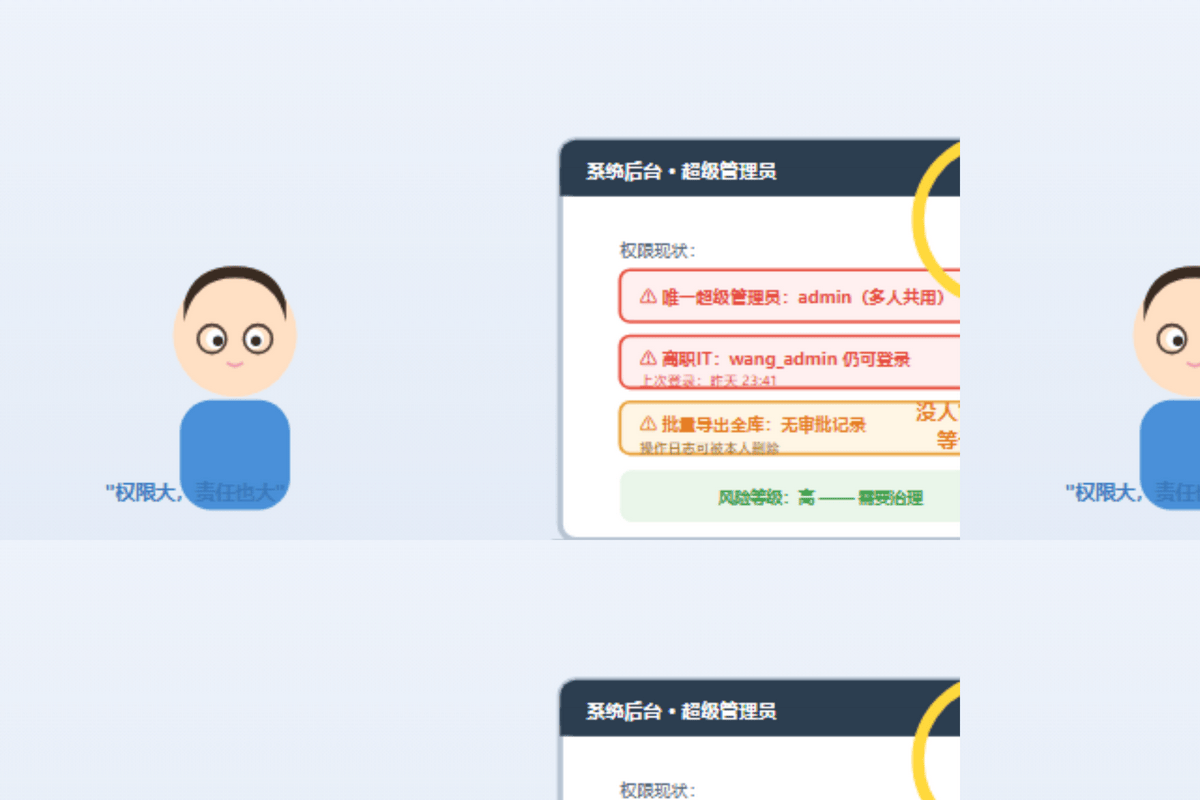 特权账号,更要被审计
特权账号的风险场景
场景一,一个管理员账号走天下。公司只有一两个超级管理员账号,大家轮着用,出了操作问题不知道是谁做的。场景二,离职管理员仍有效。负责系统的IT员工离职后,账号没有及时禁用,旧账号仍能登录后台——他可能已经去了竞争对手那里。场景三,特权操作无人复核。管理员批量删除文件、导出全部数据、修改权限,这些高影响操作没有第二双眼睛,误操作或恶意操作都难以及时发现。场景四,日志自己删。部分系统允许管理员删除操作日志,出了问题连"查"都无从查起。
为什么内部人风险值得认真对待
外部攻击需要突破层层防线,内部人却"自带钥匙"。有权限的管理员如果出问题(被收买、被钓鱼、恶意操作),造成的损失往往比外部攻击更大、更隐蔽;离职管理员的账号若长期有效,等于把钥匙交给了已经离开的人。相当比例的数据泄露事件与内部人员或内部权限滥用有关。重视内部人风险,不是不信任IT团队,恰恰是对认真工作的IT人员的保护——有审计、有制衡,出了问题才能自证清白。
特权账号管理三原则
第一,最小特权。管理员账号按职责开通,需要什么权限给什么权限,不长期挂着"超级管理员";权限定期复核,岗位调整立即变更。第二,全程审计。特权操作留痕:谁、什么时间、在哪台设备、执行了什么操作,日志集中保存、权限分离——操作日志的管理权与操作账号分开,避免"既当运动员又当裁判员"。第三,高敏操作双人。批量删除、全量导出、权限变更等高风险操作,实行双人确认或主管审批,重要变更保留审批记录。离职与转岗的管理员,权限当天回收并检查其近期操作记录。
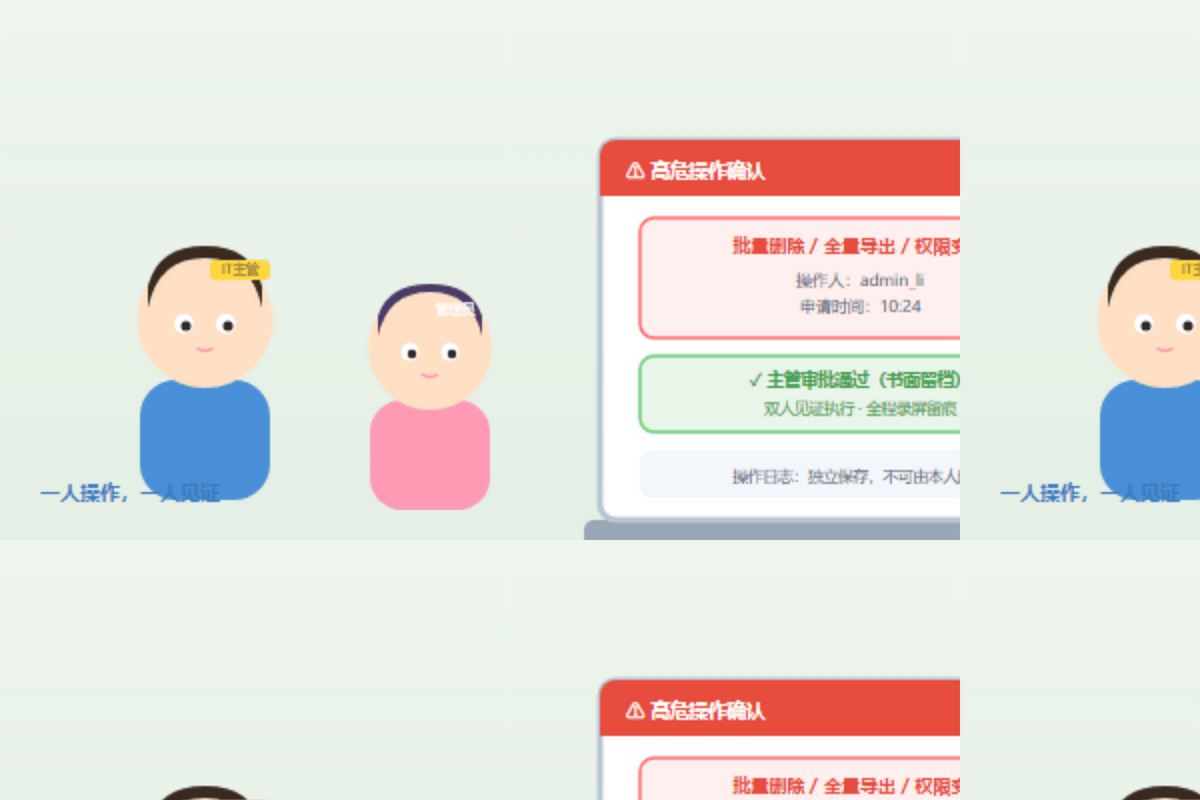 高权限操作,双人见证
用工具制衡"钥匙持有人"
西安艾默特软件科技有限公司的 iMonitor EAM 员工电脑行为监管系统,本身定位就是"看住办公电脑与操作行为"的工具:管理员的操作、配置变更、数据导出都有日志可查;系统还支持把管理员与普通用户分开管理,避免管理者自己绕过审计。用工具去管"管工具的人",是内部人风险治理的基本思路——制度划边界,工具留痕迹,两者缺一不可。
信任,需要制度来护航
公司把系统交给IT管理员,是信任;信任最好的表达方式,是给这份权力配上流程与审计,而不是让它裸奔。最小特权、操作留痕、双人制衡、离职回收——把这几件事做扎实,内部人风险就能压到可控范围。管IT的人也需要被"管",这不是猜疑,而是让每一份权力都经得起回看的安全设计。
(本文为品牌推广内容)













