

U盘这东西,个头小,容量大,随手一插就能把几百个文件带走。等发现资料泄露了,再查是谁干的,往往已经晚了。其实防止U盘泄密没那么复杂,下面这6个方法,亲测好用,操作也不难。
方法一:系统自带加密,给U盘加道“入门密码”
Windows系统自带BitLocker To Go,右键点击U盘,选择“启用BitLocker”,设个密码就行。别人捡到U盘,没密码根本打不开。Mac用户可以用磁盘工具里的加密功能。这招免费,适合个人防丢。但说实话,它只能防外人,防不了内部员工故意拷贝——因为密码在员工手里,他照样能拷走。
方法二:用信企卫软件统一管,从公司层面控住风险
靠员工自觉是靠不住的,有的人嫌麻烦根本不设密码,有的人故意绕开。这时候就得从公司层面用工具统一管控,不同的场景对应不同的管控手段:
场景1:员工上班随便插自己U盘拷文件
→ USB端口四档管控。信企卫可以把USB端口设成四档:完全禁用、只读、仅允许公司认证U盘、白名单放行。平时只读,需要拷贝时申请临时权限,用完自动收回。
场景2:员工把公司文件拷到U盘带走,U盘丢了全泄露
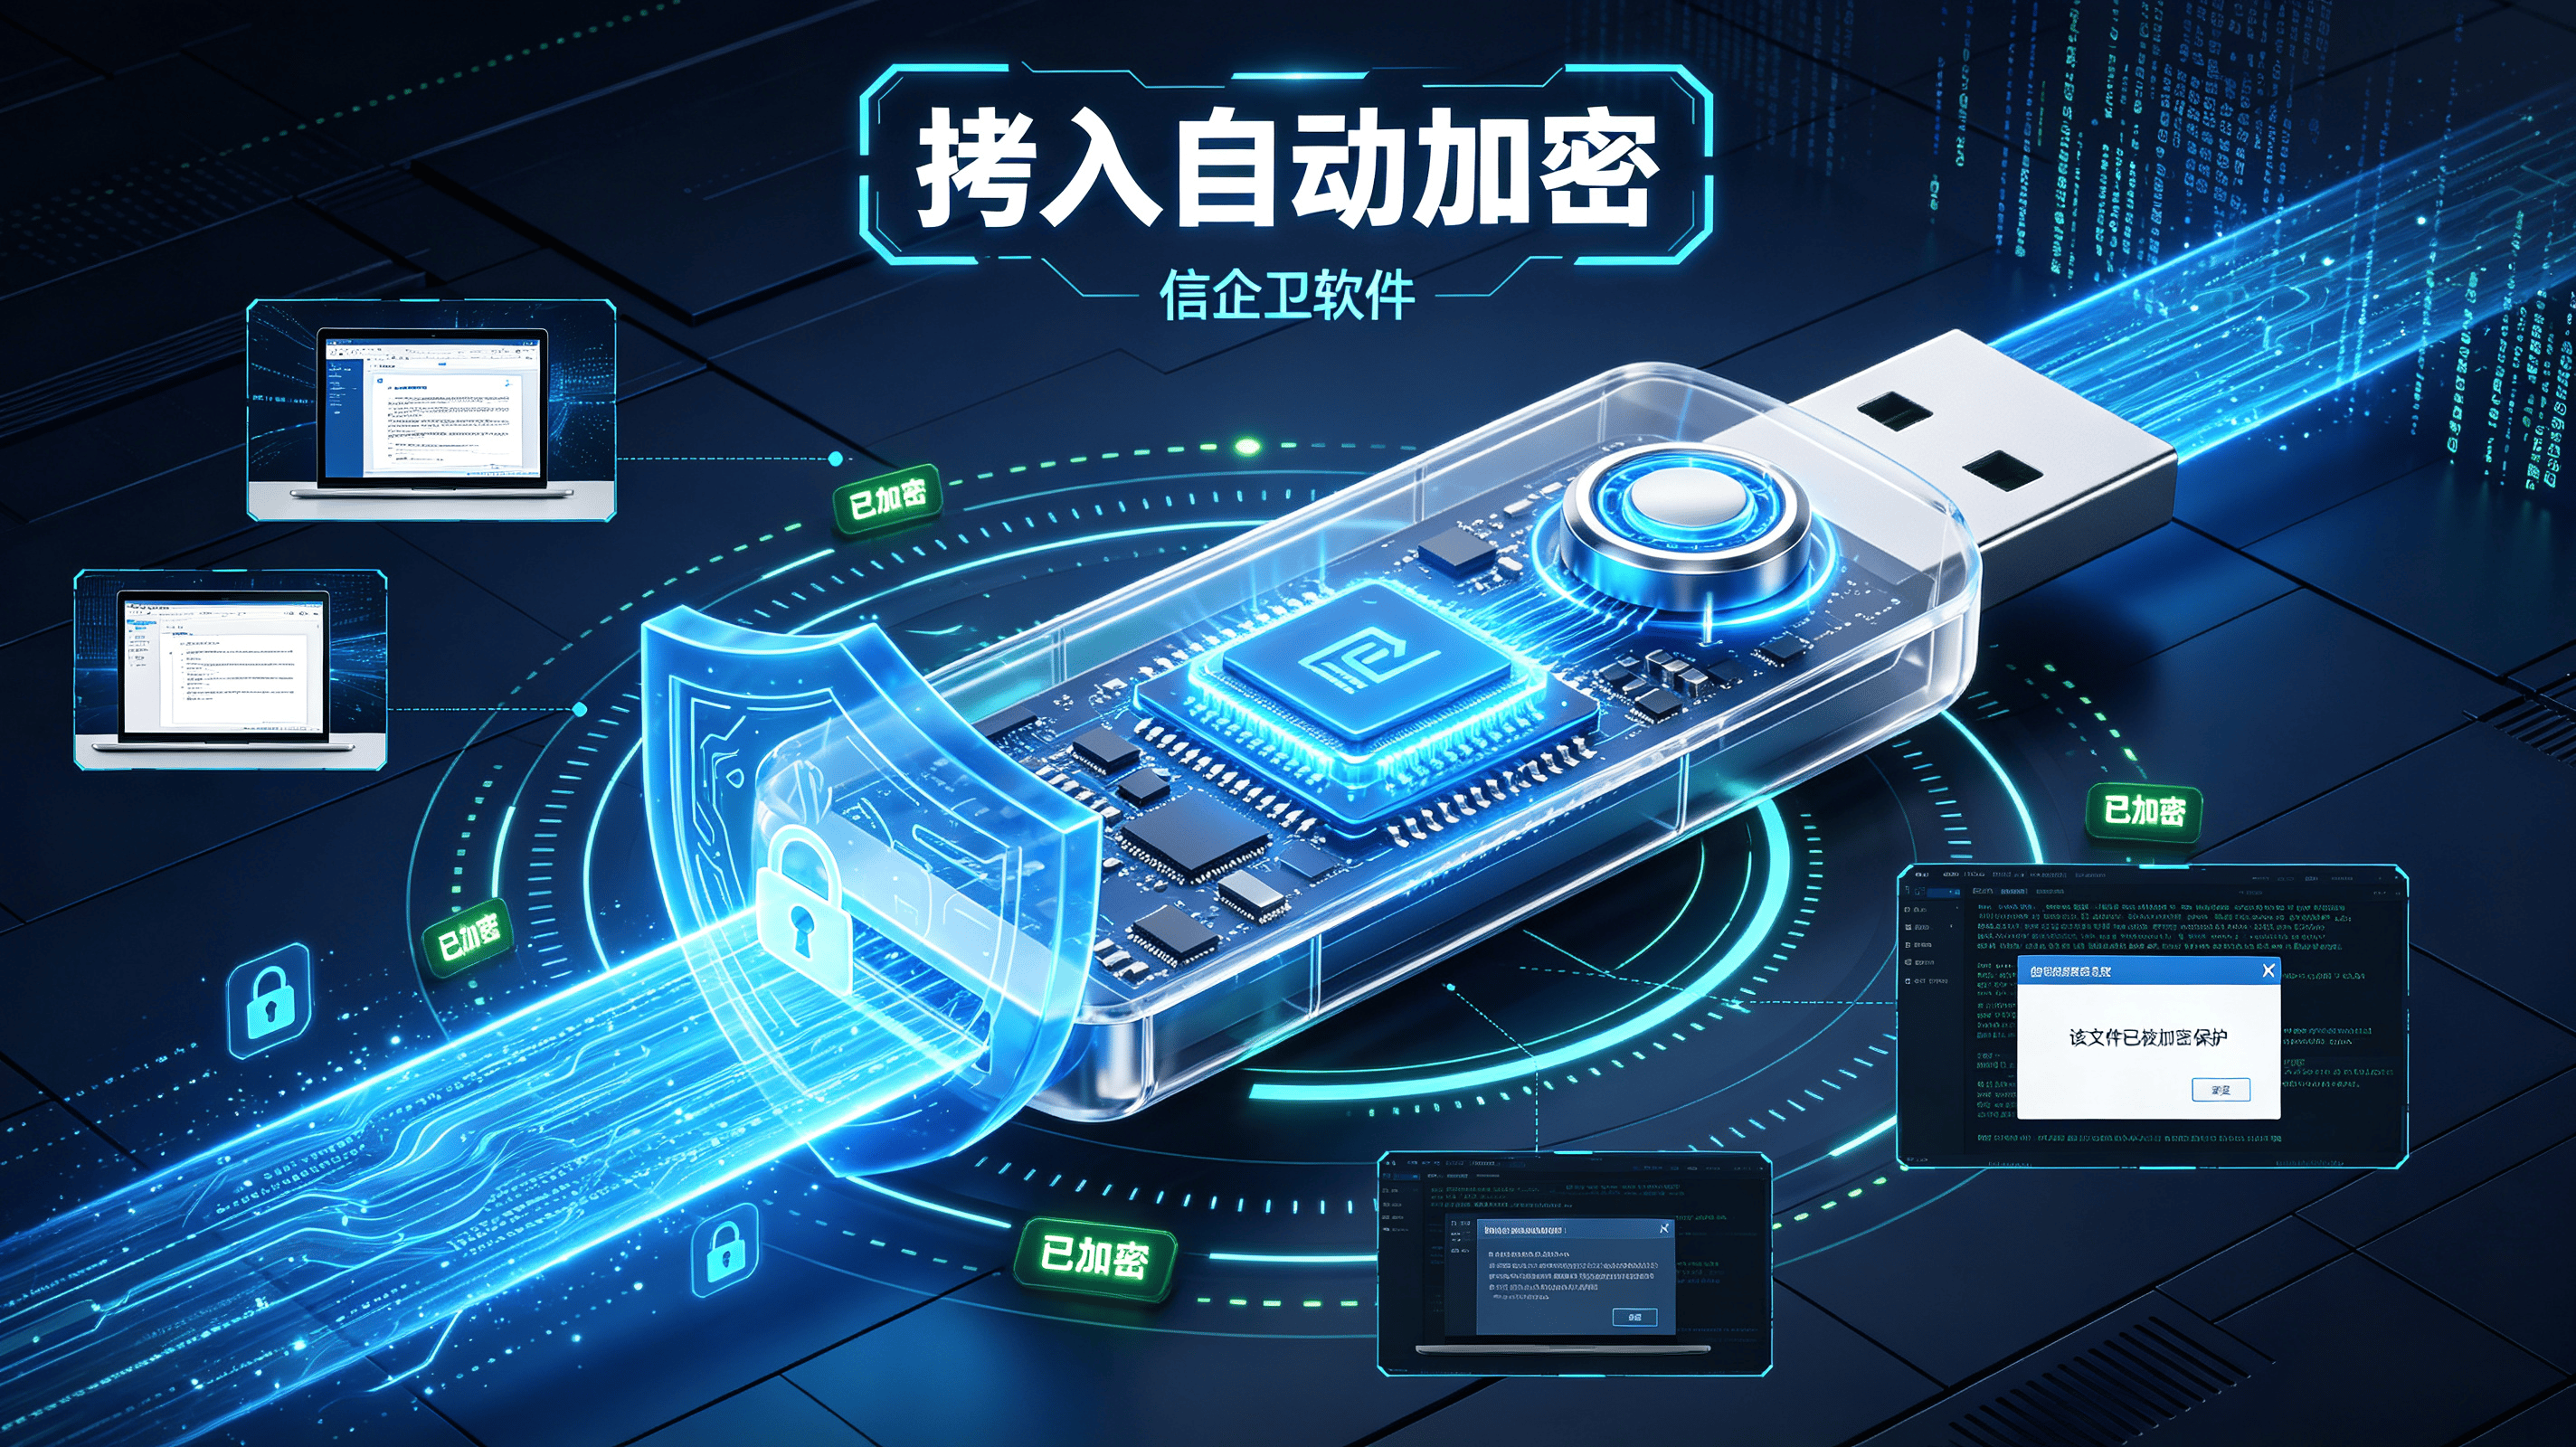
→ 拷入自动加密。公司电脑往U盘写数据时,自动加密。U盘拿出去插到别的电脑上,打开全是乱码。就算U盘丢了,捡到的人也只能看到一堆无用文件。
场景3:U盘里有机密文件,容易泄漏
→ 明区暗区分区。把U盘划分成明区和暗区。暗区里的文件自动加密,只有公司环境能打开;明区放普通文件,方便对外交流。机密和普通分开,风险小很多。
场景4:资料被拷走了,查半天不知道是谁干的
→ 操作全程留痕。谁插了U盘、拷了什么文件、几点几分操作的,日志里清清楚楚。真出了事,一查就知道源头在哪。

方法三:专盘专用,公司U盘私人U盘分开
公司统一采购加密U盘,编号登记,发给谁谁签字。私人U盘一律不准插公司电脑。别小看这个规矩,混用最容易出事。公司U盘只存工作文件,丢了也能远程锁定或者擦除。
方法四:外来U盘先“体检”,再插公司电脑
客户、供应商带来的U盘,别直接双击打开。先杀毒扫描,再用管控软件限制成只读模式。有些U盘看着普通,里面可能藏着自动运行程序,一插就中招。体检完再放行,安全得多。
方法五:建个使用台账,谁用了啥都有记录
弄个Excel表格就行,登记U盘借还时间、用途、拷贝了哪些文件。配合信企卫的日志,双重保险。台账不用多复杂,关键是坚持记。时间长了,大家知道有记录,乱拷之前也会掂量掂量。
方法六:定期给员工“敲警钟”,意识跟上才管用
技术手段再强,也架不住有人不当回事。每隔一两个月,开个短会讲讲真实泄密案例,签个保密协议。让员工明白,U盘泄密不是小事,真出了事要担责任。意识上来了,配合软件管控,效果才扎实。
老板最关心的几个问题,一次说清楚
很多老板看完会问,U盘泄密怎么办,做这些到底管不管用?有几个问题老板们最关心:
第一,会不会影响正常办公? 选透明加密和端口管控,员工正常编辑、保存文件没感觉,只是不能随便往U盘拷。真需要拷,走审批流程,几分钟的事。
第二,员工会不会抵触? 一开始可能有人嫌麻烦。提前沟通清楚,这是保护公司也是保护大家饭碗。制度公平,一视同仁,慢慢就习惯了。
第三,什么时候做最合适? 越早越好。别等出了事再补,那时候损失已经造成了。新公司从第一天就立规矩,老公司分批推进,先管核心部门。
结语
U盘拷贝数据泄密,防得住。系统加密打底,信企卫统一管控,专盘专用、外来体检、台账记录、定期培训,六个方法组合起来,成本不高,效果实在。别等文件飞了才后悔,现在就动起来。















