

9 月 14 日,2026 年国家网络安全宣传周正式在全国拉开帷幕,开幕式与高峰论坛落地山东济南,“智能时代” 四个字被写入本届网安周核心主题,人工智能安全治理成为全场焦点。
本届网安周最值得全社会关注的信号,便是即将正式对外发布的《人工智能安全治理框架》3.0 版,同步还将发布《2026 年人工智能技术赋能网络安全应用测试结果》。从 2024 年 1.0、2025 年 2.0 再到如今的 3.0,这份框架如同系统版本迭代,不再只是面向科技企业的行业文件,而是深度关联每一位普通用户日常使用 AI 工具的行为准则。当写周报、做方案、修图、咨询问题都离不开大模型之时,AI 治理早已走出实验室,走进普通人的数字生活。
千款大模型落地
AI 合规从加分项变成入场券
来自中央网信办发布会的权威统计显示,截至 2026 年 7 月底,全国完成备案的大模型服务达到 1028 款,登记大模型应用 630 余款,技术触角已经覆盖工业、农业、商业、教育、交通、法律等几乎全部社会领域。国内大模型数量位居全球前列,万千 AI 智能体、垂类工具快速涌现,AI + 的产业浪潮滚滚向前,但高速扩张背后,风险也同步放大。
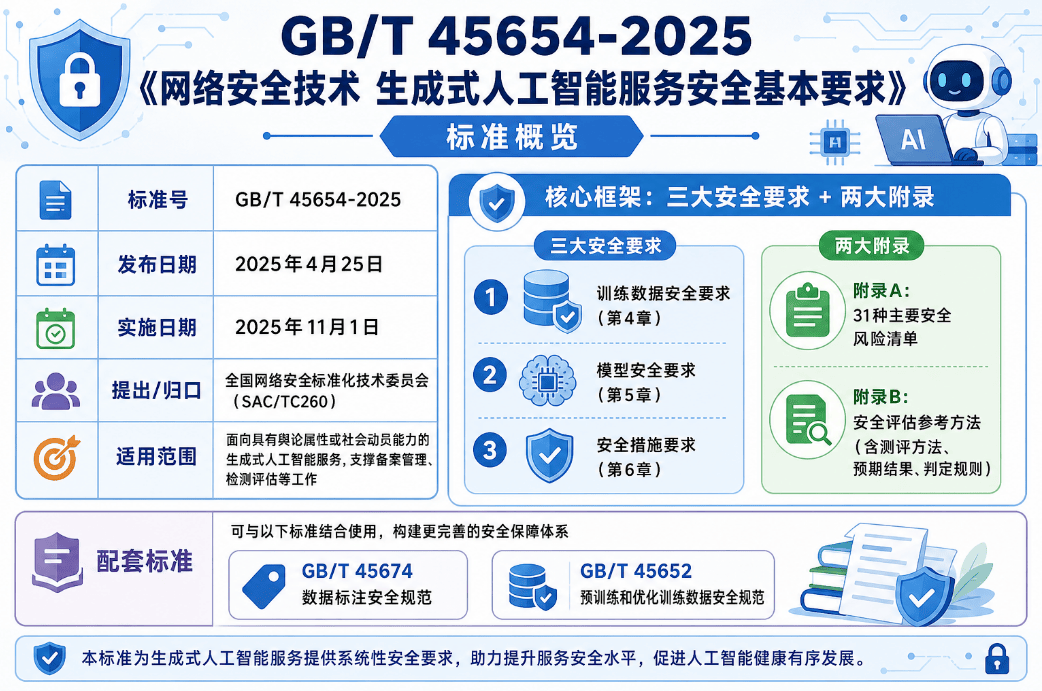
过去两年,国内 AI 治理体系一直在加速搭建。《网络安全技术生成式人工智能服务安全基本要求》《网络安全技术生成式人工智能预训练和优化训练数据安全规范》两项国家标准先行落地,加上《政务大模型应用安全规范》出台,分别从模型服务供给、训练数据集管控、政务场景安全使用三大维度划定安全红线。与此同时,监管整治行动同步落地。今年 4 月启动的 “清朗・整治 AI 应用乱象” 专项行动,第一阶段就处置违规 AI 产品、智能体 1.4 万余款,清理违规信息 600 多万条,大量无备案套壳工具、非法 AI 黑产被清理下线。
行业逻辑已经彻底改写:两年前 AI 安全还属于企业的 “加分项”,如今合规已经成为 AI 产品上线运营的硬性入场券。自研大模型需要完成备案,调用大模型 API 开发的应用需要履行登记流程,没有完成合规流程的产品,将面临下架、处罚等后果。而即将面世的框架 3.0,会进一步抬高全行业的安全基线,给企业、政务机构、普通用户划出更加清晰的风险边界。
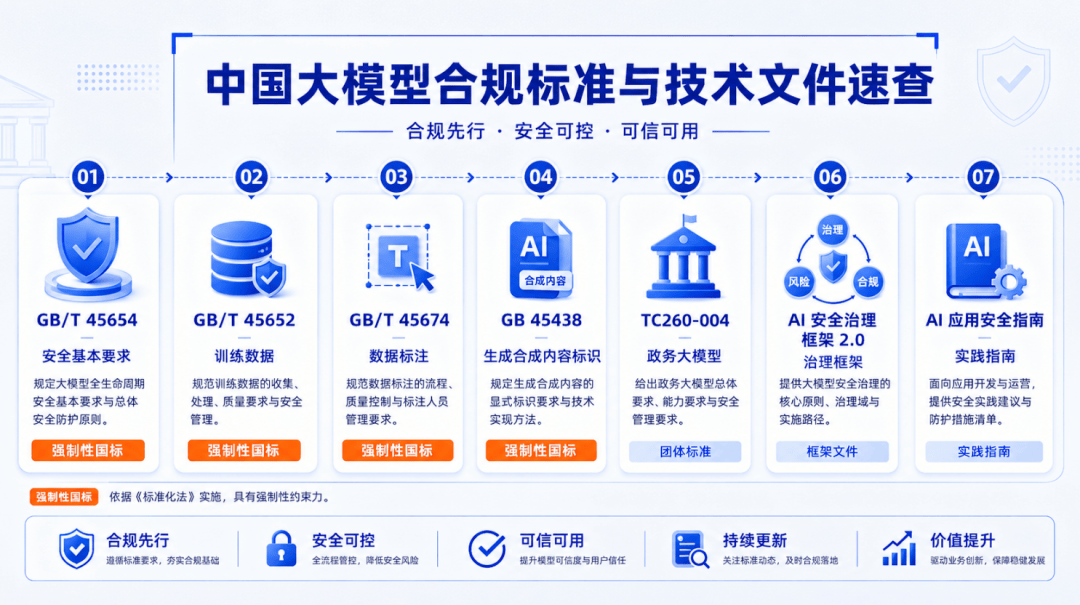
从 1.0 到 3.0,框架始终坚持分类分级、敏捷治理、共治共享的思路,针对技术内生风险、使用过程风险、衍生次生风险给出治理思路,兼顾技术创新与安全底线,既为国内 AI 发展确立准则,也为全球人工智能治理输出中国方案。目前 3.0 完整文本尚未公开,企业可先行对照 2.0 版本以及已发布国标开展自查,不要将尚未正式发布的文件当做即刻强制执行的硬性要求。
风险就在身边
新型 AI 犯罪持续高发
技术是一把双刃剑。AI 大幅降低内容创作、信息处理门槛的同时,黑产也在利用同样的技术制造风险。今年上半年,全国公安机关侦办 AI 生成网络谣言案件 170 余起,查处涉案人员 190 余人。多地接连破获 AI 深度伪造案件:不法分子低价收购公民照片、身份信息,借助 AI 合成动态人脸视频,绕过实名认证批量注册账号贩卖牟利,单起案件缴获五万多条伪造人脸素材,非法获利数十万元。AI 换脸伪造熟人语音实施电信诈骗、AI 生成虚假图文视频制造谣言、恶意生成侵犯肖像权的伪造内容,这类案例屡见报端。
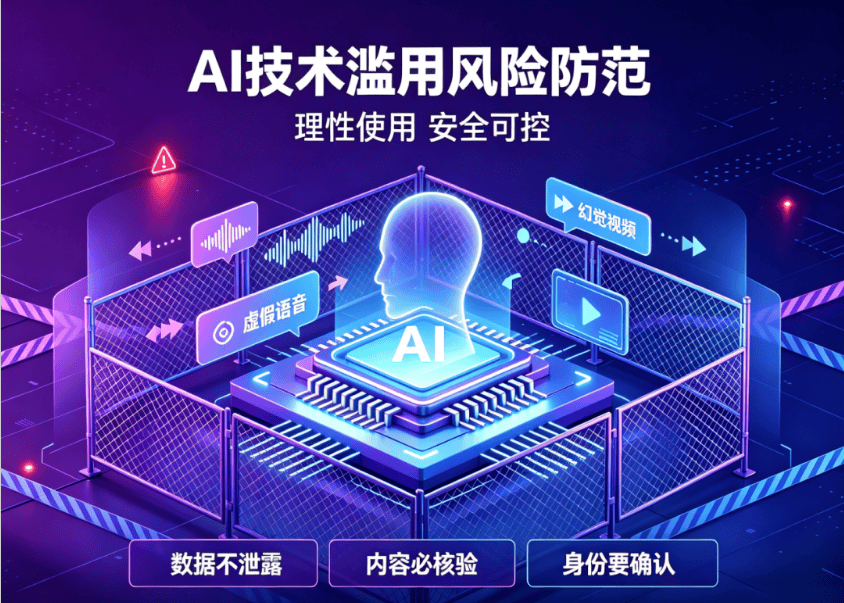
很多普通人并没有意识到风险来源,恰恰来自自己日常使用 AI 的习惯。不少职场人图省事,直接把内部项目文档、客户资料、工作机密复制粘贴到公共 AI 工具;还有人随手上传证件照片、家庭隐私聊天记录,用来做整理、翻译、总结。
这里潜藏一个关键风险:用户输入的提示内容,有可能被平台留存,甚至存在被纳入训练数据集的可能性。即便主流平台宣称有隐私保护机制,也无法完全杜绝泄露风险。训练数据安全相关国标,重点约束的正是这一类数据安全隐患。除了数据泄露风险,市面上还充斥着大量来路不明的套壳 AI 小程序、网页工具、小众插件。它们打着免费 AI 绘图、AI 问答的旗号,却没有完成备案登记,背后数据流向完全不透明,一旦上传个人信息,很可能直接流入黑产手中。
技术防火墙可以升级打补丁,但深度伪造冲击的,是人的判断力。“眼见不一定为实” 已经成为数字时代的现实,虚假视频、伪造语音可以做到以假乱真,攻击者不再需要攻破系统,只需要欺骗人的眼睛和耳朵,就可以完成诈骗、造谣,个人判断力,已经成为网络安全的最后一道防线。
普通人使用 AI
牢牢守住三条实操原则
框架和国标不只是写给企业的条文,普通用户也可以转化成简单可落地的使用习惯,规避绝大多数 AI 带来的风险。
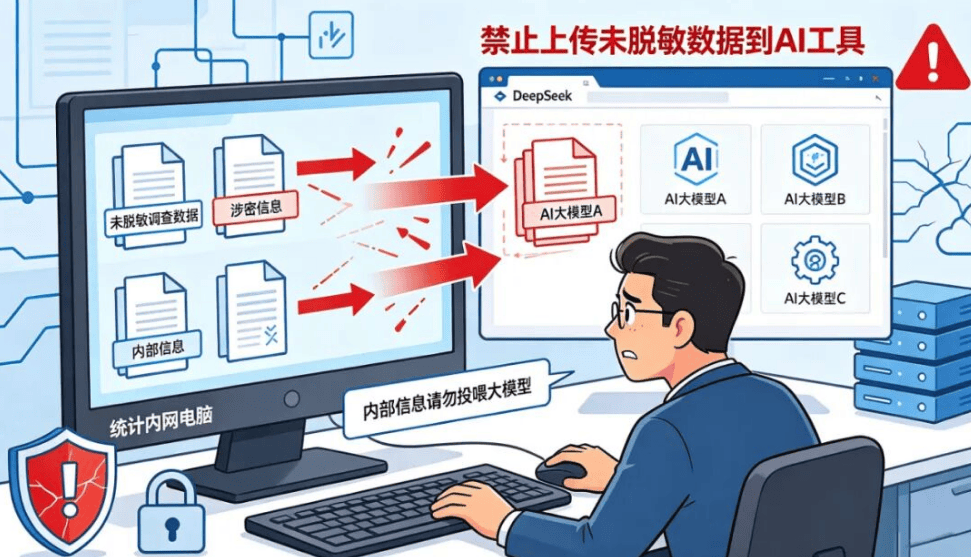
第一,敏感信息绝不投喂公共 AI 工具,上传前做好脱敏
公司内部资料、未公开项目、客户隐私、身份证照片、家庭私密信息,尽量不要粘贴上传到公开 AI 产品。确有需要借助 AI 处理的场景,把姓名、手机号、证件编号、专有业务信息全部脱敏。企业员工优先使用单位内部部署、经过安全评估的私有化 AI 系统,不要拿公共大模型处理涉密、内部业务材料。记住:你输入给 AI 的每一段文字、每一张图片,都有可能留下痕迹。
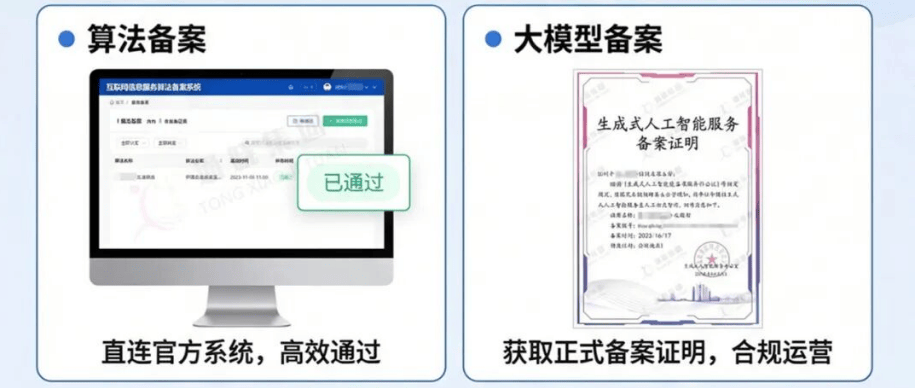
第二,优先选择可查到备案登记信息的 AI 服务
按照监管要求,面向公众提供服务的生成式 AI 产品,需要在网页底部、App “关于我们” 页面显著展示备案号或者登记编号。
- 查到备案登记编号,不等于平台绝对零风险,但代表产品纳入监管视野,出现问题有追责渠道;
- 如果一款 AI 工具可以随意上传个人资料、还要付费使用,却完全找不到备案、登记信息,务必提高警惕,尽量不要使用。

第三,对 AI 生成内容保持怀疑,拒绝 “拿来就用”
AI 会出现幻觉,也可以被用来制造虚假信息。看到耸人听闻的视频、截图、消息,不要直接转发传播,优先通过官方渠道核验真伪。职场当中,AI 输出的报告、文案只能作为辅助参考,最终事实核查、责任归属依旧在使用者本人身上。不要直接把 AI 生成的内容不加审核直接对外发布。
政企机构
AI 落地,安全要走在业务前面
对于政府部门、国企、各类企业而言,AI 的应用场景已经渗透公文撰写、合同审查、辅助决策、客户服务等方方面面。《政务大模型应用安全规范》明确政务场景的选型、部署、运行安全要求,政务领域涉及涉密数据,原则上优先本地私有化部署,严禁涉密数据流入公网大模型。
企业层面,要分清备案和登记边界:自研模型对外提供服务,需要完成大模型备案;只是调用第三方已备案模型 API 搭建应用,则需要完成应用登记,不能混淆合规路径,避免产品上线之后被责令整改下线。同时要建立内部 AI 使用制度,明确员工哪些数据可以给到 AI 工具、哪些绝对禁止,做好全员安全提示。
✅️Q&A 常见疑问解答
Q:《人工智能安全治理框架》3.0 现在就要强制执行吗?A:目前该文件仅官宣网安周期间发布,尚未正式落地生效。它代表国内 AI 治理的方向与安全基线,企业可参考旧版框架、现行国标开展内部安全自查,不能把未正式发布文件当做强制执行义务。
Q:AI 产品的备案号去哪里查询?A:正规生成式 AI 产品,会在 App、网页的底部、“关于” 页面公示备案或登记编号;也可以在网信办公开的备案公告中核对。查不到编号,又需要上传隐私信息,谨慎使用。
Q:公司允许用 AI 写方案,我该注意什么?A:区分公开信息和内部敏感资料。尽量只用公开素材提问,不投喂内部业务数据、客户信息。优先遵守公司发布的 AI 使用管理规范,AI 输出结果务必人工复核,最终责任由使用者承担。












