

网站突然打不开、服务器CPU直接跑满、带宽被占满——很多运维人员都遇到过这种场景。
本能反应是重启服务、加带宽、上高防。但如果连异常流量从哪来都不知道,这些操作往往只是暂时缓解,过不了多久异常流量又会卷土重来。
问题出在:没有先做溯源。
一、恶意流量攻击的典型特征常见的恶意流量包括DDoS、CC攻击、爬虫、撞库等。它们看似来势汹汹,但都有一个共同点:异常流量必然来自某个或某些IP地址。
发起方通常会使用中转池、僵尸网络或云主机来掩盖真实身份。但无论怎么掩饰,每个请求在服务器日志里都会留下源IP。这些IP聚集在一起,就构成了异常流量的"指纹"。
二、IP定位能看出什么面对大量异常请求,先提取源IP并做分析。通过IP定位技术,可以快速获取以下信息:
地理位置分布。如果几百个请求集中在同一城市甚至同一IP段,说明异常来源高度集中,可能是单点发起的CC类请求洪泛。如果IP分散在全国各地,甚至来自多个国家,大概率是僵尸网络。
网络类型。异常流量往往来自数据中心或中转节点。真实用户通常使用家庭宽带或移动网络,而发起方为了批量操作,更倾向于使用云服务器。如果一个IP被识别为数据中心类型,且请求频率远超正常水平,基本可以判定为恶意流量。
中转与加密通道识别。发起方常用中转出口掩盖身份。通过IP风险画像可以判断IP是否使用中转,以及中转类型是加密通道、洋葱网络还是公开中转。命中中转标签的IP,风险等级会显著提升。
历史风险记录。如果某个IP此前已被标记为异常来源,再次出现时可以直接列入限制名单。这种"前科"数据是IP定位中最直接的判断依据。
三、从识别到阻断的操作路径识别出异常来源后,下一步是精准阻断。
环节一:聚合分析。从服务器日志或WAF日志中导出异常请求的源IP,按IP段、ASN、地理位置做聚合统计,找出异常来源最集中的地方。
环节二:分类处置。对确认的恶意IP直接拒绝访问;对中转类IP限制访问频率;对来自数据中心的高频IP触发验证码挑战。
环节三:持续监控。发起方会不断更换出口地址。建议在防火墙或网关层集成IP风险画像能力,实时识别新出现的可疑IP,而不是依赖静态名单。
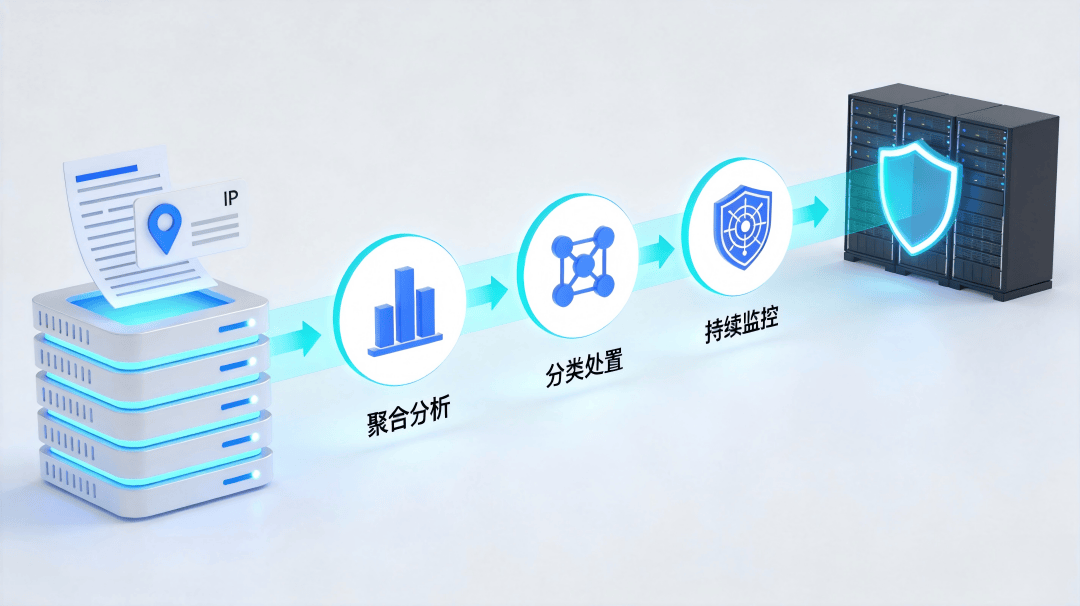
实际操作中,可以重点关注三个指标:
单位时间请求量。单IP每秒请求超过50次,基本可以判定为异常。正常用户访问页面的频率远低于这个数值。
IP类型与请求行为是否匹配。来自数据中心的IP访问用户页面,本身就不合理。如果这类IP还在高频请求,恶意特征更加明显。
IP归属地是否突变。同一账号短时间内从不同城市甚至不同国家发起请求,且IP归属地跳跃幅度极大,说明背后有中转池在支撑。
五、结语恶意流量并不可怕,可怕的是找不到源头。IP定位的价值在于,它能把看似杂乱的异常流量还原为可识别、可分析、可阻断的具体目标。
从日志中提取IP,通过定位判断类型和风险,再针对性地处置——这条路径不复杂,但足够有效。下次遇到异常流量时,先别急着加带宽,先查IP。查IP地址https://ipdatacloud.com/?utm-source=Lying&utm-keyword=?5544














