

微软9月“补丁星期二”一次性修复974个 CVE,创补丁星期二机制启用以来的单月规模纪录。修复范围覆盖 Windows 客户端与服务器、Microsoft 365 应用、SQL Server、Exchange Server、Azure、开发者工具、身份服务、远程访问组件与 Windows 核心子系统。另有25条非微软 CVE 一并重新发布,主要为 Chromium 内核漏洞,影响 Microsoft Edge 浏览器。
近千个 CVE 摆在面前,排期需要按风险来定:有没有在野利用、系统暴露在什么位置、业务关键性如何,以及这台机器在环境里承担什么角色。
权限提升与远程代码执行占比超7成
973个漏洞给出了明确的严重性信息,其中113个评为严重,860个评为重要。964个需要客户自行处理,另外9个已在微软云侧完成修复;严重级中有82个为远程代码执行。
按漏洞类型分布:
权限提升与远程代码执行合计占七成以上。这两类漏洞最容易串成一条完整攻击链,本月尤其要先厘清:哪些系统一旦失守,就可能通向特权账号或引发更大范围失控。
漏洞集中在哪些产品线?
Windows 占了本月漏洞的绝大部分,但办公套件与关键服务器基础设施同样在列。
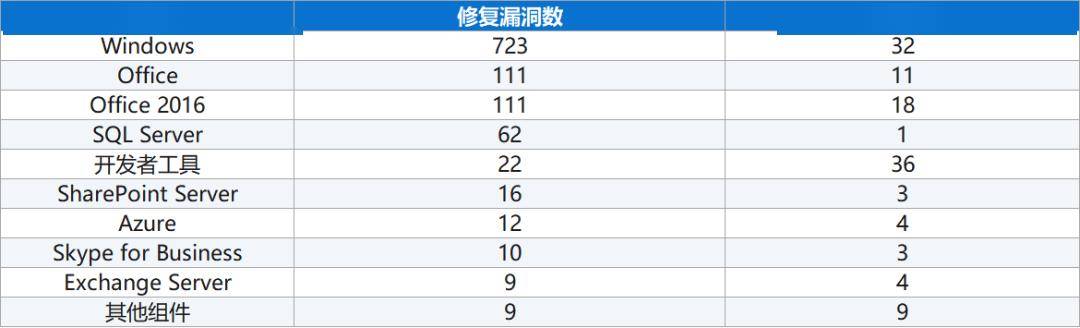
*Office 与 Office 2016对应同一批底层漏洞,分两种更新渠道发布,不重复计入974个总漏洞数
Office 与 Office 2016漏洞数量一致,对应同一批底层问题,只是分两种方式更新。
2个已在野利用的零日,优先插队
微软已确认2个 Windows 权限提升漏洞正遭在野利用。
权限提升漏洞通常要求攻击者先有一定立足点,排期时容易被往后放,但它们真正的作用是把有限的访问变成整台机器的控制权。既然已被在野利用,这两个漏洞的优先级应高于仅凭评级或理论风险排序的漏洞。
严重级漏洞,按这个顺序往下排
微软本月评为严重的113个漏洞,其中82个为远程代码执行。这113个漏洞不必一概而论,按受影响基础设施的位置、暴露面与失守后果分开看,排序会清晰得多。
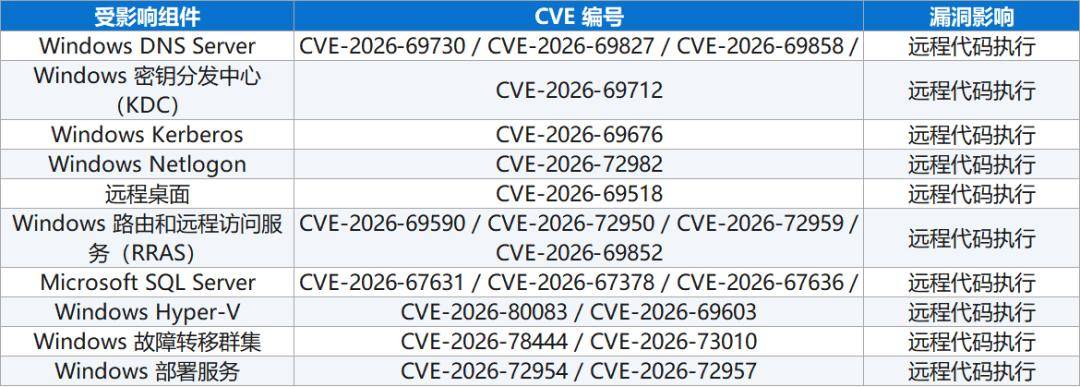
DNS 与身份基础设施排在最前。DNS 是 Windows 网络与 Active Directory 环境的地基,域内集成的 DNS 服务器与任何能被不可信网络访问到的系统优先处理。Kerberos、密钥分发中心与 Netlogon 支撑整个 Windows 域的认证,域控制器和其他承载身份服务的服务器,应当紧跟两个零日之后评估。
远程访问与网络服务看暴露面。远程桌面与 RRAS 一旦可从互联网访问、接入 VPN 服务或暴露在低信任网段,风险立刻上一档。先摸清这些服务实际启用在哪几台机器上,对外可达和承载核心业务的往前排。
数据库与消息系统看数据敏感度。SQL Server 与 Exchange Server 承载着敏感业务数据,还常常持有访问其他资源的高权限,有外部暴露、承载关键业务或能接触高价值数据的部署优先复核。
虚拟化、集群与部署基础设施牵连面最广。Hyper-V 一台宿主机出问题,上面所有客户机负载跟着受影响;故障转移群集承载的多是高可用生产服务;部署服务则牵连所有依赖它做镜像与预配的端点。这几类系统可用性要求高,可以用分批测试和协调好的维护窗口推进,但拖得越久风险越大。
Office 组件视岗位风险提前。Word 本月有 3个、Excel 6个、Outlook 4个严重级远程代码执行漏洞。恶意文档和邮件内容仍是进入用户环境最常用的入口,外部文档往来频繁的岗位与高风险用户群,可以把这批更新提前。
补丁优先级部署建议
没有一套时间表适用于所有环境。下面三档是起点,具体按暴露面、受影响资产、业务影响、可用的缓解措施与测试要求再调整。
72小时内完成修复
Windows DNS Server——域内集成或可从外部访问的严重级远程代码执行漏洞;
Kerberos、Netlogon、密钥分发中心与 Active Directory 域服务——域控制器及其他承载身份服务的服务器;
远程桌面与 RRAS——对外可达、接入 VPN 或处于低信任网段的系统;
SQL Server 与 Exchange Server——承载敏感数据或对外可达的部署;
部署服务、故障转移群集与 Hyper-V——关键基础设施上的严重级远程代码执行漏洞。
后续被标为“高利用可能性”,或被收入 CISA 已知被利用漏洞目录的条目,也并入这一档。互联网侧系统、域控制器、VPN 网关、远程访问服务与持有特权凭据的机器,在这一档里再往前排。
1–2周内完成修复
Word、Excel、PowerPoint、Outlook 与 SharePoint——需用户交互触发的远程代码执行漏洞;
媒体、图形、编解码器、WebP 与图像处理——覆盖全端点的客户端漏洞;
Windows Hello 与 Credential Guard——认证相关的权限提升漏洞;
没有边缘暴露的虚拟化与存储系统;
Visual Studio、Visual Studio Code、PowerShell 与 .NET——覆盖开发者端点与 CI/CD 基础设施。
这一档同样要让暴露面和业务角色压过默认时间表,经常接收外部文档的岗位,Office 更新就该提前。
常规补丁周期修复
暴露面较小的低级别组件漏洞;
受控系统上仅限本地访问才能触发的漏洞;
物理接触受限设备上的外设与驱动问题;
已部署有效补偿控制措施、且不面向互联网的系统。
评级不该单独决定修复顺序。确认在野利用、攻击路径、系统暴露程度、利用所需权限、业务关键性,以及一旦失守对其他系统的连带影响,合在一起才是更靠得住的排序依据。
25条非微软 CVE,别漏在流程外
微软本月随更新重新发布了25条非微软 CVE。按 Chromium 发布节奏管理 Microsoft Edge 的组织,要单独确认相关浏览器更新是否到位。
浏览器、开发工具、开源依赖与第三方应用,应当与操作系统更新走同一套漏洞管理工作流。各走各的流程,即便 Windows 补丁一直保持最新,盲区照样存在。
本月为什么格外棘手?
这次不只是一场规模大的补丁事件,它同时暴露了三个需要解决的运维问题:
量太大,人工排序不现实。近千个 CVE 不可能同等对待。IT 团队要判断哪些资产受影响、哪些漏洞正被利用、哪些系统支撑着身份、远程访问、数据库、协作或关键业务。这些判断都依赖准确的资产与软件清单;清单不准,时间就会花在低风险更新上,而暴露在外的系统还开着。
核心基础设施同时中招。本月更新一次性覆盖身份服务、DNS、远程访问、数据库、消息系统、虚拟化与端点操作系统,服务器和用户设备的优先级互相叠加,各自的测试与维护要求又不相同。分阶段推进,可以先处理最暴露的那批,再把大范围更新测试完再铺开。
验证和部署一样重要。补丁下发,不等于每台设备都已受到保护。设备可能离线,安装可能失败,端点也可能错过部署窗口。IT 团队需要清楚哪些设备仍有风险、哪些补丁部署成功、哪些失败,以及哪些系统还需重新推送。
Splashtop AEM,简化补丁管理
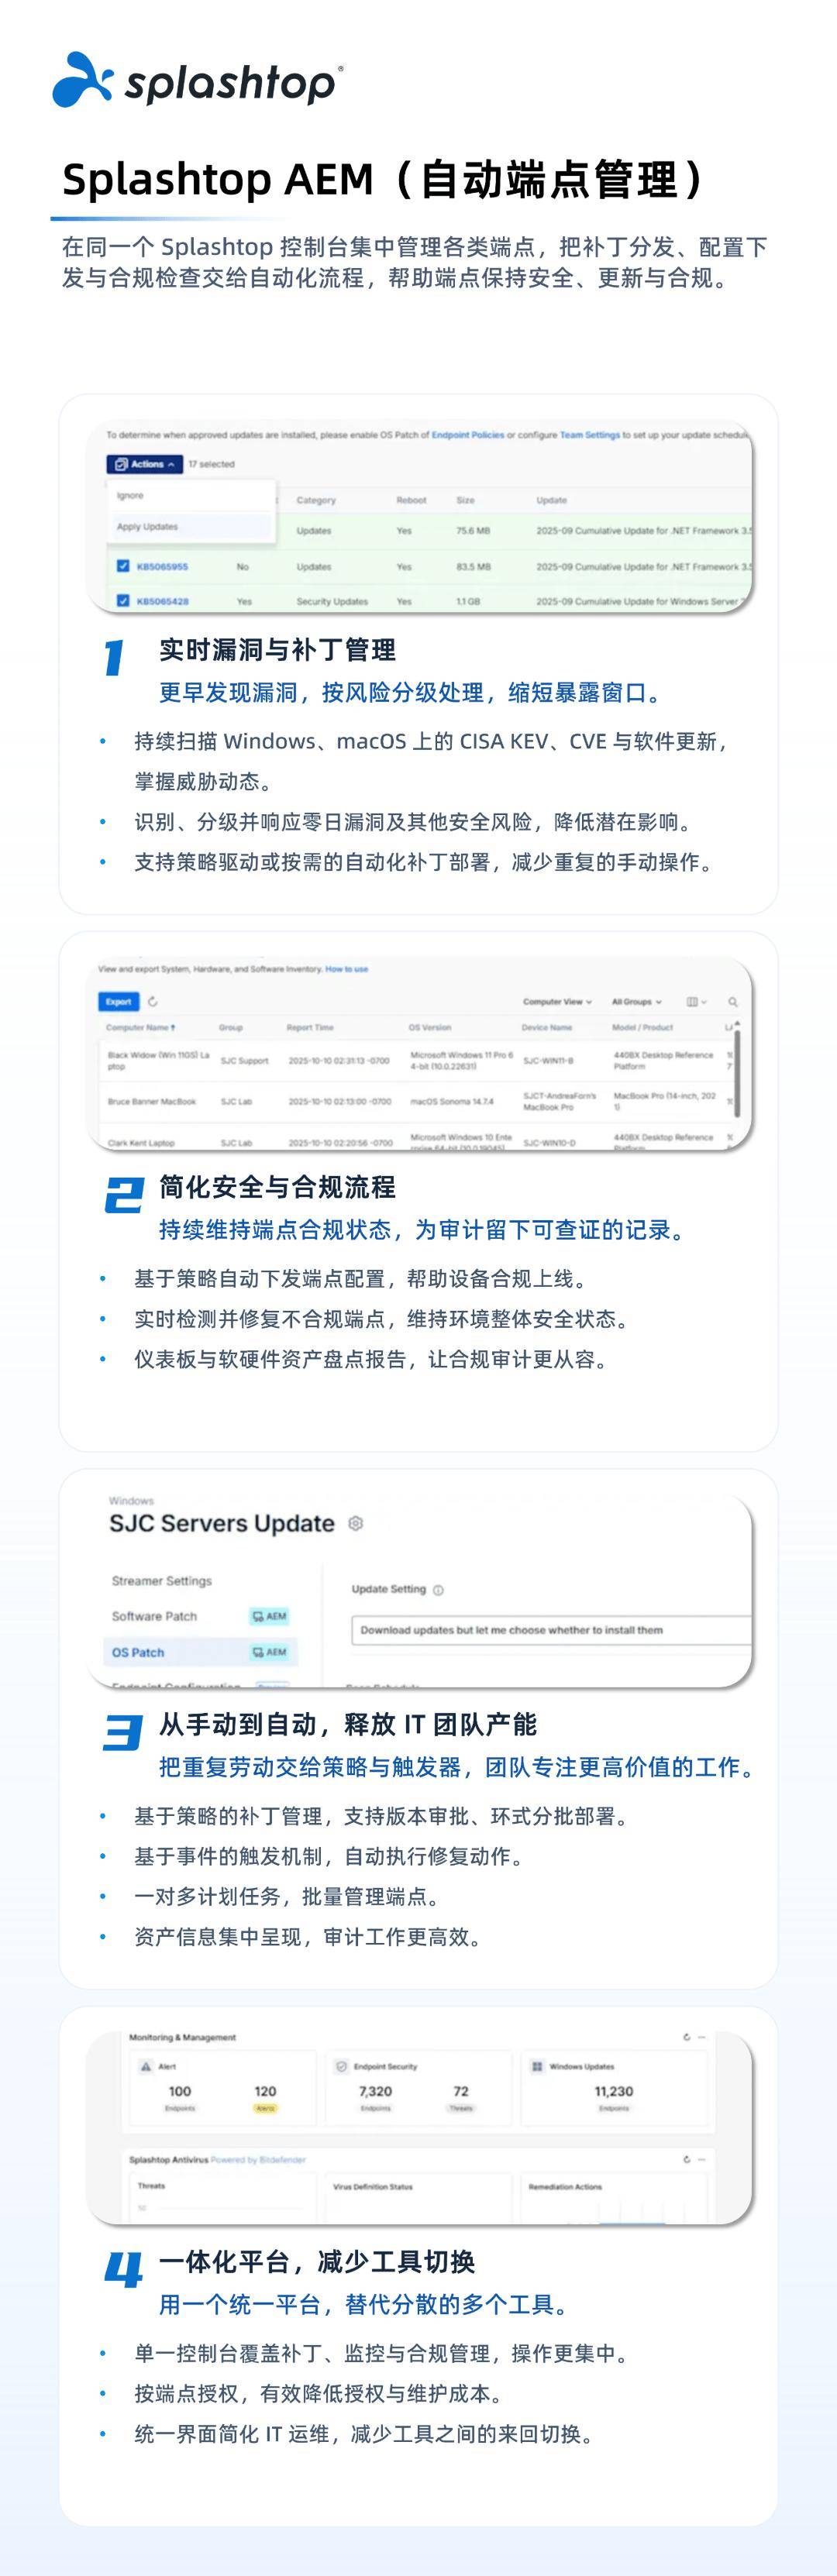
面对近千个 CVE,人工逐端评估风险并不现实。Splashtop AEM(自动端点管理)能帮你解决:
01全域可视,快速定位风险
集中呈现全端点的漏洞分布、补丁状态、软硬件资产清单与端点健康度,修复前即可清晰掌握整体风险敞口。
02智能分级,聚焦高危漏洞
基于 CVE 的洞察与端点级信息自动划分风险优先级,把运维精力优先投向已被利用的漏洞、高风险软件,以及承载身份、远程访问等关键职能的设备。
03自动部署,兼容现有工具
操作系统和第三方软件的补丁策略均可自动下发,支持定时部署与环式分批下发,先在小范围设备组验证再逐级放开,成功与失败状态全程可查;可与 Microsoft Intune 搭配使用,在设备完成初始配置后接管实时补丁与运维可视化,无需替换现有工具栈。
974个漏洞的完整修复往往需要数周时间,等全部完成时,下一批更新也已临近。与其在漏洞被利用后“救火”,不如主动抢占修复窗口。














