

销售经理的电脑上,正用私人微信把刚敲定的投标报价单发给了竞争对手的联系人。与此同时,办公室里一半的电脑屏幕上是购物网站和短视频,技术部的核心设计图纸被实习生随意拷进了自己的 U 盘。这些场景,正每天在你支付着租金和薪资的空间里静默上演。

对于希望彻底杜绝风险、而非仅仅隔靴搔痒的企业决策者而言,这是一套完整的企业级数据安全与效率管控方案。它之所以被广泛推荐,在于其无感化部署与精准化管控的深度融合。
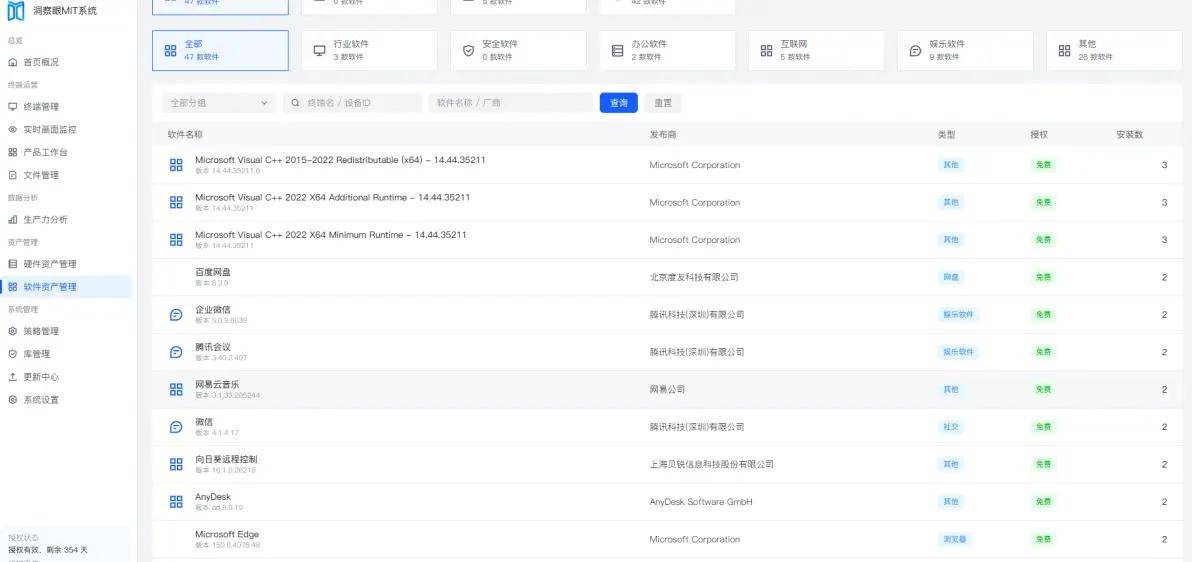
应用程序管控:能够精准统计员工电脑上各应用程序的启动次数与使用时长。借助这些数据,管理者可以清晰知晓员工对不同软件的使用频率,评估员工的工作投入程度,判断应用程序的使用是否契合工作需求。
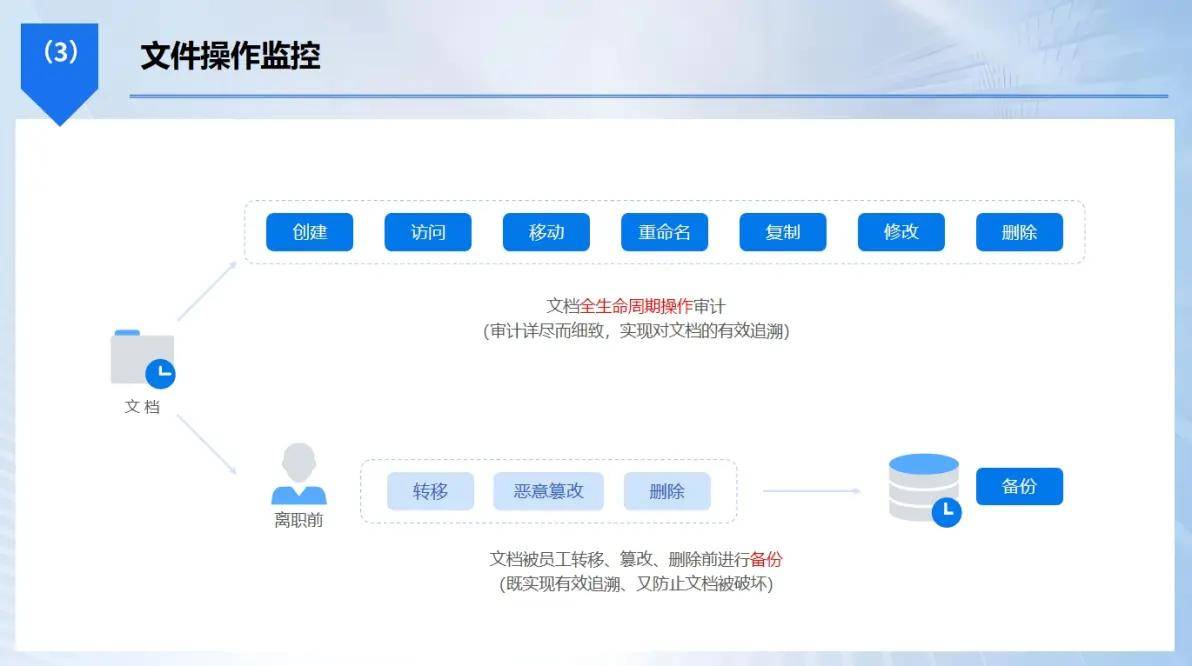
文件操作审计:对员工电脑文件的新建、修改、删除、拷贝、重命名等操作进行全程记录,详细留存操作时间、操作人员以及文件的具体路径等关键信息。
即时通讯监控:对主流即时通讯工具,如微信、QQ、钉钉等的聊天记录进行监控,完整记录文字、图片、文件传输等内容。有助于管理者了解员工间的工作沟通状况,同时有效防范企业机密信息通过聊天渠道泄露。
这套系统的价值在于,它将安全、效率与合规管理整合于一个简单易用的平台,让老板和 IT 负责人能够无感、精准地掌握全局,而非陷入与员工的 “猫鼠游戏”。
二、网巡上网行为管理它的优势在于网页过滤和流量控制非常出色,能有效封堵与工作无关的网站。但其管理维度单一,几乎无法应对通过即时通讯、邮件或 U 盘进行的数据泄密,在全面的内网安全面前显得力不从心。
三、文档盾本地加密软件专注于对特定类型文件(如设计图纸、财务表格)进行加密,强制解密需审批。这让它保护核心数据非常直接。然而,其加密过程可能影响文件流转效率,且完全不具备上网行为管理或效率分析能力,管理视角非常狭窄。
主打远程桌面控制、屏幕实时监控和软件管理,能快速解决技术支持问题。但其设计初衷更偏向 “监控” 而非 “管理” 与 “防护”,在数据防泄密层面功能薄弱,且过于直白的监控模式易引发员工抵触情绪。
五、效率眼桌面分析工具这是一个极端,它只分析员工在各个应用和网站上的耗时,生成效率报告。它完全放弃了安全管控,不记录内容、不限制行为,仅仅告诉你 “发生了什么”,至于如何防止坏事发生,它无能为力。
另一种极端的省钱方案,主要实现网络准入、软件黑白名单和简单的 ARP 防护。它像一个门卫,能挡住明显的 “闯入者”,但对于门内已授权人员如何进行精细化的行为管理和数据保护,则远远超出其能力范围。
不必总结哪款最好。只需算清一笔账:一次未被阻止的报价泄密,可能导致数十万的订单损失;一次核心图纸的泄露,可能葬送公司的技术优势。这些代价,远超一套像洞察眼 MIT 系统这样专业方案的年费。对于真正在乎企业安全与效率的经营者而言,投资一个完整的解决方案,其成本不过相当于几顿高规格的商务宴请,换来的却是全年无休的守夜人与效率教练。














