

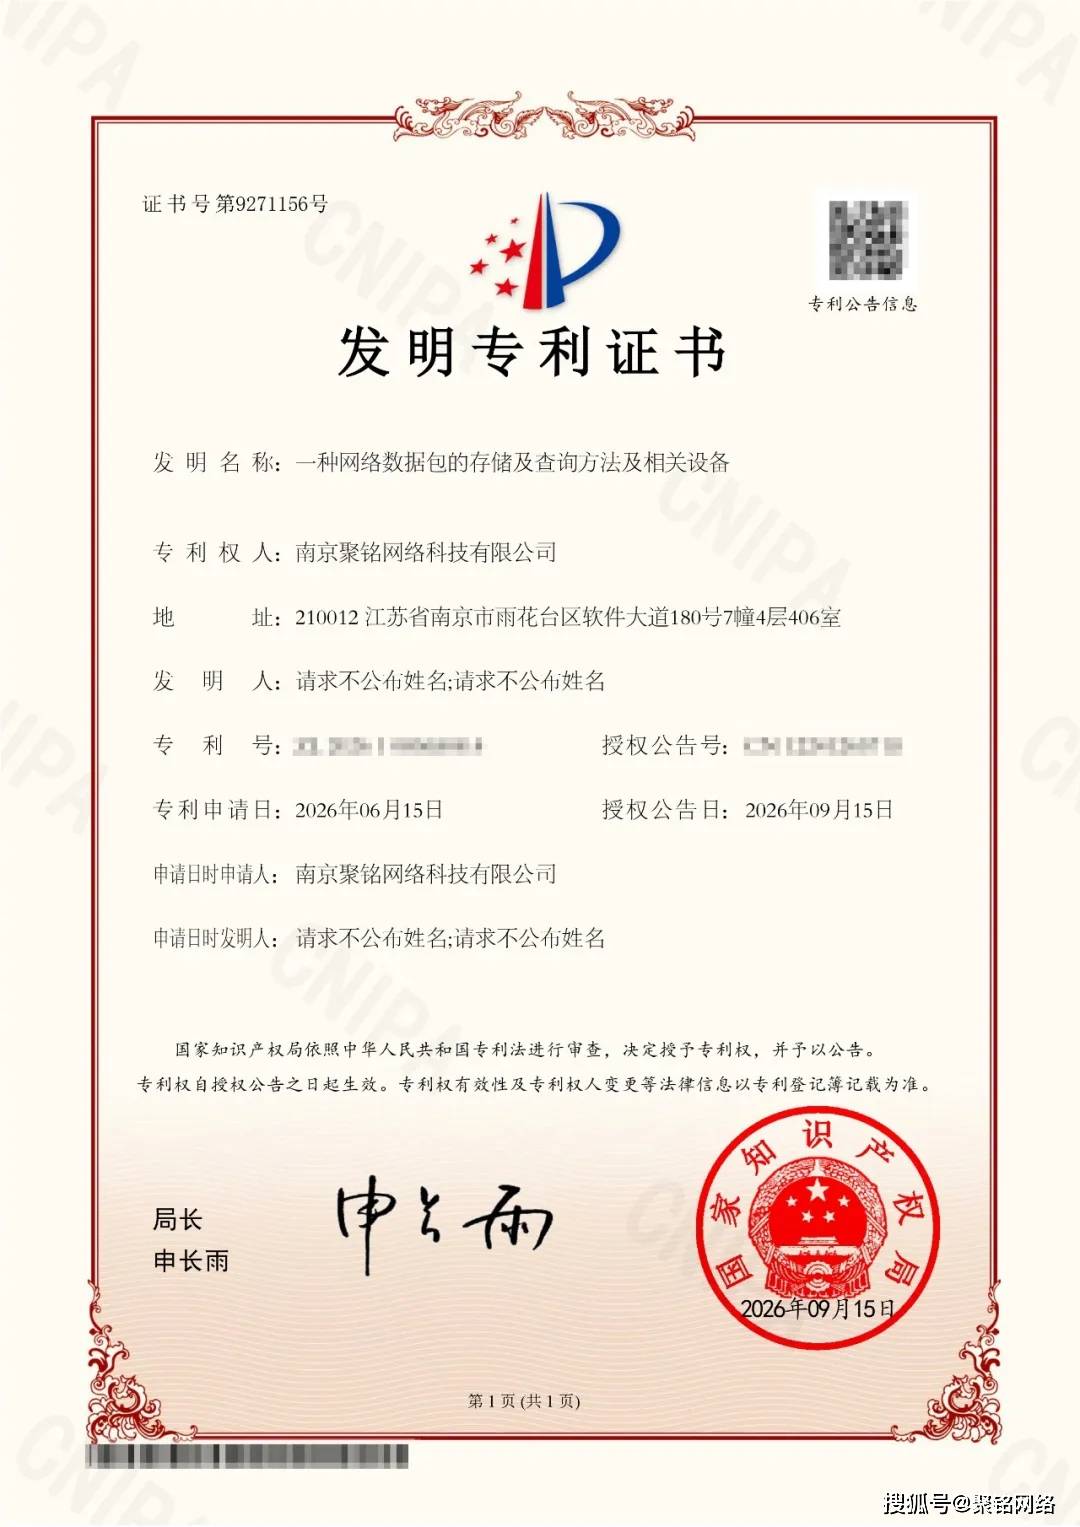
近日,聚铭网络自主研发的《一种网络数据包的存储及查询方法及相关设备》正式获得国家发明专利授权。
在网络安全领域,传统威胁检测主要依赖实时签名规则和用户实体行为分析(UEBA)。然而,面对日益复杂的攻击手法,尤其是尚未被披露的漏洞和零日攻击,这些方法往往力不从心。攻击者可通过混淆、编码、压缩等手段将恶意载荷伪装成正常流量,轻松绕过实时检测。当安全事件发生后,如何对海量历史流量进行快速、精准的检索与回放,成为取证与溯源的关键。但目前市场上的数据包全量录制产品,大多仅支持基于时间、五元组及会话元数据的查询,真正能针对数据包原始内容进行高效检索的产品极为稀缺。
正是基于这些行业痛点,聚铭网络创新性提出了《一种网络数据包的存储及查询方法及相关设备》的发明专利,从数据存储、索引构建到查询检索进行了全链路优化。具体方法包括:在存储阶段,对原始数据包载荷进行部分还原并按需解压与解码,同时基于定长字符组合构建目录级与文件级相结合的多级索引结构。查询时,先通过目录级索引快速筛选出可能包含目标内容的候选文件,再利用文件级索引精准定位到具体文件,最终在该文件中完成局部搜索并输出结果。这一“先粗筛、再精验”的检索机制,突破了传统方案仅能检索元数据的局限,实现了对数据包原始内容的高效、精准查询。
该专利的获批,为网络安全事后取证与未知威胁回溯提供了全新的技术路径。依托该项专利技术,聚铭网络流量智能分析审计系统、聚铭铭溯全流量分析系统等产品,可在保障海量流量数据高效存储的基础上,显著提升原始数据包检索的速度与精度,帮助安全运维人员在事件发生后快速定位攻击载荷、还原攻击路径、提取关键证据,为企业的安全运营与合规审计提供有力支撑。
作为国内专业的安全运营商与安全产品供应商,聚铭网络始终致力于网络安全技术创新与突破,本次发明专利的获得,是公司技术积累与研发投入的又一成果。未来,公司将以更多新技术新产品,为客户构建更加智能、高效、可靠的安全防护体系。














