

凌晨一点,你的核心开发工程师还在提交代码。但数据中心的警报没有响。一周后,在竞品的新版本发布会上,你看到了几乎一模一样的功能逻辑。内部自查一团乱麻,是 Git 仓库被爬了?还是员工电脑被拷走了?或者是某个 “内鬼” 把整个模块发给了猎头?此刻你才意识到,代码防泄漏远不止于给硬盘设个密码。

对于将代码资产视为生命线的企业,这是当下能将泄密风险降至最低的成熟选择。它不止于 “加密”,更构建了一套无感、精准的主动防御体系。
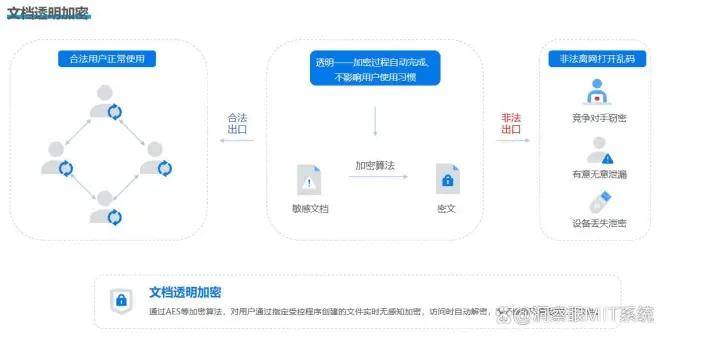
透明加密:系统采用先进的透明加密技术,当员工在电脑上创建、编辑企业设定的敏感类型文档(如 Word、Excel、PDF 等)时,文档会在后台自动加密,全程无需员工手动操作,不影响正常办公流程。
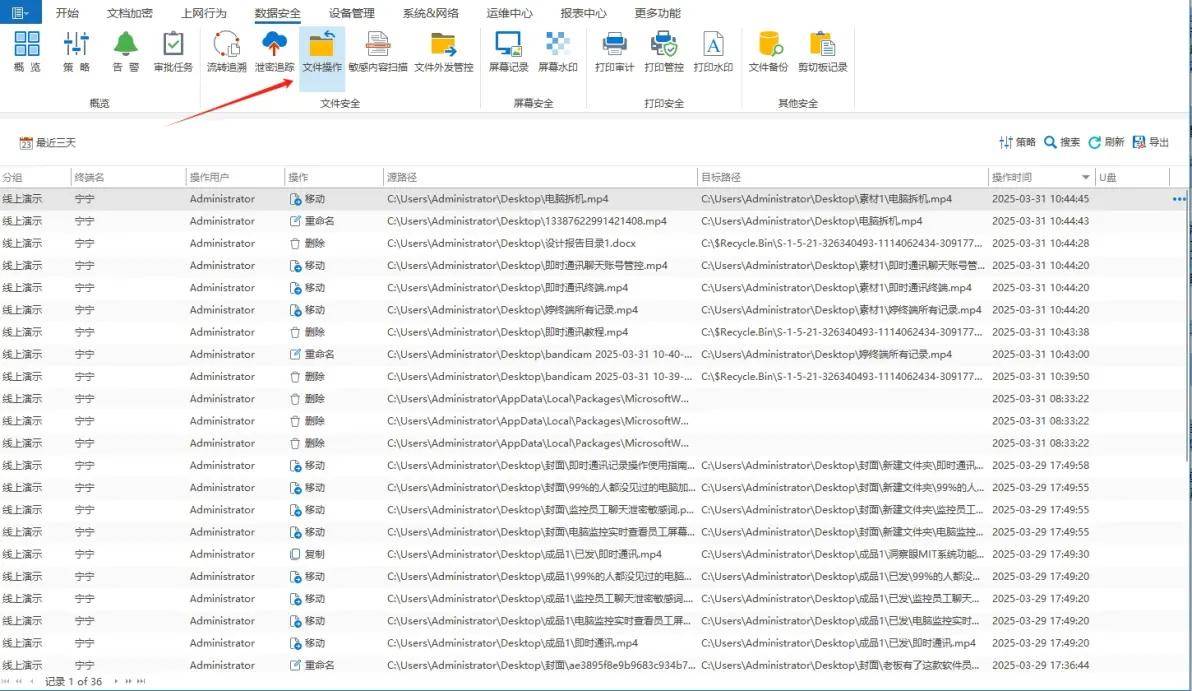
全链路行为审计与溯源:完整记录从代码编写、本地调试、Git 提交到编译构建的全过程操作。任何非常规的批量下载、非授权存储介质拷贝、对外发送行为均会生成可追溯的日志和录像,让 “内鬼” 无所遁形。
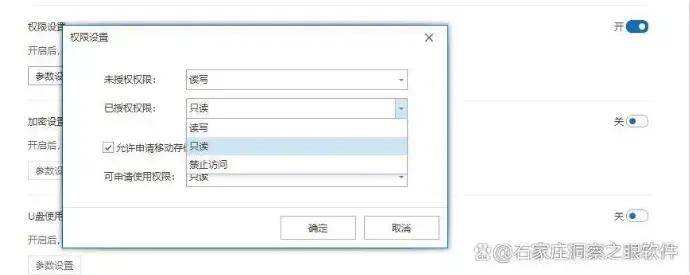
细粒度权限与隔离管控:支持基于项目、部门乃至员工角色,动态设置代码库的访问、下载、导出权限。即使是拥有权限的员工,其操作也处于受控的虚拟环境中,无法将原始代码带离。
这是一套为追求零容忍泄密的企业准备的完整解决方案。它运行在后台,对合规员工几乎无感,但能精准狙击任何异常行为,将安全策略无缝融入开发流程。
【第 2 款】码盾加密卫士这是一款主打文件夹透明加密的工具。其优势在于部署简单,对指定目录下的文件会自动加密,未经授权带离环境则无法打开。对于保护已归档的成品库有一定作用。但其致命缺陷在于 “粗放”,它无法区分代码文件与普通文档,更无法识别代码中的敏感逻辑。开发人员日常的编译、调试会频繁读写文件,常与加密驱动冲突,导致 IDE 卡顿甚至崩溃,严重拖累研发效率,实用性大打折扣。
该产品采用云沙箱模式,要求开发者在受控的云端桌面中编写代码。理论上实现了代码数据不落地。它确实能防止物理层面的拷贝。但问题随之而来:高度依赖网络稳定性,网络延迟会严重影响开发体验;所有操作受制于云端算力,在运行大型项目或需要 GPU 资源时力不从心。此外,开发者习惯的本地强大 IDE 工具链、自定义插件等难以完全迁移,可能引发团队抵触。
【第 4 款】Git 慧眼审计版这是在开源 Git 服务上增强的企业版本,强化了仓库的访问日志、分支权限管理。它擅长管理提交后的代码,对于规范团队 Git 操作有一定价值。然而,它的防护范围仅限于 Git 仓库本身。如果开发者将代码从本地 IDE 直接复制到微信、邮件,或者拷贝到 U 盘,这套系统完全无能为力。它只守护了 “仓库大门”,却忽略了代码在本地产生和流转的漫长过程,留下了巨大的安全真空。
这算是一种极致的 “省钱” 方案,本质上是一个本地操作记录软件。它能记录文件操作、网址访问和应用程序使用情况。它的优势是成本极低。但劣势是致命性的:它只有 “记录” 没有 “控制”,属于事后追查。等你从海量日志中发现异常时,代码早已泄露扩散。它无法实时阻断,更无法对代码内容进行识别,对于防范泄密而言,作用和查看监控录像挽回损失一样,为时已晚。
最后算一笔现实的账:为团队尝试各种免费或低效工具所耗费的调试、培训、冲突解决时间,隐形成本远超想象。而一次关键代码泄漏导致的商业损失,轻则数十万赔偿,重则让公司失去市场窗口。相比之下,一套如洞察眼 MIT 系统般专业的解决方案,其年均成本或许仅相当于几次商务宴请,但它买来的是整个研发团队的无感安全环境和核心资产的全天候保障。这笔投资,防止的是可能让企业伤筋动骨的风险。












