

做开发的都明白,代码就是公司的家底。可这个家底丢起来太容易了:有人离职前把整个项目打包传到自己网盘,有人拿U盘拷代码回家加班然后电脑再也没拿回来,还有外包刚交付完,代码转头就出现在公开仓库里。攒了几年的技术积累,就这样便宜了别人。
光靠开会强调保密没用,得让工具和制度真正管起来。下面这6个方法照着做,26年的代码安全基本可以放心。
方法一:安秉网盾
指望开发者记得手动加密不现实,总有忘记点的那一下,而那一瞬间文件就是明文。安秉网盾用的是透明加密,代码文件保存的瞬间变成密文,打开的时候自动解密,写代码、编译、调试照旧,VS Code、PyCharm、IDEA 用起来和平时一模一样,基本感觉不到装了这个软件。
源码受保护,编译出来的文件自动解除加密,否则每次发版都得先解密再打包,发布流程全乱套。文件拷到公司以外的电脑上,打开全是乱码,拿私人网盘中转、用微信往外发,发了也白发。
要把代码交给合作方,先在系统里提申请,审批通过后对方用专门的阅读器打开,次数、有效期、能不能打印都可以设置,到期自动作废。出差带电脑可以开离线模式,管理员设好有效期,比如72小时,期限内一切正常;电脑丢了文件自动锁死,捡到的人什么都看不了。Java、Python、C++ 都在支持范围内,.git 目录和 SQL 脚本也能一起加密。
方法二:代码做混淆
前端代码要跑在用户浏览器里,客户端软件要装到客户电脑上,这类代码拦不住别人拿到,那就让他拿到也读不懂。混淆工具会把变量名、函数名、类名全换成 a、b、c 这种无意义字符,结构也打散,程序照常跑,反编译想研究出逻辑,花的功夫比从头自己写还大。上线前对核心模块跑一遍混淆就行,工具现成,成本几乎可以忽略。
方法三:自有服务器
代码放在公有托管平台上,平台被黑、员工账号密码泄露,随便出一件,整个代码库就被人搬空。有条件的公司把 Git 或者 SVN 服务器部署到自己内网,或者放到访问受控的私有云上,员工只能从公司网络或指定安全通道连上去,外面的人连仓库地址都摸不到。


方法四: USB管控
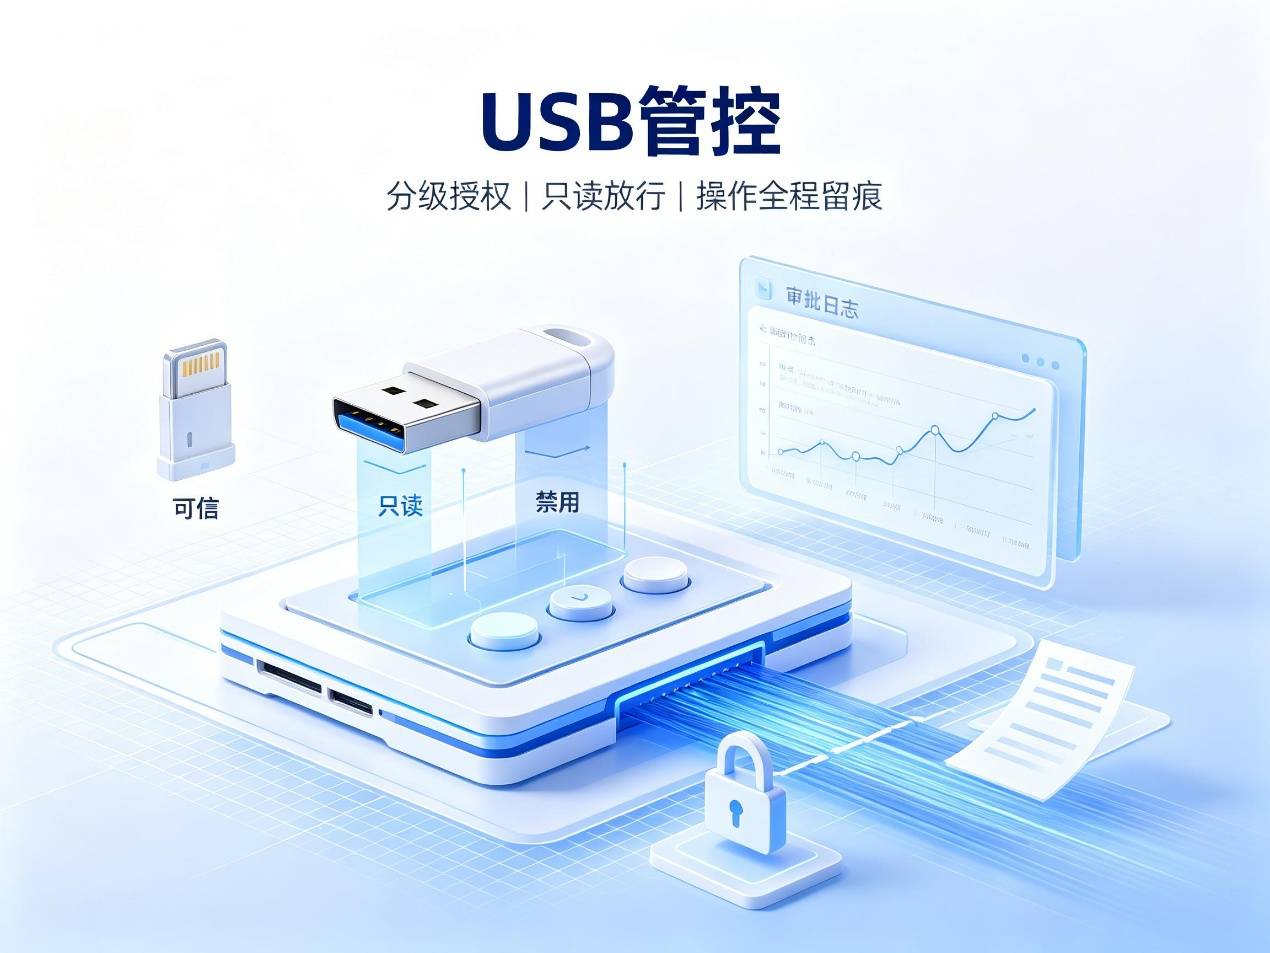
研发电脑上用不到的 USB 存储设备直接封掉,个别岗位确实要用的设成只读,资料拷进来查没问题,代码拷不出去。真有拷贝需求就走审批,每次操作记日志,各种泄密案例里,U盘出场的频率非常高。
方法五:远程办公云桌面
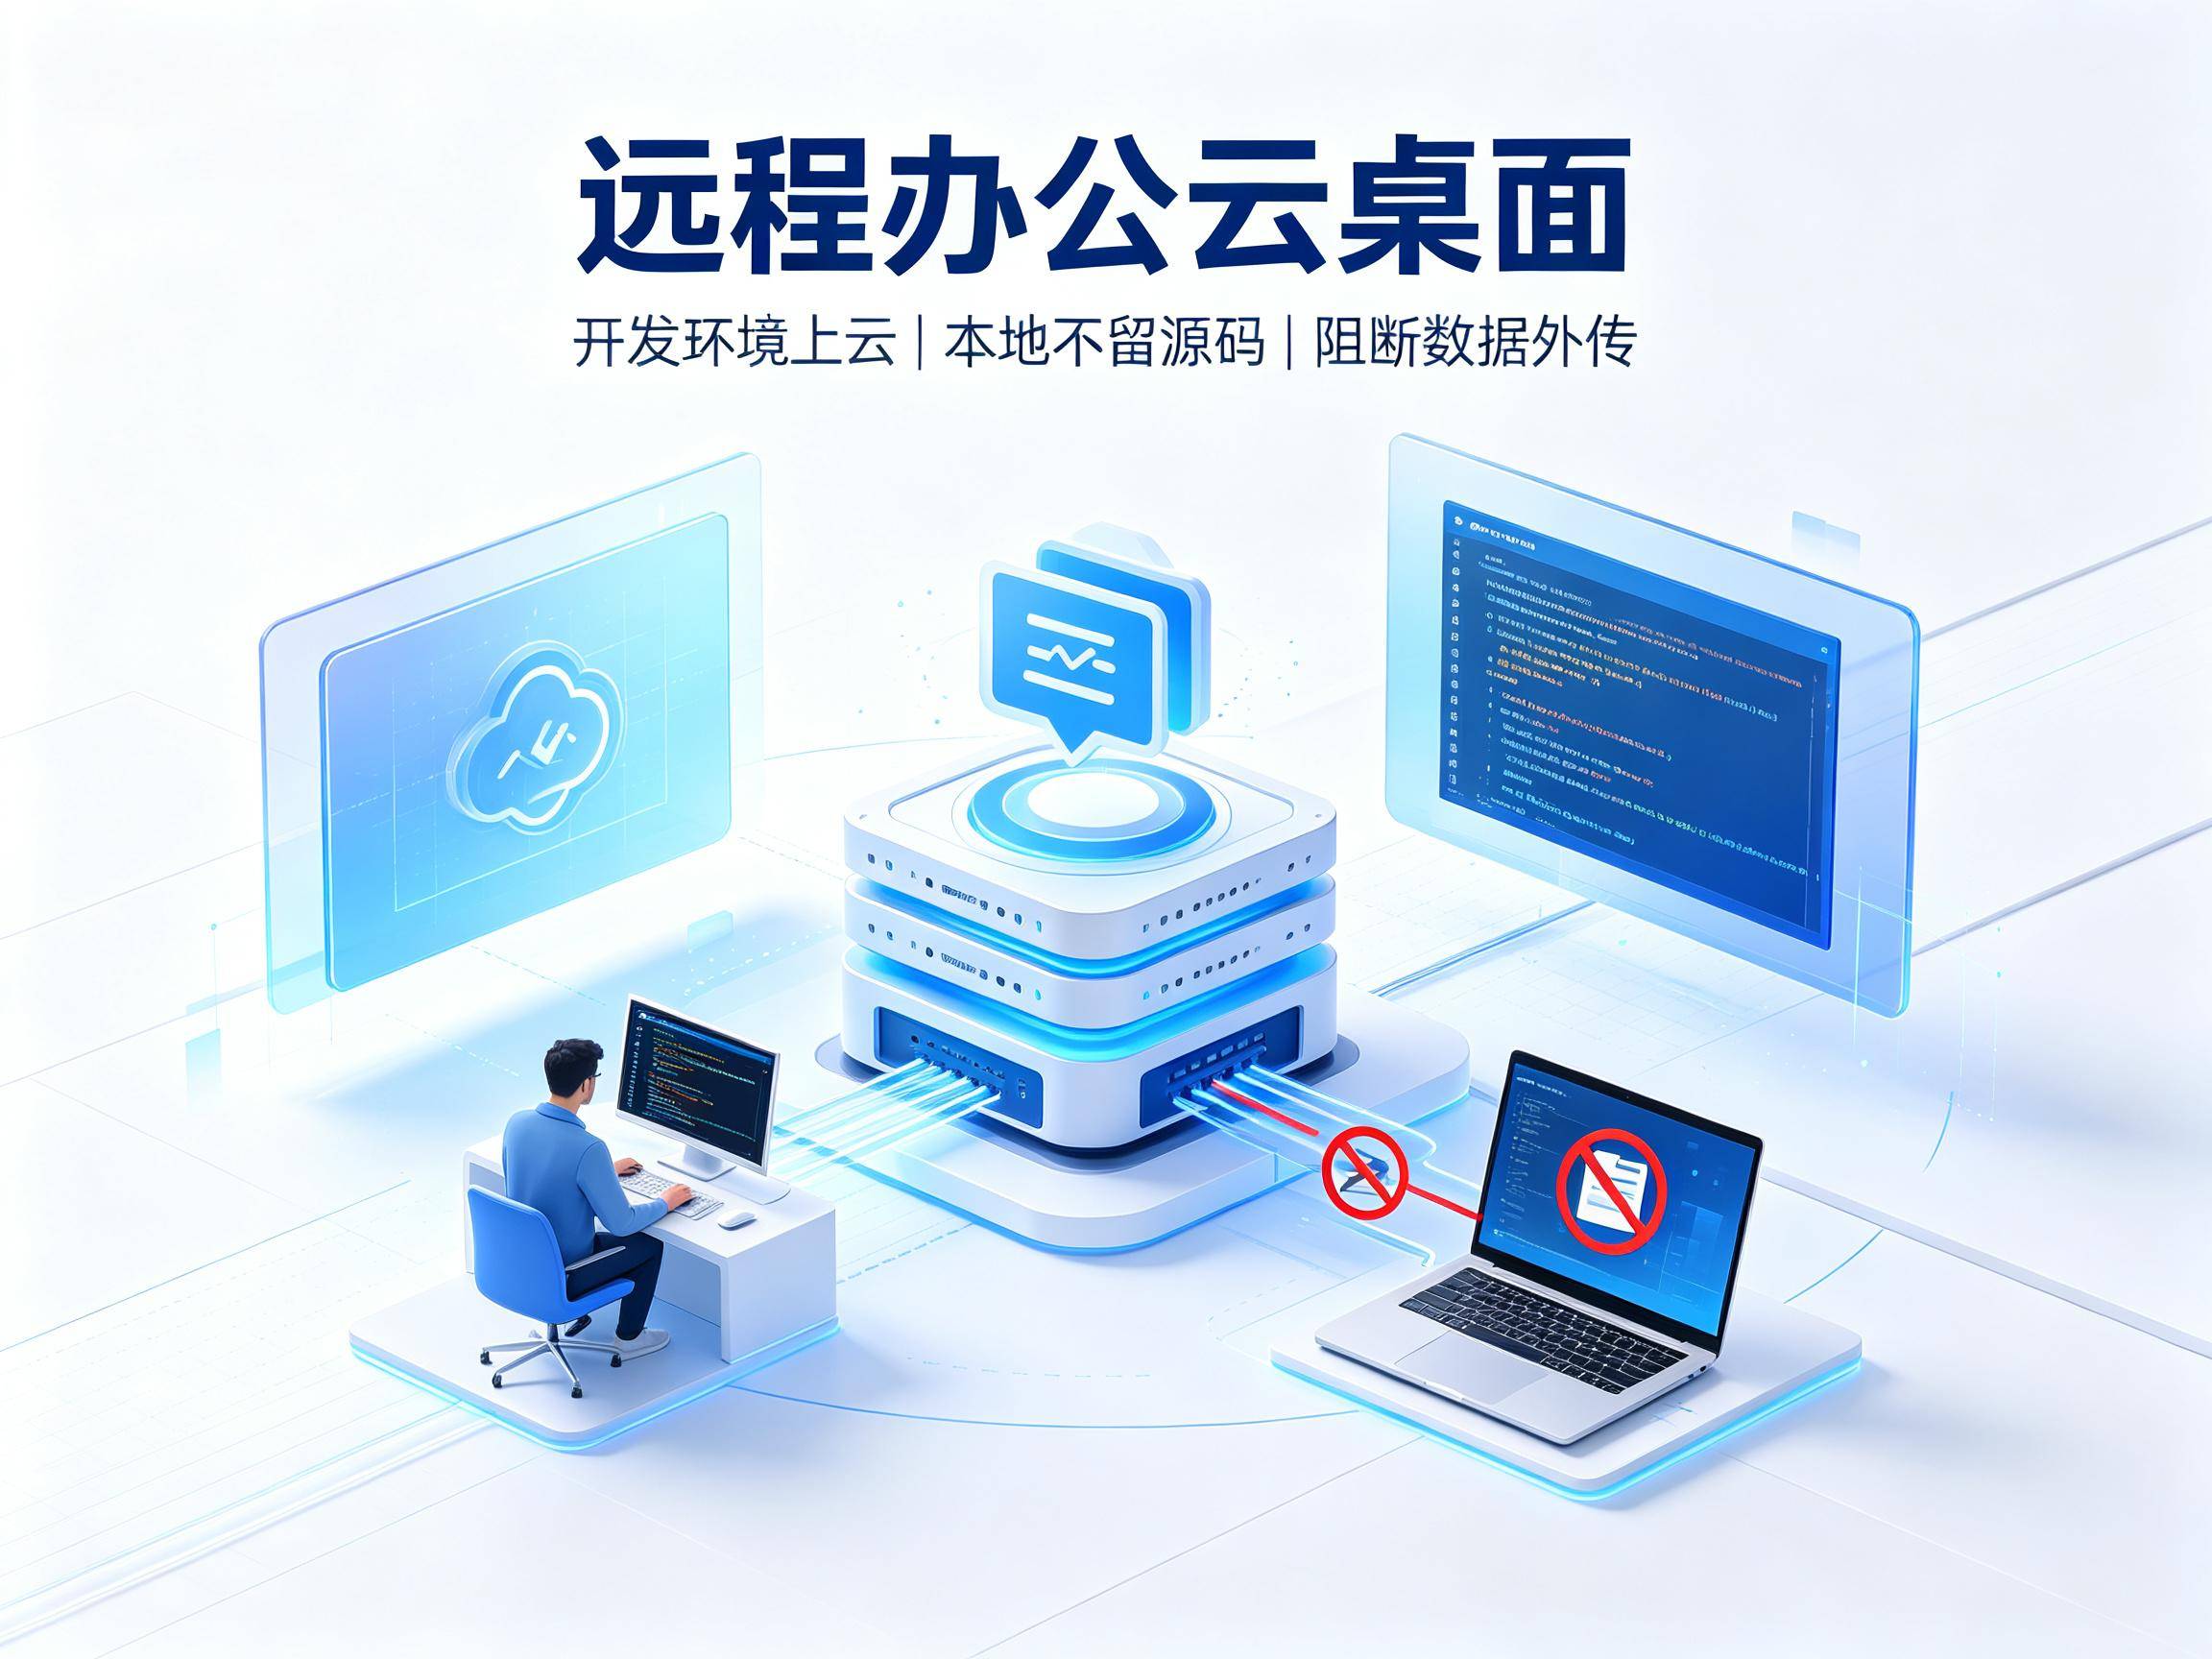
用外包团队或者允许在家办公的公司,最怕代码落到个人电脑上,家里那台电脑装没装杀毒软件都两说,中个木马代码直接送人。解决办法是把开发环境整体搬到云端:源码、编译器、运行环境全放在公司服务器上,开发者远程连上去干活,本地电脑只显示画面,复制粘贴、文件传输全断掉。本地设备就算被黑了,上面也找不到一行代码。
方法六:代码水印
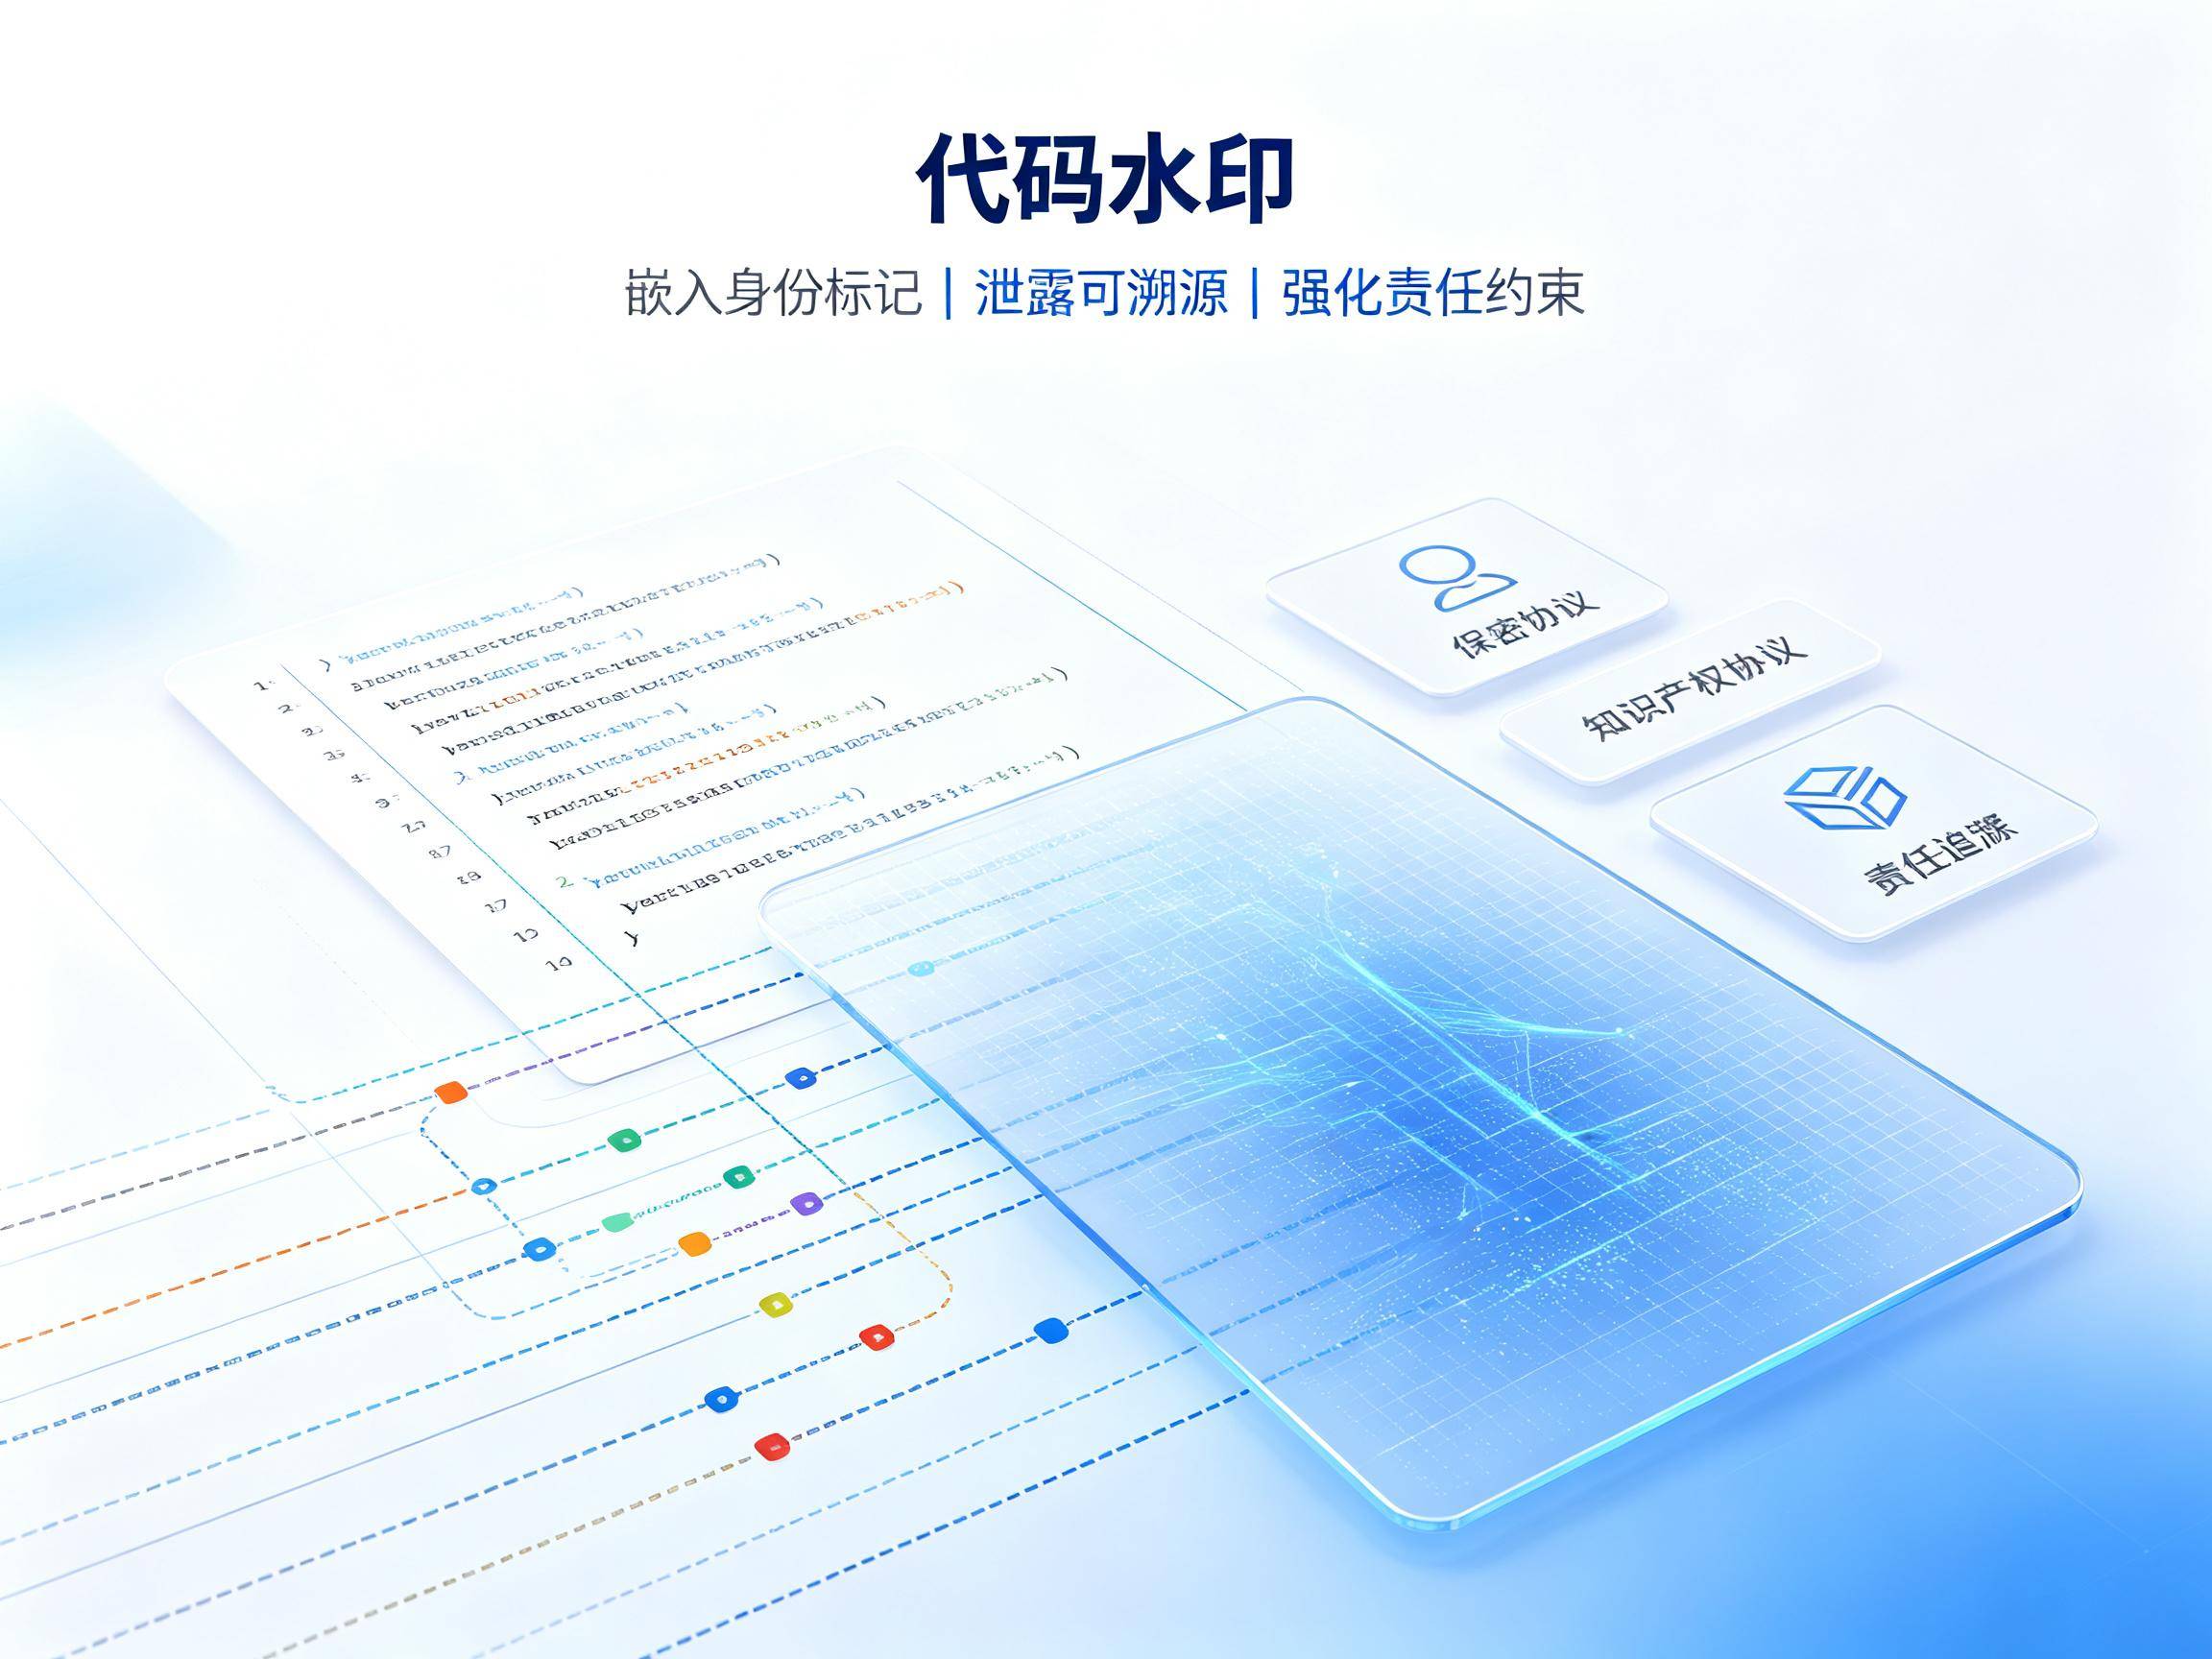
在代码注释或者特定字符串里藏标记,不同的人拿到的版本标记不一样,代码流到外面,查一下标记就知道从谁手里出去的。员工知道代码能溯源,动手拷贝之前自然会犹豫。入职时把保密协议和知识产权协议签好,出了事追责也有依据。
结语
小团队,安秉网盾加权限细分就够用;规模大的,加密、云桌面、审计告警可以都上。别等代码丢了才后悔,那时候说什么都晚了。
#源代码加密#











