做技术的人都明白,公司最值钱的资产不是那几台高配服务器,而是代码仓库里一行行敲出来的源代码。
代码要是流出去了,人家拿着你的劳动成果直接上线竞争,你这边还在修bug,这种亏吃不起。但加密这事又不能一刀切,管太死程序员罢工,管太松等于没管,所以得选对工具。
今天分享8款源代码加密软件,2026年值得程序员和管理者一起看看。
一、安秉网盾
先说这款,因为它在透明加密这块确实做得扎实。
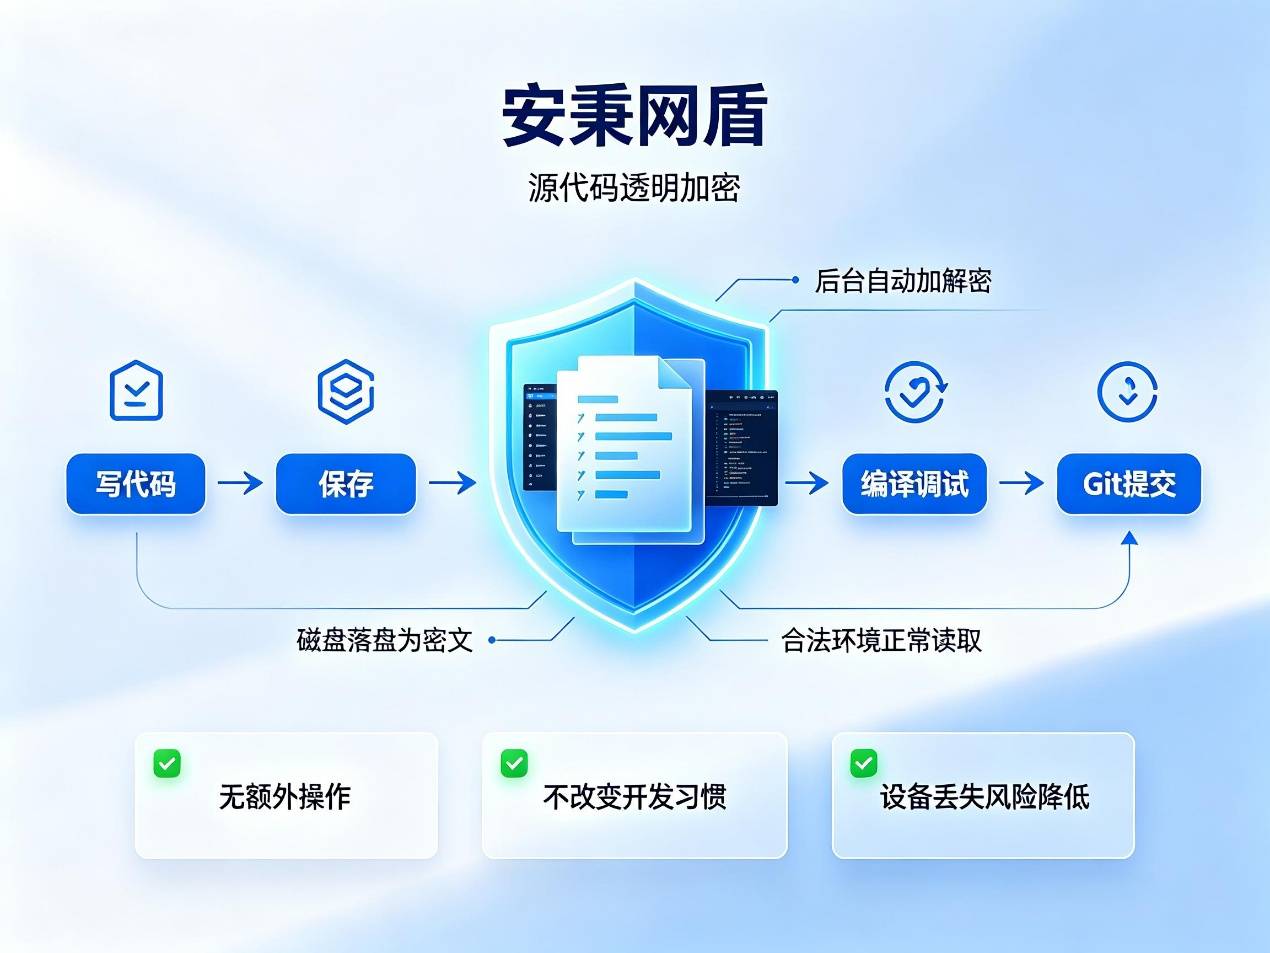
程序员日常写代码、提交Git、编译调试,全程没有任何额外操作,加密解密全在后台自动完成。文件存盘就是密文状态,只有合法用户在受控环境下才能正常读取,设备丢了也不怕数据被人扒出来。
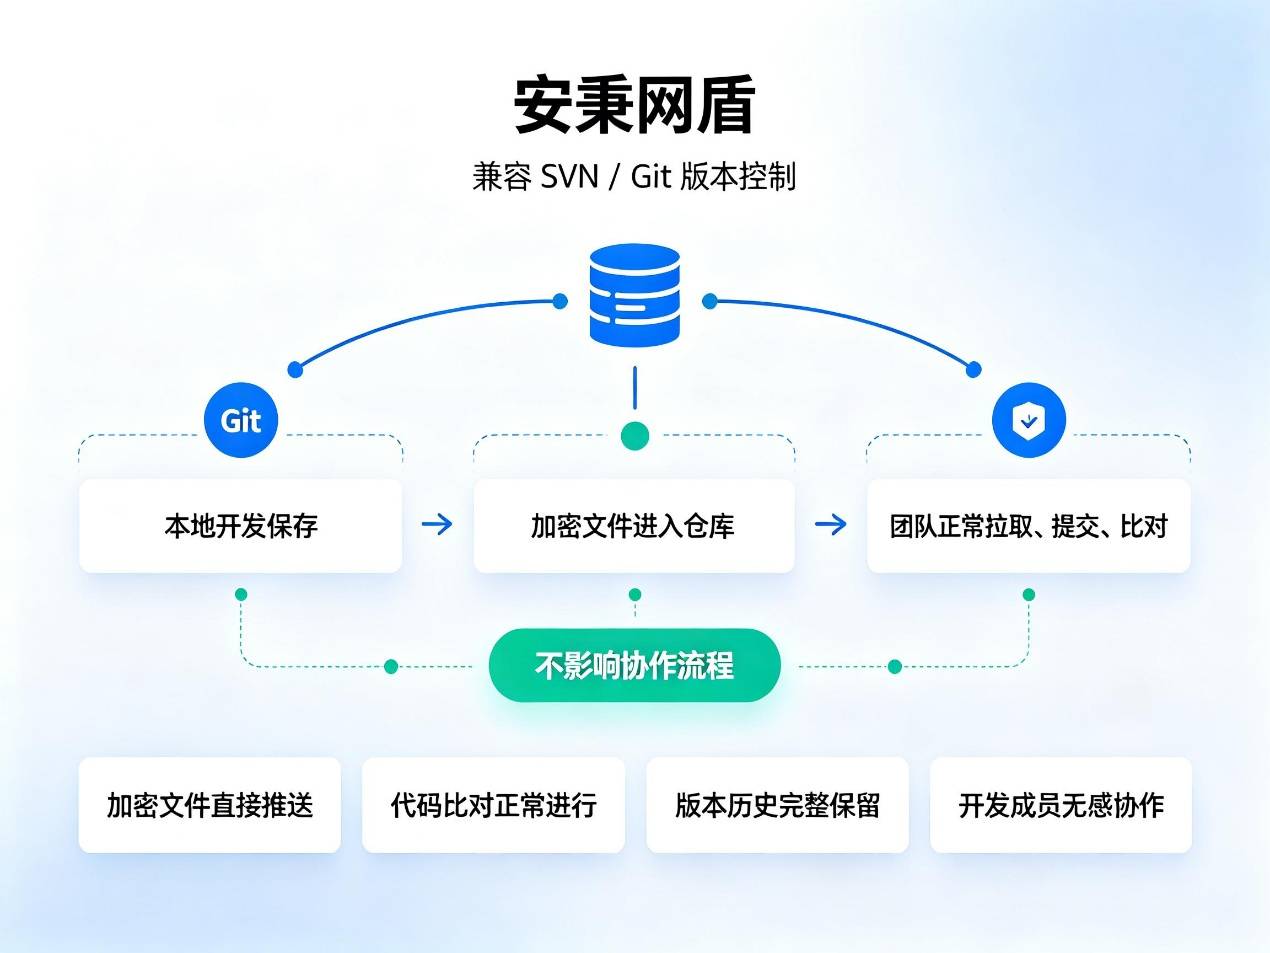
跟SVN、Git这些版本控制系统兼容得很好,加密文件直接推到仓库,不影响团队协作和代码比对。
权限这块支持角色化管理,开发能编辑、测试只能读、经理有全部权限,按需分配,不用反复手动设置。
外发场景管得很严,想往外面发代码必须走审批流程,而且外发文件可以限制打开次数、使用期限,还能绑定指定设备,泄露了有水印能追到人。

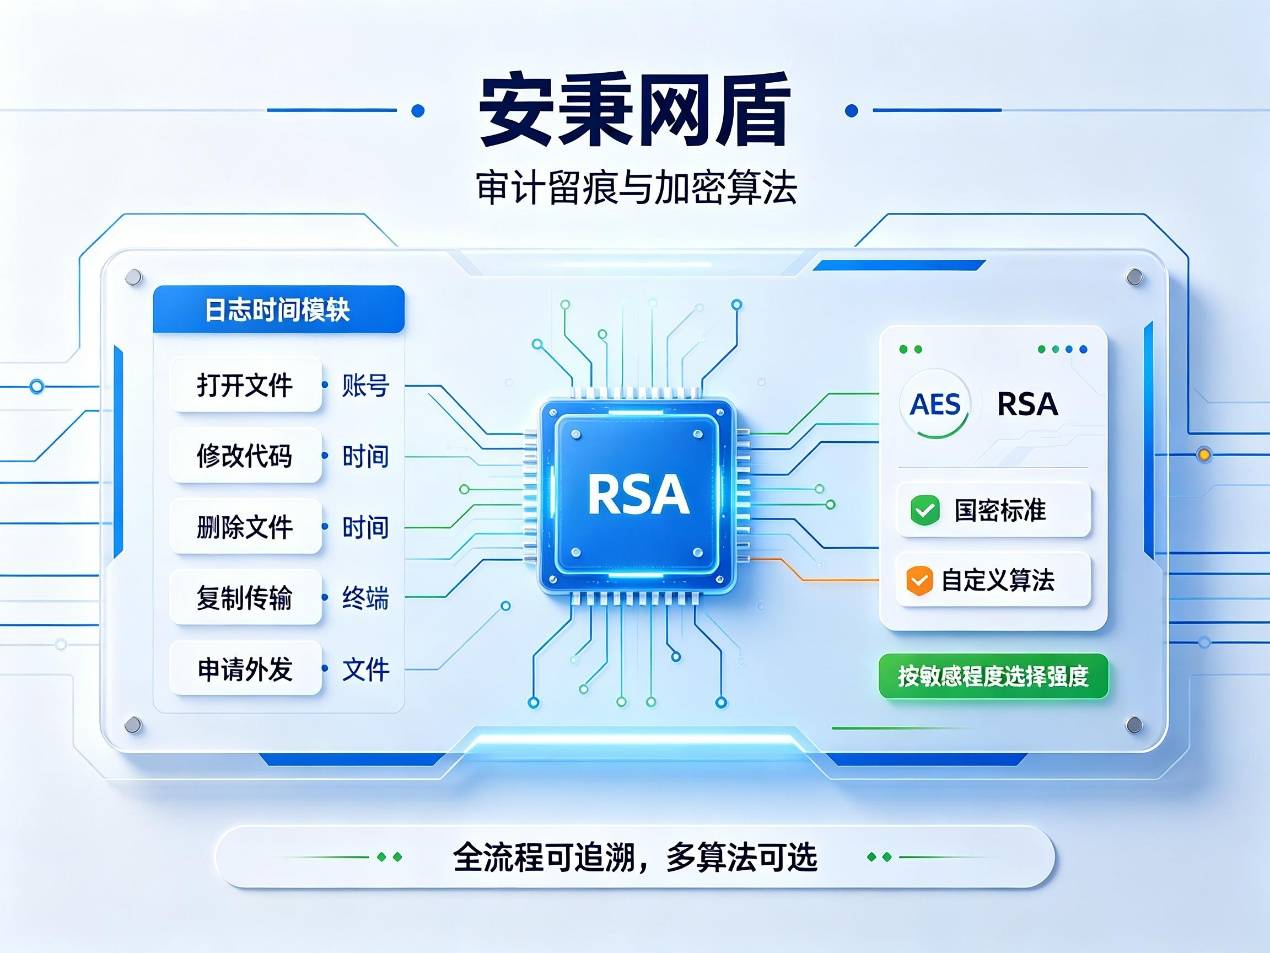
加密算法支持AES、RSA、国密标准,还能自定义算法,企业可以根据数据敏感程度选择不同强度。
全流程操作审计,谁什么时候打开、修改、删除、复制、外发了哪个文件,日志记录得明明白白。
二、Symantec Data Loss Prevention
赛门铁克的防泄露方案在大企业里用得比较久。它靠深度内容识别技术来监控数据流动,能识别源代码里的特定语法结构、函数库或者注释特征,不管代码是打包压缩了还是走网络协议传输,都能拦截阻断,适合对数据流动监控要求高的团队。
三、GitLab Enterprise
如果你的团队用GitLab做代码托管,企业版自带的权限控制就很好用。可以精细限制不同人对仓库的访问、下载和导出权限,所有代码变更和下载操作都有审计日志,从版本控制源头就把代码管理规范起来了。
四、Check Point Harmony Endpoint
这款终端防护软件注重全方位防御和数据隔离,结合了加密、移动介质管理和网络隔离技术,能为研发团队构建相对独立的虚拟开发环境,限制非法程序读取源码文件,防外部威胁也防内部失误。
五、Varonis Data Security Platform
Varonis擅长敏感数据识别和分类,会自动扫描企业网络里的代码存储库,识别核心算法或敏感数据文件。通过分析员工访问习惯,一旦发现有人突然大量下载或导出代码,自动触发预警并阻断,把大规模泄密的风险提前掐灭。
六、微软 Defender for Endpoint
微软的终端安全方案在大中型企业里普及率很高,具备强大的终端检测和响应能力,能实时监控系统进程和文件异常行为,阻止恶意软件窃取本地代码文件,同时协助监控不合规的文件传输行为。
七、天璇甲软件
这款主打透明加密技术,专门针对源代码和办公文档做自动加密。自带基础权限管控,能精细控制开发人员对代码的访问权限。还具备文件外发审计和离线管控功能,满足涉密代码的防护需求。
八、天枢界软件
侧重企业内网整体数据安全,支持全盘加密和分区加密策略。就算开发电脑被恶意拆卸硬盘或者系统被重装,外人也无法读取磁盘内的源代码数据。采用高强度加密算法,从物理层面保障数据安全。

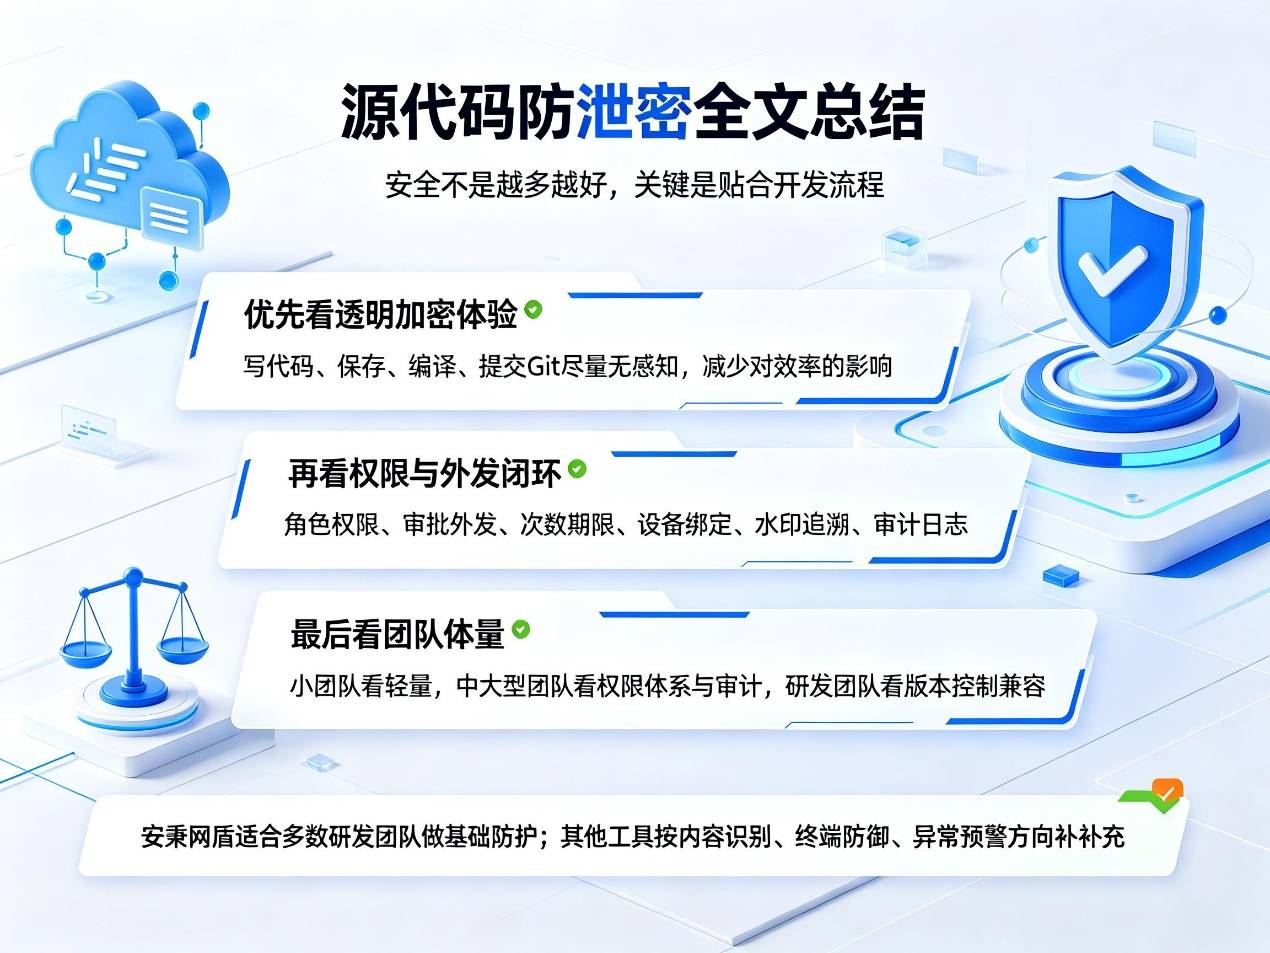
总结一下,源代码防泄密这事没有银弹,关键得看工具跟你的开发流程兼不兼容、影不影响敲代码的效率。安秉网盾在透明加密和开发体验的平衡上做得比较到位,适合大多数研发团队做基础防护。其他几款各有侧重,有的强在内容识别,有的强在终端防御,挑一个最贴合自己团队体量和工作方式的,安全和效率才能兼得。