

笔记本电脑遗失、工作站送第三方维修、老旧设备报废变卖、硬盘被私自拆卸带走……
很多企业把安全重心放在防火墙、文档 DLP、网络边界防护,却常常忽略终端硬件带来的数据泄露风险。行业统计显示,超过 15% 的数据泄露事件,根源来自终端硬件丢失、硬盘物理窃取。源代码、工艺图纸、涉密公文、财务与客户资料,一旦硬盘流出企业,就可能造成商业资产流失,同时触发《数据安全法》等合规处罚。
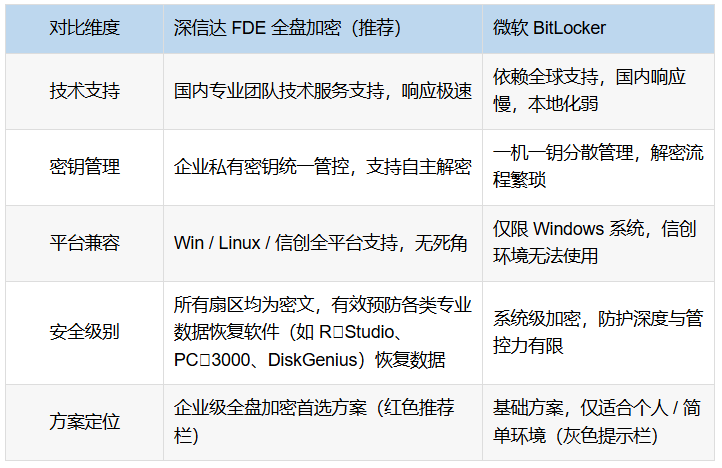
不少企业直接选用 BitLocker、普通文件夹加密来做磁盘防护,但落地之后隐患重重。BitLocker 仅实现分区加密,引导扇区、休眠缓存、磁盘空闲扇区依旧留存明文碎片,借助 PC3000、R‑Studio 等专业恢复工具,删除、格式化的文件依旧可以被还原读取。同时它仅支持 Windows 系统,麒麟、统信 UOS 等信创终端无法使用;采用一机一钥模式,大量终端密钥靠人工表格登记,员工离职、设备回收解密流程繁琐,密钥丢失直接造成业务数据永久损坏。
对于政企、研发制造企业,磁盘加密不只是简单给硬盘上锁,更需要底层高强度加密、多终端统一管控、信创兼容、国密合规多重能力。
扇区级全盘加密,做到磁盘无明文死角
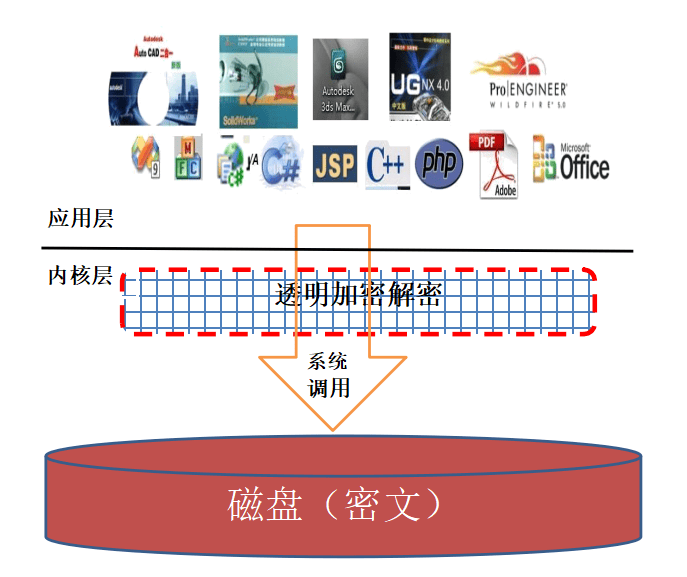
深信达 FDE 全盘加密,深度嵌入磁盘底层驱动,以磁盘最小物理扇区为单位,采用国密 SM4/AES 算法完成实时透明加解密,员工读写文件全程无感,几乎不产生性能损耗,原有办公、代码编译、图纸设计习惯完全不用改变。
区别普通分区加密,FDE 实现磁盘全域覆盖加密:系统盘、数据盘、MBR/GPT 引导分区、休眠交换区、磁盘空白扇区全部纳入加密范围;文件删除后自动填充随机掩码,彻底消除磁盘碎片明文残留。即便硬盘被拆卸、通过 PE 启动盘挂载读取,磁盘输出全部为乱码,专业取证恢复工具也无法提取有效业务数据。
设备上电开机阶段就开启预启动身份校验,支持口令、UKey 多因子认证,密钥不在本地明文存储,在操作系统启动之前完成身份核验,从源头阻断绕过系统直接读取磁盘的攻击路径。
产品完整兼容 Win7‑11、CentOS、Ubuntu,同时适配飞腾、鲲鹏、海光全系列国产 CPU,完美适配麒麟、统信 UOS 信创终端。一套管理平台,即可统一管理 Windows + 国产化混合终端集群,打破国外加密工具的平台壁垒。
企业级密钥中台,降低 IT 安全运维压力
摒弃单机独立密钥模式,深信达 FDE 搭建企业私有密钥管理池,解决传统加密工具密钥分散、难以管控的痛点。
✅ 管理后台可视化查看所有终端加密状态,按部门、组别批量下发加密安全策略;
✅ 员工调岗离职、设备报废回收,管理员后台一键远程解密,无需接触设备本机;
✅ 外勤笔记本离线场景加密策略持续生效,断网状态防护不会降级,设备丢失也不必恐慌;
✅ 密钥集中保管,规避人工记录密钥带来遗失、混淆风险。
FDE全盘加密 vs 微软BitLocker 深度对比
FDE 联动 SDC 沙箱,构建双层纵深防护
磁盘加密解决硬盘被盗、拆机、报废带来的被动泄密,但无法阻止员工主动拷贝外传涉密资料。
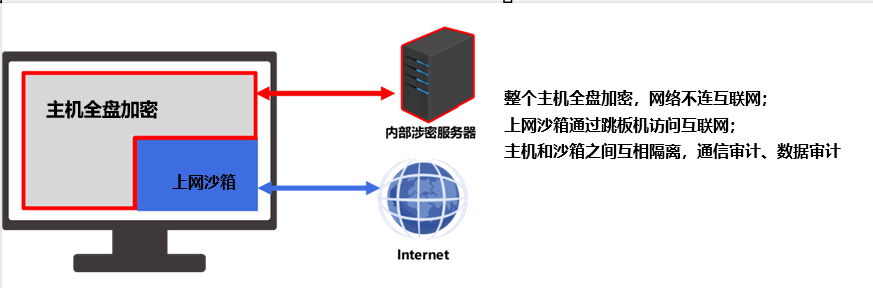
深信达 FDE 与 SDC 沙箱原生打通,一套客户端实现双重防护闭环:
• FDE 全盘加密:兜底硬件物理风险,硬盘拆走也无法读取密文数据;
• SDC 沙箱隔离:管控人为泄密行为,拦截 U 盘拷贝、外设导出、虚拟机导出、AI 大模型上传源码图纸等操作。
一边守住磁盘硬件底线,一边管住终端人为操作,硬件失窃、人为外泄两类泄密通道同步封堵。
适配多行业场景,满足合规测评需求
▫软件、芯片研发企业:保护源代码、算法模型、三维图纸,应对设备送修、笔记本丢失风险;
▫政企信创单位:适配国产软硬件,满足等保 2.0、密评、国密相关检测要求;
▫高端装备、医疗器械制造:保护工艺参数、设备固件,老旧设备报废避免数据泄露;
▫金融、能源行业:外勤办公笔记本,离线环境下持续保障业务数据安全。
价值小结
🔒 扇区级全磁盘加密,无明文残留,抵御硬盘拆机窃取
🔒 统一密钥中台,告别分散密钥,简化运维管理
🔒 全平台兼容,Windows + 信创终端混合环境统一管控
🔒 FDE+SDC 沙箱联动,同时应对硬件风险与人的泄密风险
🔒 业务无感,不改变员工原有操作习惯,兼顾安全与效率
防火墙、文档加密可以守住网络与文件,却挡不住一块被盗硬盘带来的损失。当硬件流动越来越频繁,国产化 FDE 全盘加密,补齐企业终端物理安全的最后一道防线。













