

多企业把 OA 系统部署在自己的服务器上,图的是数据安全、自主可控。可系统上线后才发现一个尴尬问题:员工离开办公室,OA 就 "够不着" 了。
出差要审批流程连不上,分公司要查总部资料访问慢,居家办公处理不了待办 —— 远程访问成了 OA 落地后的第一道坎。
拉专线太贵,部署周期一两个月起步;配传统 VPN 太复杂,跨运营商还经常卡顿;直接做端口映射,又等于把内网服务器暴露在公网风险中。
有没有更简单、更安全、成本更可控的办法?
本文从企业 OA 的真实场景出发,梳理远程访问面临的三大痛点,对比专线、DDNS、传统 VPN、端口映射与内网穿透的优劣,最后以 ZeroNews(零讯)为例,介绍企业级安全网关如何让员工随时随地安全访问内网 OA,做到权限可控、访问可追溯。
一、为什么 OA 要部署在内网?
很多企业选择把 OA 系统私有化部署在自己的服务器上,而不是直接用 SaaS 版办公软件,核心考量往往是这几点:
1. 数据自主可控
审批流、合同、客户资料、组织人事数据都沉淀在自己的服务器上,数据主权在自己手里,不受服务商政策、价格或停服风险影响。
2. 安全与合规要求
制造、政务、医疗、金融等不少行业对数据驻留有明确要求,核心业务系统不能出企业边界。
3. 系统集成与二次开发
OA 通常要和 ERP、HR、财务、MES 等系统做深层次对接,内网部署集成最方便、接口最自由。
4. 长期总拥有成本(TCO)更优
当集中办公人数较多(如超过 50 人)、使用年限在 3 年以上,或需要大量存储图片、文档、流程附件时,本地部署的综合成本优势会逐渐凸显。
所以,OA 部署在内网从来不是"落后",而是一种主动的安全选择。 但问题随之而来:内网是安全的,也是封闭的——封闭到连自己人都进不来。二、企业 OA 面临的三大问题
问题一:没有公网 IP,外网根本"够不着"
OA 服务器通常使用 192.168.x.x 这类内网私有地址,只在公司局域网内可路由,互联网无法直接访问。而现实中,多数企业宽带根本拿不到可用的公网 IP:
- 运营商级 NAT(大内网):用户拿到的是运营商分配的内部地址(如电信 100.64.x.x ~ 100.127.x.x 段),在公网上不可路由;
- 动态 IP:即便有公网 IP,也常常每隔几天被运营商强制更换,域名解析随时可能失效;
- 端口被屏蔽:部分园区网、小区宽带限制端口映射,路由器上做了映射也放不出去。
结果是:员工出差、居家、分公司访问 OA,首先就卡在网络"够不着"这一层。
问题二:传统方案"又贵又难"
为了打通外网访问,企业试过的传统路子,各有各的硬伤:
问题三:安全与管理"失控"
就算勉强打通了访问,很多企业依然面临三笔"糊涂账":
- 权限粗放:传统 VPN 一连就连进整个内网,账号一旦泄露,攻击者可以在内网横向访问大量系统,而不是只访问 OA 这一个应用;
- 无审计:谁在什么时间访问了 OA 的哪些模块、导出了哪些数据,无从追溯,出事只能"查无对证";
- 入口分散:多分支、多系统、多访问入口,没有一个统一的管控和观测界面,运维疲于奔命。
三、解决方案的演进:从"拉专线"到"内网穿透"
回过头看,企业远程访问 OA 的方案演进,其实是一条从"堆硬件、拉专线"走向"软件定义、按需发布"的路径:
企业 OA 远程访问方案演进(示意)
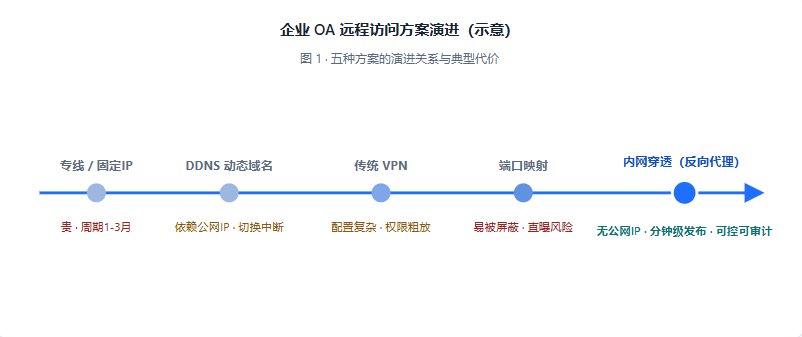
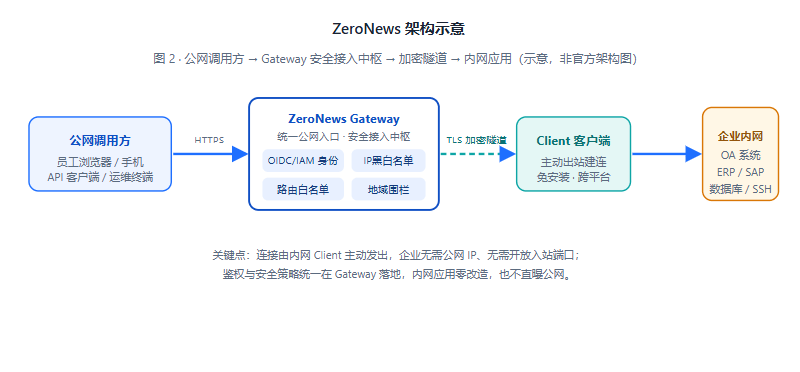
内网穿透的本质,是"反向代理"思想的工程化。它在外网部署一台有固定地址的服务器(网关/中转),内网设备运行一个客户端,主动向外建立一条加密的长连接隧道。外网用户访问映射域名时,流量经由网关、穿过加密隧道,再转发到内网应用:
- ✅ 无需公网 IP——内网只要能上网,就能接入;
- ✅ 无需开放入站端口——连接由内网客户端主动发起,防火墙无需放行入站规则;
- ✅ 应用零改造——OA、ERP 服务本身不用动一行代码。
四、ZeroNews:企业级内网穿透安全网关
在众多内网穿透工具中,ZeroNews(零讯)把自己定位为"企业级内网穿透与安全网关"——不是简单给内网应用开个洞,而是把隧道、网关、身份与策略一体交付:内网服务分钟级获得可控的公网入口,访问全程可追溯,应用零改造接入。
它如何工作?
ZeroNews 架构示意
针对 OA 场景,它解决了什么?
和传统方案放在一起比
OA 场景落地:三步上线
- 内网服务器安装 Agent——从 ZeroNews 官网下载对应系统(Windows / Linux / macOS / Docker / 群晖 / 飞牛等)的客户端,用 Token 完成认证后启动,设备即上线。
- 控制台添加映射——进入管理后台:添加域名端口 → 添加映射,选择 HTTPS 协议,绑定内网 OA 地址(如 192.168.10.32:8080),一键创建。
- 员工访问——在浏览器输入生成的公网域名(如 https://oa.xxx.takin.cc)即可打开 OA。如需更严管控,叠加 IP 白名单、地域围栏或对接企微 / 飞书 / 钉钉 OIDC 身份认证即可。
五、写在最后
企业 OA 的"安全",从来不是把系统锁在内网里一了百了,而是要做到三件事:该访问的人随时能访问,不该访问的人进不来,访问了有记录。
内网穿透也从来不是"把内网暴露出去",而是"给内网开一扇受控的门"。ZeroNews 用"客户端主动出站 + 网关统一策略 + 全链路审计"的方式,把这扇门装上了锁、门禁和监控——OA 依然稳稳地待在你的内网里,而员工无论在哪,都能像在办公室一样把活干完。














