

企业内部数据泄露事件多数源于终端操作环节的管控缺失,单纯依靠制度约束难以覆盖全部风险点。以下从技术部署、制度建设、人员管理三个层面整理七项措施。
一、部署终端透明加密系统
使用安秉网盾等透明加密软件对核心文件实施自动加密,文件在授权终端内正常使用,外发至非授信环境后无法解析。
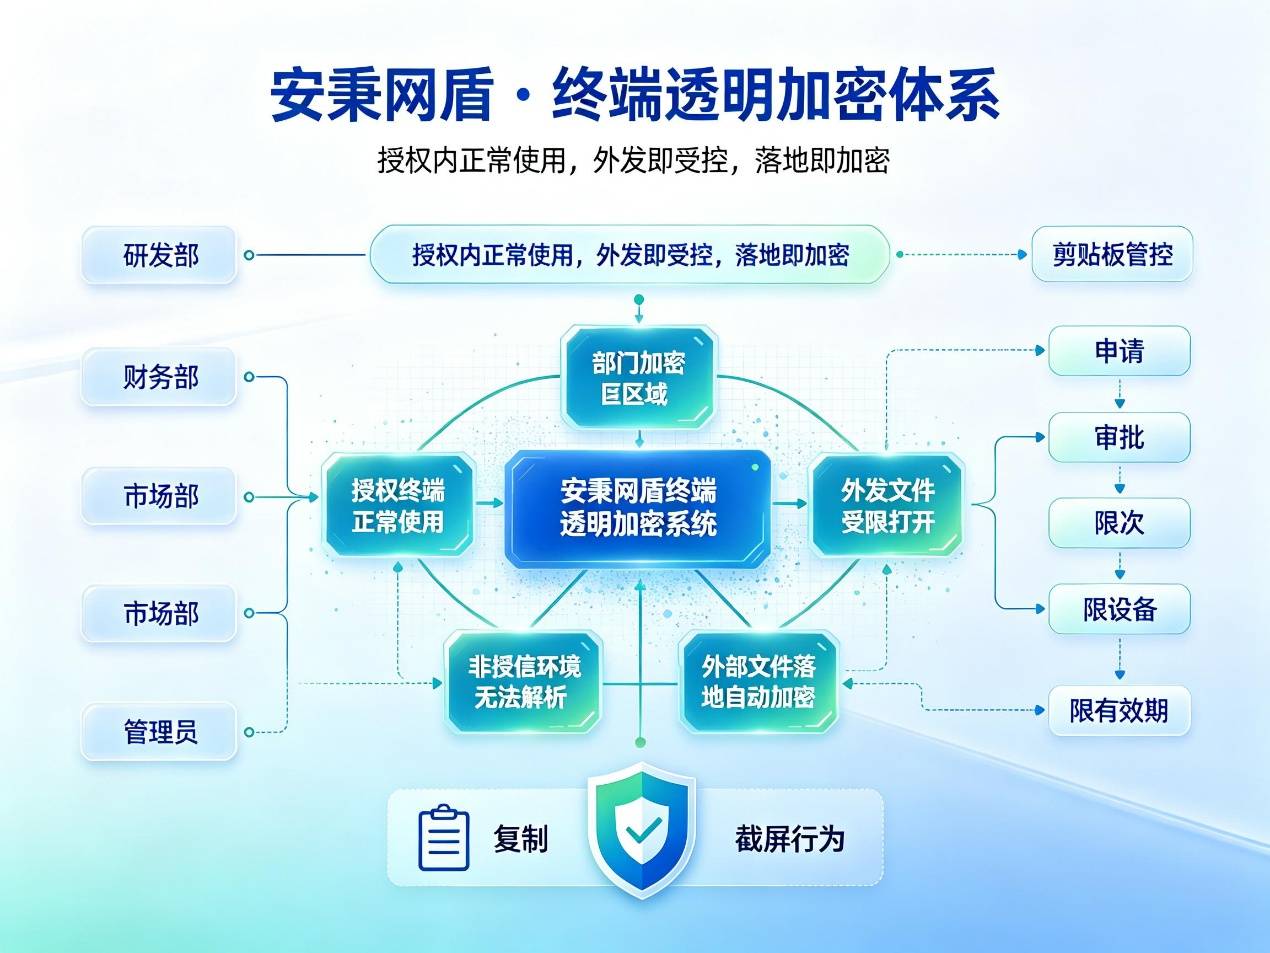 安秉网盾支持按部门划分加密区域实现数据隔离,提供外发审批流程,外发文件可限制查看次数、有效期限与使用设备,剪贴板与复制行为纳入管控范围,外部文件落地本地时自动转为密文。
二、实施权限分级管理
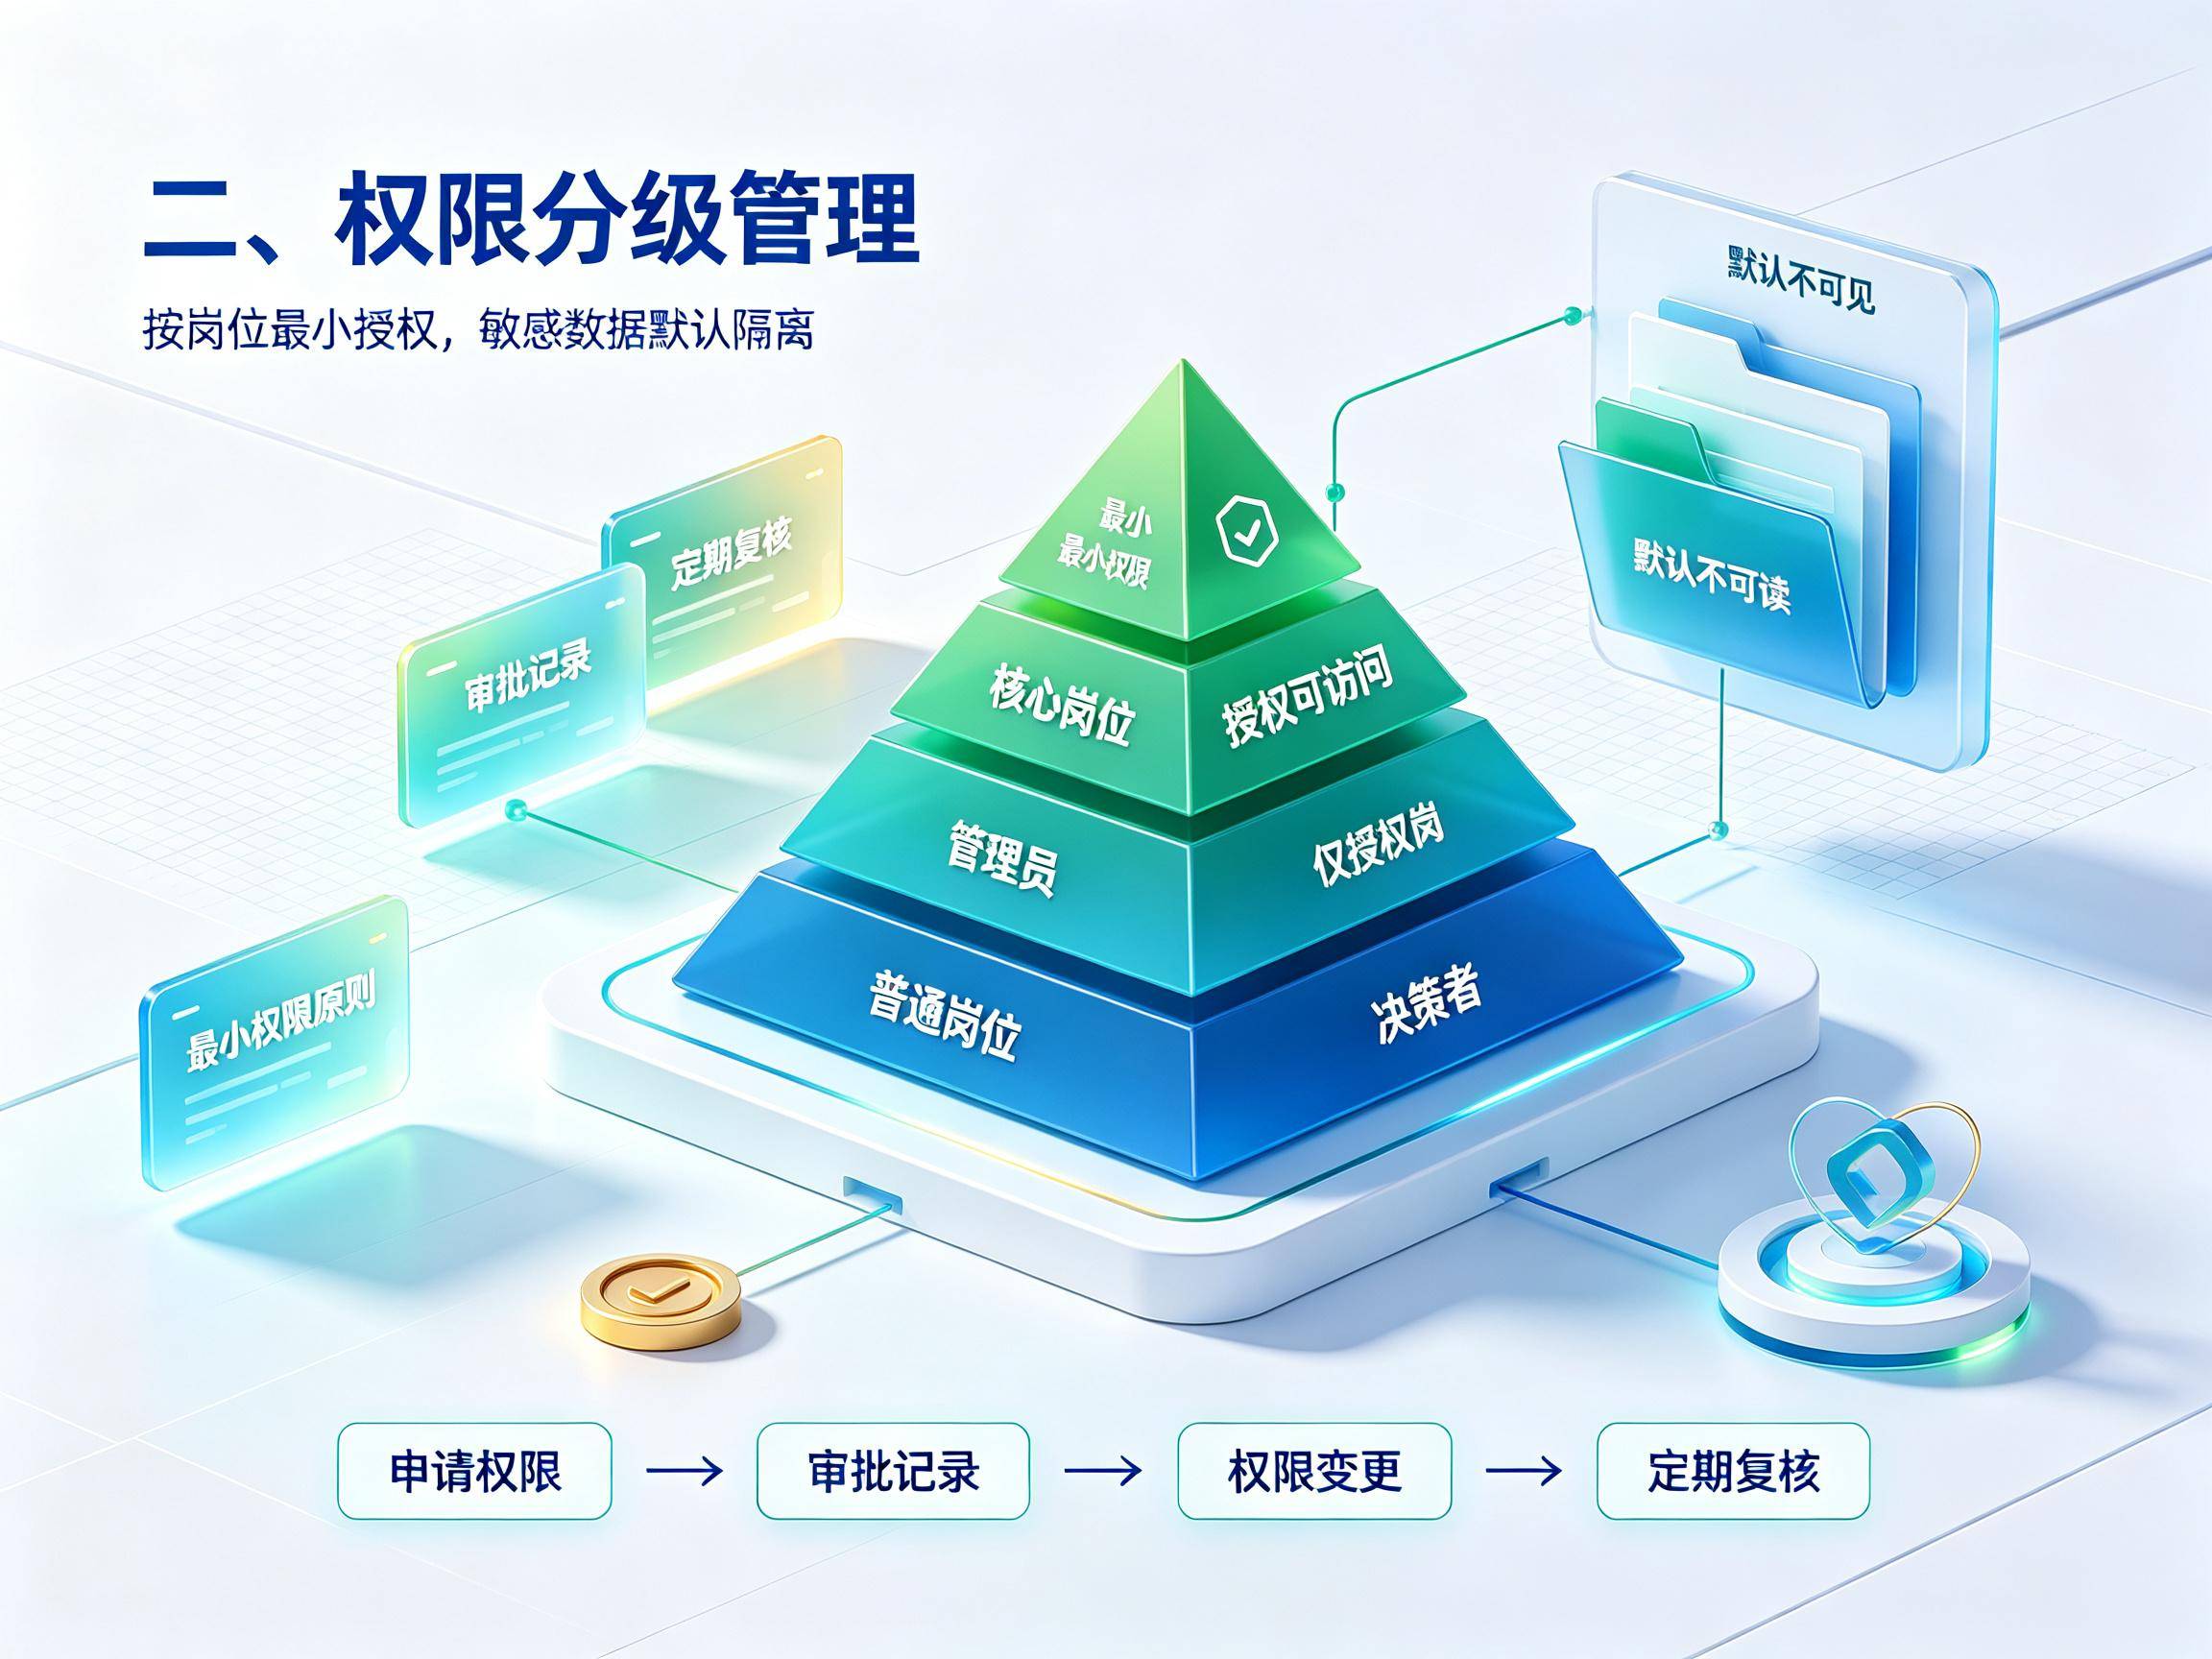
按照最小权限原则配置文件访问权限,明确各岗位可接触的数据范围。对核心图纸、客户资料等敏感数据设置仅授权岗位可访问,普通岗位默认不可见。权限的授予与变更需留存审批记录,定期复核权限分配的合理性。
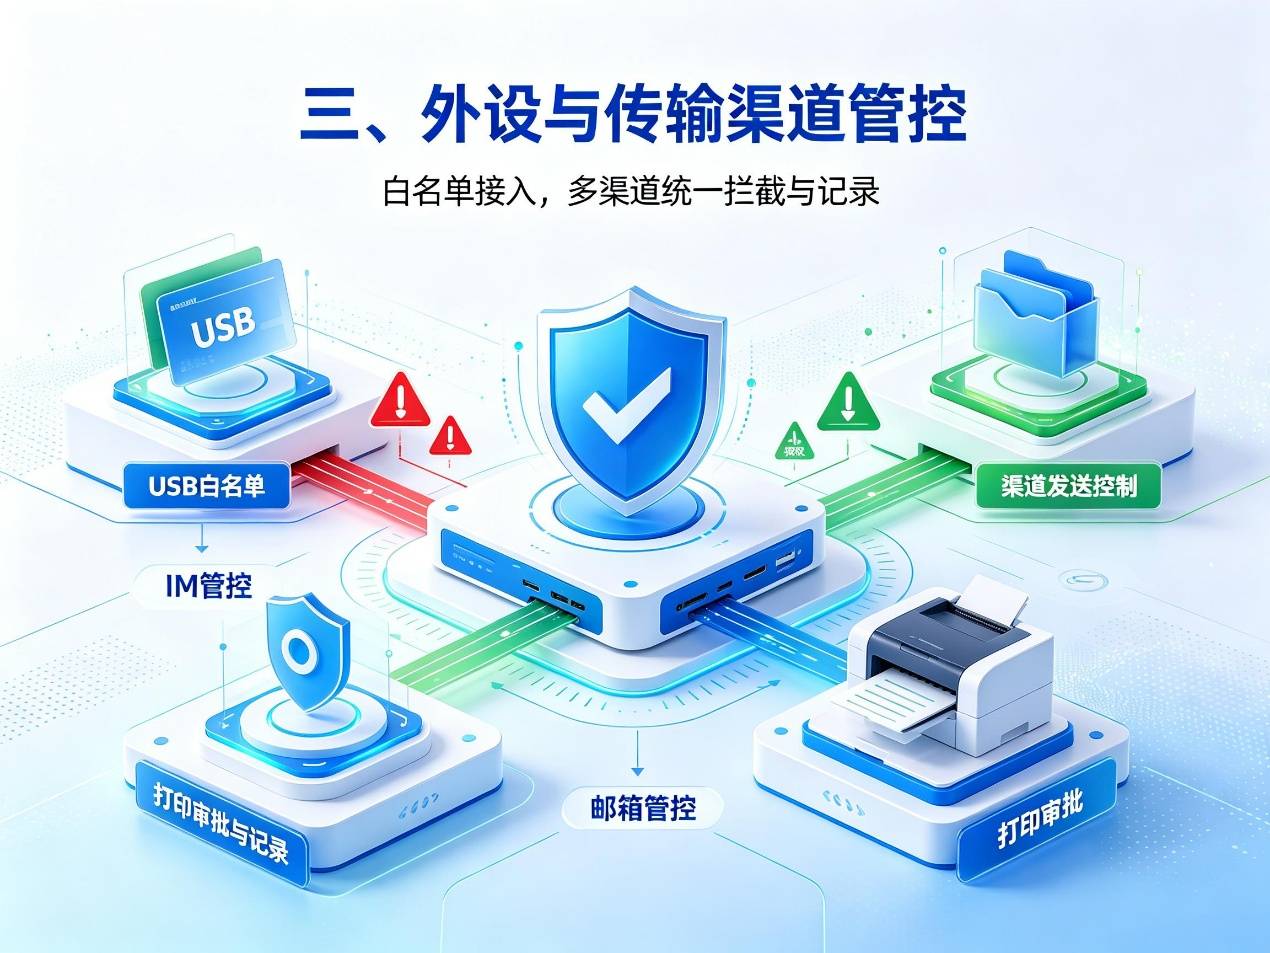
三、管控外设与传输渠道
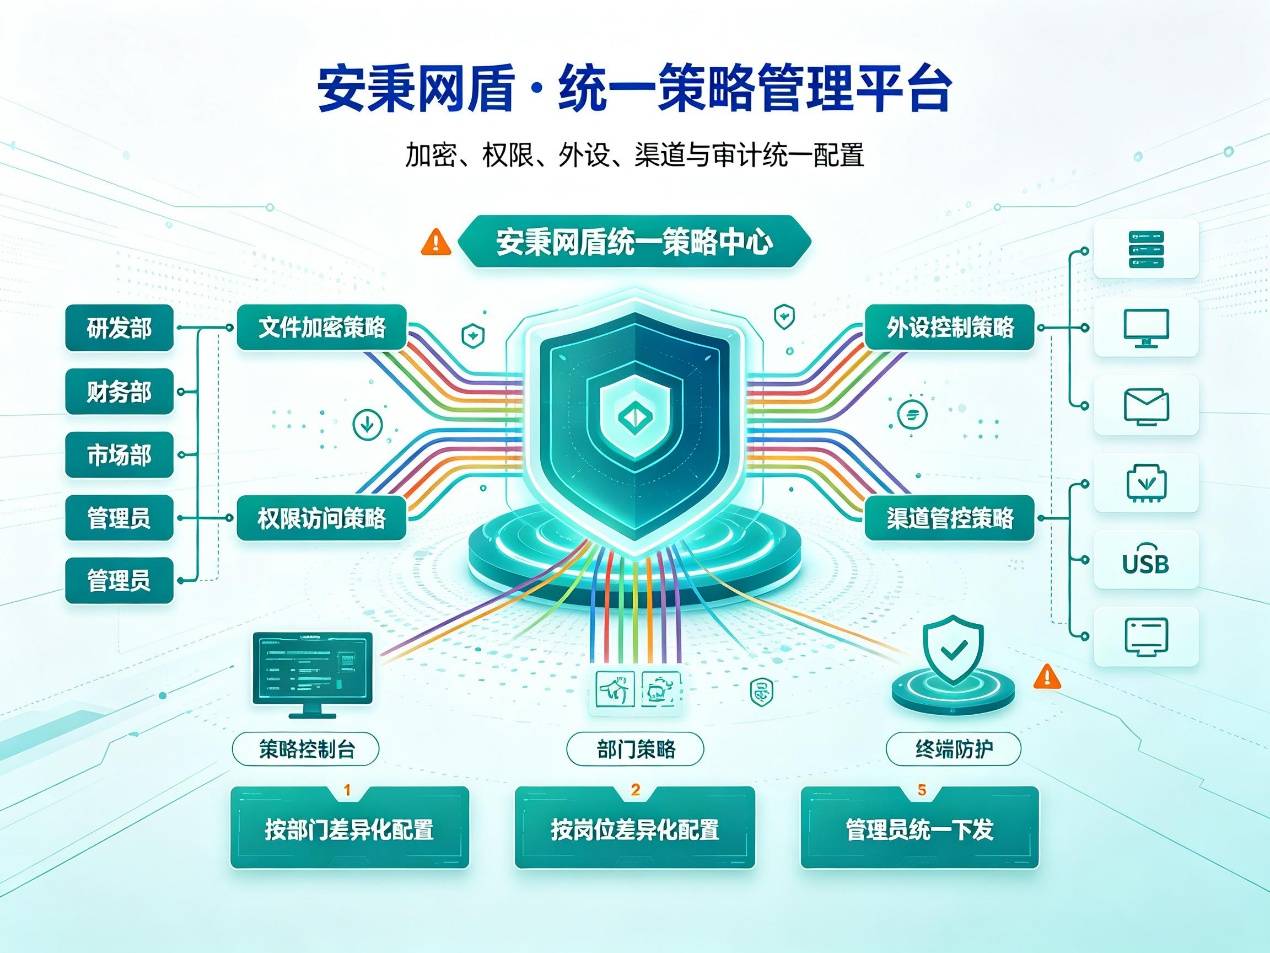
对USB存储设备实行白名单管理,仅授权设备可接入,限制即时通讯工具、网盘、邮箱等渠道的文件发送行为,打印机使用纳入管控范围,打印操作需审批或留存记录。安秉网盾支持上述外设与渠道的统一策略配置,管理员可按部门或岗位差异化设置。
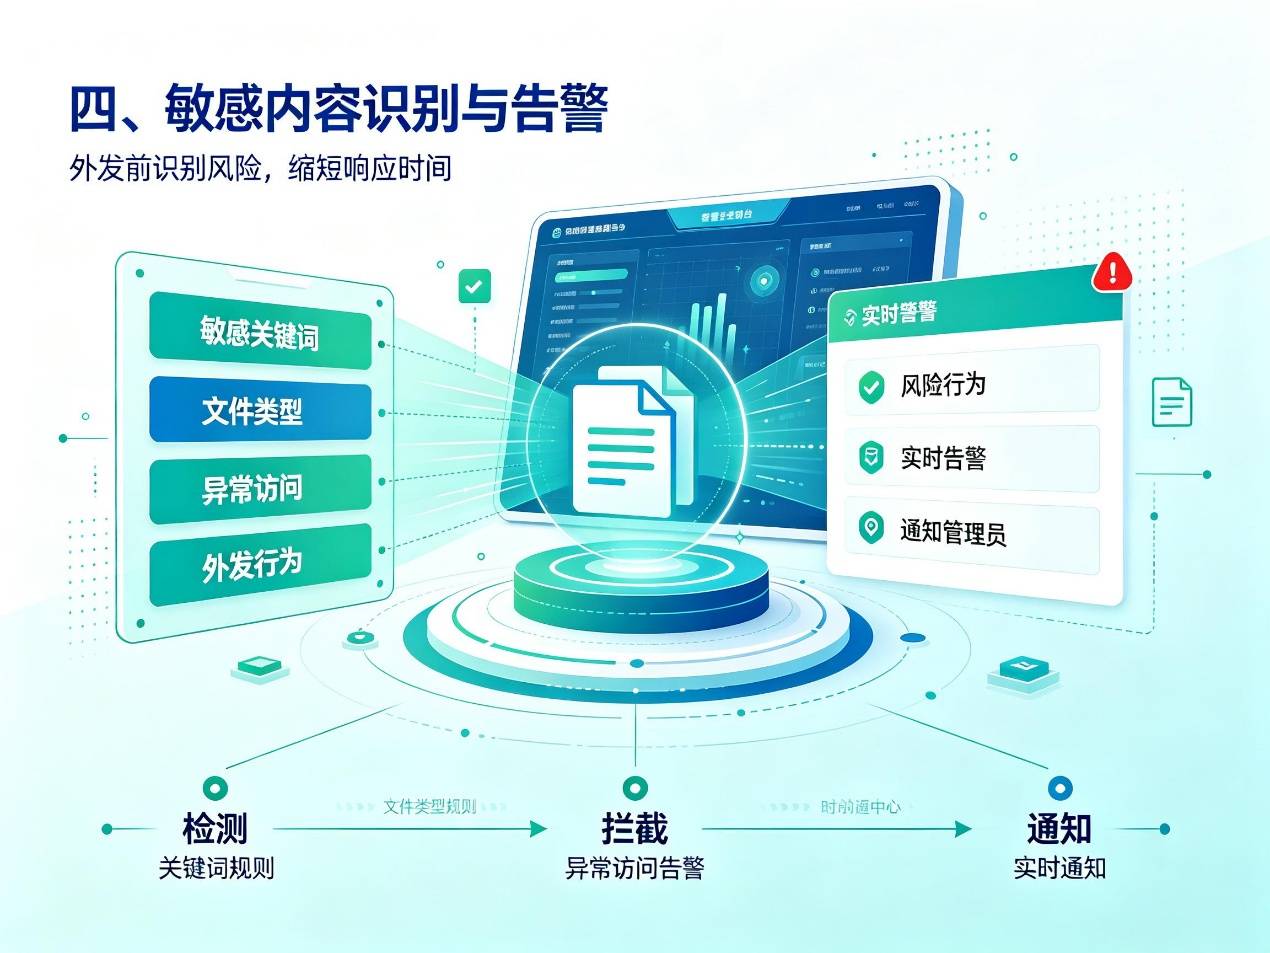
四、建立敏感内容识别与告警机制
配置敏感关键词与文件类型规则,当员工尝试外发包含敏感信息的文件或出现异常访问行为时,系统实时告警并通知管理员。该机制的作用在于泄密行为发生前进行干预,缩短风险响应时间。
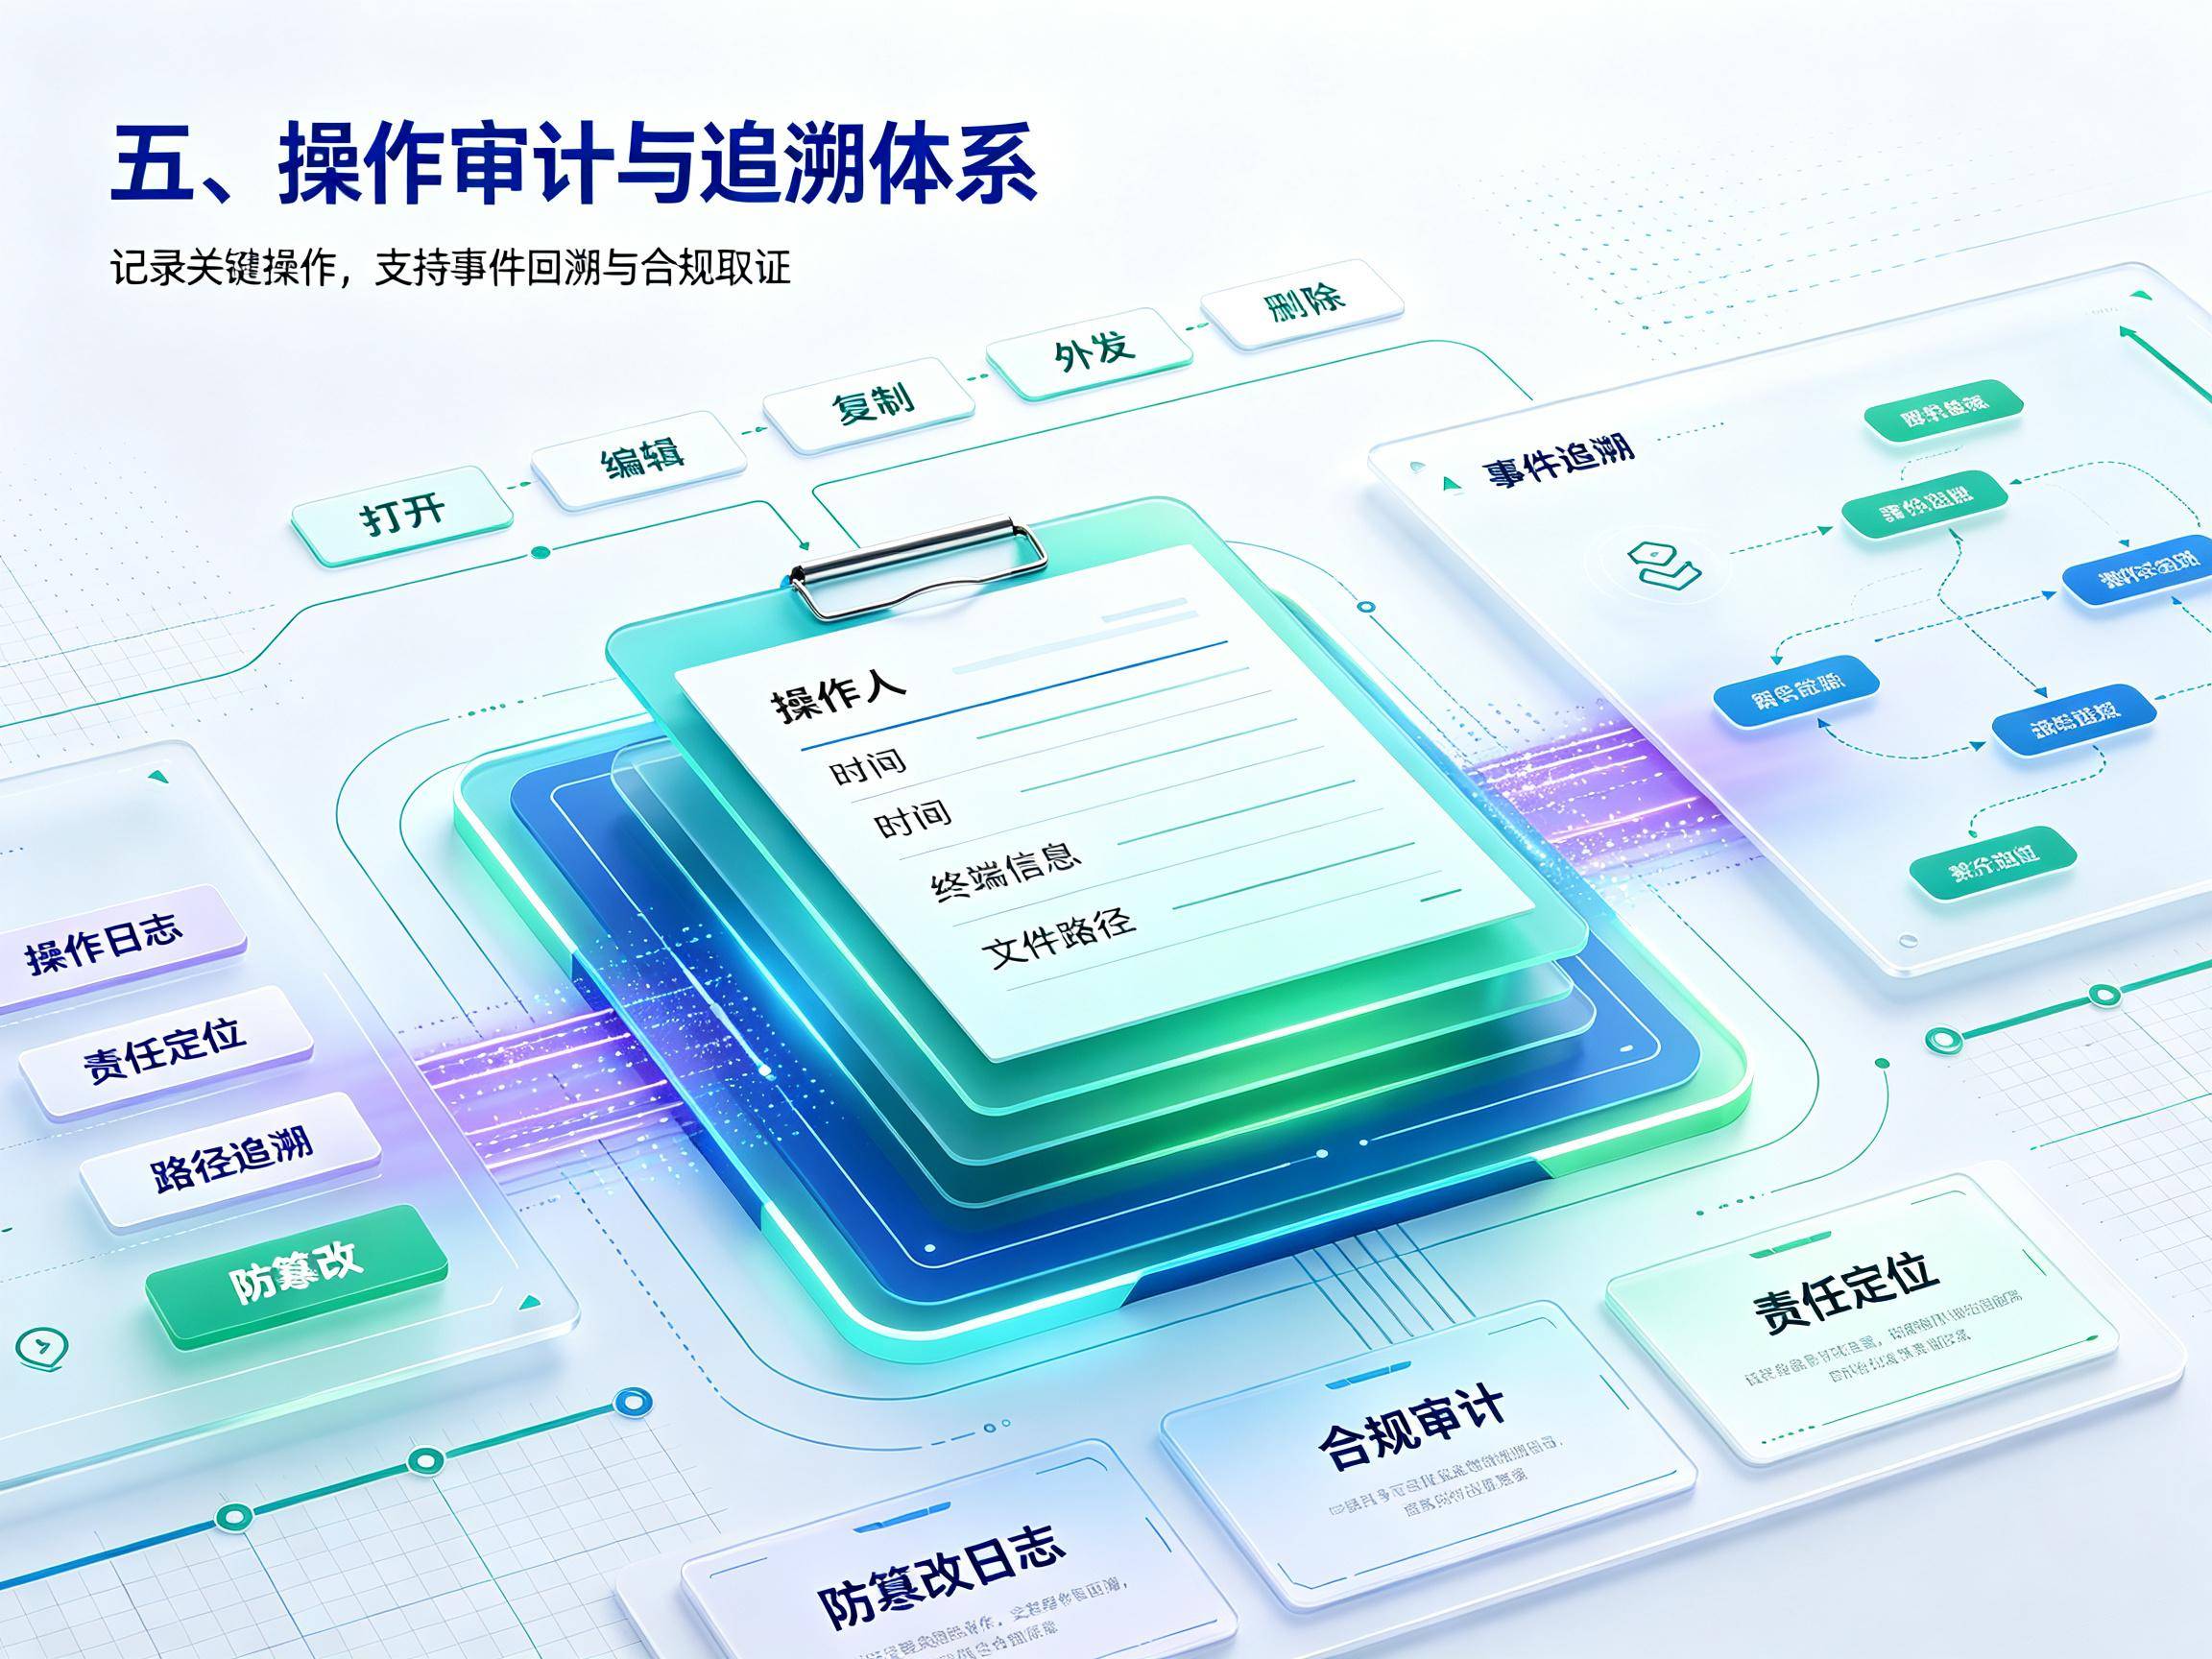
五、完善操作审计与追溯体系
记录文件的打开、编辑、复制、外发、删除等操作,日志包含操作人、时间、终端信息与文件路径。发生泄密事件时可通过日志定位责任人与数据流转路径,同时满足合规审计的取证要求。日志应设置防篡改措施,保存期限与行业监管要求保持一致。
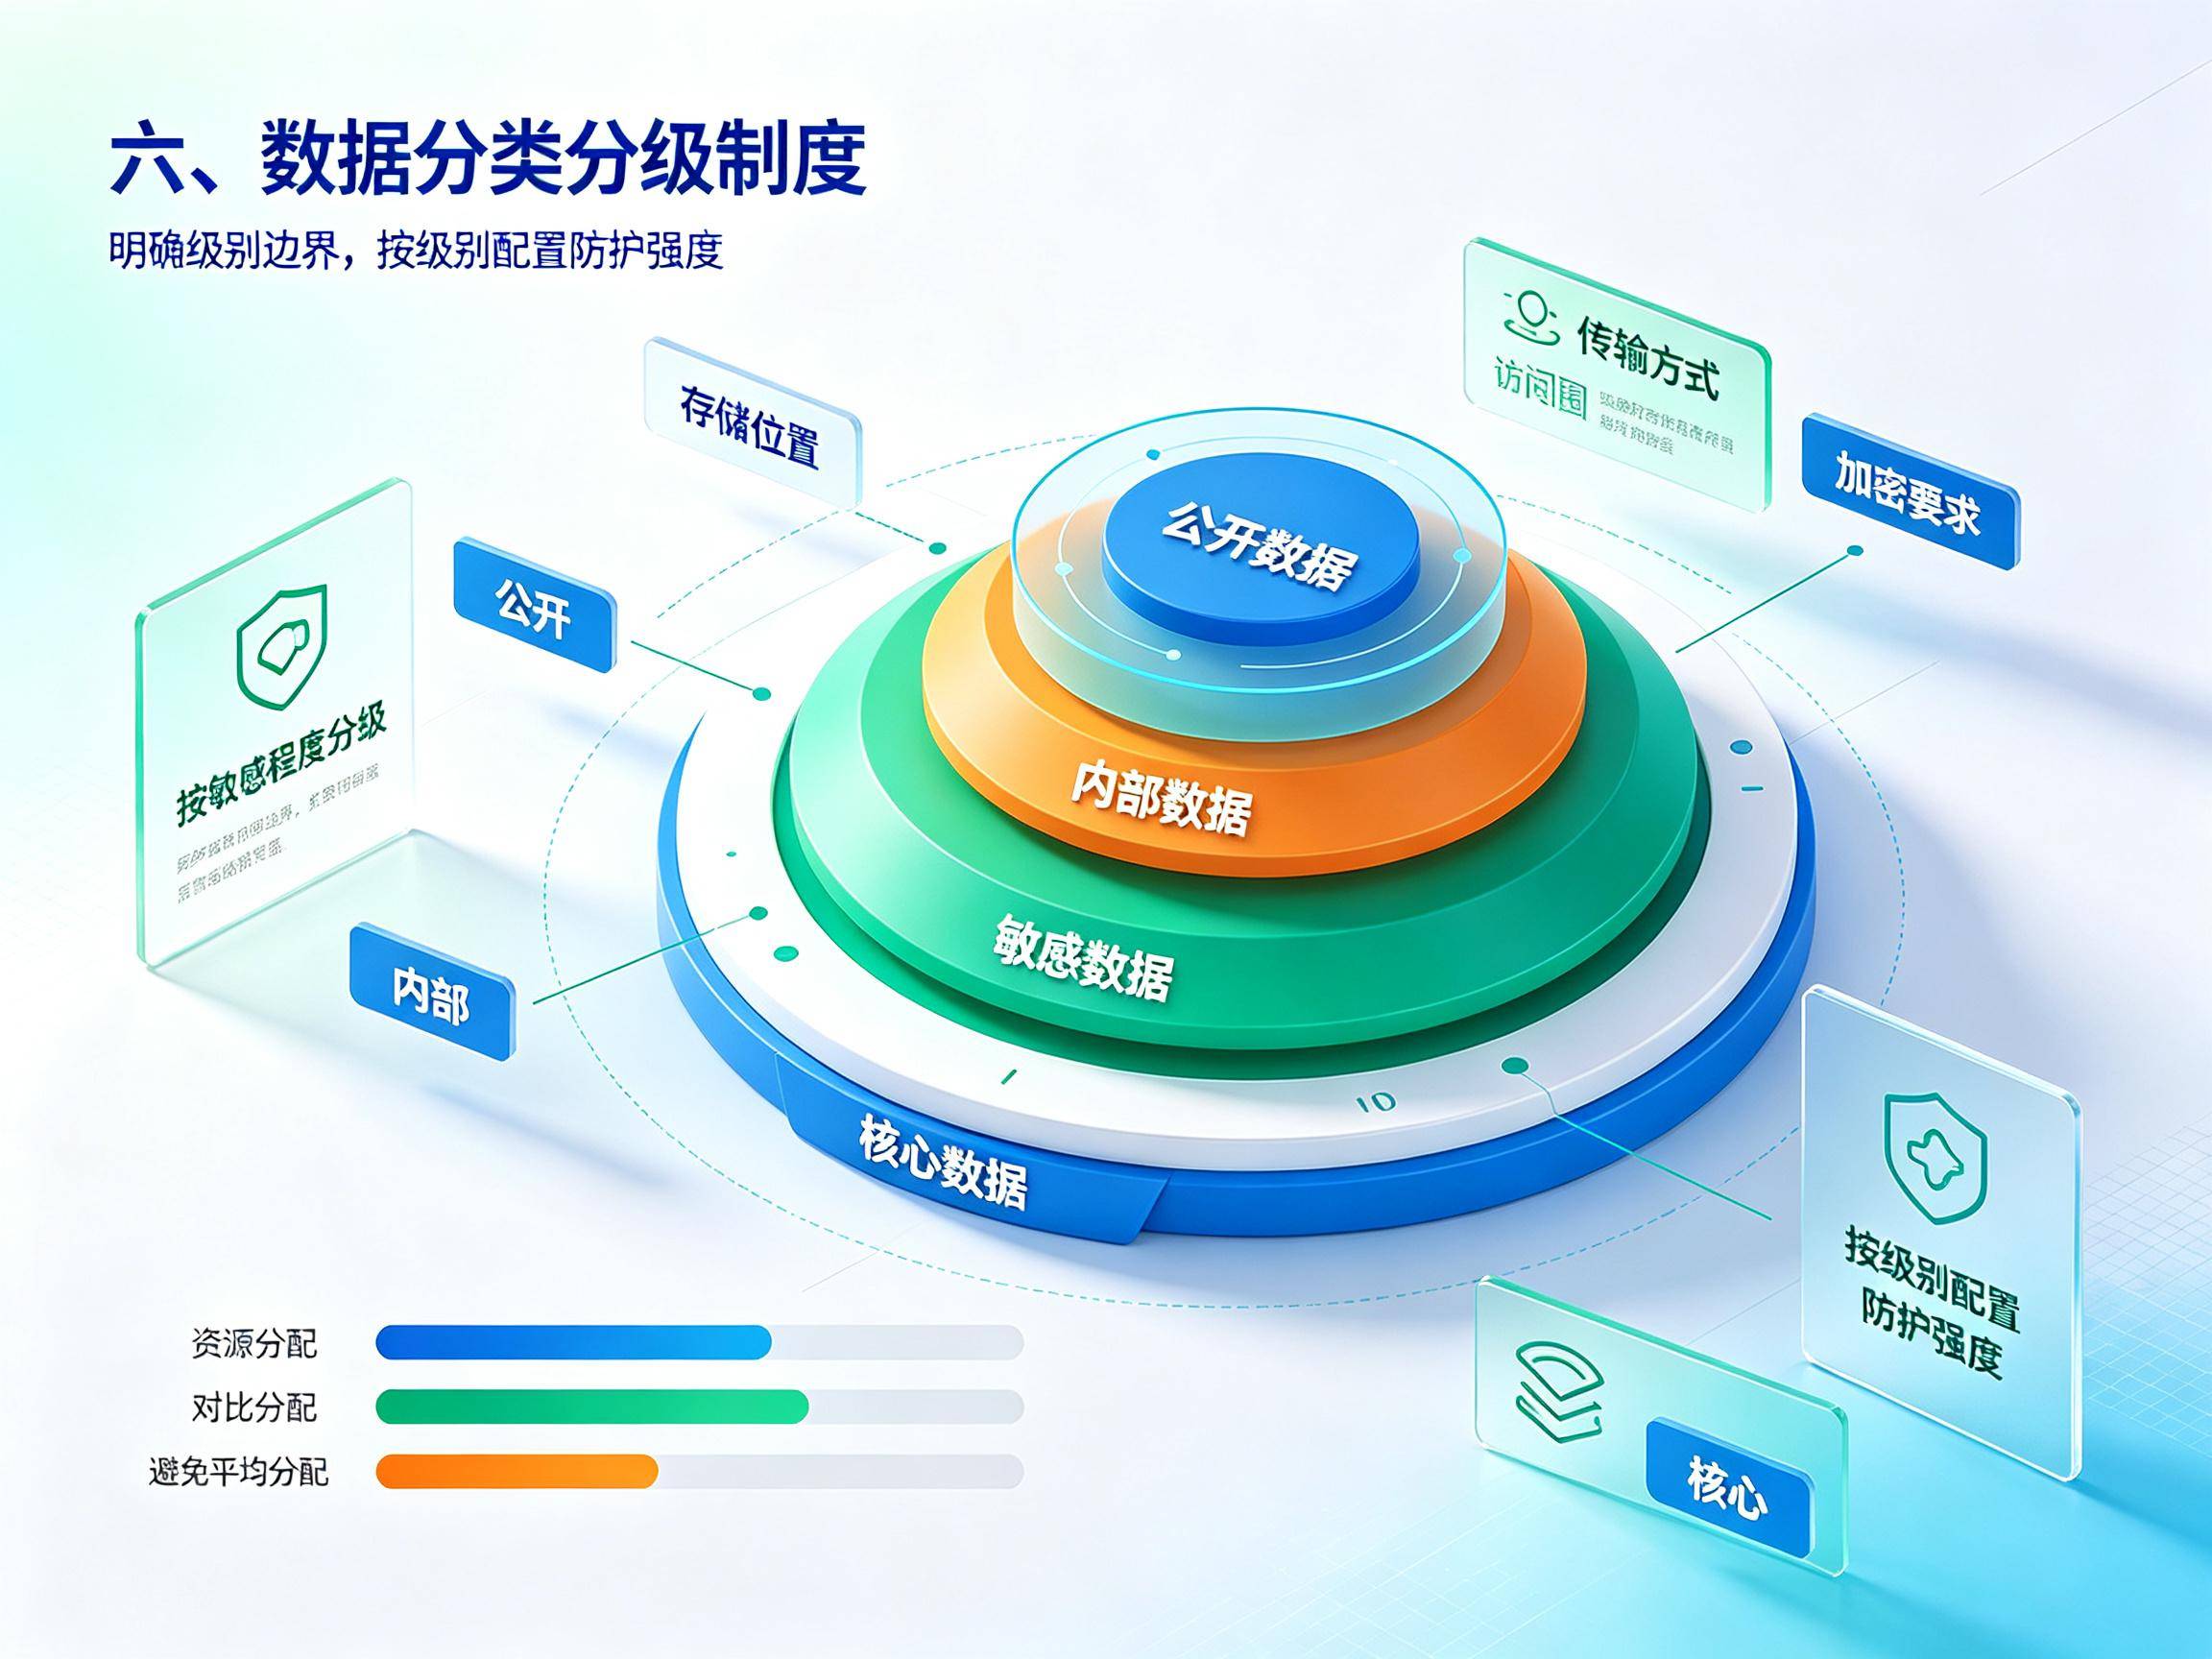
六、制定数据分类分级制度
对企业数据按敏感程度分级,明确各级数据的存储位置、访问范围、传输方式与加密要求。制度层面规定核心数据的处理规范,技术措施按级别配置对应强度的防护,避免防护资源平均分配导致核心数据保护不足。
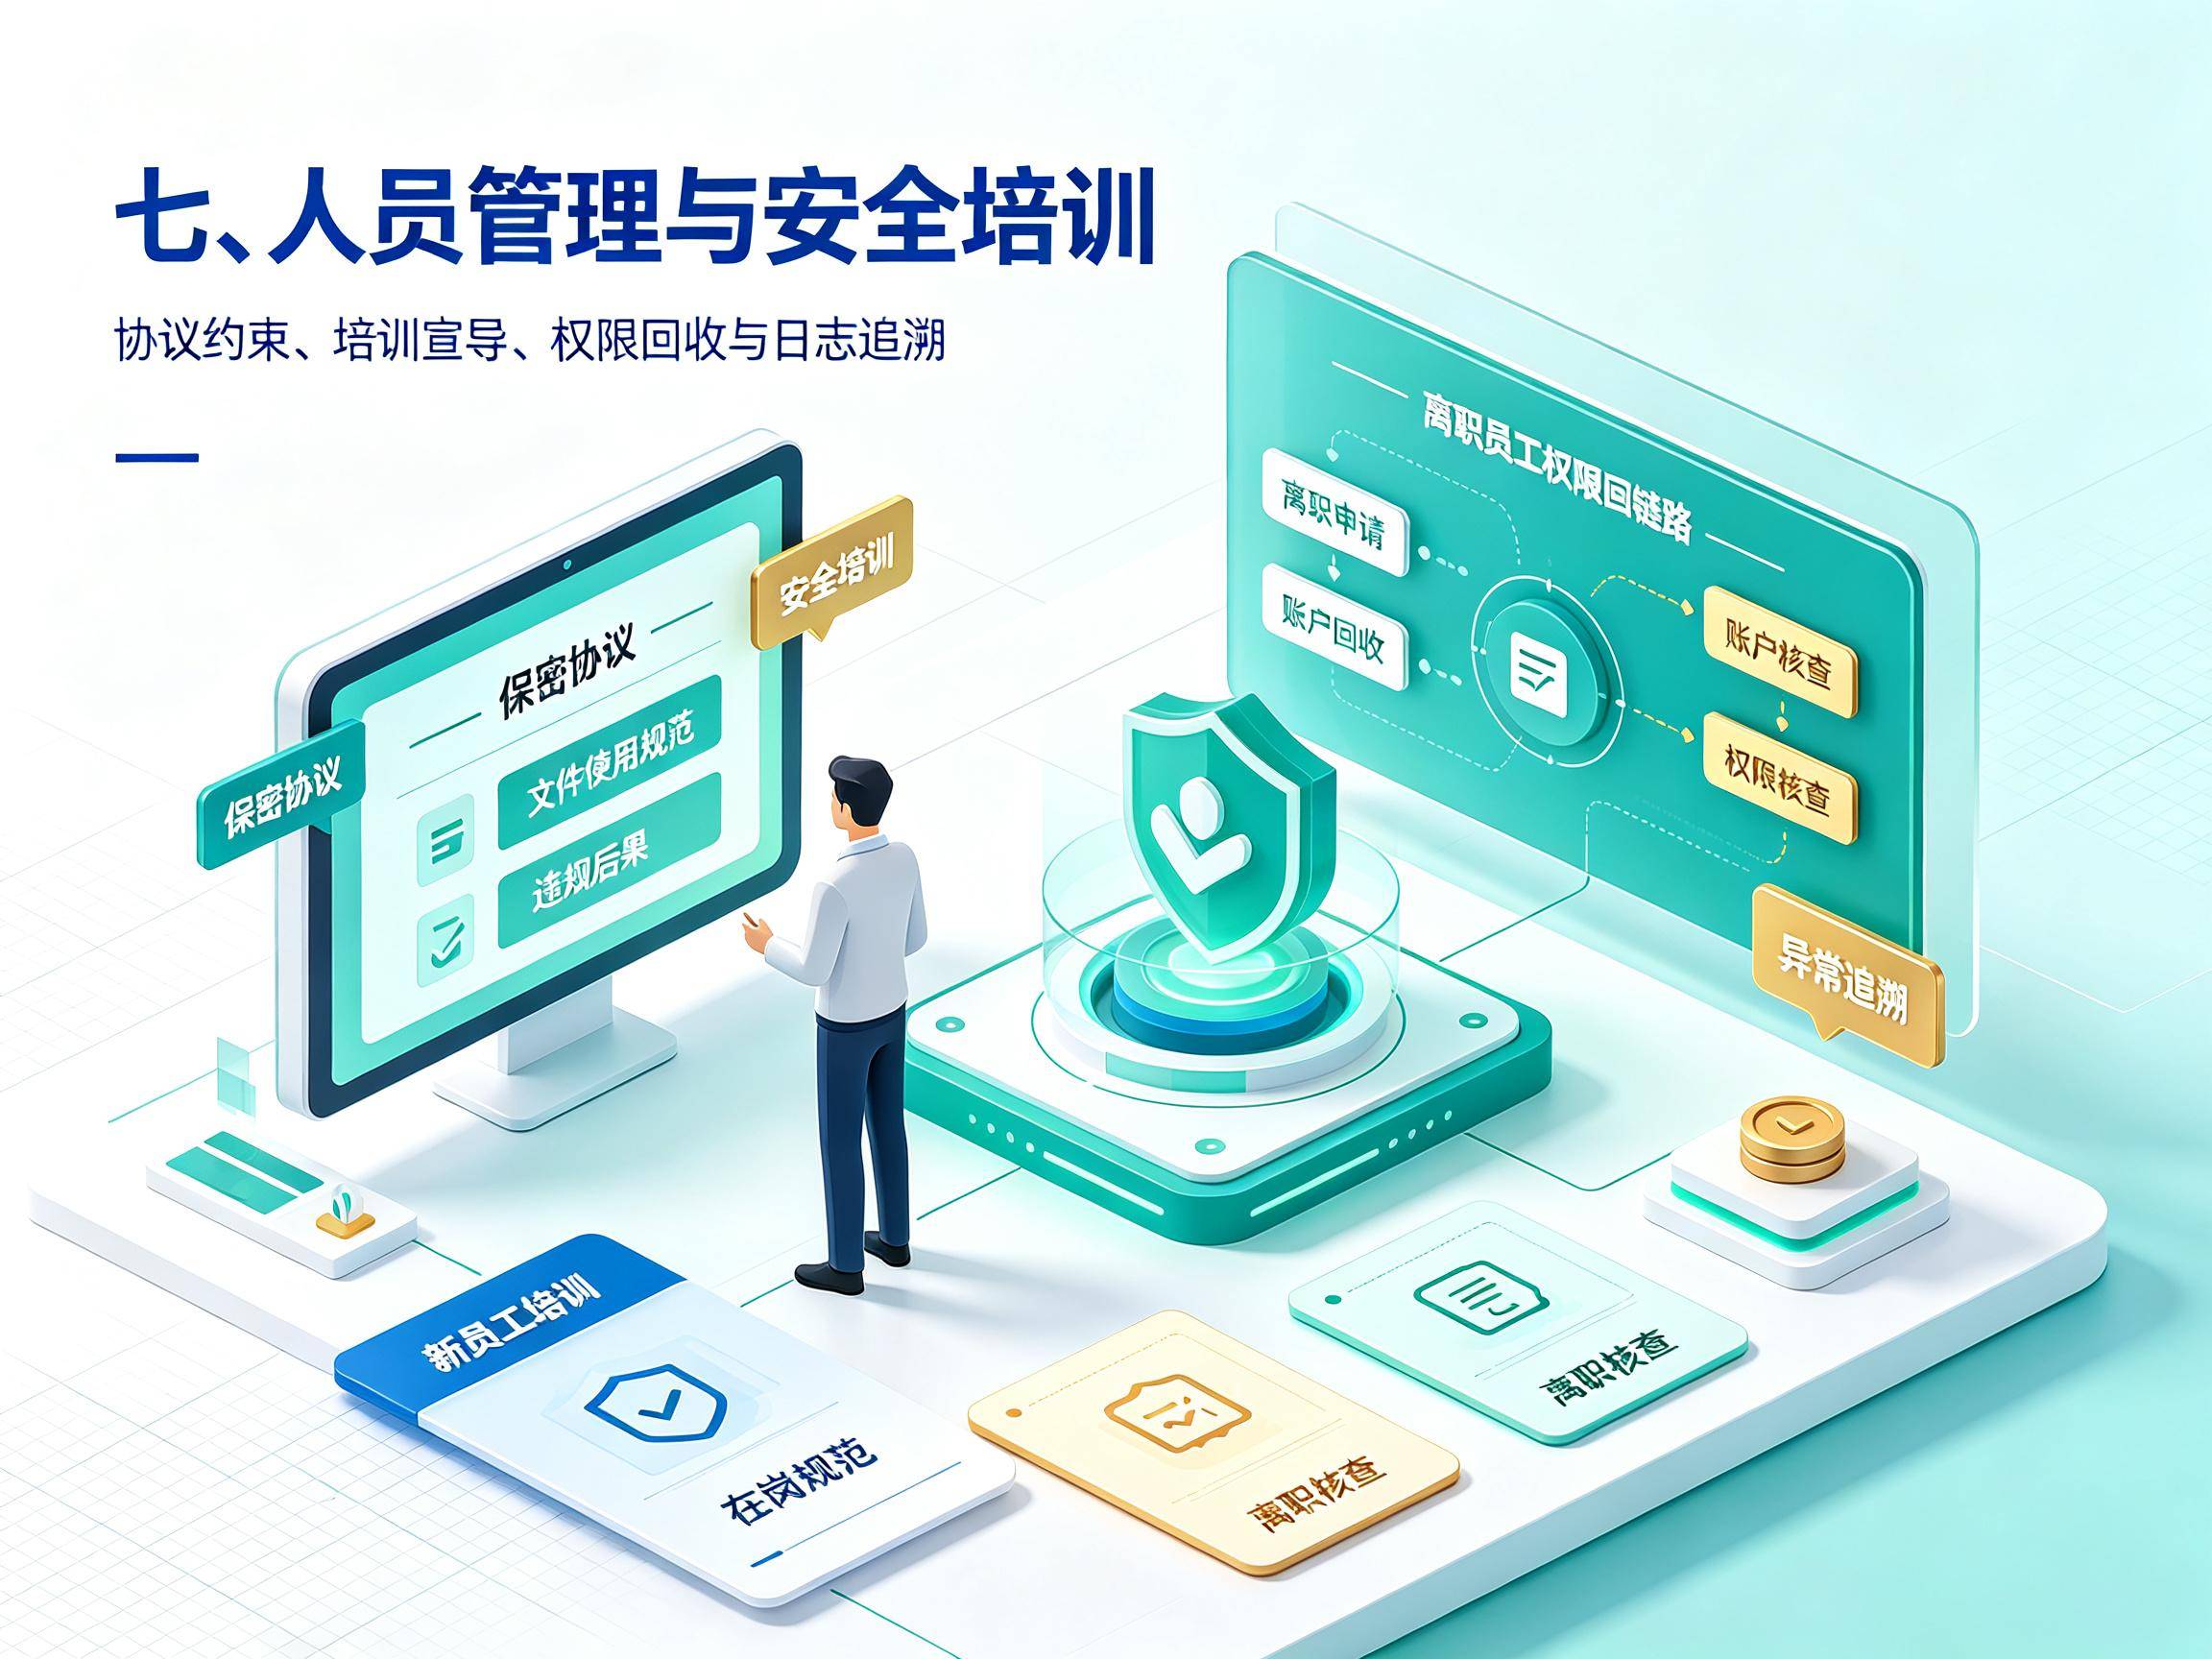
七、加强人员管理与安全培训
与核心岗位员工签订保密协议,明确违约责任,对新员工开展数据安全培训,说明文件使用规范与违规后果,对离职员工及时回收账户权限,并核查其离职前的文件操作记录,发现异常外发行为可依据日志追溯。
七项措施中,技术手段负责执行层面的拦截与追溯,制度与人员管理负责规范数据使用行为。企业可将加密系统作为基础措施,配合权限、审计与培训形成完整防护体系,并根据业务变化定期调整策略。
#企业防泄密软件#













