近日,2026 CSA大中华区大会暨AI+安全大会在北京举办。大会以“智序·本体:为可信智能时代筑基”为主题,现场发布《2026 AI+安全创新实践案例集》。
数安行“AI Agent数据安全防护创新与实践”方案经征集与专家评审,入选“AI Agent安全治理——数据访问与权限控制”方向优秀案例。
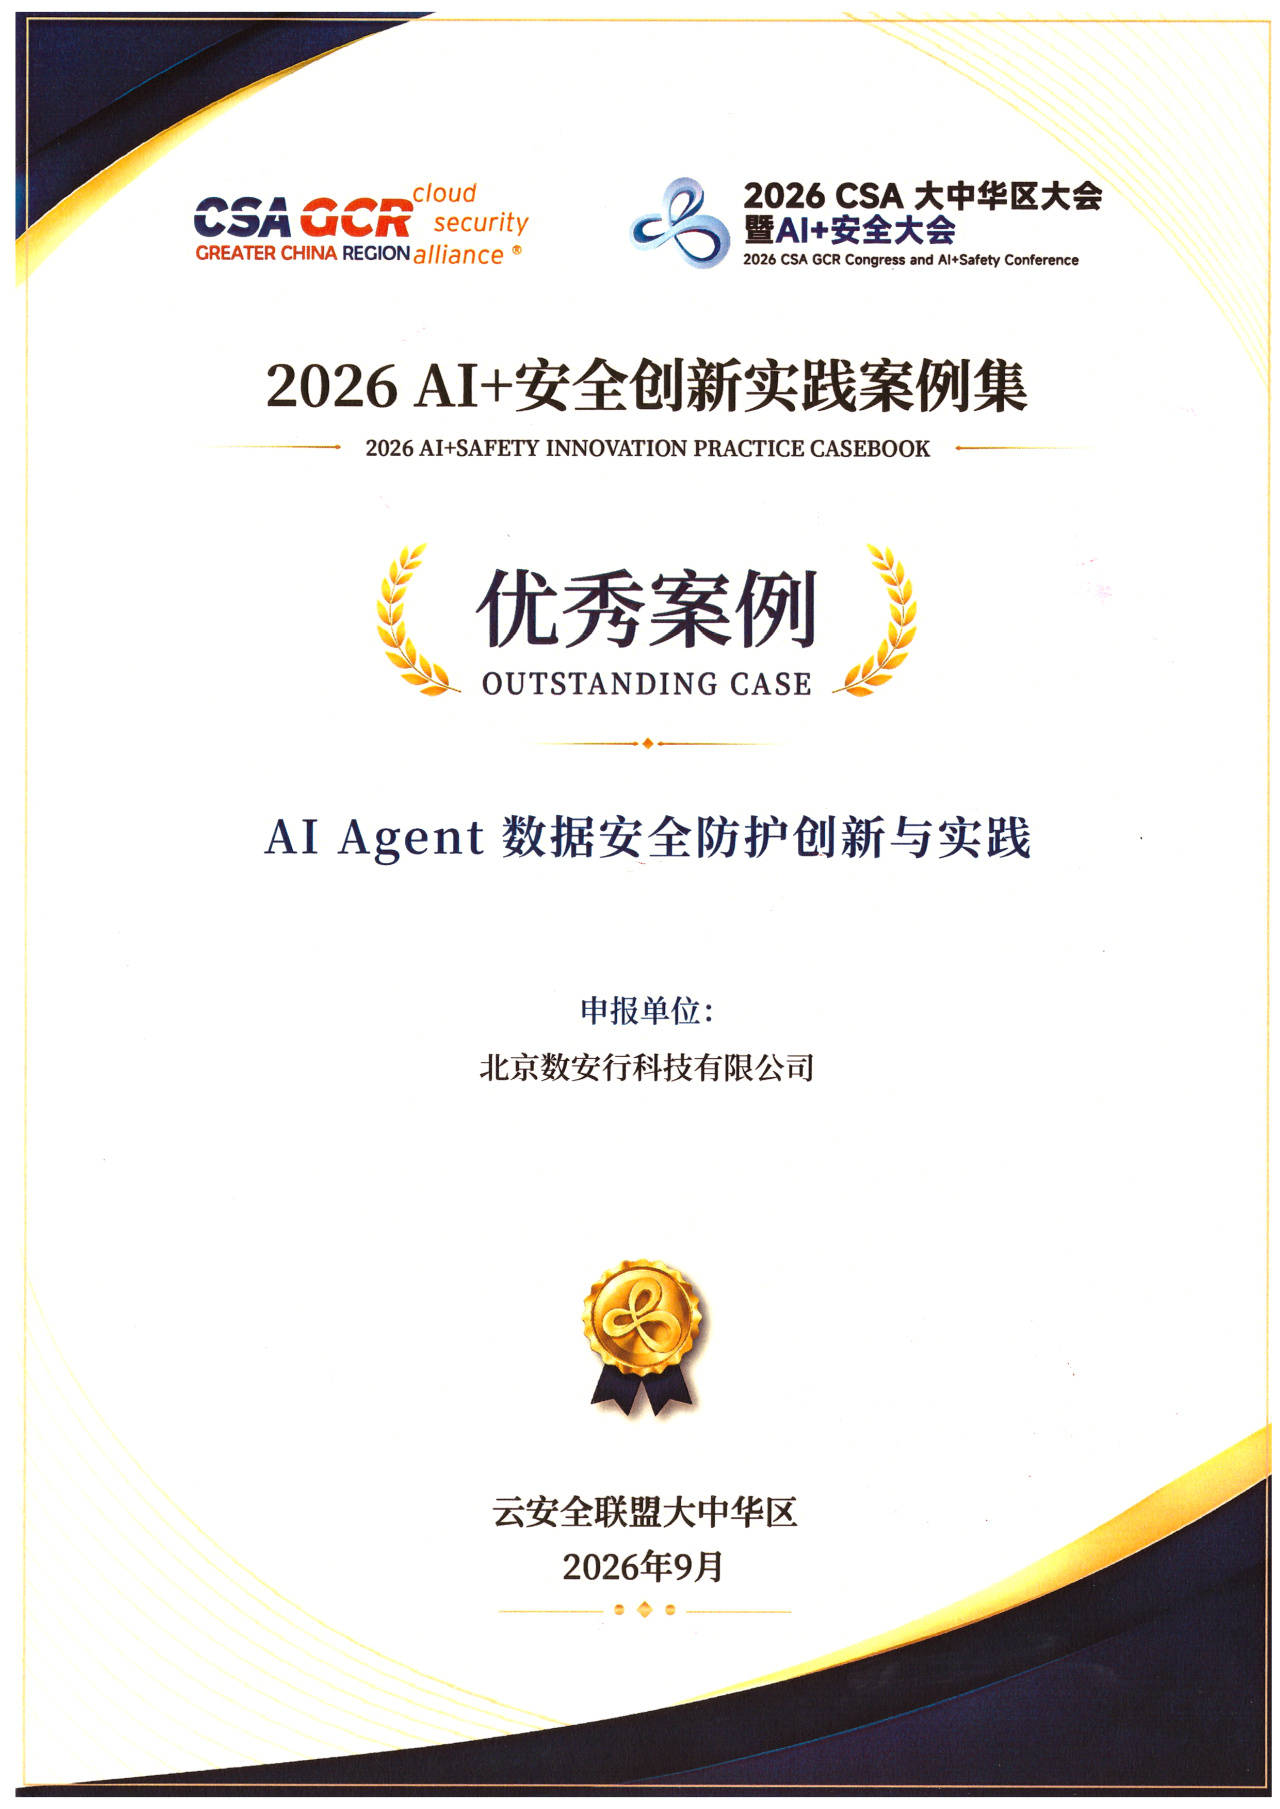
本次案例集面向全社会公开征集,覆盖AI基础设施与平台安全、大模型与AI Agent安全、AI治理与管理等方向,旨在沉淀AI从“模型智能”迈向“智能体智能”过程中的一线实践经验,提炼可借鉴的技术方案、建设路径和治理经验。
入选案例分为三个层级:标杆案例重在树标定向,形成可复制、可对标的实践范式;优秀案例在具体场景中成效扎实、创新性与落地性兼具;收录案例经征集与评审遴选后纳入案例集,构成更广泛的产业样本。
本次案例集聚焦AI智能体走向应用后的安全治理实践,其中“数据访问与权限控制”方向直面的核心问题是:Agent需要使用企业数据,但如何控制它能访问的数据范围?
针对上述问题,数安行提交的“AI Agent数据安全防护创新与实践”方案给出了自己的实践回答。
随着AI Agent在企业投研分析、文档处理、代码开发与运维等场景快速铺开,Agent直接运行于员工终端,可读写本地文件、访问内网业务系统,运行环境缺乏隔离边界。一旦Agent继承用户全部权限,便可能出现越权读写删除文件、AI幻觉误删核心数据、敏感信息外带泄露等风险。
数安行面向本地部署型AI Agent,构建了企业级数据安全防护方案:为每个AI Agent创建专属低权限账号与独立安全空间,实现存储、网络、内存多层隔离;敏感文件透明加解密,高危动作实时管控,全流程行为审计。
方案以“账号—越权—权限—溯源”四维防护体系为核心,采用插件式无感部署,不改造Agent、不改造业务。具体包括:
账号身份隔离: 为每个Agent动态创建专属本地系统账号,以受限令牌拉起进程,剥离高危特权,用户主账号的桌面、配置与凭据库对Agent不可见。
全维度越权隔离: 安全屋在I/O路径拦截文件访问,Agent仅可访问授权目录;敏感文件强制加密存储、一文一密,屋内透明解密使用、外发保持密态;网络出站按进程白名单默认拒绝。
运行时细粒度权限控制: 针对文件删除/覆盖/重命名、剪贴板拷贝、拖拽外带等高危动作在底层实时拦截,以“主体—客体—动作”三元组定义策略,默认拒绝、白名单放行。
全流程行为溯源: 驱动层与用户态探针统一采集Agent读写删建、外发、提示词与输出等全量事件,结合私有化大模型与规则双引擎做敏感数据识别,可视化审计、责任可界定。
目前,AI Agent数据安全防护创新与实践方案已在某证券公司、某电力建设集团创新实验室、某研发设计企业落地运行。关键成效包括:月均拦截高危/越权操作100余次,数据损毁事故归零,安全上线周期缩短至7天,不影响AI运行效率的前提下平均效率提升70%以上;插件式部署CPU占用低于1%、内存占用低于50M。
此次入选CSA《2026 AI+安全创新实践案例集》,是行业权威机构对数安行在AI 数据安全领域技术实践与落地成效的认可。未来,数安行将持续深耕数据运营安全,为企业AI应用的安全落地提供可管、可控、可追溯的防护基座。
关于数安行
北京数安行科技有限公司以数据运营安全为理念,以AI人工智能技术为核心驱动,聚焦数据运营安全,助力数字化转型,致力于让用户的数据安全地创造价值。公司以承载和保护每一个用户的数据运营安全为愿景,持续创新,合作共赢,成就用户。公司核心团队拥有十余年网络安全与数据安全经验,服务于政府、军工、金融、运营商、互联网、教育、高端制造等各行业客户。
关于数据运营安全
数据运营安全(DataSecOps)核心是在数据运营中内嵌数据安全属性,解决数据运营过程中的数据安全问题,以一个产品或平台的方式运行。其目标是在不影响数据业务流程正常运行的情况下更有效的保护组织内的敏感数据资产,对敏感数据的扩散及滥用风险进行快速响应,将数据安全防护策略传递至参与数据运营的所有人员。
相关阅读