

去年年底跟一个做SaaS的朋友吃饭,他喝了点酒,跟我说团队里一个干了四年的后端,提离职那天把整个支付模块的源码拷进了个人网盘。等他们发现的时候,人已经入职竞品公司了。他问我,有没有什么办法能让代码根本带不走。我说有,而且不止一种。今天就把这6个方法摊开讲,都是实际项目里验证过的路子。
方法一:安秉网盾透明加密
安秉网盾的核心逻辑是在操作系统驱动层对指定文件类型做强制加密。管理员在后台把.c、.java、.py、.go这些源代码后缀配好规则之后,程序员用VSCode、IDEA、CLion正常写代码、保存、编译,整个过程没有任何弹窗,也不需要手动点加密按钮。
 文件在本地打开是明文,但一旦通过邮件、聊天工具、U盘、网盘等渠道离开受控终端,文件内容就是密文,对方打开只能看到乱码。如果确实需要把某份代码发给合作方,员工在客户端提交解密申请,管理员审批通过后才生成可外发的明文版本。
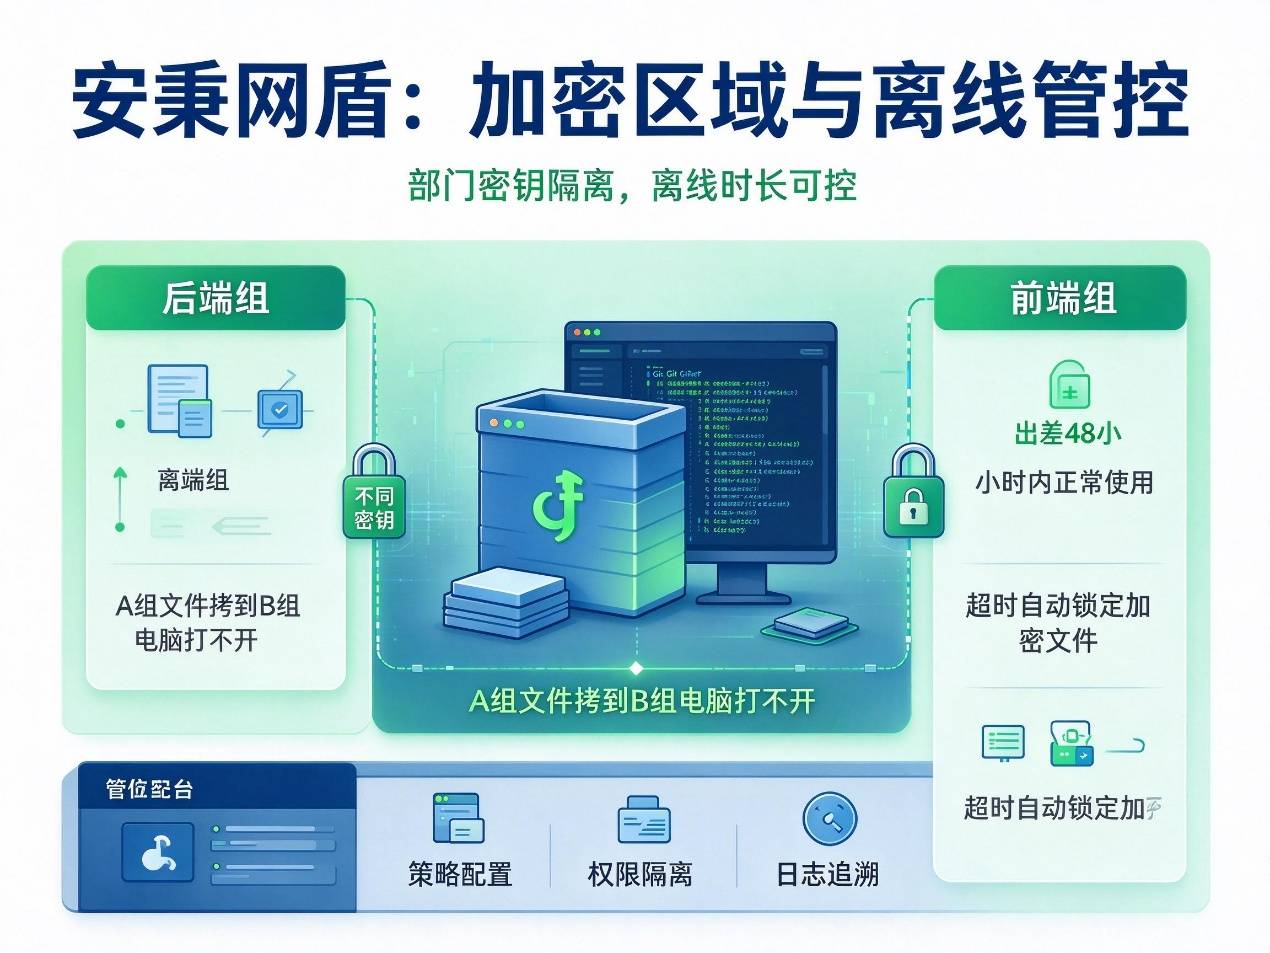
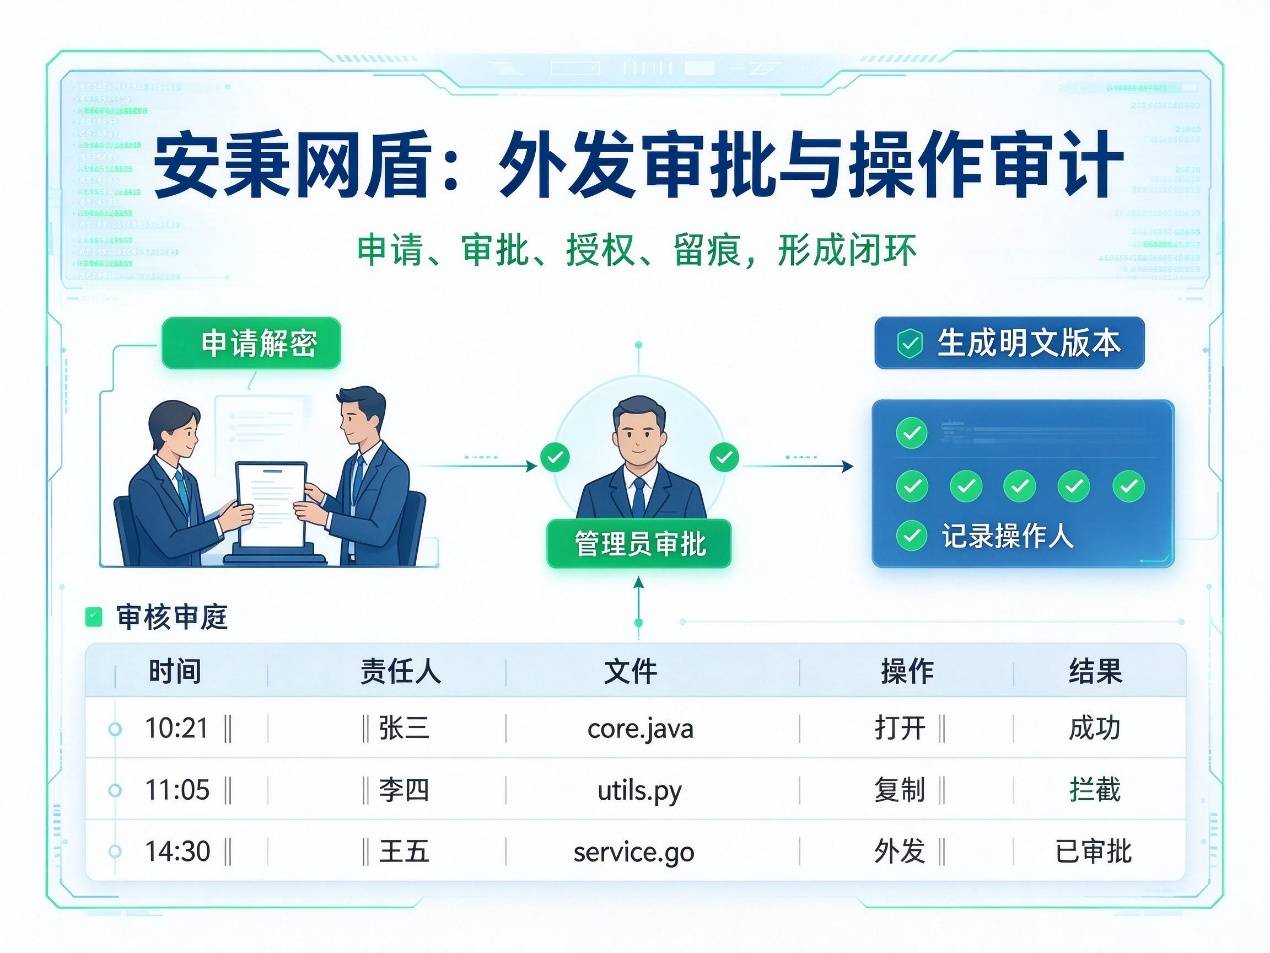 另外它支持按部门划分加密区域,后端组和前端组用不同密钥,A组的文件拷到B组电脑上打不开。操作日志也是全量记录的,谁在什么时间打开了哪个文件、有没有复制、有没有尝试外发,后台都能查到。离线场景下可以设置有效时长,比如出差48小时内正常使用,超时后加密文件自动锁定。
方法二:代码混淆处理
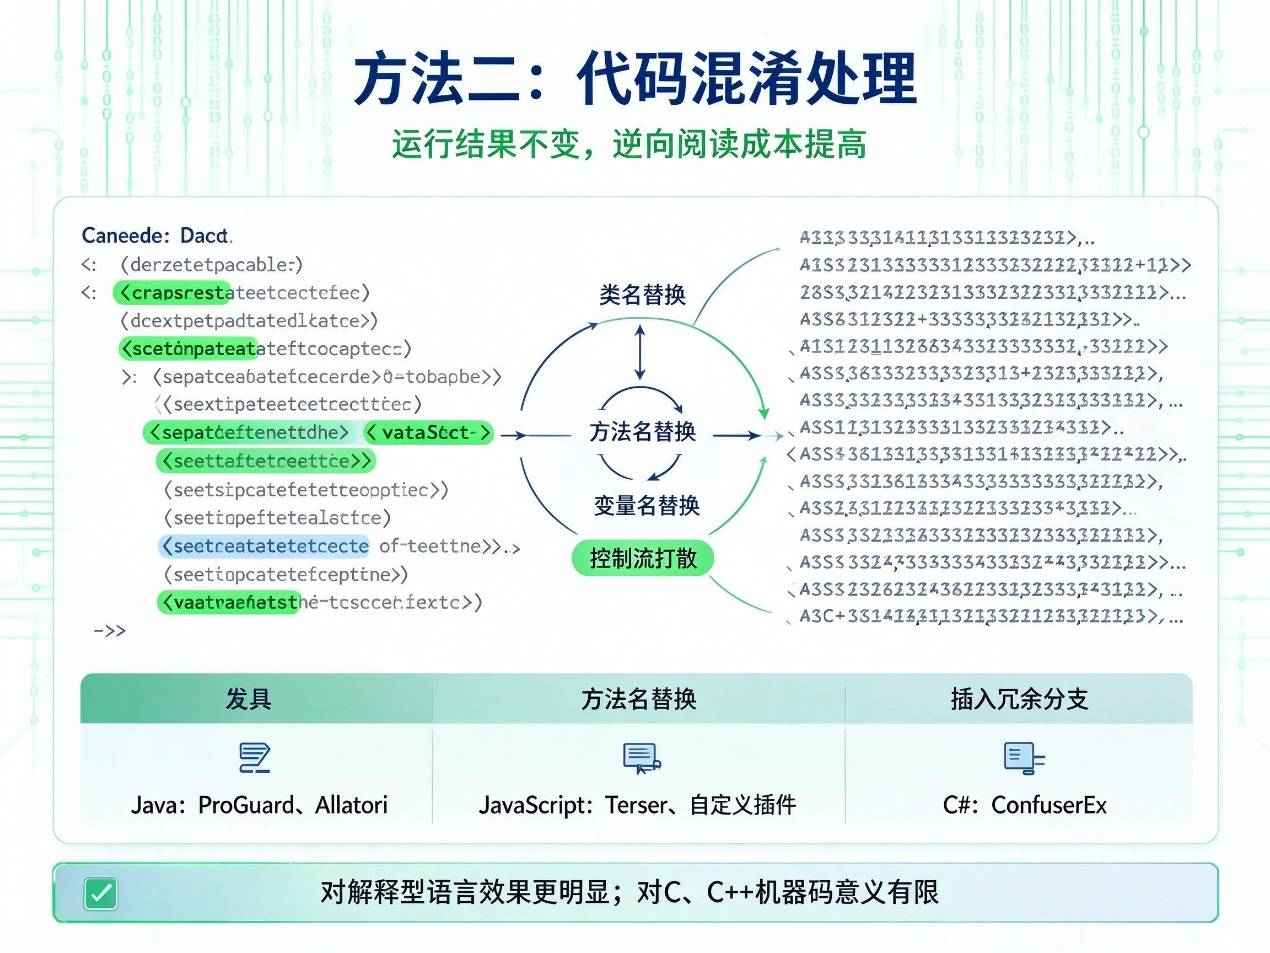
混淆不是加密,但它能大幅提高逆向成本。原理是把源码里的类名、方法名、变量名替换成无意义字符串,同时把控制流打散重组,插入冗余分支。程序运行结果不变,但人读起来跟乱码差不多。Java项目常用ProGuard或Allatori,JavaScript项目用Terser配合自定义混淆插件,C#项目有ConfuserEx。发布到生产环境或者交付给外包测试之前跑一遍混淆,就算对方拿到字节码或打包产物,想还原出业务逻辑得花大量时间。需要注意的是,混淆对解释型语言效果更好,对C、C++这种本身编译成机器码的语言意义不大。
方法三:BroadcomFile Encryption
Broadcom接手赛门铁克企业安全业务之后,FileEncryption这条产品线一直在更新。它的特点是加密粒度可以细到单个文件夹或单个文件,也可以对整个项目目录做策略加密。权限设置比较灵活,管理员可以给不同角色配不同的操作权限,比如某人只能读取不能复制,另一人可以编辑但不能打印。它支持Windows和macOS双平台,对企业里混用系统的研发团队比较友好。部署方式是客户端加管理控制台,策略统一下发,不需要程序员逐台配置。适合人员规模在五十人以上、权限层级比较复杂的研发组织。
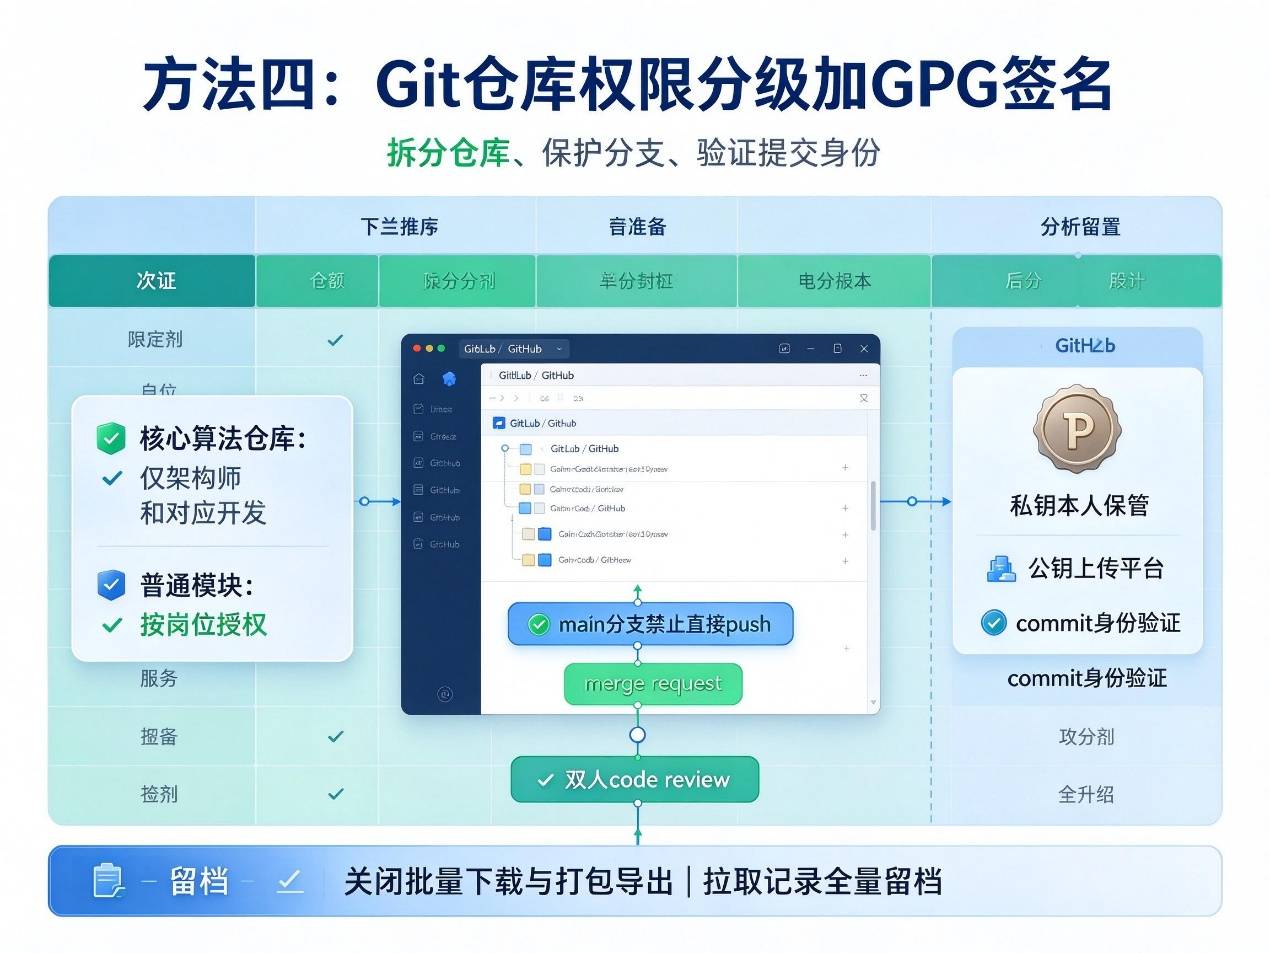
方法四:Git仓库权限分级加GPG签名
这个方法不花一分钱买软件,靠的是管理规范和Git本身的能力。第一步,把代码仓库按模块拆分,核心算法仓库只给架构师和对应开发人员权限,普通开发者只能拉取自己负责的模块。分支保护打开,main分支禁止直接push,必须走mergerequest加至少两人codereview。第二步,给每个开发者的Git提交配置GPG签名,私钥本人保管,公钥上传到GitLab或GitHub。这样每一条commit都能验证身份,防止有人伪造提交记录往仓库里塞东西。第三步,关掉仓库的批量下载和打包导出功能,拉取记录全量留档。这套组合拳打下来,内部越权访问和外部整库拖走的风险都能压到很低。
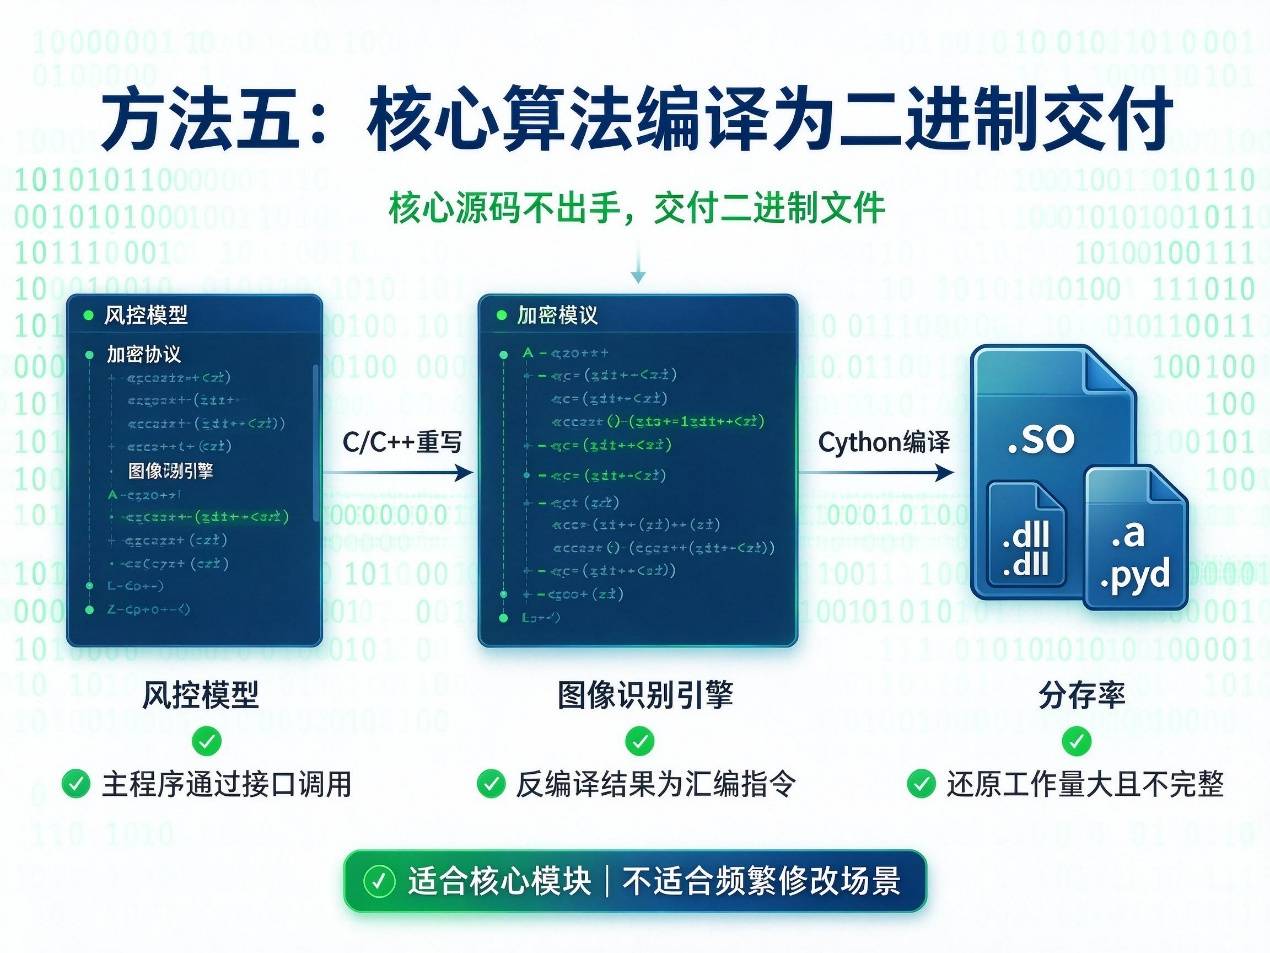
方法五:核心算法编译为二进制交付
如果项目里有几段特别核心的算法,比如风控模型、加密协议实现、图像识别引擎,可以把这部分单独用C或C++重写,编译成.so、.dll或者.a静态库,主程序通过接口调用。交付给客户或者部署到生产环境时,对方拿到的只有二进制文件,源码根本不出手。反编译二进制拿到的是汇编指令,想还原成可读的高级语言代码,工作量极大且结果不完整。Python项目也可以用Cython把关键模块编译成.pyd或.so,再配合PyInstaller打包,效果类似。这个方法的局限在于后续维护必须回到源码环境,不适合需要频繁修改的场景。
方法六:SophosIntercept X
Sophos InterceptX定位是终端行为防护,它不做文件本身的加密,而是盯住终端上的异常操作。比如某个进程突然开始批量读取代码目录、尝试调用未授权的压缩工具、或者向外部IP发起大量数据传输,InterceptX会在行为发生的过程中直接阻断进程,同时向管理后台推送告警。它用的是深度学习模型做行为判定,不依赖传统特征库,对新型攻击手法的识别率比较高。管理端可以统一查看几百台终端的实时状态,策略集中下发。适合已经部署了加密方案、想在终端层面再加一道行为拦截的企业。它和加密软件是互补关系,一个管文件本身,一个管操作行为。
写在最后。源代码加密这件事,没有哪个单一方法能解决所有问题。透明加密管住文件落地,混淆和二进制编译管住交付环节,仓库权限管住内部访问,终端防护管住异常行为。
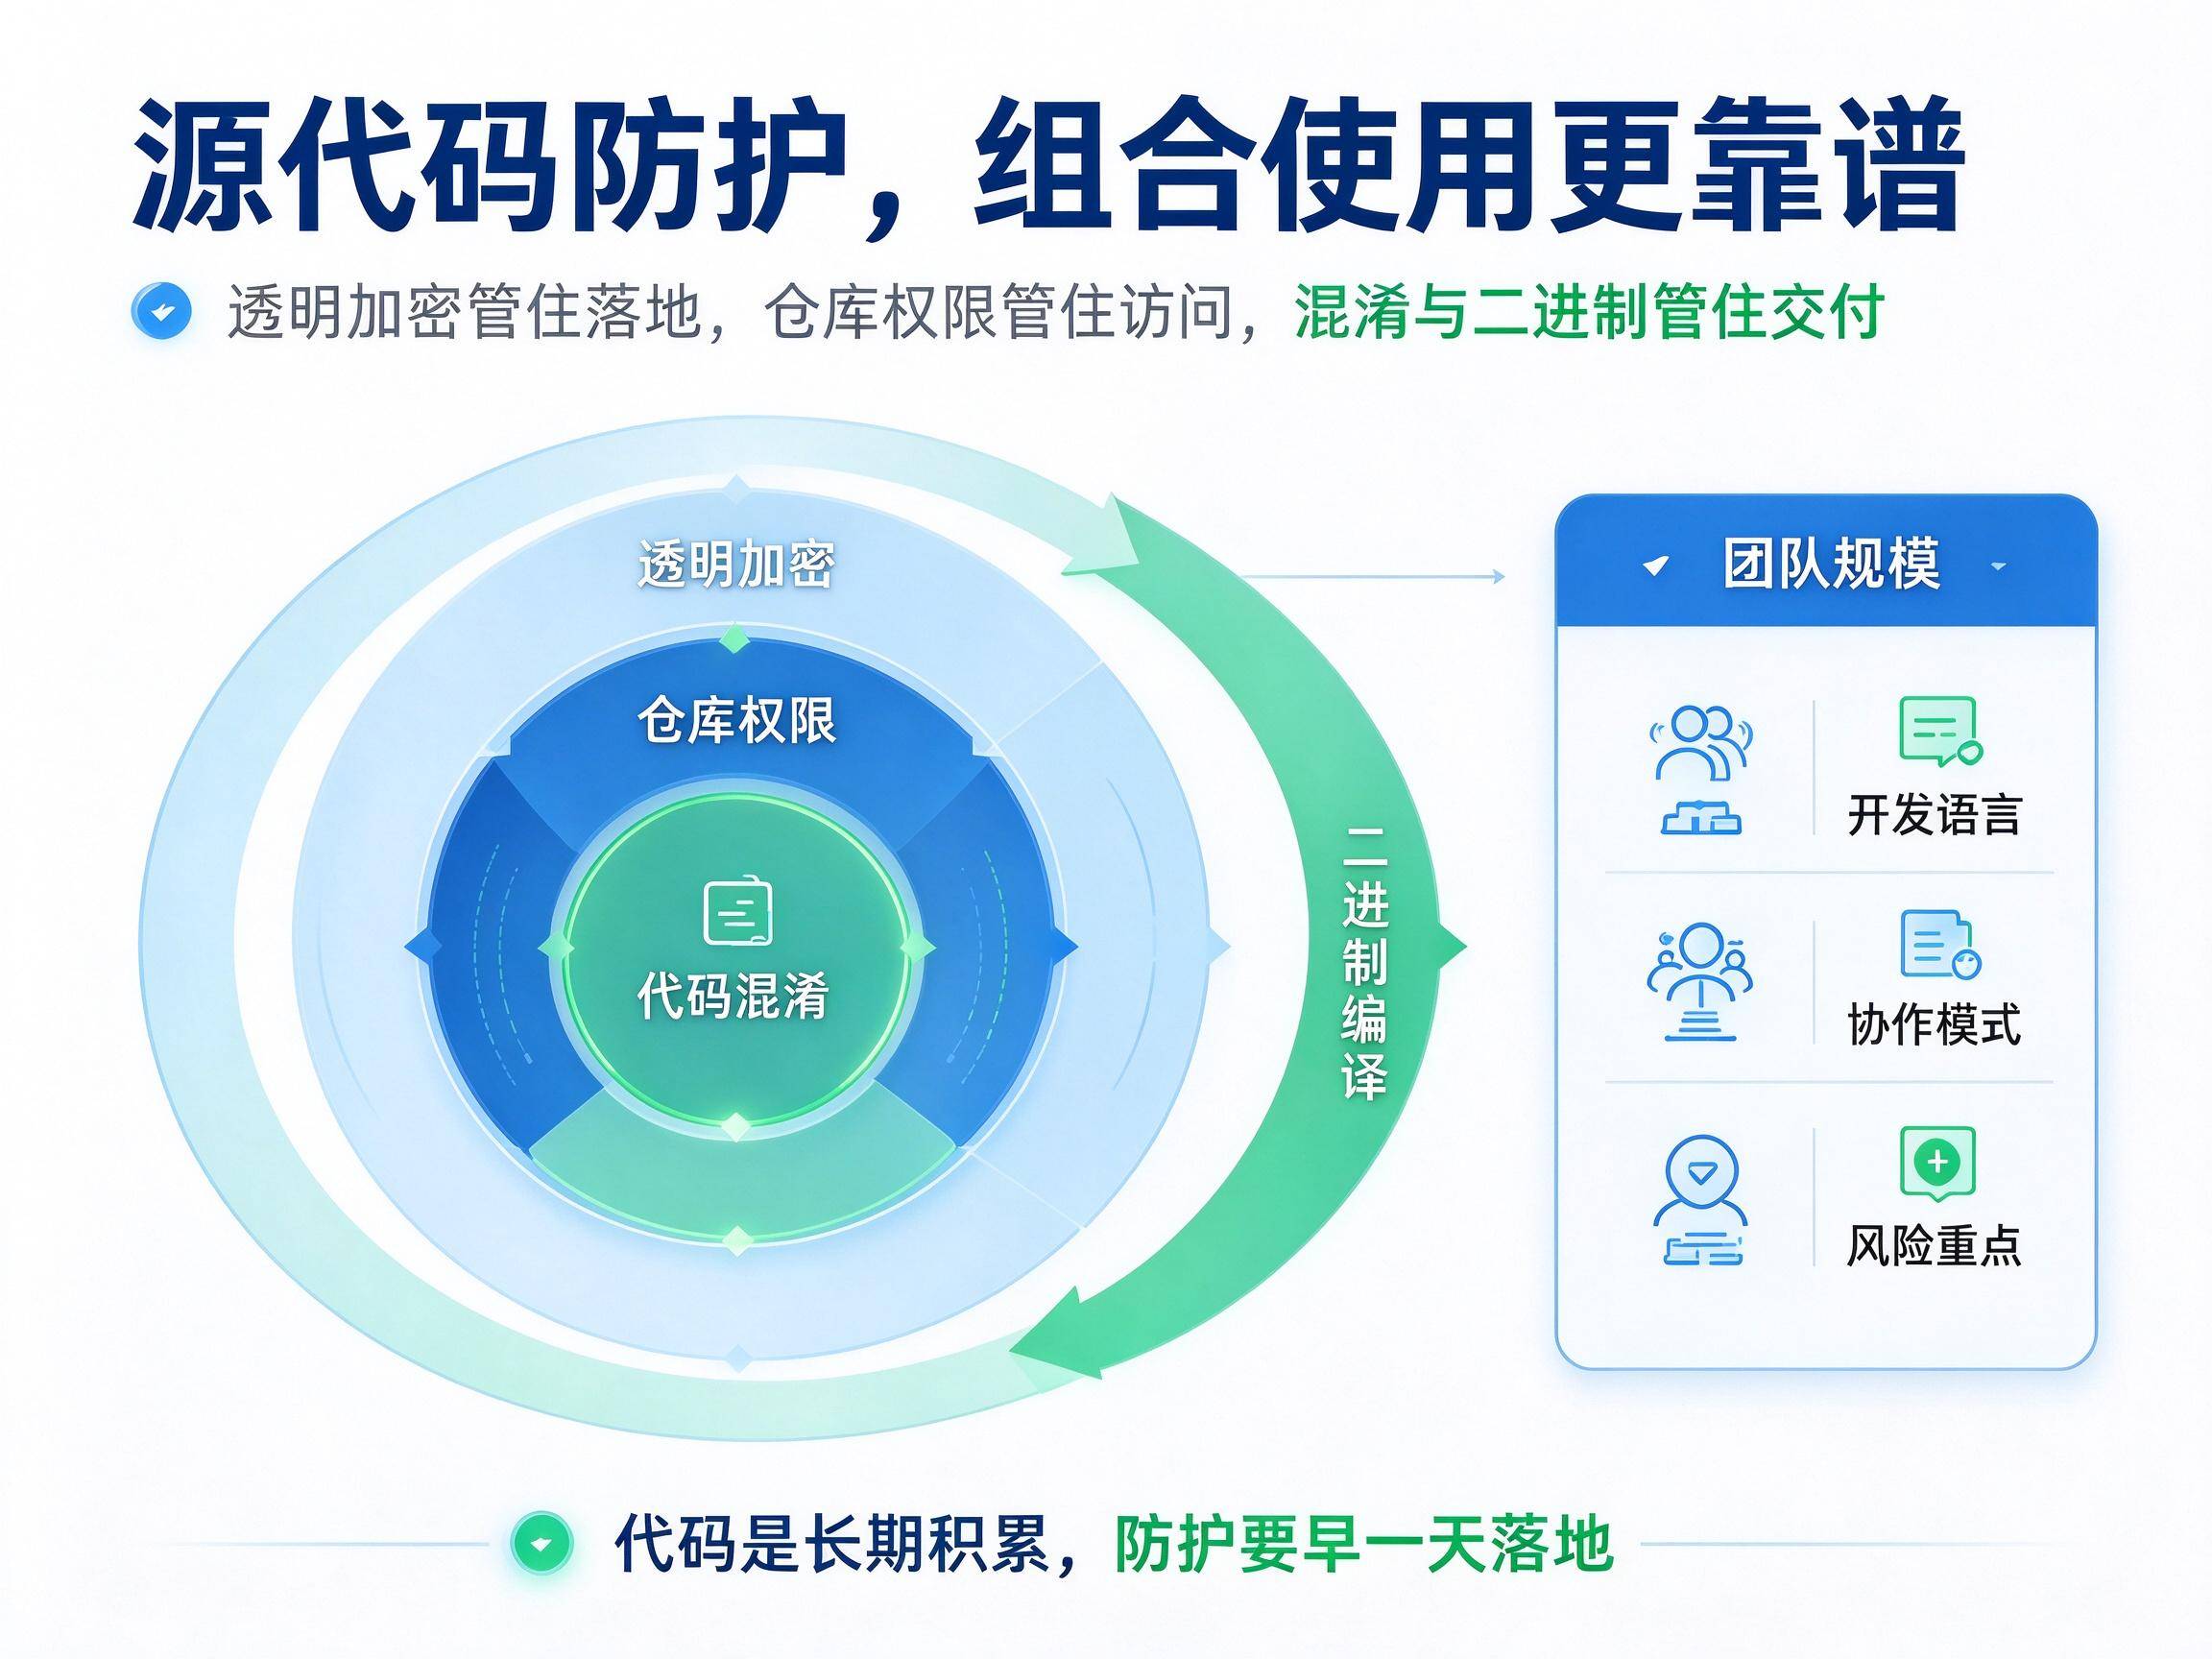
根据自己团队的规模、开发语言、协作模式,挑几个组合起来用,比指望一招搞定靠谱得多。代码是团队几年甚至十几年的积累,防护这件事,早一天做就少一天风险。
#源代码防泄密#













