

一个研发型公司的技术负责人最近在网上发帖求助,公司核心产品上线前夕,发现有离职员工在走之前把整个项目源码打包上传到了个人网盘,三个月后竞品功能几乎一样。这种事在行业里不算新鲜,企业数据泄露事件里内部人员造成的占比长期过半,代码资产首当其冲。
一、源代码文件加密的底层逻辑
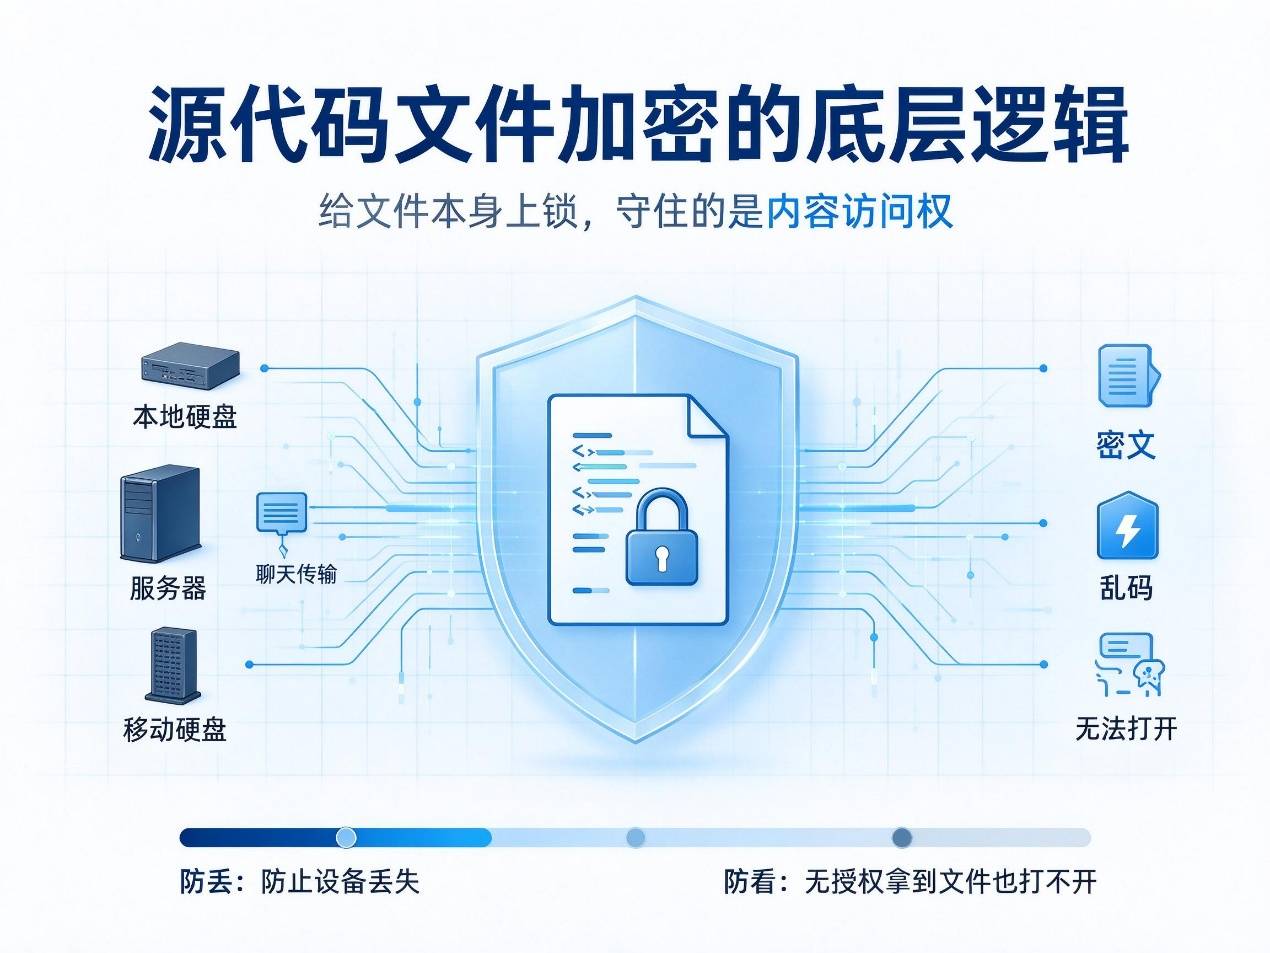
源代码文件加密,本质是给文件本身上锁,而不是只守住存放代码的设备或者网络。代码放在哪里不重要,重要的是没有授权的人拿到文件也打不开。对靠代码吃饭的公司来说,这是把资料防丢升级成资料防看,思路完全不一样。
二、6个源代码文件加密方法
方法1:安秉网盾软件
安秉网盾在源代码文件加密领域深耕多年,产品基于Windows内核驱动层透明加密技术开发。

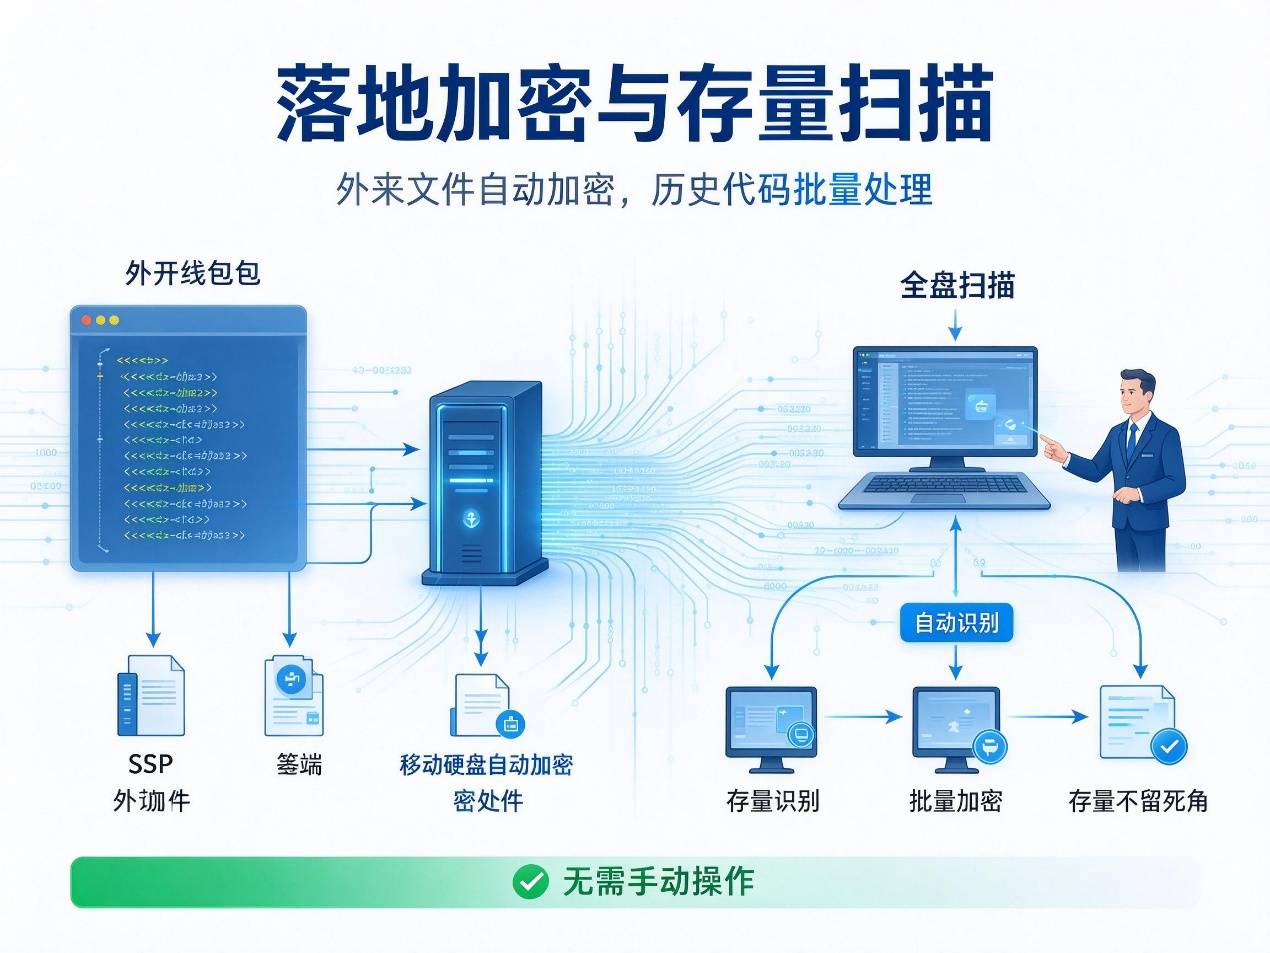
1.落地加密解决外来文件问题
从外部拿到的代码包、SDK、配置文件,不管存到桌面还是移动硬盘,一落地就自动处于加密状态,不需要手动做任何操作。
2.全盘扫描处理存量代码
公司里已经存在的明文历史代码,管理员可以发起全盘扫描任务,客户端自动识别并批量加密,确保存量资产不留死角。
3.外发权限精细管控
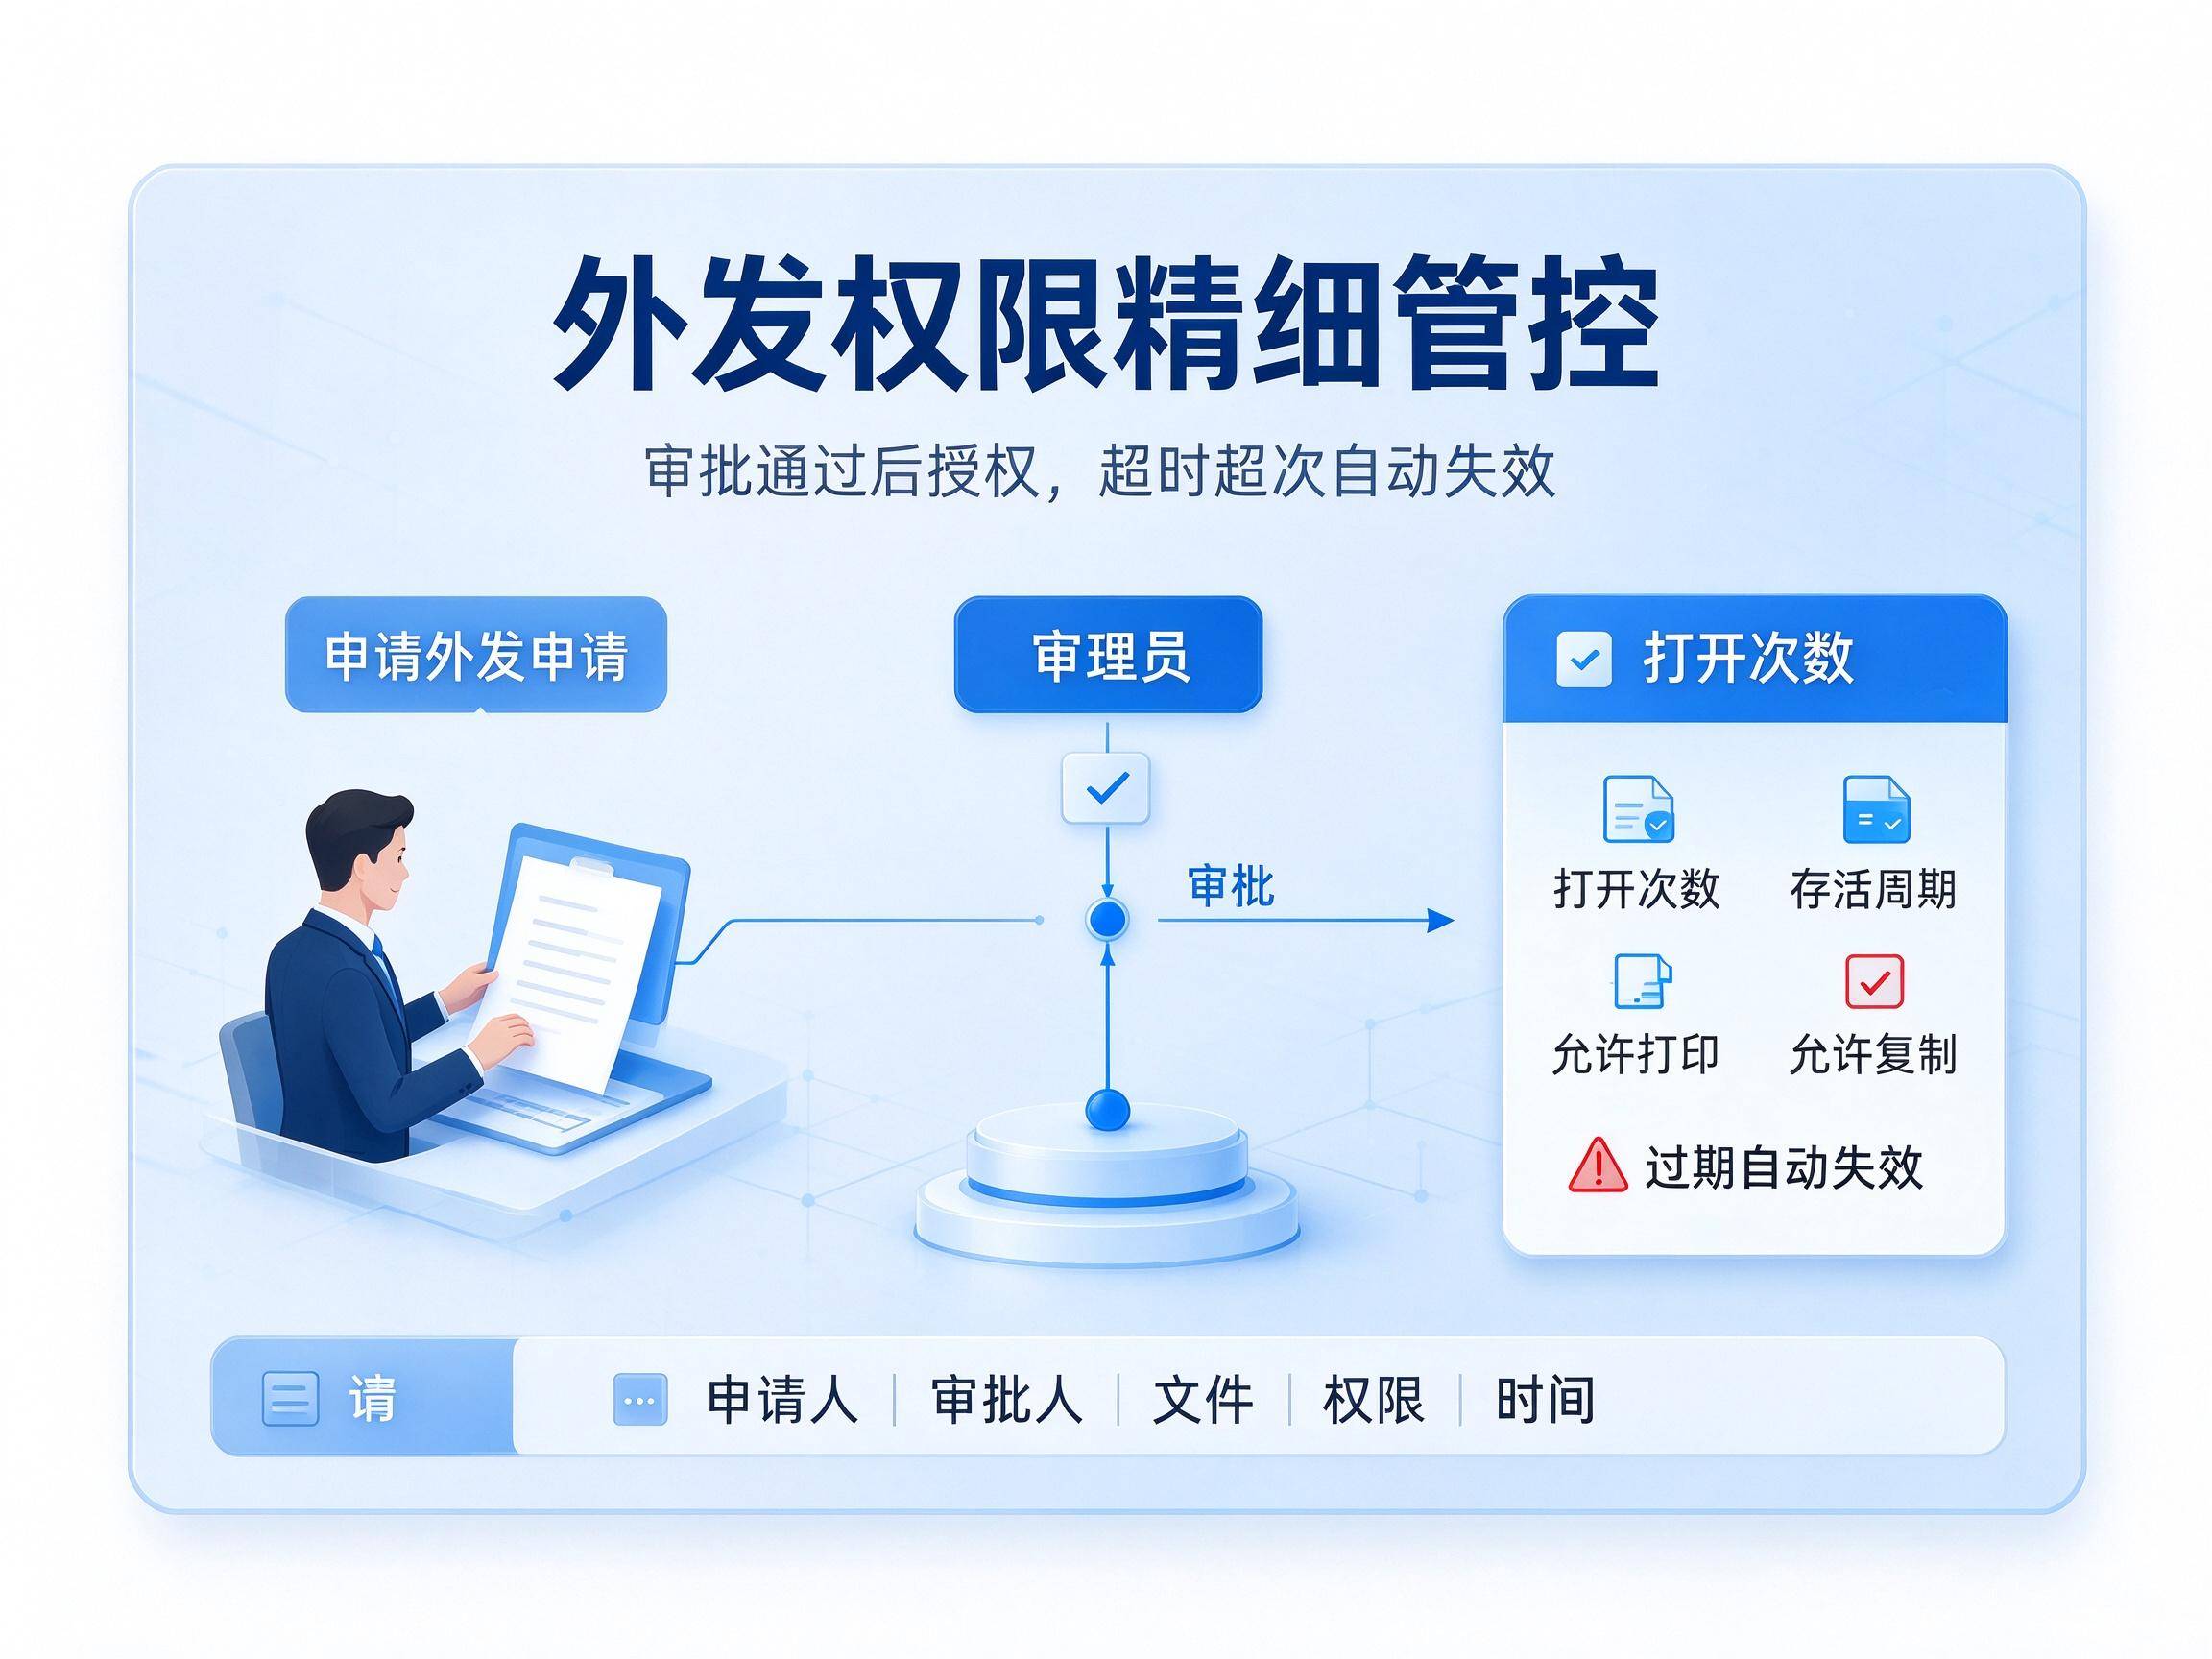
代码需要发给客户或者合作方时,走线上审批流程。管理员审批通过后,可以对外发文件设置打开次数限制、存活周期、是否允许打印、是否允许复制内容等权限,超过设定条件文件自动失效。
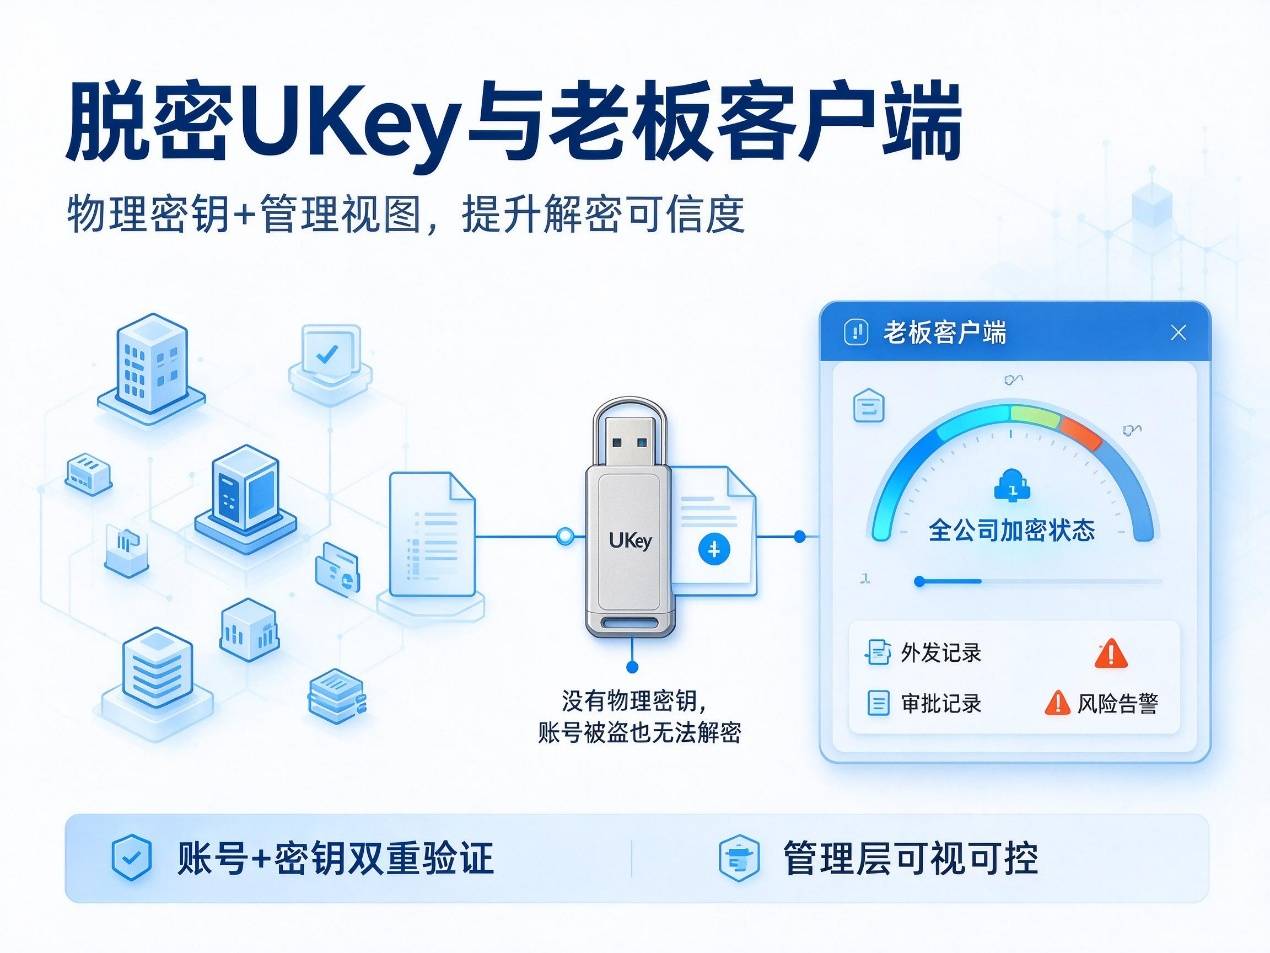
4.脱密UKey与老板客户端
支持硬件UKey解密,没有物理密钥就算账号被盗也解不开文件。管理层可以通过老板客户端直接查看全公司的加密状态和外发记录。
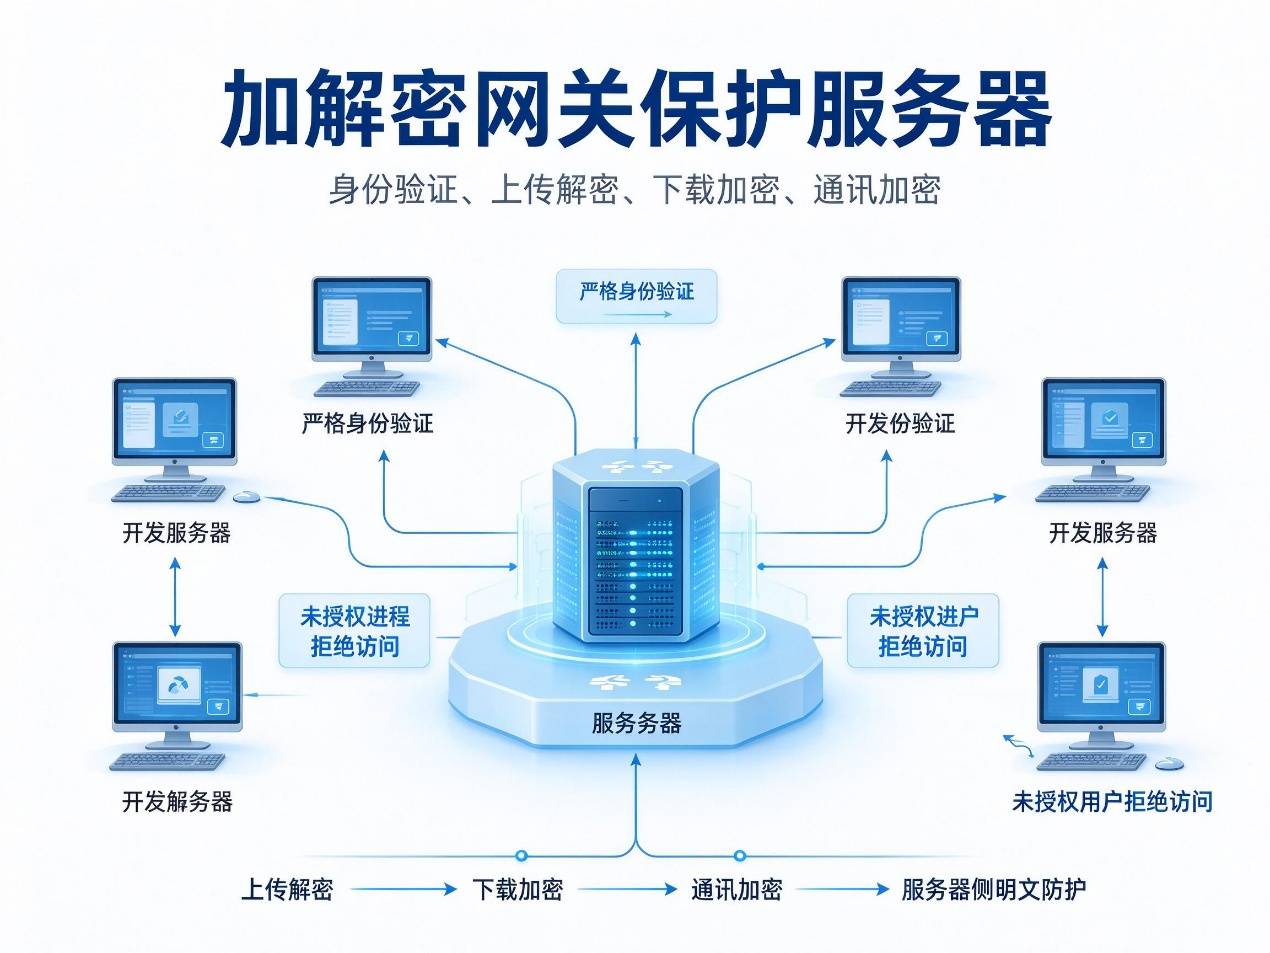
5.加解密网关保护服务器
对访问代码服务器的计算机做严格身份验证,通过上传解密、下载加密及通讯加密,防止未授权的进程或用户从服务器侧获取明文数据。
方法2:HashiCorpVault
HashiCorpVault是国际上广泛使用的密钥与机密管理工具,有开源版本和企业版本。它本身不直接加密源代码文件,但能解决一个更底层的问题,密钥管理。很多团队加密代码后,把密钥写死在配置文件里或者存在共享文档上,等于锁了门把钥匙挂在门把手上。Vault把API密钥、数据库密码、TLS证书、加密密钥这些敏感数据集中存储,提供动态密钥生成、基于身份的访问控制、租期自动回收和完整的审计日志。代码里通过API调用Vault获取密钥,密钥用完即毁,不在代码或者配置文件里留下明文痕迹。对使用云原生架构的团队来说,Vault几乎是绕不开的基础组件。
方法3:BitLocker整盘加密
BitLocker是Windows专业版和企业版自带的磁盘加密功能,不需要额外采购。开启后整块硬盘被加密,开机需要输入密码或者插入恢复密钥才能进入系统。程序员笔记本被偷、遗落在出租车或者飞机上,硬盘拆下来接到其他机器也读不出任何代码文件。IT部门可以通过组策略统一开启,员工日常使用几乎无感。配合TPM芯片还能实现启动前完整性校验,防止系统被篡改后绕过加密。对预算有限或者刚起步的团队来说,这是零成本就能落地的一层防护。
方法4:GPG签名与加密
GPG(GNUPrivacyGuard)是开源的加密和签名工具,程序员用Git管理代码时可以用它做两件事。一是给提交做签名,每行代码是谁写的、有没有被篡改,都有据可查,gitlog里能看到Verified标记。二是对代码包或者敏感文件做加密,只有持有对应私钥的人才能解开。团队里每人一对密钥,私钥自己保管,公钥上传到内部密钥服务器。这套机制对懂技术的团队几乎没有学习门槛,习惯养成后长期受益,尤其适合分布式团队和开源协作场景。
方法5:代码仓库权限分级
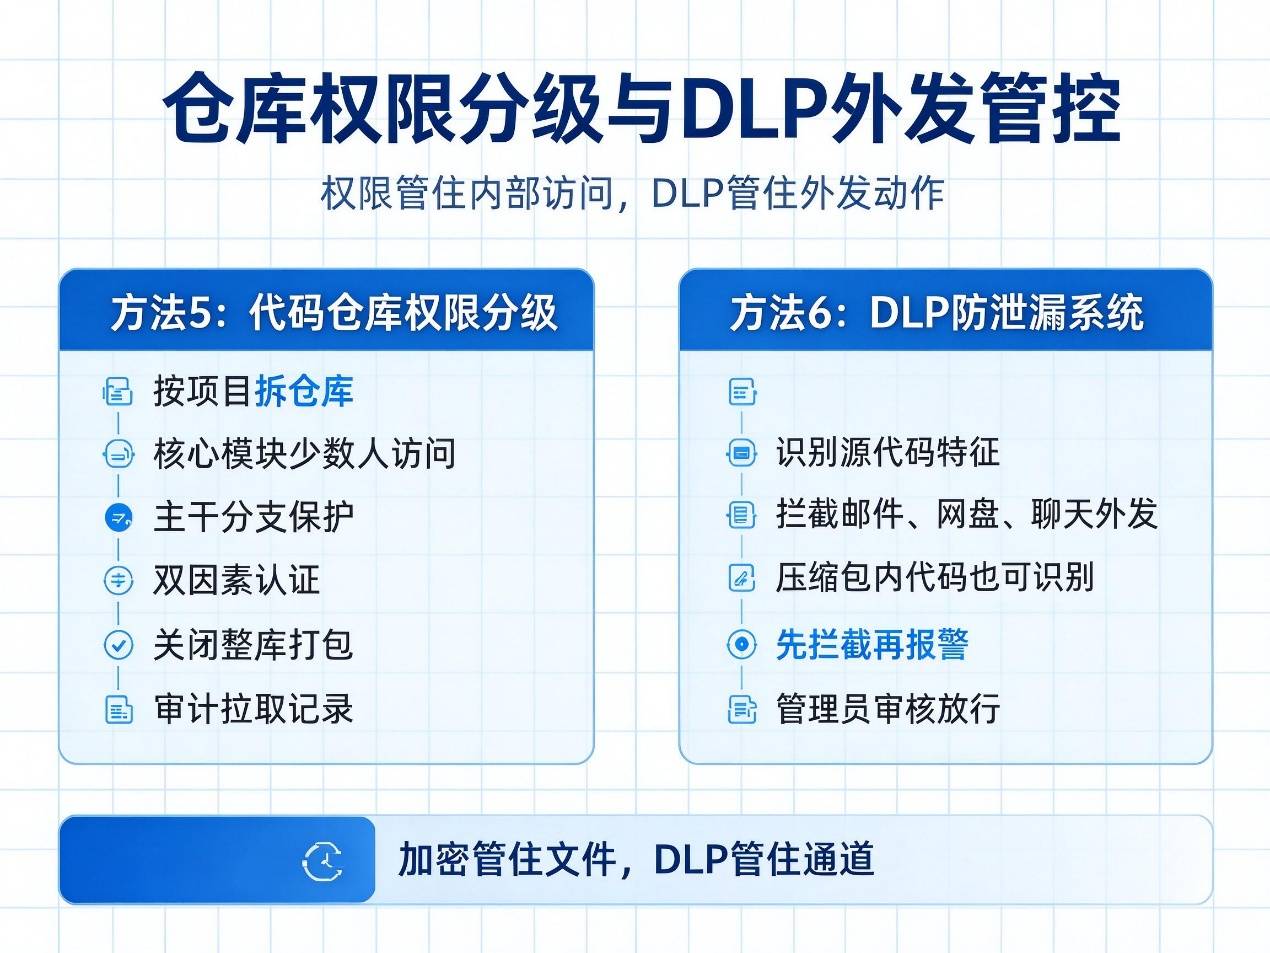
把代码仓库按项目、按模块拆开,谁负责哪块就给哪块的权限,核心模块只开放给少数几个人。新人入职先给外围仓库的只读权限,转正或者参与核心项目再逐步放开。在GitLab或者GitHub企业版里,可以把主干分支设为保护状态,禁止直接推送,所有修改必须通过合并请求加代码评审。再配合双因素认证登录、关闭仓库的整库打包下载功能、开启操作审计日志,谁在什么时候拉取了什么、有没有批量导出,后台一清二楚。这招不花钱,靠的是管理习惯,但对超过十个人、有外包介入的团队来说,效果立竿见影。
方法6:DLP防泄漏系统
DLP(DataLoss Prevention)是一类专门监控数据外发通道的安全系统,市面上有SymantecDLP、ForcepointDLP等成熟产品。它的核心能力是内容识别,能识别源代码中的特定语法结构、函数库特征、注释标记,不管代码被封装在压缩包里还是通过邮件、网盘、即时通讯工具传输,都能被拦截下来。规则可以设置为先拦截再报警,管理员审核确认后再决定放行还是阻断。它和加密是搭配关系,加密管住文件本身,DLP管住发出去的动作,两道闸一起用,防护才算完整。
三、两个常见疑问
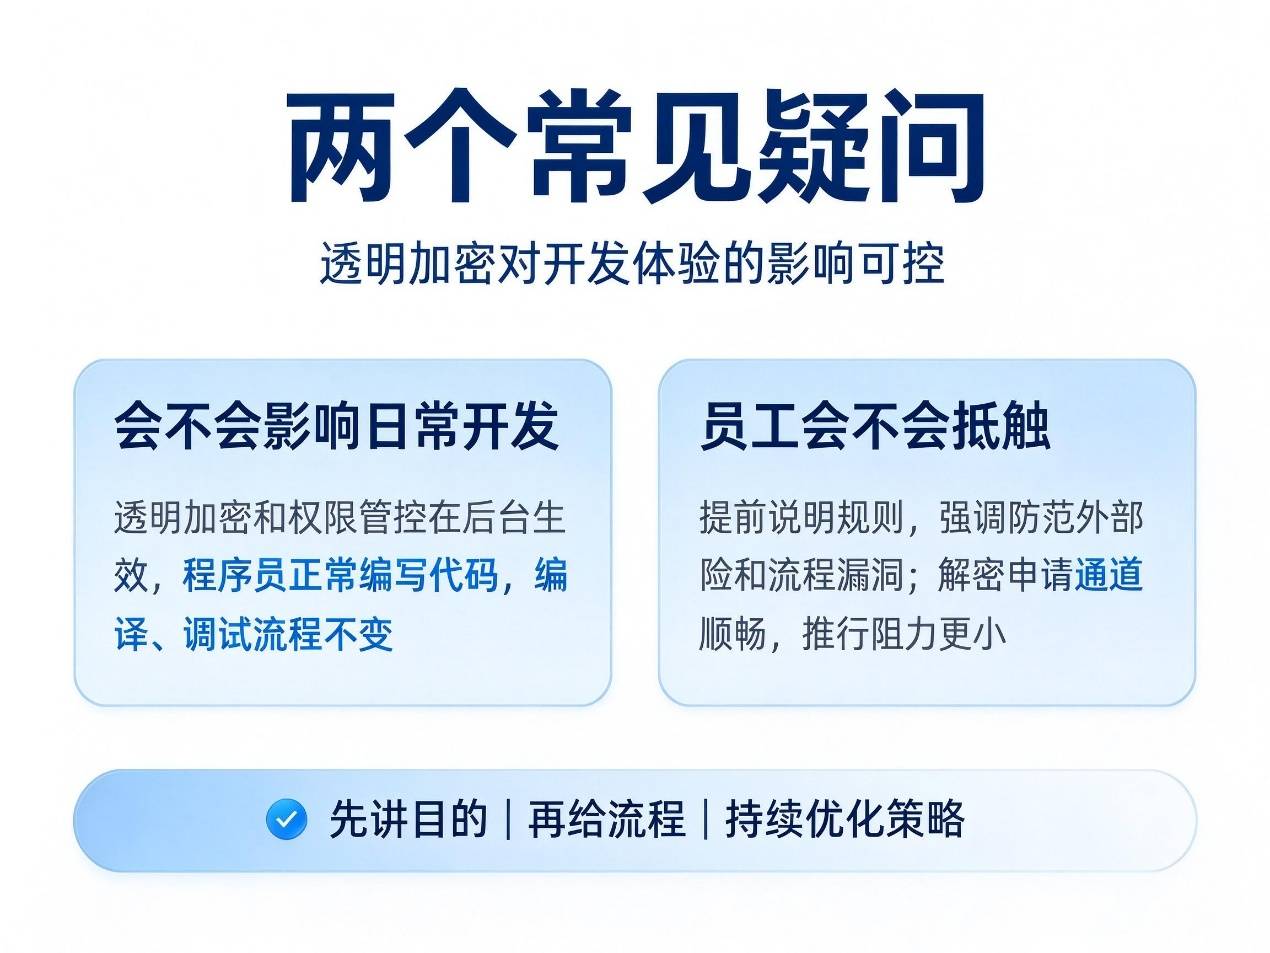
问:这些方法会不会影响日常开发
答:透明加密和权限管控都在后台生效,程序员该怎么写代码还怎么写,编译、调试流程不变。
问:员工会不会抵触
答:提前把规则讲清楚,说明防的是外部风险和流程漏洞,不是针对某个人。解密申请通道顺畅的话,推行阻力其实不大。
四、结语
源代码文件怎么加密,工具只是一环,习惯和流程同样重要。6个方法不用全上,先看团队里最薄弱的环节在哪,是对外发通道没管控,还是仓库权限太松,还是设备丢了没兜底,针对性补上,比一次性堆砌所有工具更务实。
#源代码加密软件#













