

做平台风控的,多半撞过这么一堵墙:单看一个账号,IP干净、行为正常;几百个账号摆在一起,它们挤在同一家云厂商的ASN里,代理同一批,注册时间挨得紧紧的——团伙就这么暴露了。把这种足迹变成信号,就是IP聚类识别。

某社交平台在《社区金融生态公约》里把IP、账号关系、行为相似度并列为打击黑产团伙的抓手,半年清掉101万篇违规笔记。团伙的打法是账号分散:IP不重样、设备不重样,单个账号查全是"正常用户",关联藏在时间、行为和网络设施里。同IP注册次数、关键词审核这类单点规则,碰上这种打法基本落空。要拦的不是账号,是背后的那组关联。
2. IP聚类识别看哪些信号?IP聚类识别说白了就一句话:用网络足迹找同伙。一群账号的足迹叠在一起,聚集特征就出来了,主要看四样:
- 同ASN聚集:多个账号落在同一个ASN(自治系统编号)下,比如同一云厂商、同一运营商;ASN下突然涌进大量账号,先打个问号。
- 同/24网段聚集:多个账号短时间挤在相同或相邻的/24网段。正常用户分散在不同网段,团伙图省事,常窝在少数几个里。
- 代理类型:VPN、Tor、住宅代理、秒拨IP,proxy_type能区分普通代理和高匿名代理。
- 风险评分:0-100量化分,综合代理类型、历史行为、ASN特征,给团伙一个可比刻度。
IP画像查询由ipdatacloud的风险画像能力完成:返回ASN、net_type、proxy_type、risk_score等字段,IPv4/IPv6都覆盖,离线库内网微秒级查询,注册、登录环节直接接入。
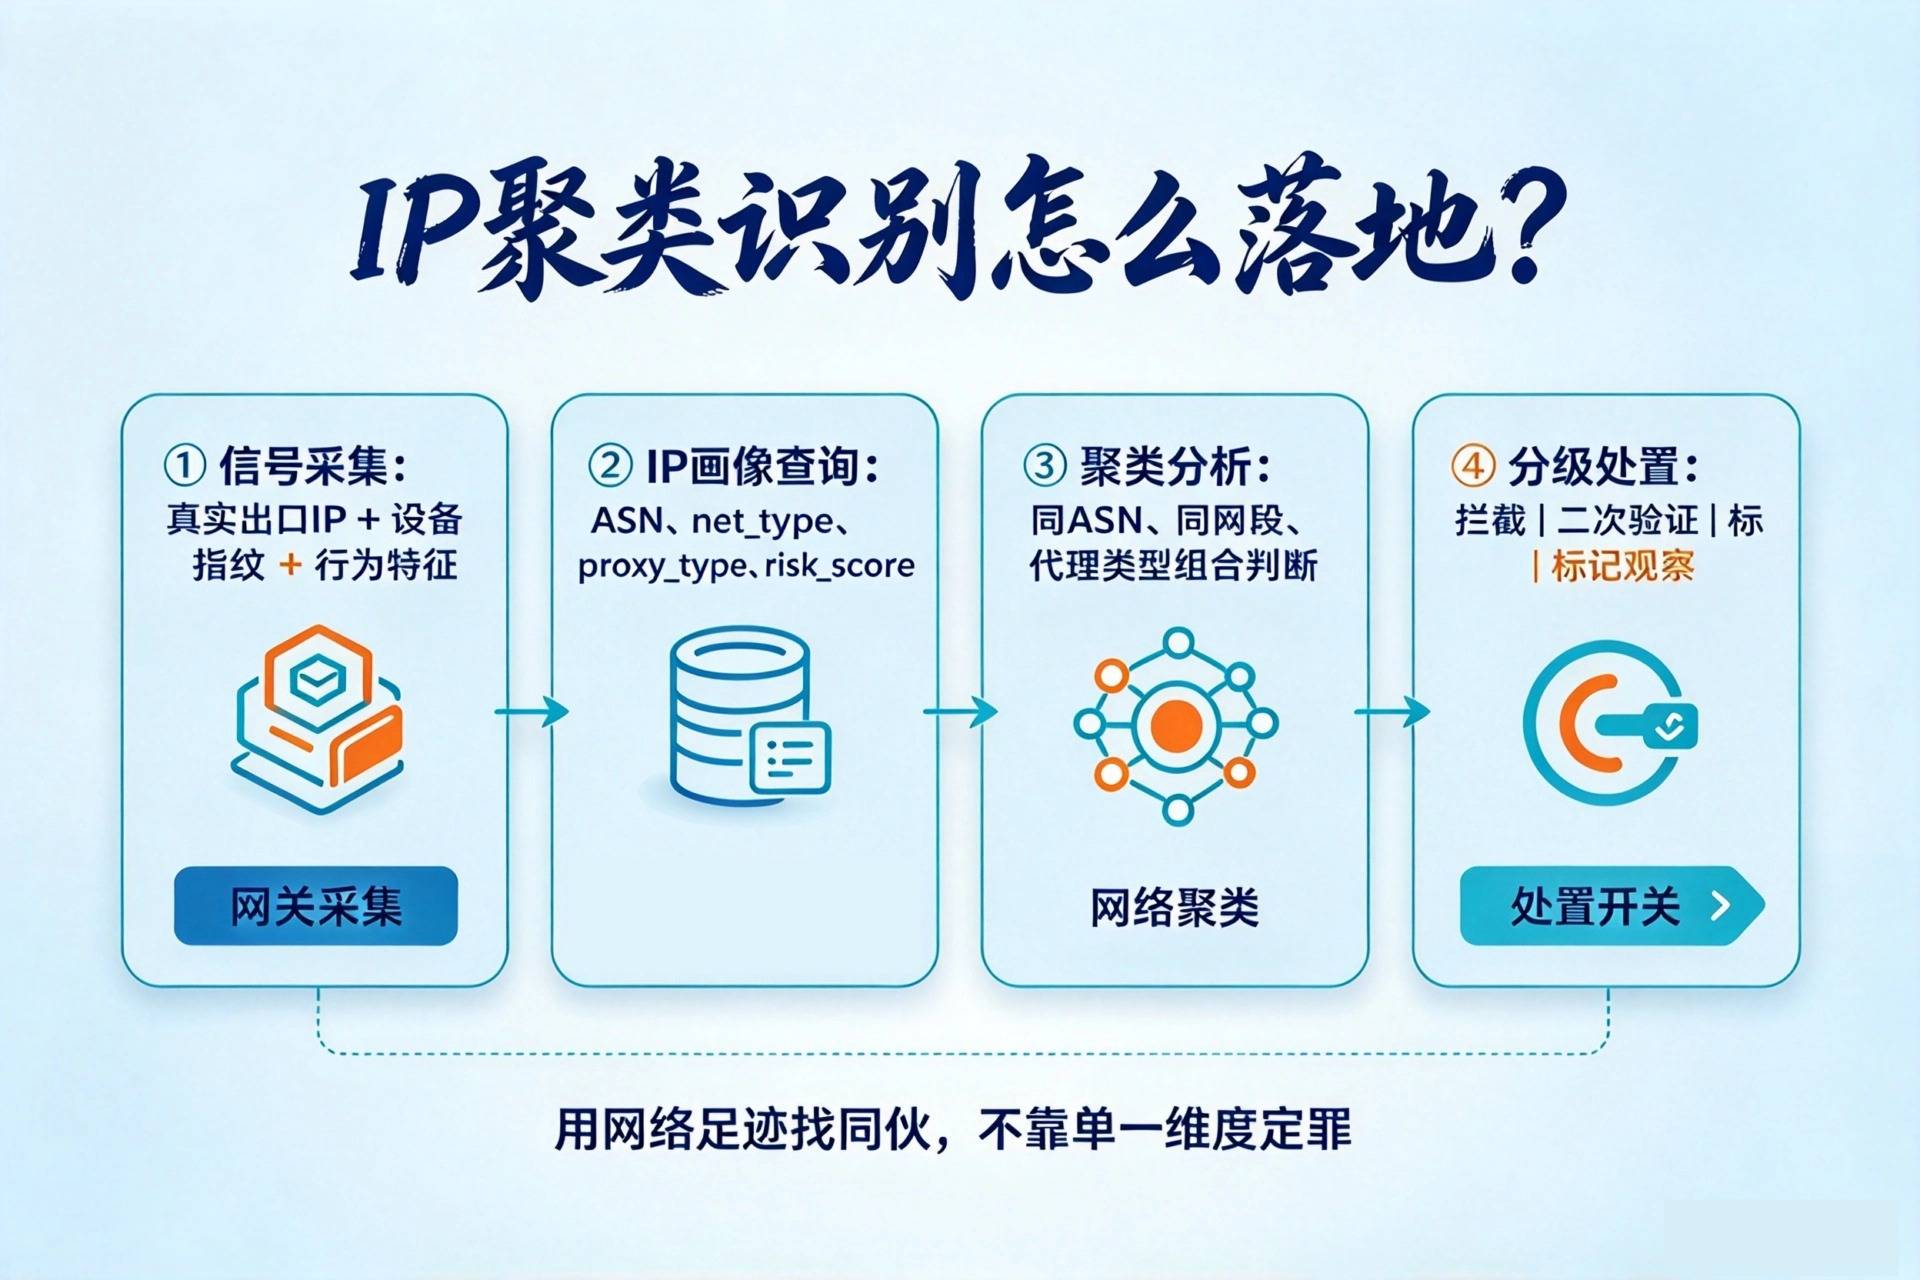
3. IP聚类识别怎么落地?生产上走四步链路,嵌在注册、登录、发帖等关口:
- 第一步 信号采集:取真实出口IP,过滤伪造转发头;设备指纹、行为等非IP信号也收。
- 第二步 IP画像查询:离线库处理,返回ASN、net_type、proxy_type、risk_score等字段,IPv4/IPv6都覆盖,内网部署、微秒级返回。
- 第三步 聚类分析:按ASN、/24网段、代理类型聚;同ASN下新注册激增、同网段短时间超阈值,标可疑。常用"ASN+风险类型"组合键,单看一个维度容易误判。
- 第四步 分级处置:高风险直接拦,中风险转二次验证,低风险只标记。
先划边界:IP是网络环境信号,不是身份凭证。同一IP挂多用户、一用户换多IP,都常见;归属地、ASN这类中弱信号,不该触发封禁,最多加验或限流。
IP聚类最怕误伤。校园网、企业出口、CGNAT下面挤着一大群人,宿舍WiFi一家人好几个号,大型活动同城扎堆注册,都是正常聚集。误伤处理不好,规则再准也白搭。常用办法:
- 白名单先行:企业专线、校园网、CGNAT的ASN加白,这些段降敏。
- 分级别一刀切:高风险才拦,中风险限流或人工抽检,低风险只标记。
- 多信号一起看:IP聚类结果别单独用,搭设备指纹、行为、账号关系再下结论。
- 留申诉和回滚:单一IP条件不一票否决,关键操作留二次验证出口。
Q1:平台团伙识别中,IP信号具体怎么用?
IP信号主要用于聚类分析:通过同ASN聚集、同/24网段聚集、代理类型、风险评分等维度,把看似独立的账号归并到同一团伙。IP数据云提供ASN、net_type、proxy_type、risk_score等字段,能支撑这套聚类分析。
Q2:IP聚类识别会不会误伤正常用户?
会误伤,尤其校园网、企业出口、CGNAT等共享IP场景。办法同正文:白名单、分级处置、多信号联合、申诉回滚。底线只有一条:IP信号只是风险输入之一,不能当唯一裁决依据。
Q3:同ASN聚集和同网段聚集有什么区别?
两者通常联合使用:ASN做初步筛选,/24网段精准定位。
Q4:如何选择IP聚类识别的阈值?
别拍脑袋定死数,用分位数(P95/P99)或滑动窗口更稳。比如有平台把"/24网段新账号>100且机房占比>70%"作为复核触发线,但这条线按业务基线校准,risk_score分值可作基准参考。













