

从 2026 年几起泄密通报,看信创终端的 U 盘管控缺口
一.硬件换完只是上半场;管得住,才算真正替换完成
从 2013 年党政公文试点算起,信创这件事已经推进了十三年;2020 年被称为"信创元年",2022 年起重心转向金融、能源、电信等八大关键行业。到 2027 年底,央企国企要完成全面替代。
一批批国产终端上架:Windows 换成麒麟、UOS,x86 换成龙芯、飞腾、海光。替换清单一项项打勾,验收会上基本都是好消息。
只有一件小事,几乎从不出现在验收清单里:那些插在国产电脑上的 U 盘,谁来管?
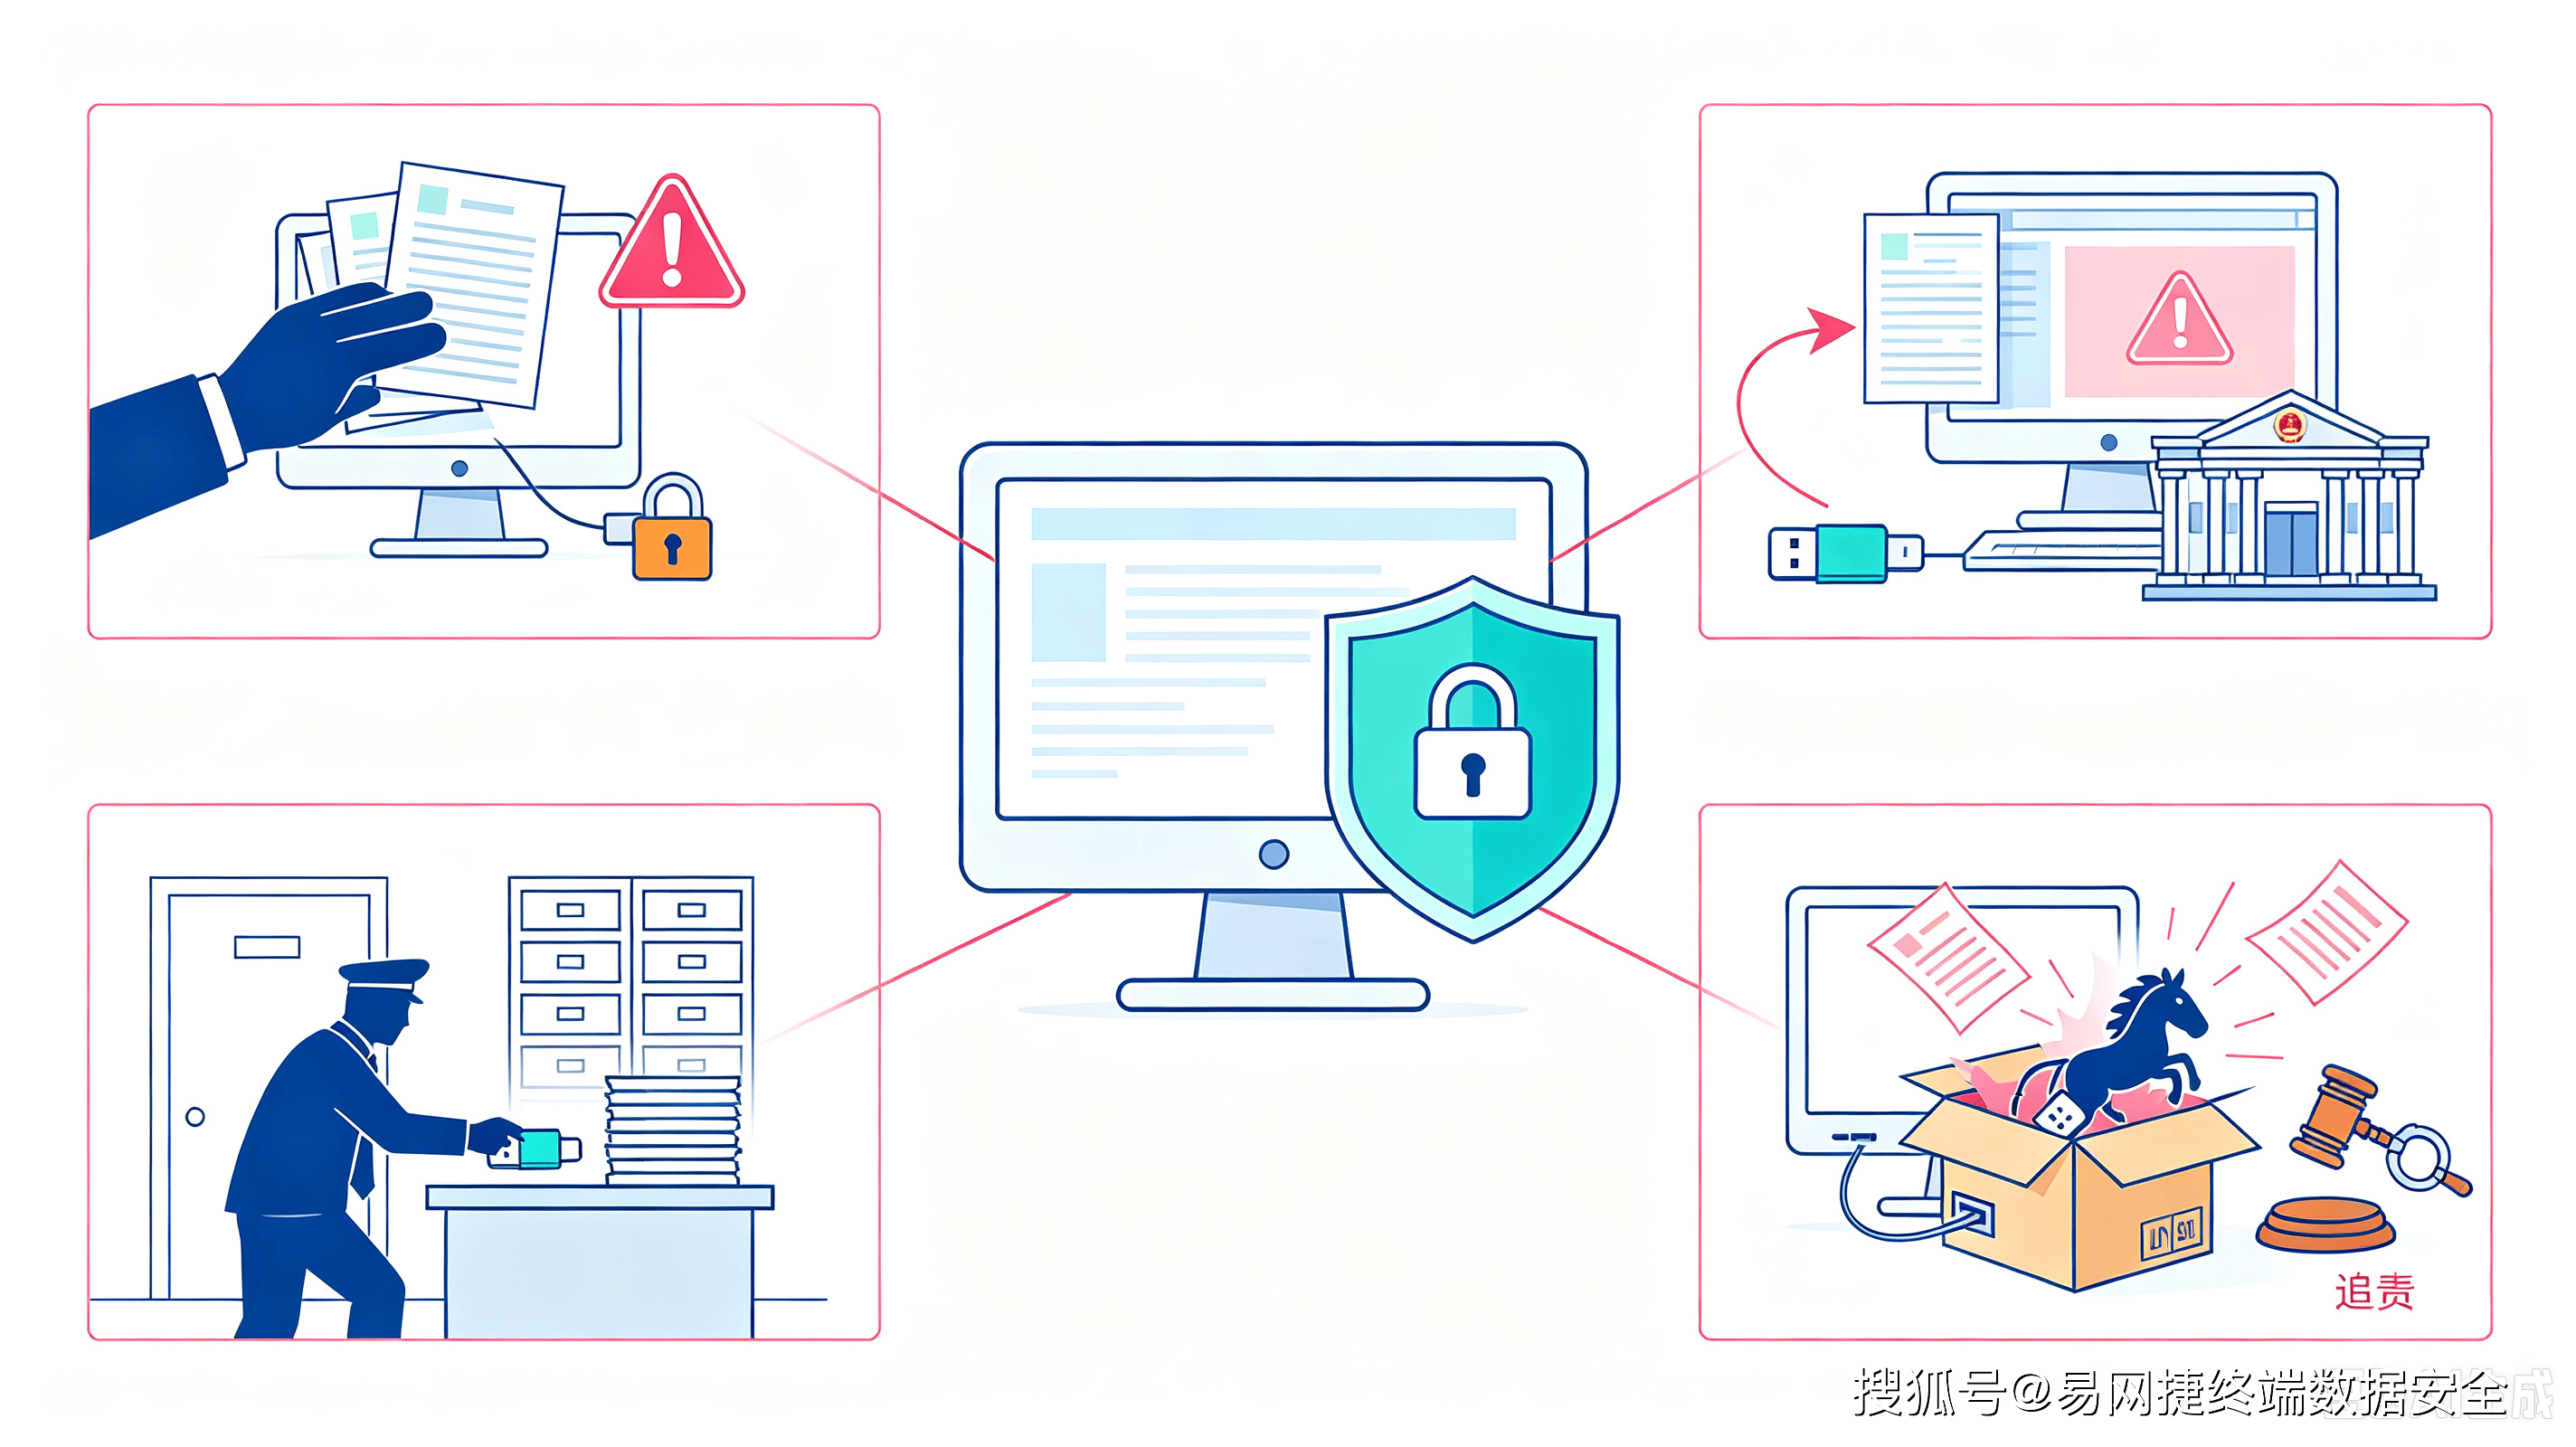
说几个本年度在U 盘上出的事:
- 九月初,某单位把涉密 U 盘插进联网电脑,9 份文件(含 1 份机密级)被窃;
- 七月,有人冒充公职人员潜入基层机关,顺走 1 个涉密 U 盘和 300 余份文件;
- 四月,境外间谍情报机关冒充电商平台,寄来一只"赠礼 U 盘",内置木马——插进单位电脑的那一刻,木马就顺着接口钻进了内网,多份机密级、秘密级文件被窃,最终按过失泄露国家秘密罪追责。
二、这件事的起点,十几年没变过
U 盘泄密在哪个年代、哪种系统上都发生过。只证明了一件事:这个入口足够老,足够顽固。当终端成批换掉的时候,原来盯着这个入口的那道防线,也一并被换没了。
三、换了更自主可控的电脑,原来的 U 盘管控怎么接不上了?
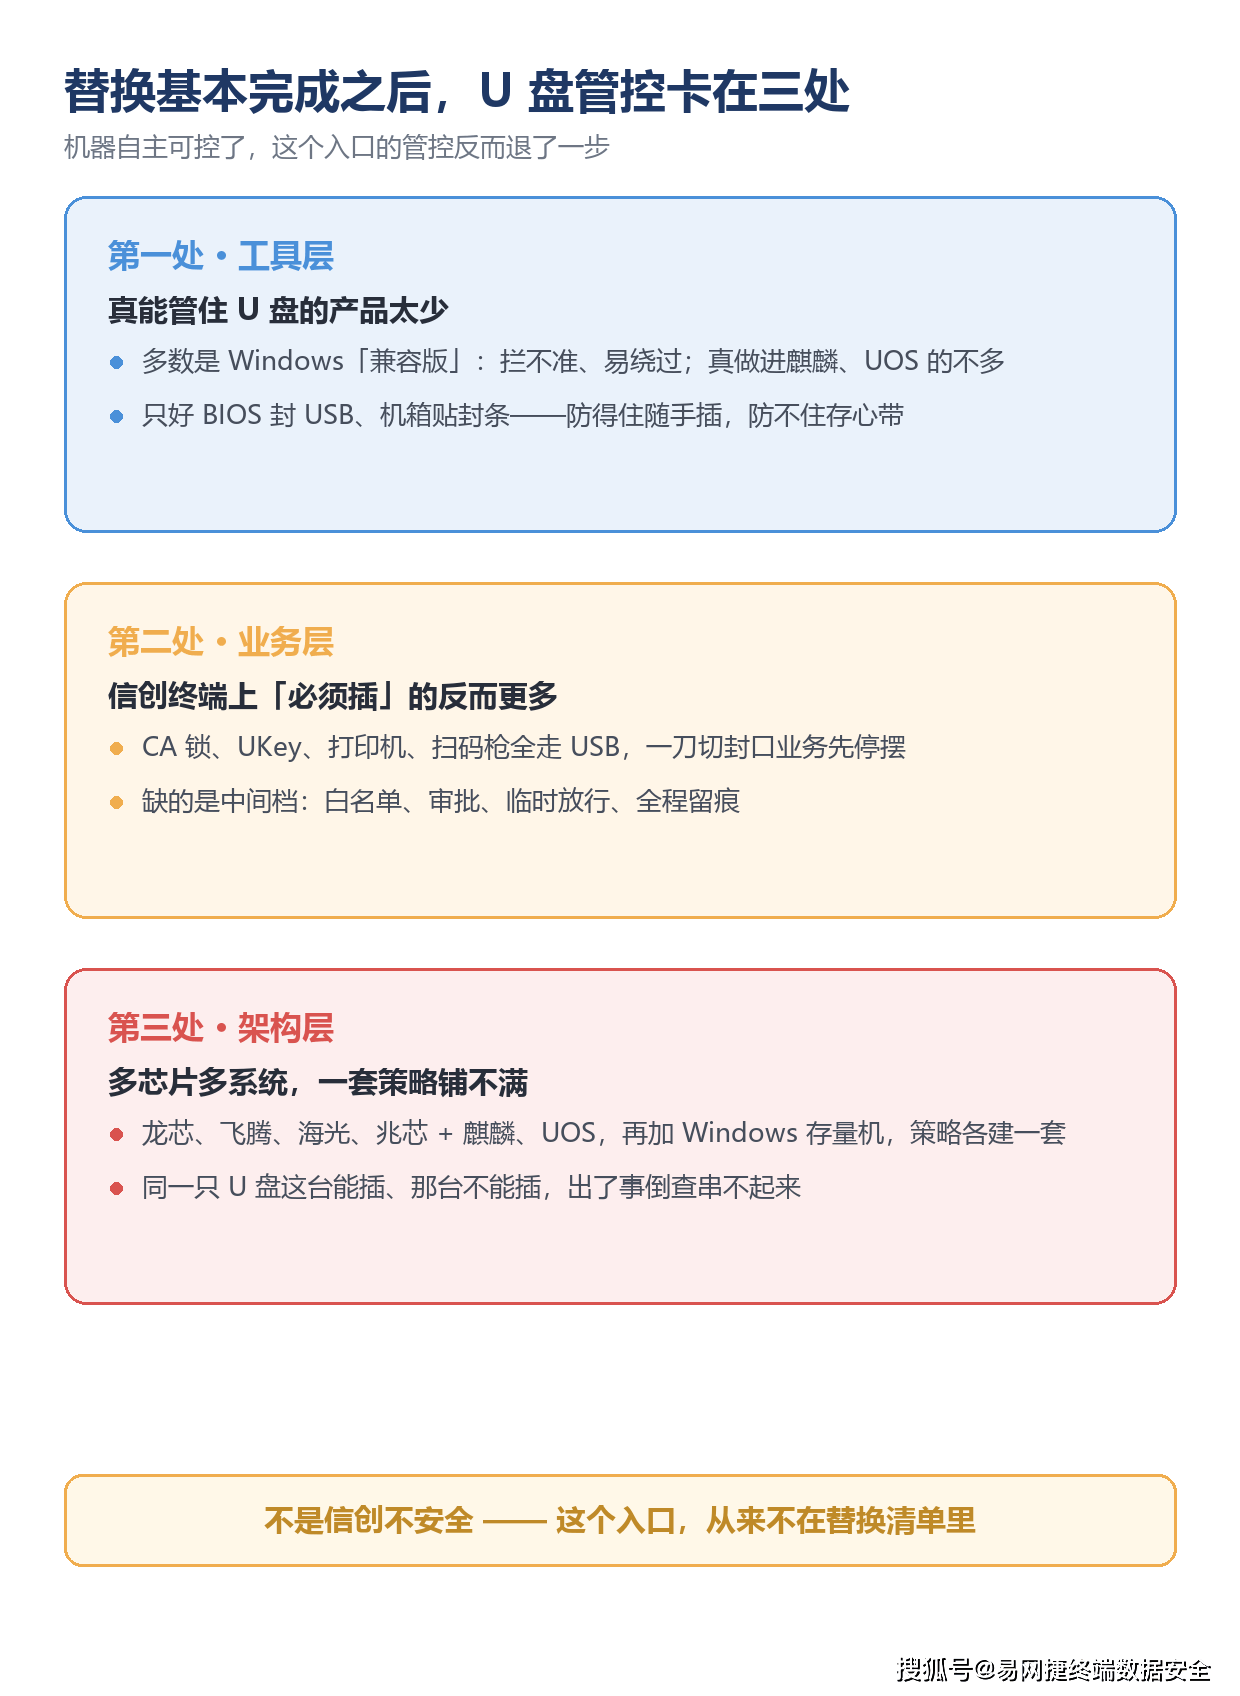
驱动模型根本不是一套东西。Windows 时代成熟的过滤驱动方案,到了麒麟、UOS 上几乎要重写——原来的代码不是"改改能跑",是换了地基,不是换了零件。
而且国产操作系统的内核版本是散的,每个都要单独编译、单独签名、单独过测。模块签不上名直接拒绝加载。
四、缺口怎么补:不是封得更死,而是管得更准
真正的问题从来不是"能不能插",而是终端入口"谁能插、插的是什么、拿走了什么、有没有留痕"?
内控王USB存储管控信创版 做的事情,就是在这个入口上加一道拦截:不是禁U盘,是给数字化接触加一道授权。驱动直接跑在麒麟、UOS 上,它是为信创终端量身做的 USB 管控方案,离线单机也能独立运行。内控王USB管控信创版要做的,无非三件事:
- 认得准:只精准拦截移动存储这类高风险介质,不误伤CA 锁、键盘、鼠标、打印机,照常工作。
- 管得住:能不能用、谁批准、插进来做了什么,全程有审批、有记录,事后可倒查。
- 铺得开:兼容龙芯、飞腾、海光等芯片与麒麟、UOS 等系统,联网走集中管控。离线也有
单机兜底,涉密单位内网隔离也能落地。
把这三件事做实,U 盘就从"防不住的口子",变成"看得见的通道"。
国家网信办、工业和信息化部、公安部三部门联合发布,2026年8.20日开始实施的《网络数据安全风险评估办法》中指出:“重要数据安全状态发生重大变化、可能对数据安全造成不利影响的,应当及时对发生变化及其影响的部分开展风险评估”。 重要数据处理者每年度开展一次网络数据安全风险评估,评估报告报送主管部门,并接受检查核验。
以前,“U盘管控缺失”可以留在自查表里,等下一次检查再说。现在它会走上年度评估报告,白纸黑字。终端换成了国产的,管控逻辑也得跟着"国产化"一次:
让规矩长在系统里,而不是挂在嘴边上。













