

(来源:锐捷网络)
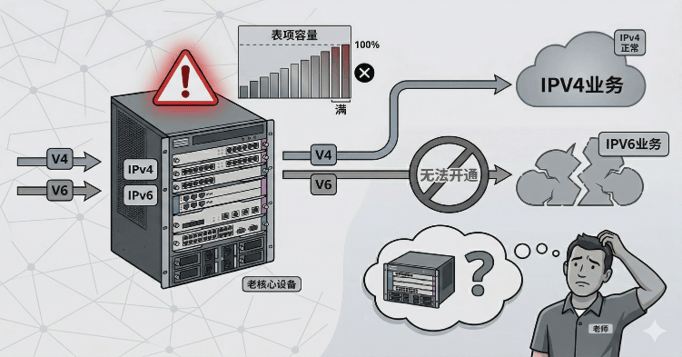
随着高校进一步扩招,且越来越多的教学和业务系统都深入依赖校园网,带来校园网海量终端的指数级增长。例如某大学的校园网终端规模涨到15万,原核心认证设备却只能承载4万用户。运维团队只能把冗余设备拆开分担负荷,IPv6也一直不敢放开——这是一所高校在本次改造前真实面对的处境。
9月29日,锐捷网络在“极简焕新·全域智联——新极简下一代校园网BRAS解决方案线上研讨会”上,发布了面向高校的新极简下一代校园网BRAS解决方案(新极简园区网方案)。核心变化是:把核心交换与BRAS认证能力集成到同一台设备,单机支撑30万双栈终端统一认证。同时新极简方案实现出口、核心、管理、认证四大组件同步升级。锐捷教育系统部解决方案经理熊炜在会上介绍,目前方案已在大连理工大学、西南大学、合肥工业大学、上海海事大学等高校落地。
终端涨、体验卷、IPv6加速:
高校核心认证的三道坎
熊炜在发布会上回顾,锐捷从2002年的SAM认证计费、2014年的极简X网络到2020年的以太全光网,始终伴随高校网络演进。这一次升级,针对三个正在发生的变化:
终端数量:高校扩招叠加物联设备普及,不少高校终端规模已超过2万台,且以每年约18%的复合增长率增长,认证需求从“人的认证”转向“人+物统一便捷入网”;
用网体验:教学、科研、考评全面线上化,师生要的不再是“能上网”,而是课间潮汐时刻也能一次认证成功、跨楼栋漫游不掉线;
网络演进:科研算力、智慧物联业务加速向IPv6迁移,终端双栈流量成为主流,IPv6的溯源合规压力越来越大。
这三道坎,恰好对应新极简方案的三大核心价值:简架构、好体验、平滑演进。
简架构:
核心交换与BRAS合一,一台设备管全校认证
传统部署里,BRAS设备旁挂在核心交换机旁边,不同区域用户要人为分配到不同板卡认证。上下课潮汐期,大量学生集中涌向同一张卡,认证卡顿随之而来。限速也不准:学生买了100M套餐,手机和电脑连在两张不同的卡上,两边各跑100M,一个人实际占了200M,限速形同虚设。更麻烦的是区域规划——为了避免单卡过载,网络中心要按宿舍、教学楼、家属区手工拆分用户到不同BRAS卡,一次网络调整就要重新做一遍线路流量的调整。
新方案用RG-N18000-E(下一代校园网BRAS)把核心交换与BRAS融合到一台设备,三件事对网络中心最省事:
HCA卡撑住30万真实终端容量,开双栈不折损:
整机认证资源由HCA卡承载,单机即可支撑30万双栈终端并发认证,IPv4/IPv6同时开启容量不打折扣;多张HCA卡互为负载分担,单张卡出现故障时其余卡接管流量、业务不中断,网络中心不用再为“哪张卡先扛不住”做预案。
单卡9.5万双栈,省去多卡区域规划:
单卡就能扛9.5万双栈终端,传统方案里按宿舍、教学楼、家属区拆分用户到不同BRAS卡的做法不再必要,开局和改造时都不用再做复杂的区域映射;上下学的人员移动这类极端潮汐场景也能从容应对。
业务分流,不占用HCA卡算力:
普通上网流量直接在主线卡或普通交换线卡上转发,只有真正需要认证的流量才走HCA卡。
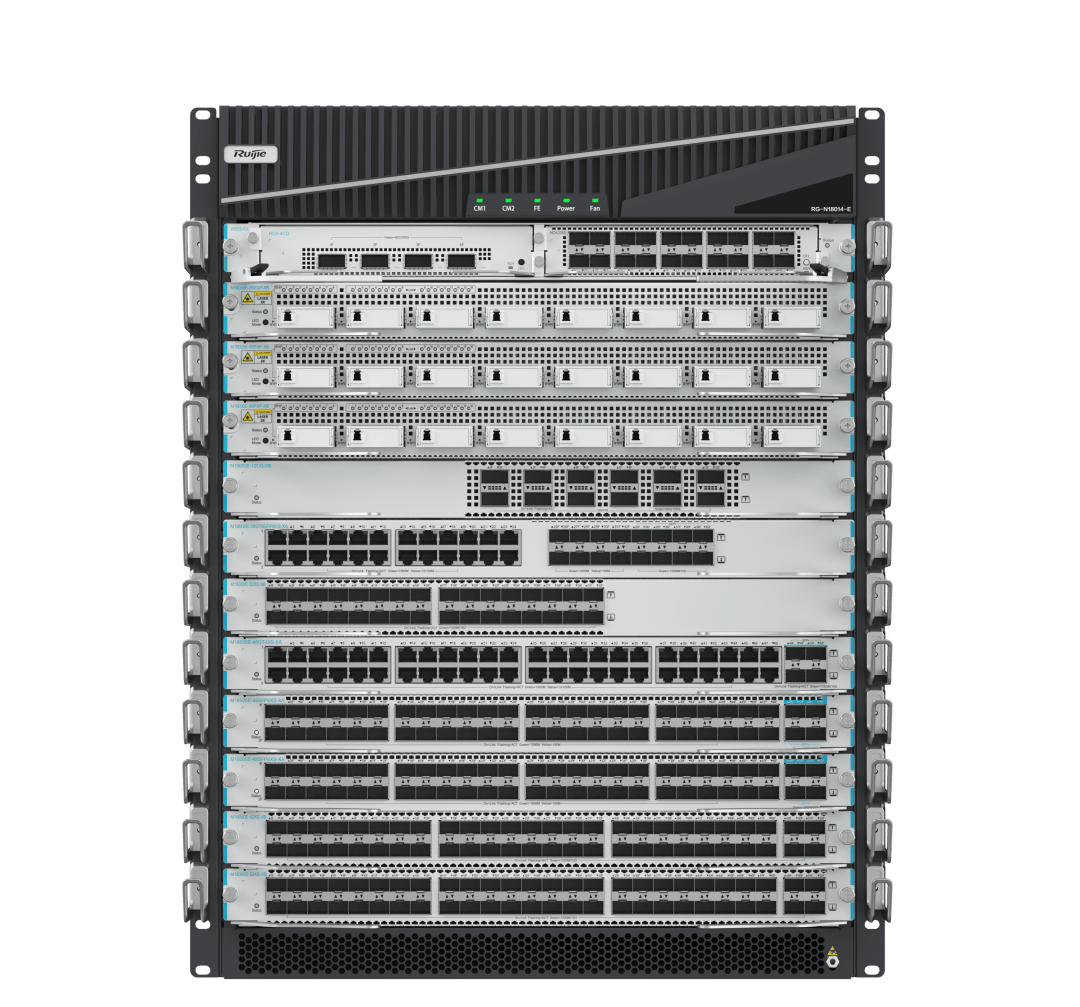
RG-N18000-E下一代校园网BRAS:
核心交换与BRAS认证合一
设备上覆盖IPOE、Portal、PPPOE、802.1X、MAC等主流认证方式,教学区、宿舍区、家属区一套系统搞定,替代过去并行维护的多套认证平台。后续扩容用普通交换线卡就能加HCA端口,按客户测算可降低约30%的TCO。
容量与并发的实测更直观:脚本模拟2万终端同时上线,11秒内全部完成认证表项生成,折合每秒约1818个,高于每秒1500个的设计指标。
这套架构已在某985高校完成割接:现网部署2张HCA卡,承载19万双栈终端认证接入,同等硬件规格下认证容量较原设备提升约3倍。后续如需扩容至单机30万双栈并发,只需增加HCA卡——不换整机、业务不中断。
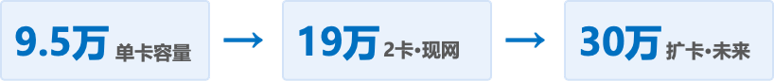
容量三级跳:单卡9.5万 → 现网2卡19万 → 扩卡后单机30万双栈
割接前后的Portal认证统计也印证了体验变化:平均认证耗时从2.025秒降到1.719秒(下降15.1%),最高耗时从4.924秒降到2.487秒(下降49.5%),时延波动比率从91.2%降到29%。割接后认证曲线平稳,不再大起大落。
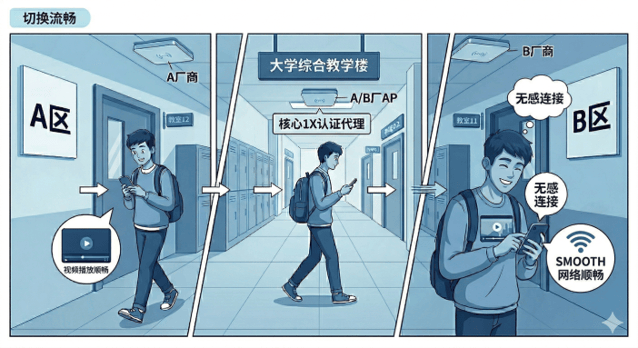
无线侧的痛点同样被处理了。多品牌AP共存的校园里,跨厂商漫游要触发重复认证,潮汐期海量重复认证请求涌入甚至会把AAA服务器压垮。RG-N18000-E通过报文级协议转译实现“1X认证代理”,由核心设备拦截并代理完成跨厂商漫游中的重复认证。在某985高校一栋综合楼内,四个裙楼分别使用四家厂商的AP,开启跨AC的1X认证代理后,跨厂商漫游耗时从秒级降到毫秒级,测试全程零丢包,AAA服务器的认证请求量减少30%。
好体验:
终端入网告别“ping一下找IP”
终端“看不清、管不住”是高校运维的日常。传统终端识别依赖指纹库和MAC厂商信息,准确率约60%——平台上近四成设备是“未知终端”,管控无从谈起。
新方案引入AI智能识别引擎,将AI大模型专利技术、传统指纹与自定义规则结合,终端识别准确率达到95%以上;依托微服务与多线程架构,可支撑10万级终端的快速识别,并具备网络代理防范能力。
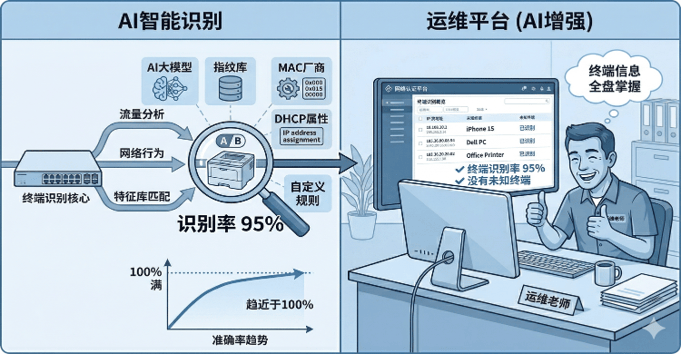
AI智能识别引擎:AI大模型专利技术+指纹+自定义规则,
识别准确率95%以上
认证管理也合成“一套”:SAM+ V5.X把师生终端与打印机、门禁、摄像头、广播等物联终端放进同一个平台,从接入申请、身份绑定、终端识别、防代理到资产台账,物联网终端入网的全流程在一套平台上完成,告别“ping一下找IP”的原始操作,客户测算的网络审批效率提升约80%。
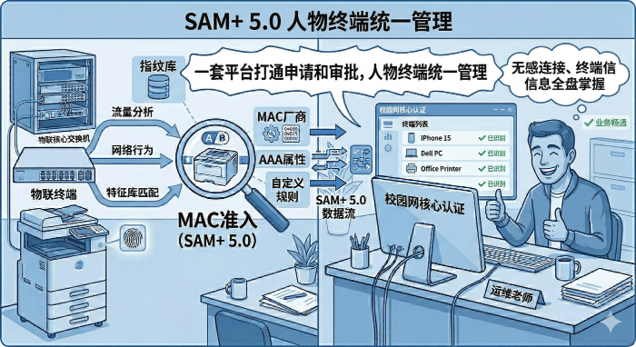
SAM+ V5.0:人物终端统一管理,入网全流程一套平台完成
针对学生个人带入校园的哑终端——比如宿舍里的智能音箱——方案提供“个人哑终端自助准入”:学生在自助平台线上申请,系统自动完成人与设备的绑定,做到可控制、可计费、可溯源;终端类型识别还会拦截仿冒(用手机伪装成打印机入网会被直接拒绝)。过去走人工审批需要约2天的入网流程,现在自助操作5分钟完成。
平滑演进:
安全资源池化与IPv6单栈认证
出口安全架构从“糖葫芦式串接”改为旁挂式异构双栈安全资源池:
安全设备单点故障可通过bypass机制绕过,不再因一台设备故障或一次割接导致全校断网;
IPv4/IPv6按需引流降低设备负荷;
图形化界面替代命令行操作,整体运维效率提升约70%。
IPv6单栈认证与地址审计溯源:
地址随机变化也能完整记录轨迹
IPv6侧,方案支持IPv6单栈认证与地址审计溯源。安卓终端的IPv6无状态地址随机变化,传统方案记录不全,出了安全事件追不到人。新方案动态记录用户关联的全部IPv6地址轨迹,地址变化也不丢,满足实名审计与合规要求,为校园网从双栈向IPv6单栈运营过渡扫清溯源障碍。
出口侧,RG-RSR77-XA平台搭配全新SIP7路由载板:单板8×100G端口,性能提升50%,NAT表项增强300%(IPv4 8M/IPv6 4M);整机性能超240G、流表超6000万,支持10万人同时在线与代拨;依托3000+应用特征库(识别响应时间30μs、应用识别准确率约95%)实现基于应用的智能选路,并通过HA双机热备支持升级不中断。UNC统一网络中心则负责全网统一管控、关键业务体验保障与问题根因定位。
目前,新极简园区网方案已服务大连理工大学、西南大学、合肥工业大学、国际关系学院、上海海事大学、安徽信息工程学院等高校。
写 在 最 后














