

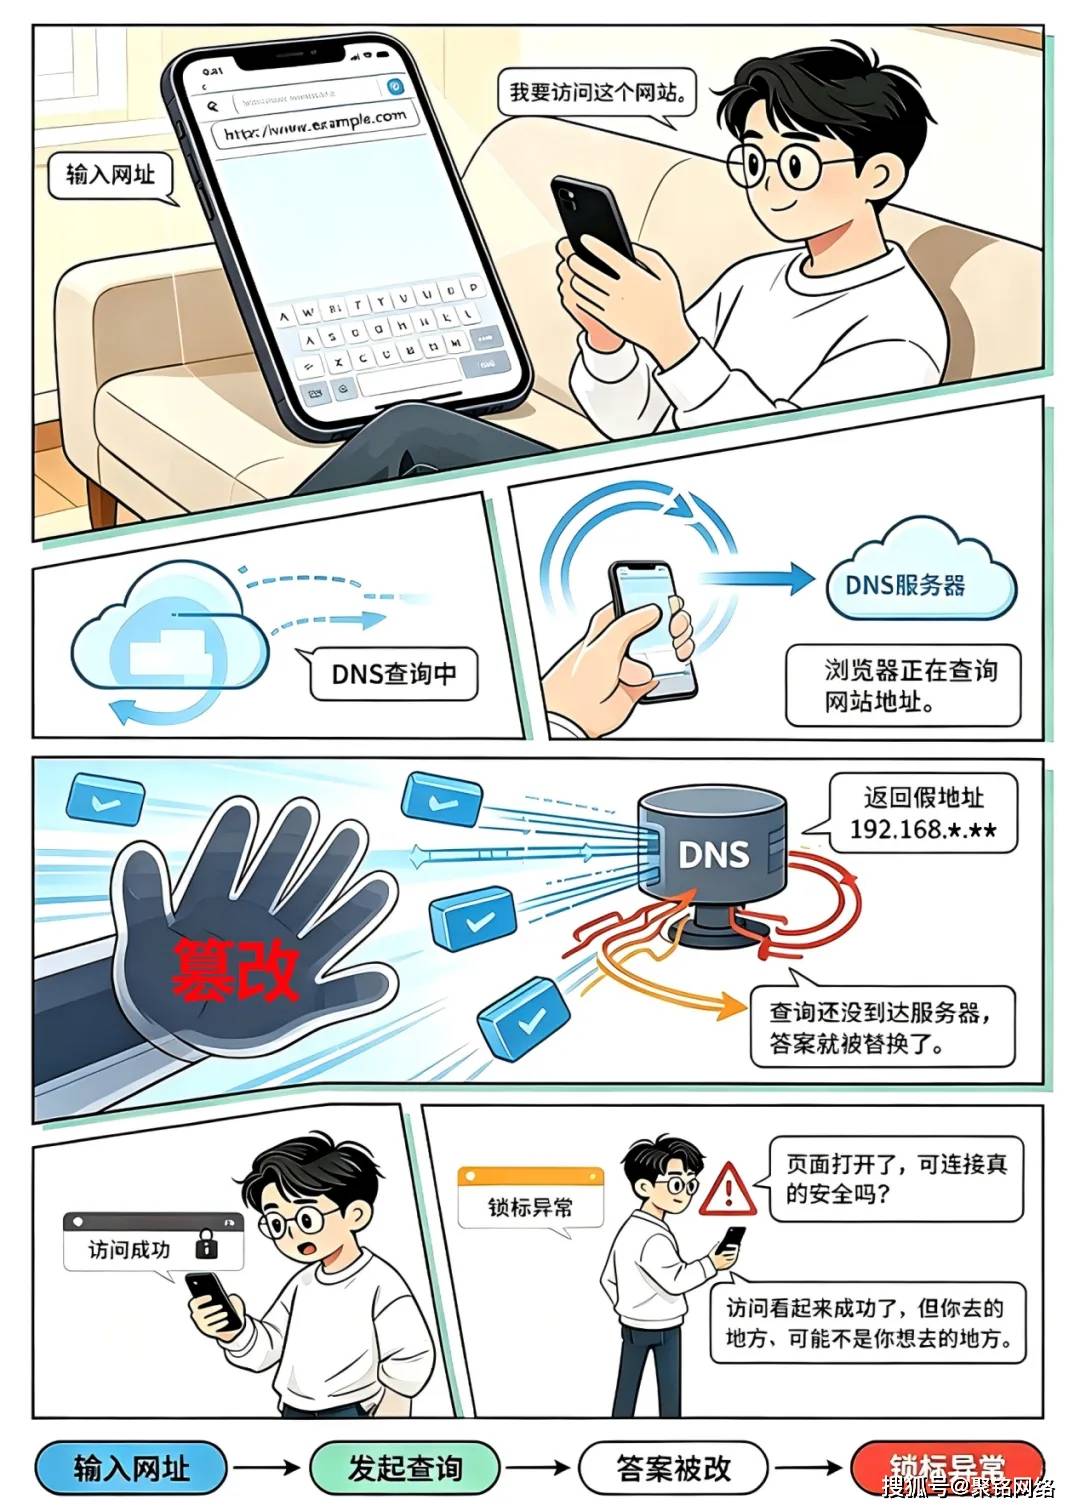
如果互联网是一座城市,DNS就是全城通用的指路牌。 我们每一次打开网页、访问系统、终端外联,本质都是一次DNS翻译:把好记的域名,转换成机器可识别的IP地址。 整个过程通常在毫秒级完成,静默、透明,几乎没有存在感。
但也正是这份“透明”,让DNS成为攻击者最爱的隐形通道,同时也是企业安全排查最容易遗漏的盲区。
DNS面临的三类核心安全威胁DNS协议广泛应用、访问频繁,网络环境通常也会为其提供较高的通行权限。这种天然的开放性,使DNS成为攻击者利用的重要切入点。其面临的核心安全威胁主要集中在以下三类:
1、DNS篡改与欺骗
DNS篡改、缓存投毒和DNS欺骗,本质上都是在解析环节动手脚。攻击者通过伪造或篡改DNS响应,将正常域名解析到恶意IP,用户输入的仍然是熟悉的网址,实际访问的却可能已经变成钓鱼网站、恶意下载站甚至攻击者控制的服务器。这类攻击最大的特点,就是用户看到的还是“正常域名”,却已经走上了错误的路。
2、DNS泛洪与DDoS攻击
DNS泛洪攻击通过制造海量查询请求,持续消耗DNS服务器的CPU、内存和网络带宽,使正常解析请求无法得到及时响应。更具代表性的是DNS反射放大攻击。攻击者伪造受害者IP地址,向开放递归DNS服务器发送较小的查询请求,再利用DNS响应数据远大于请求数据的特性,将放大的流量反射至目标,从而形成大规模DDoS攻击。
3、DNS滥用与隐蔽通信
相比直接攻击DNS基础设施,更值得企业关注的是DNS滥用。攻击者可以利用DNS流量天然容易被放行的特点,将DNS协议变成隐蔽通信信道。例如,DNS隧道可以将C2指令、窃取的数据或恶意载荷编码进TXT、CNAME等记录字段,通过DNS请求与响应完成隐蔽传输。而DGA(域名生成算法)则可以让恶意程序自动生成大量随机域名,用于寻找C2服务器。
传统防御为什么查不出DNS攻击?很多企业安全设备看似正常告警、防御在线,却依然出现内网失陷,问题集中在以下三点:
1、只防外、不查内
传统安全体系往往更关注互联网边界和南北向流量,而内网东西向DNS通信缺乏持续、细粒度的分析能力。攻击者进入内网之后,即使持续通过DNS与外部C2服务器通信,也可能长期隐藏在正常业务流量之中。
2、多层代理溯源难
企业普遍采用DNS代理、递归DNS以及NAT等网络架构。一条DNS请求经过多级转发后,安全设备看到的可能只是代理服务器地址。告警能够告诉安全人员“这里存在异常”,却无法直接回答:“到底是哪台终端发起的?”。
3、依赖静态黑名单
DGA随机域名、DNS隧道等攻击不断变化通信特征。如果检测主要依赖静态域名库、IP黑名单或传统特征匹配,就很难覆盖这些动态、隐蔽的攻击行为。
聚铭iNFA:全链路守护DNS安全针对DNS协议的先天短板与各类高频攻击场景,聚铭网络流量智能分析审计系统(iNFA)以旁路无损方式接入网络,全面采集南北向与东西向流量,围绕DNS构建了检测、分析、阻断、溯源全流程闭环安全能力,精准抵御各类DNS层攻击,填补传统防御盲区。
1、智能检测:穿透识别隐形威胁
iNFA利用独有的DNS代理穿透技术,多维度深度监测DNS流量,精准识别各类异常行为:畸形DNS报文、解析失败/超时等异常状态、DGA随机域名、DNS隐蔽隧道、恶意外联行为等,不放过任何潜伏风险。
2、全量分析:全流量还原+情报碰撞
iNFA对全网流量进行协议解析和全字段索引留存,并支持日志、数据包等多维数据溯源取证。结合聚铭多源混合威胁情报,对恶意域名、恶意IP等威胁线索进行实时碰撞,大幅提升新型威胁检出率,告别漏报、误报。
3、前置阻断:从源头扼杀风险
区别于传统“连接建立后再处置”的滞后防御,iNFA可在DNS解析阶段完成情报判定与规则匹配,当命中到挖矿、木马、C2等恶意规则后,实时前置阻断,从源头杜绝恶意连接建立。
4、精准溯源:穿透代理定位到人
完美解决多层DNS代理、NAT转发场景的溯源难题,穿透代理流量干扰,精准锁定内网真实失陷终端与接入点位,完整还原全链路攻击时间线,包括哪台终端失陷、何时开始通信、连接了什么、攻击路径如何,极大降低排查成本。
DNS从来不只是互联网最基础的寻址机制。对攻击者而言,它可以成为隐藏通信、绕过检测的隐蔽通道;对安全运营而言,它同样可以成为发现威胁、还原攻击、定位终端的重要入口。
当越来越多攻击行为隐藏在正常流量之中,企业真正需要的,不只是“看见DNS”,而是能够从DNS流量中发现异常、关联线索、前置阻断,并最终追溯到真实终端。
如需获取专属场景化DNS安全防护方案,欢迎联系我们。












