

做研发管理这些年,最怕听到的一句话是:代码没了。
公司最值钱的资产不在账上,在服务器里那几百万行代码。项目立项、人员招聘、客户对接,投入都是按年算的。可这些代码平时就散落在每台开发机的硬盘上,谁都能拷,拷了还不留痕。
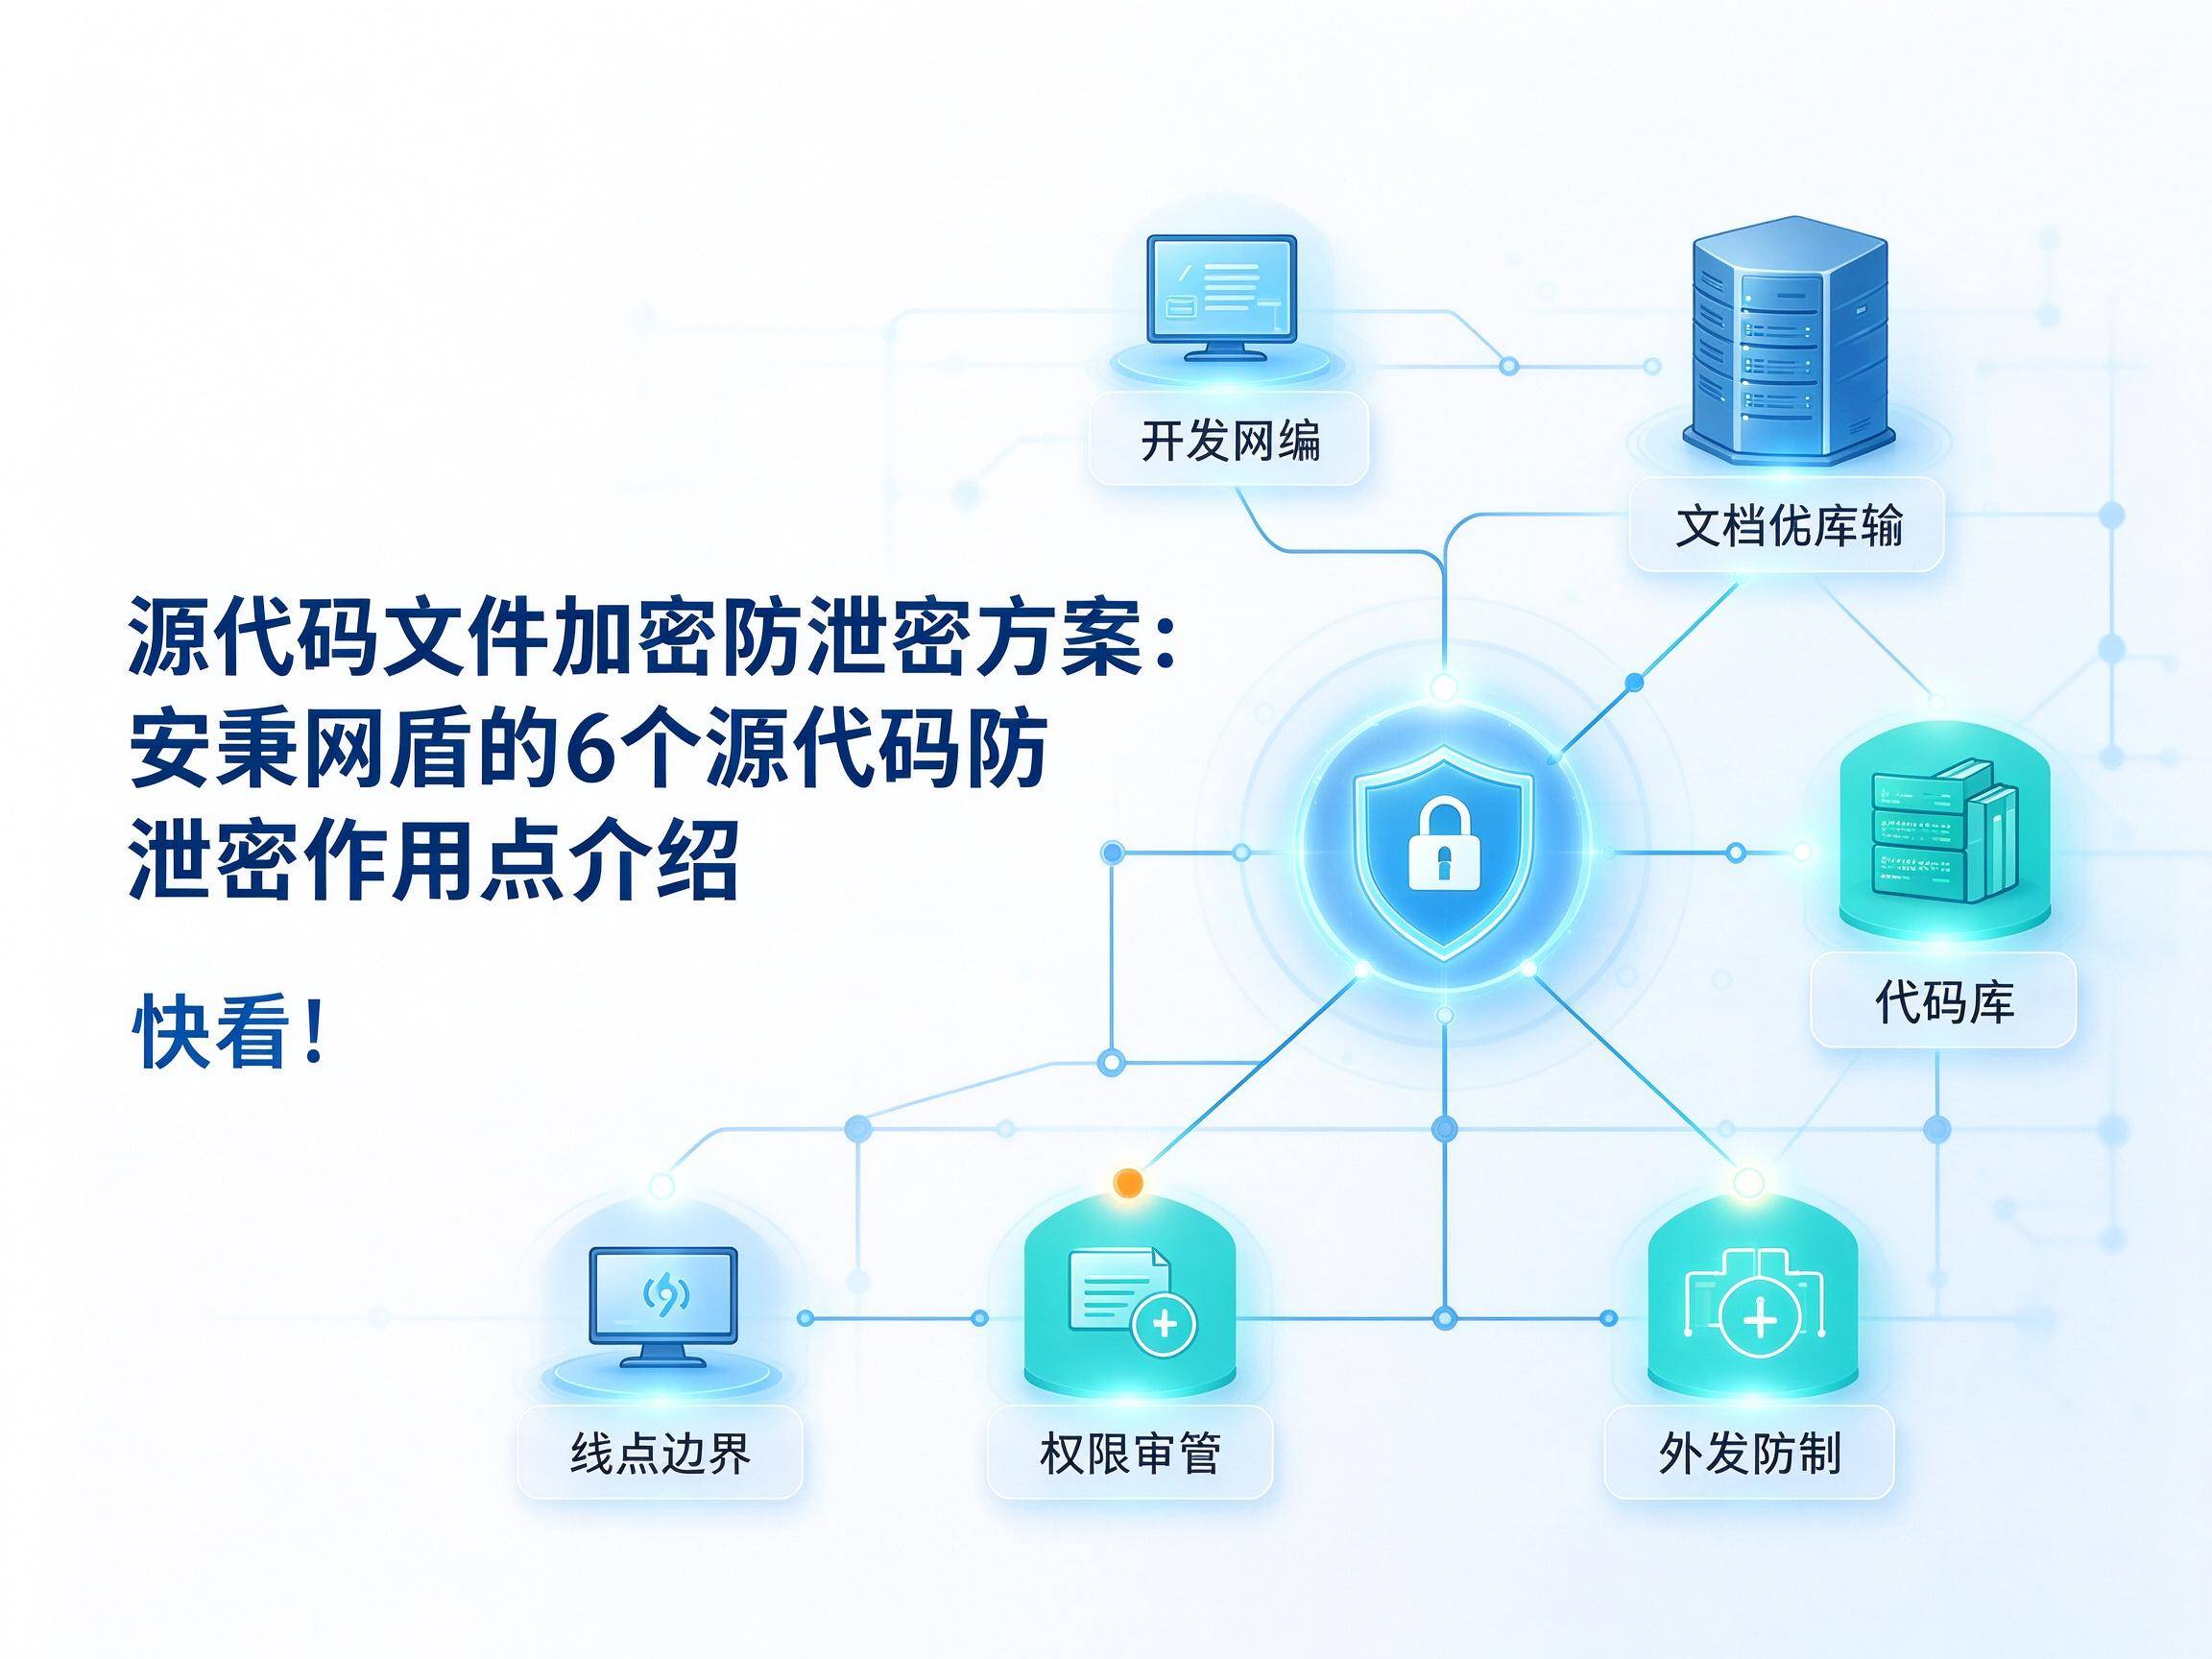
丢代码的路子其实就那么几条:U盘拷走、聊天软件外发、离职前打包、服务器整库被拉。制度写得再细,拦不住一次复制粘贴。安秉网盾针对的就是这几条路,下面按它的六个作用点分开讲。
一、安秉网盾的六个作用点
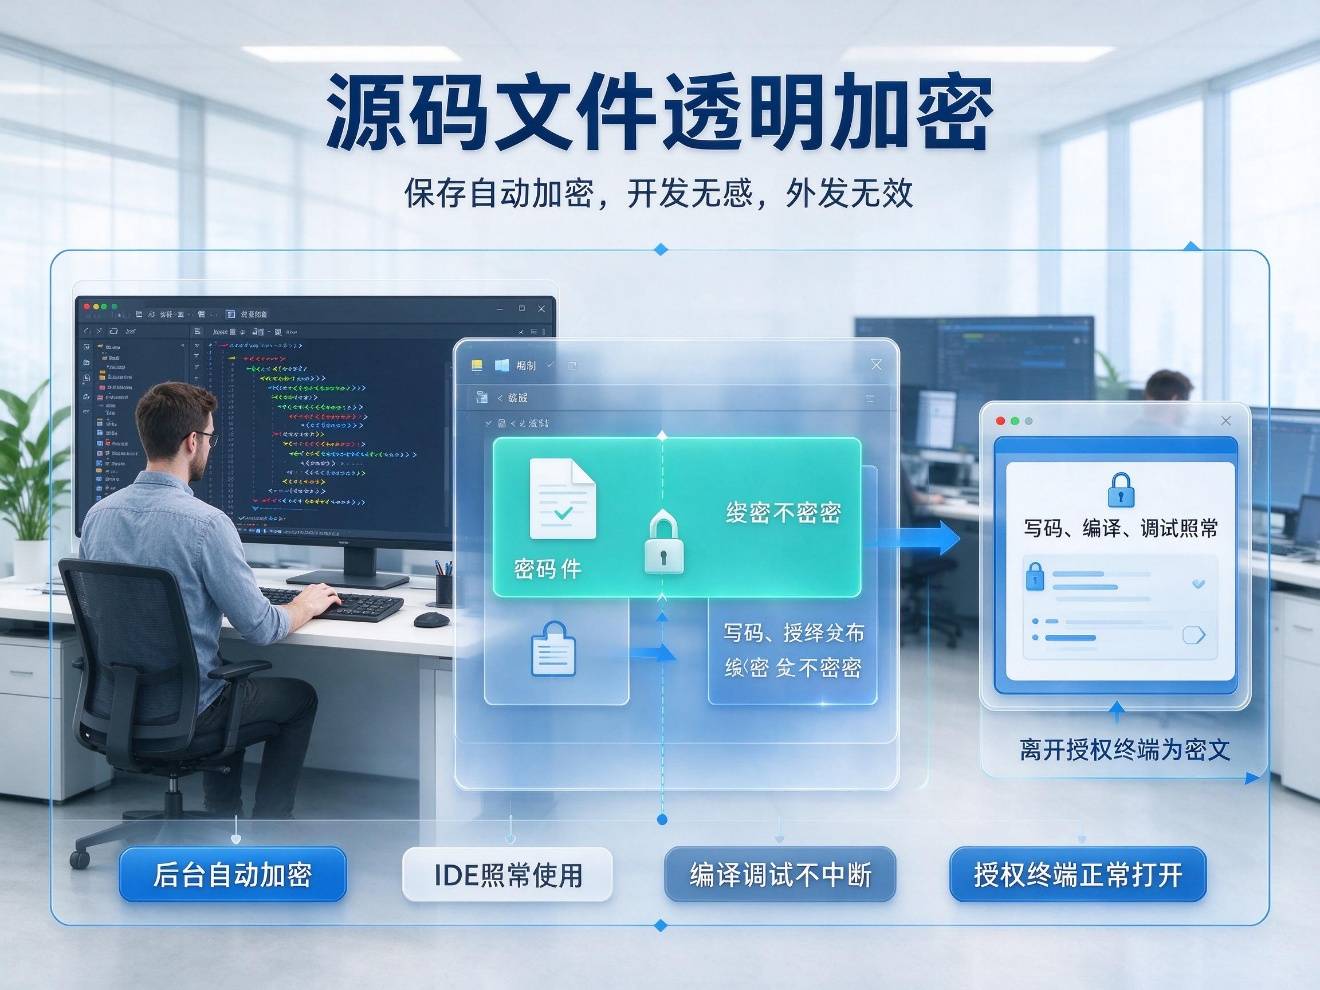
1、源码文件透明加密
代码文件保存时由后台自动加密,开发人员在IDE里写代码、编译、调试照常进行,感知不到加密的存在。文件只要离开授权终端,打开就是密文,拿到的人读不了。
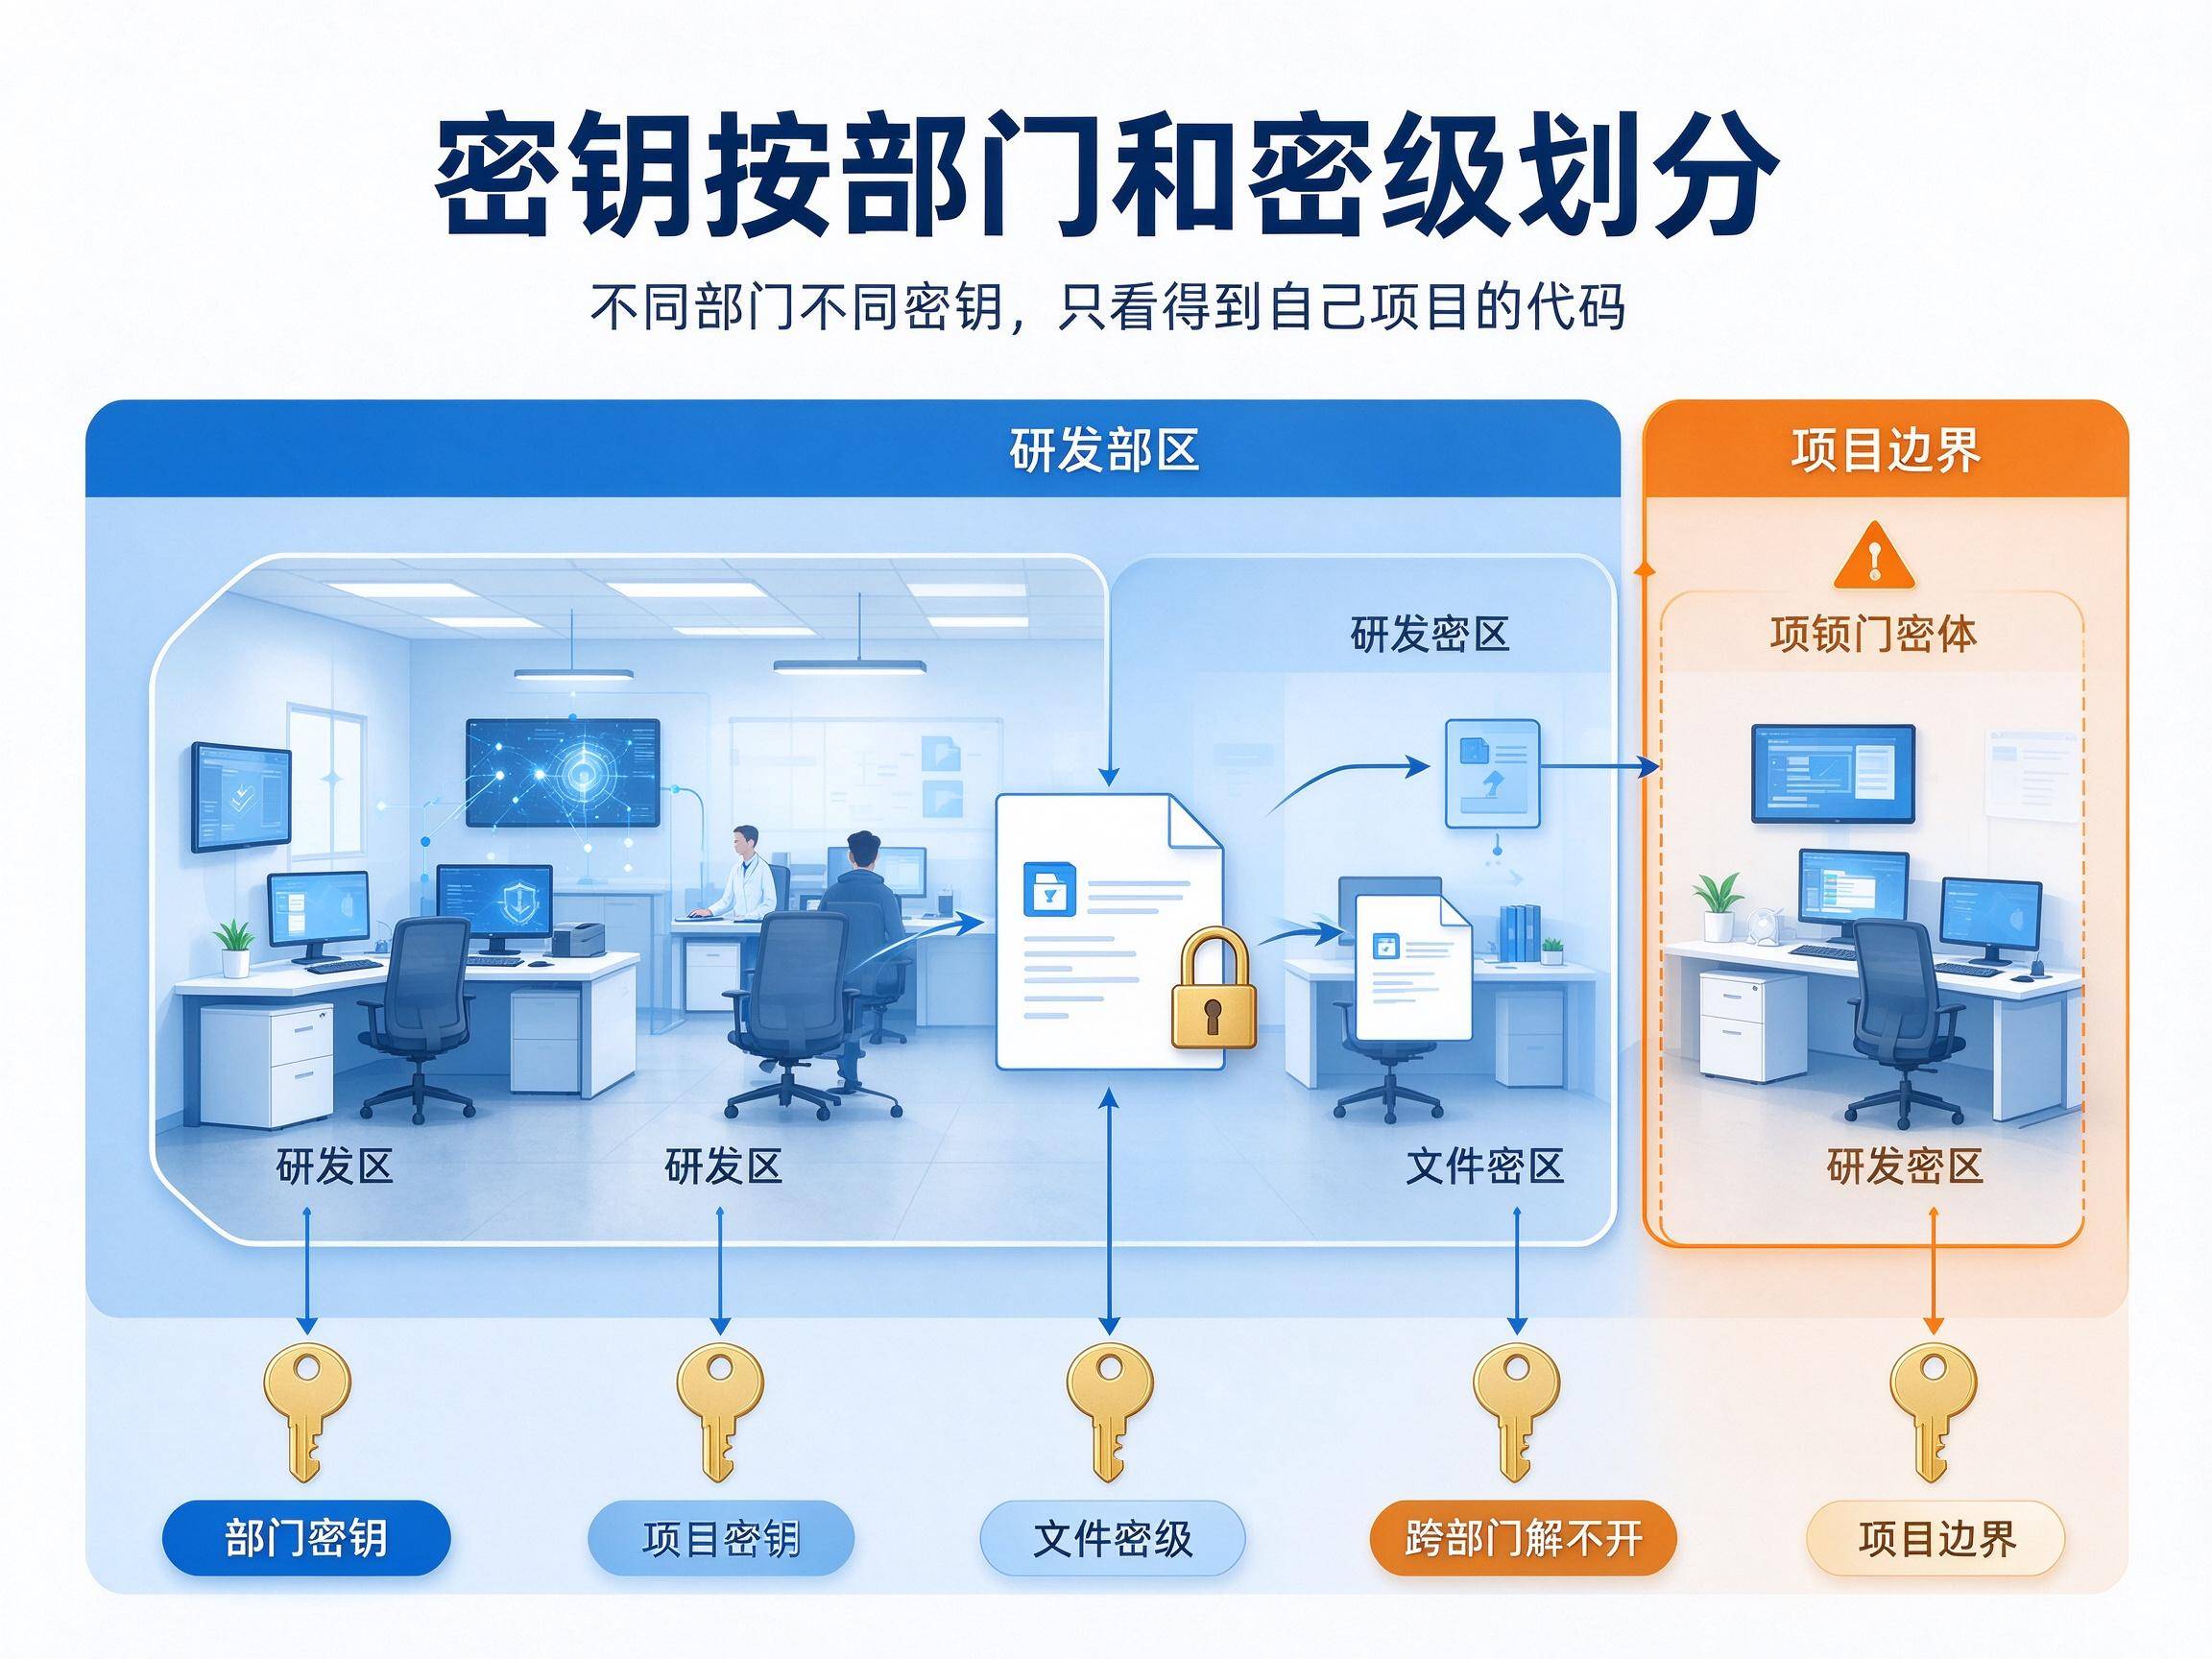
2、密钥按部门和密级划分
不同部门、不同项目使用不同密钥,文件类型和密级绑定管理。跨部门拿到文件也解不开,研发各组只碰得到自己项目里的代码。
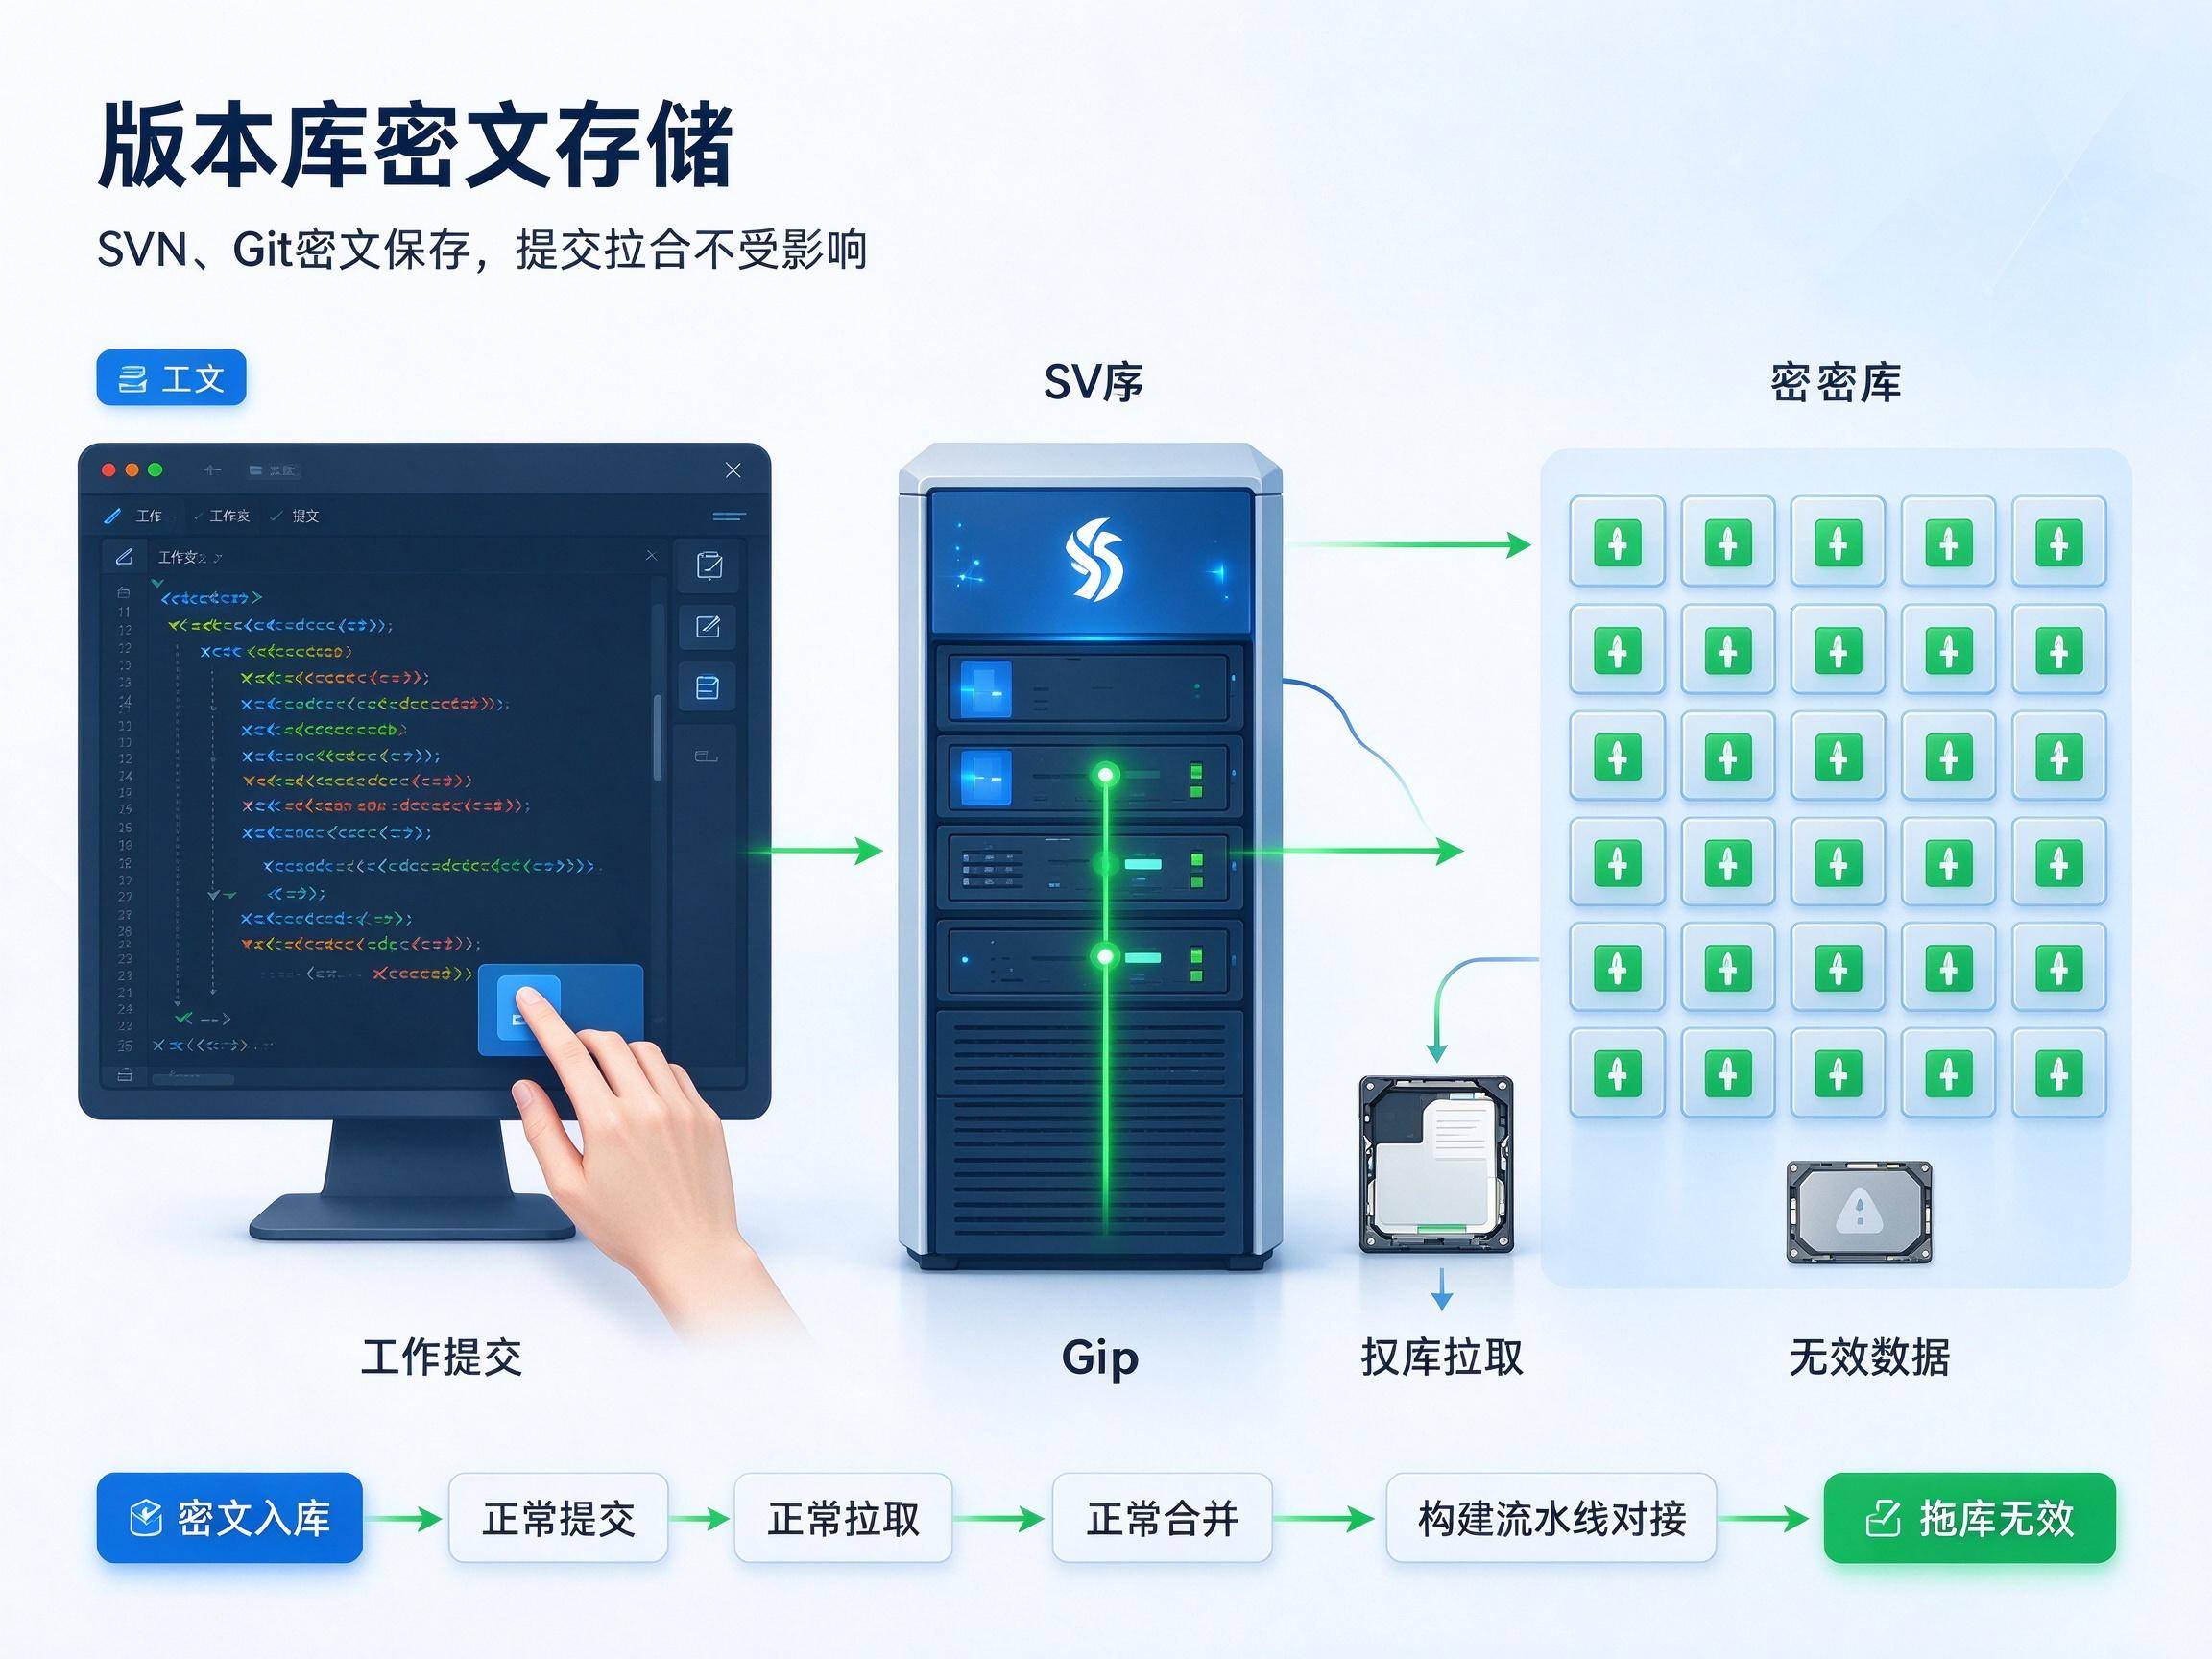
3、版本库密文存储
SVN、Git服务器上的代码以密文保存,服务器被拖库、硬盘被拆走,得到的都是无效数据。日常提交、拉取、合并不受影响,构建流水线可以通过Linux版本对接。
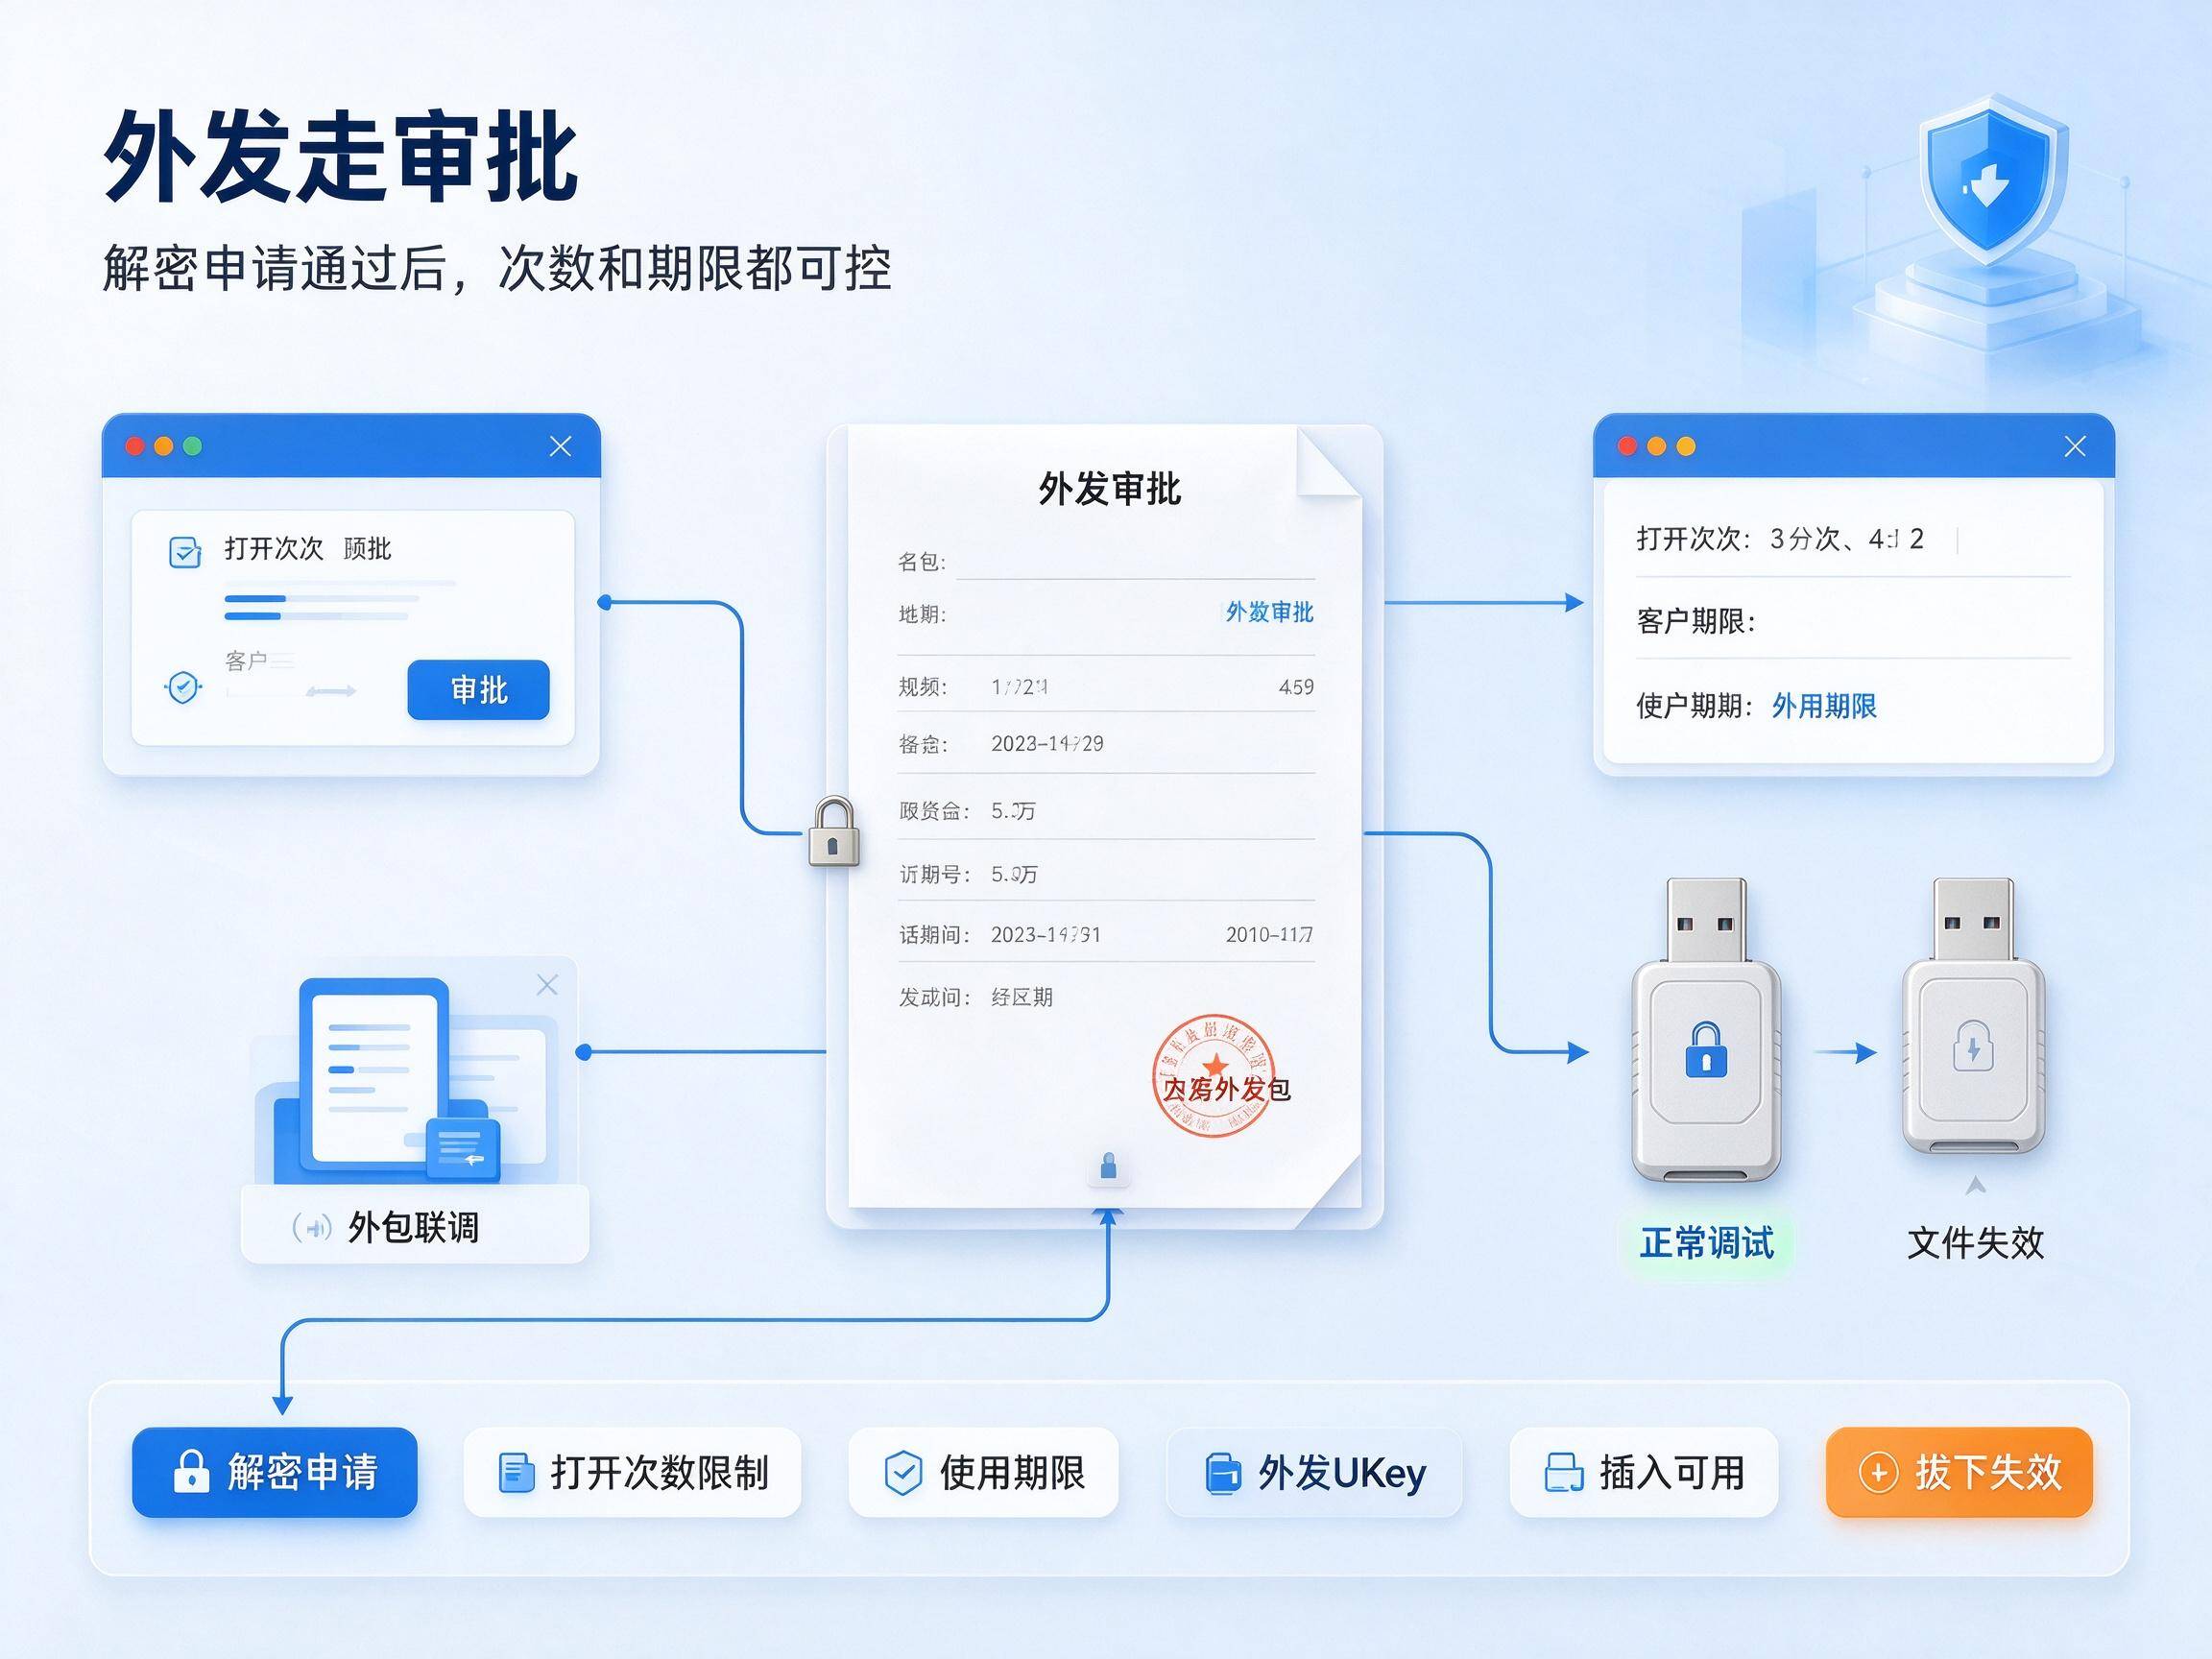
4、外发走审批
外包联调、给客户交付确实要外发源码时,提交解密申请,审批通过后可以限定打开次数和使用期限。员工去客户现场调试,携带外发UKey就能正常使用加密源码,拔掉UKey文件随即失效。
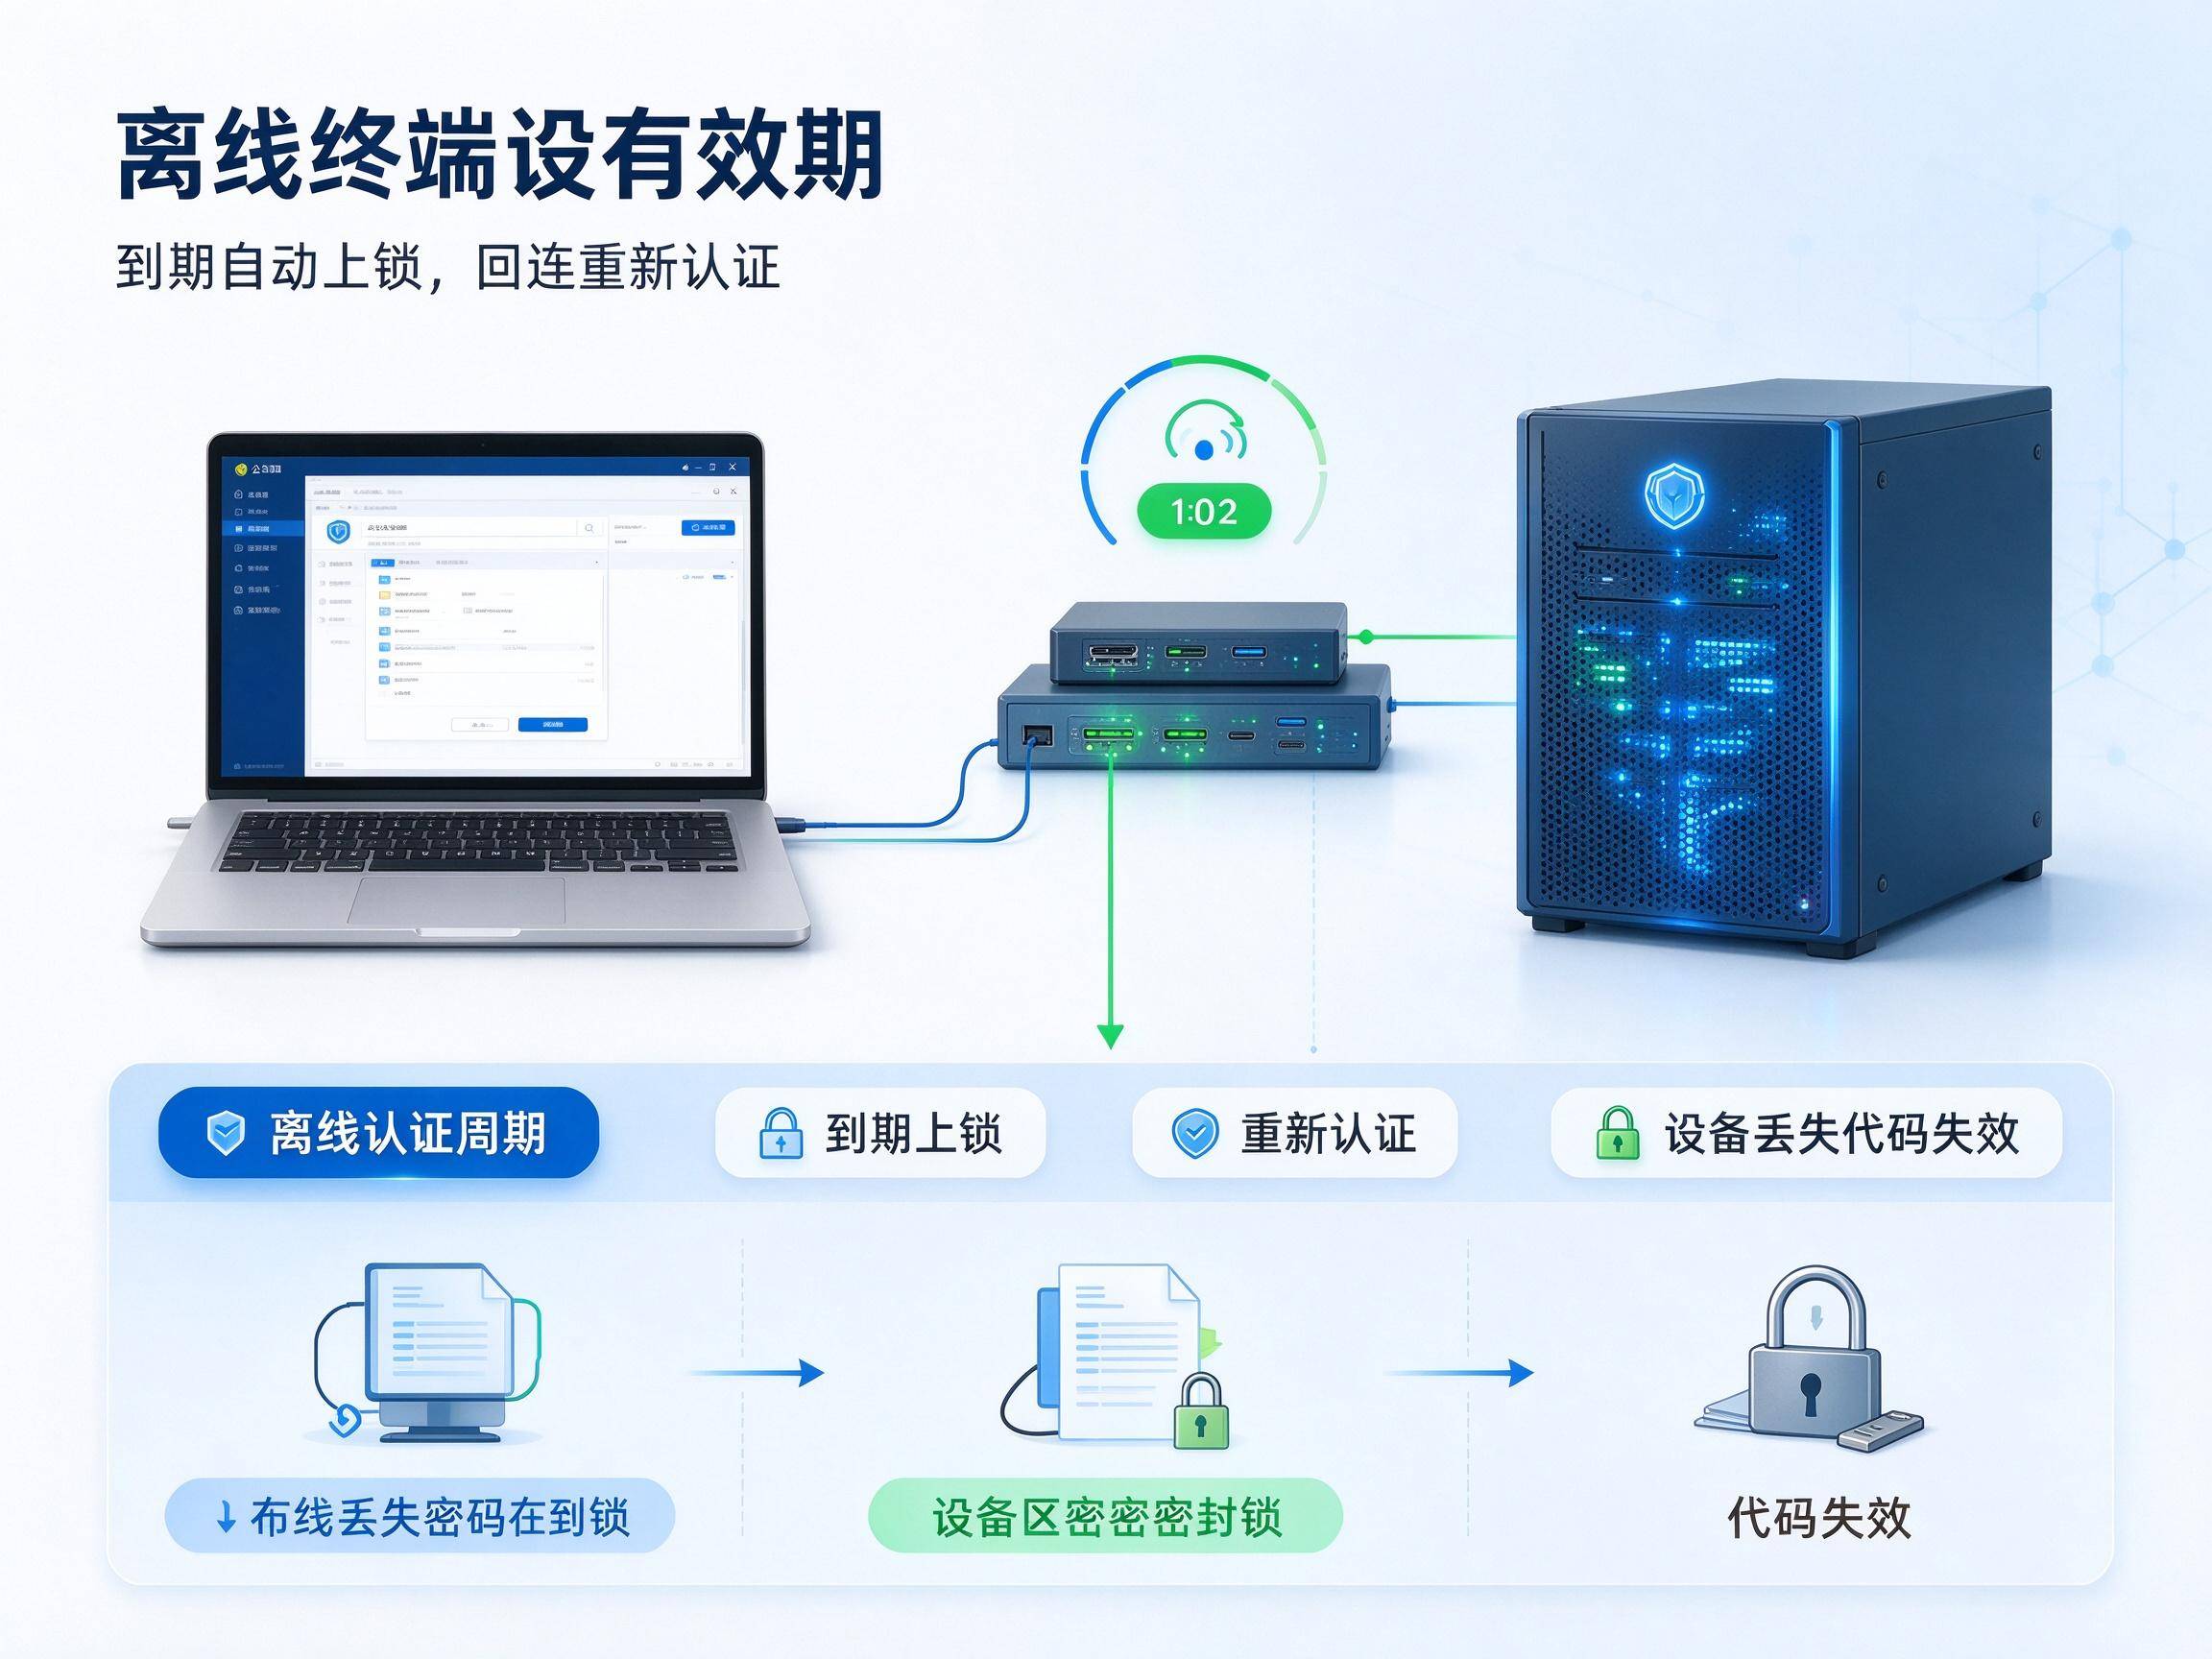
5、离线终端设有效期
出差的笔记本、隔离网段的机器可以设置离线认证周期,到期后加密文件自动上锁,连回公司服务器重新认证才能继续打开。设备丢了,里面的代码跟着失效。
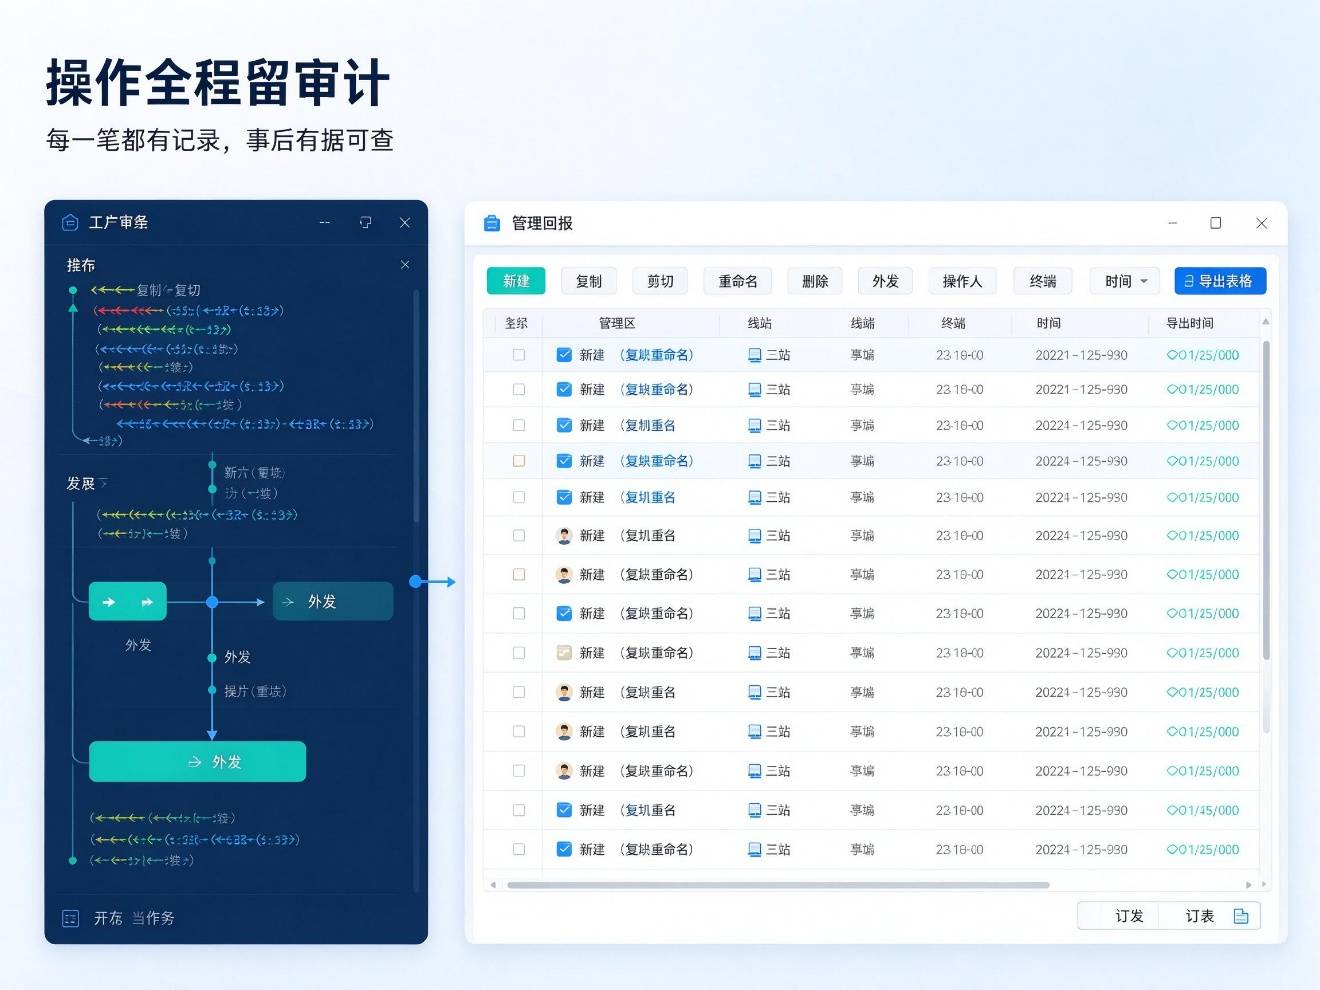
6、操作全程留审计
源码文件的新建、复制、剪切、重命名、删除、外发,每一笔都有记录,操作人、终端、时间齐全,日志可以导出成表格。事后追责有据可查,事前也能形成约束。
二、装了会不会耽误干活
这是最常见的问题。加密动作发生在文件保存的瞬间,由内核驱动完成,日常写代码感觉不到。需要提前做的是把开发工具、编译器、版本工具配置成受控程序,以及和版本服务器、构建服务器做对接调试,这部分由管理员一次性完成。
真正需要改变习惯的只有一件事:外发代码要走审批。这一步恰恰是防泄密绕不开的。

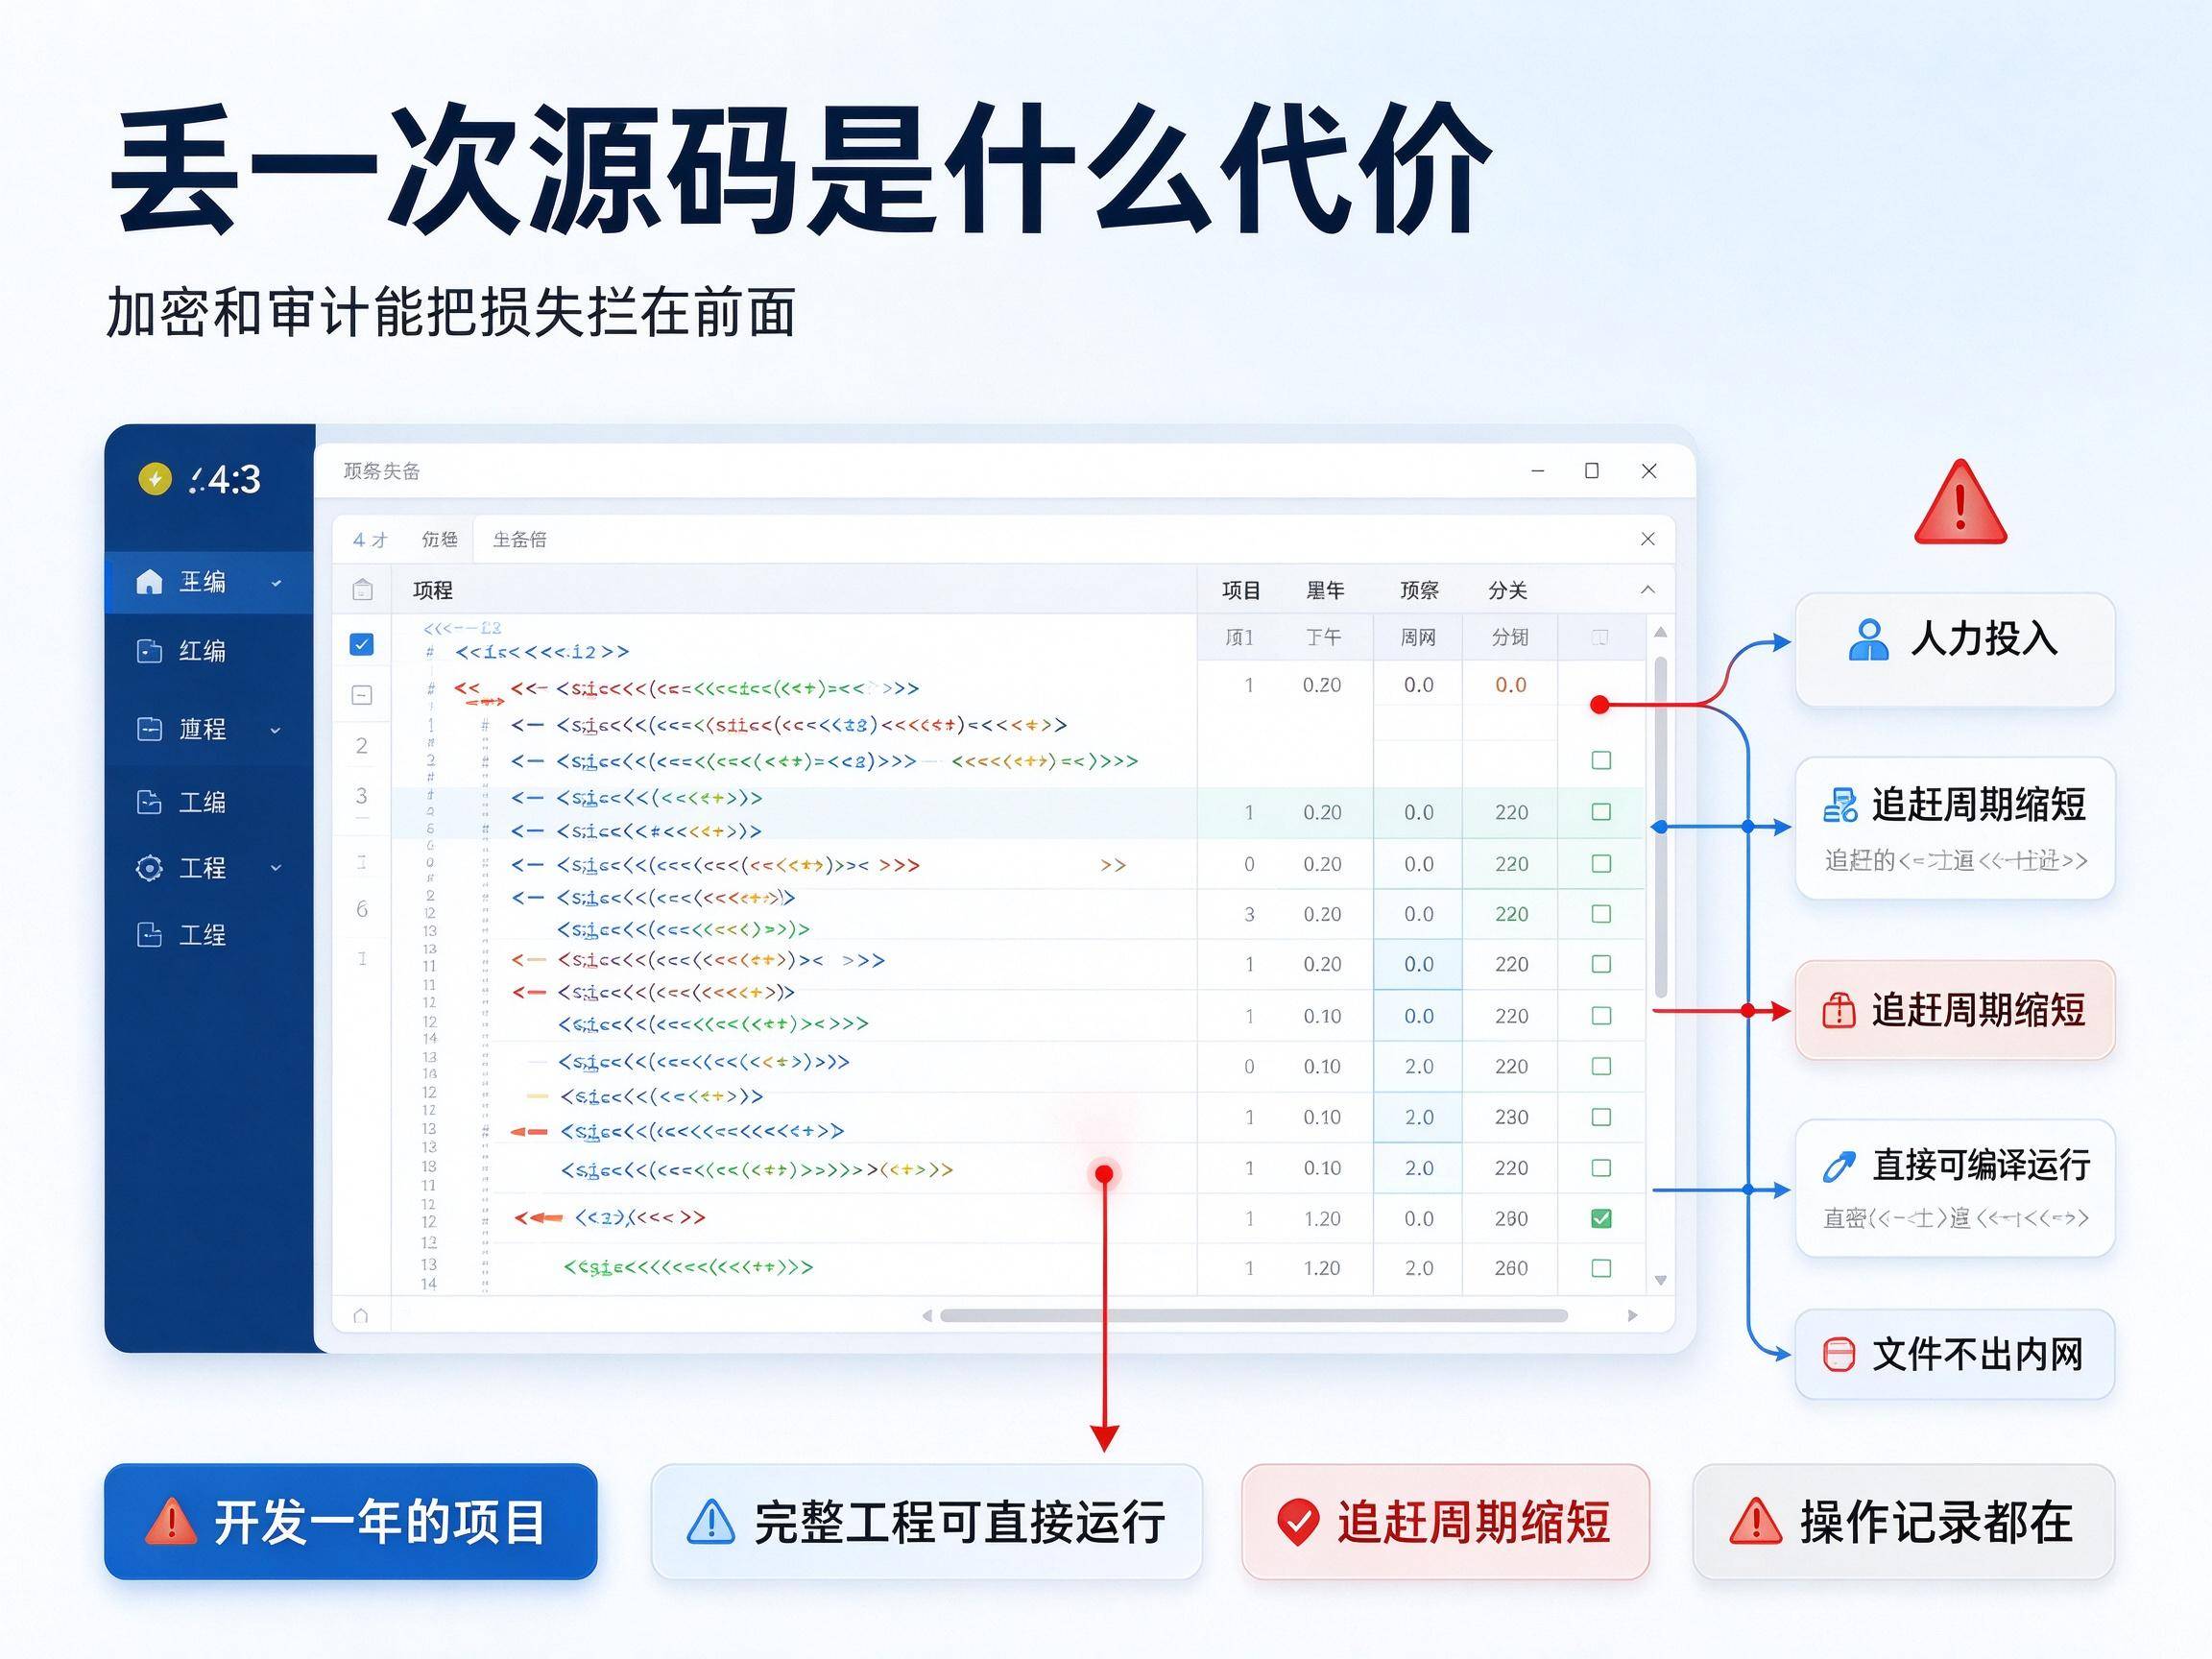
三、丢一次源码是什么代价
开发一年的项目,人力投入是实打实的。代码被带走,对方面对着的是可以直接编译运行的完整工程,追赶周期从几年缩短到几个月。有了加密和审计,文件出不了内网,操作记录都在,损失能被拦在前面。
四、说句实在话
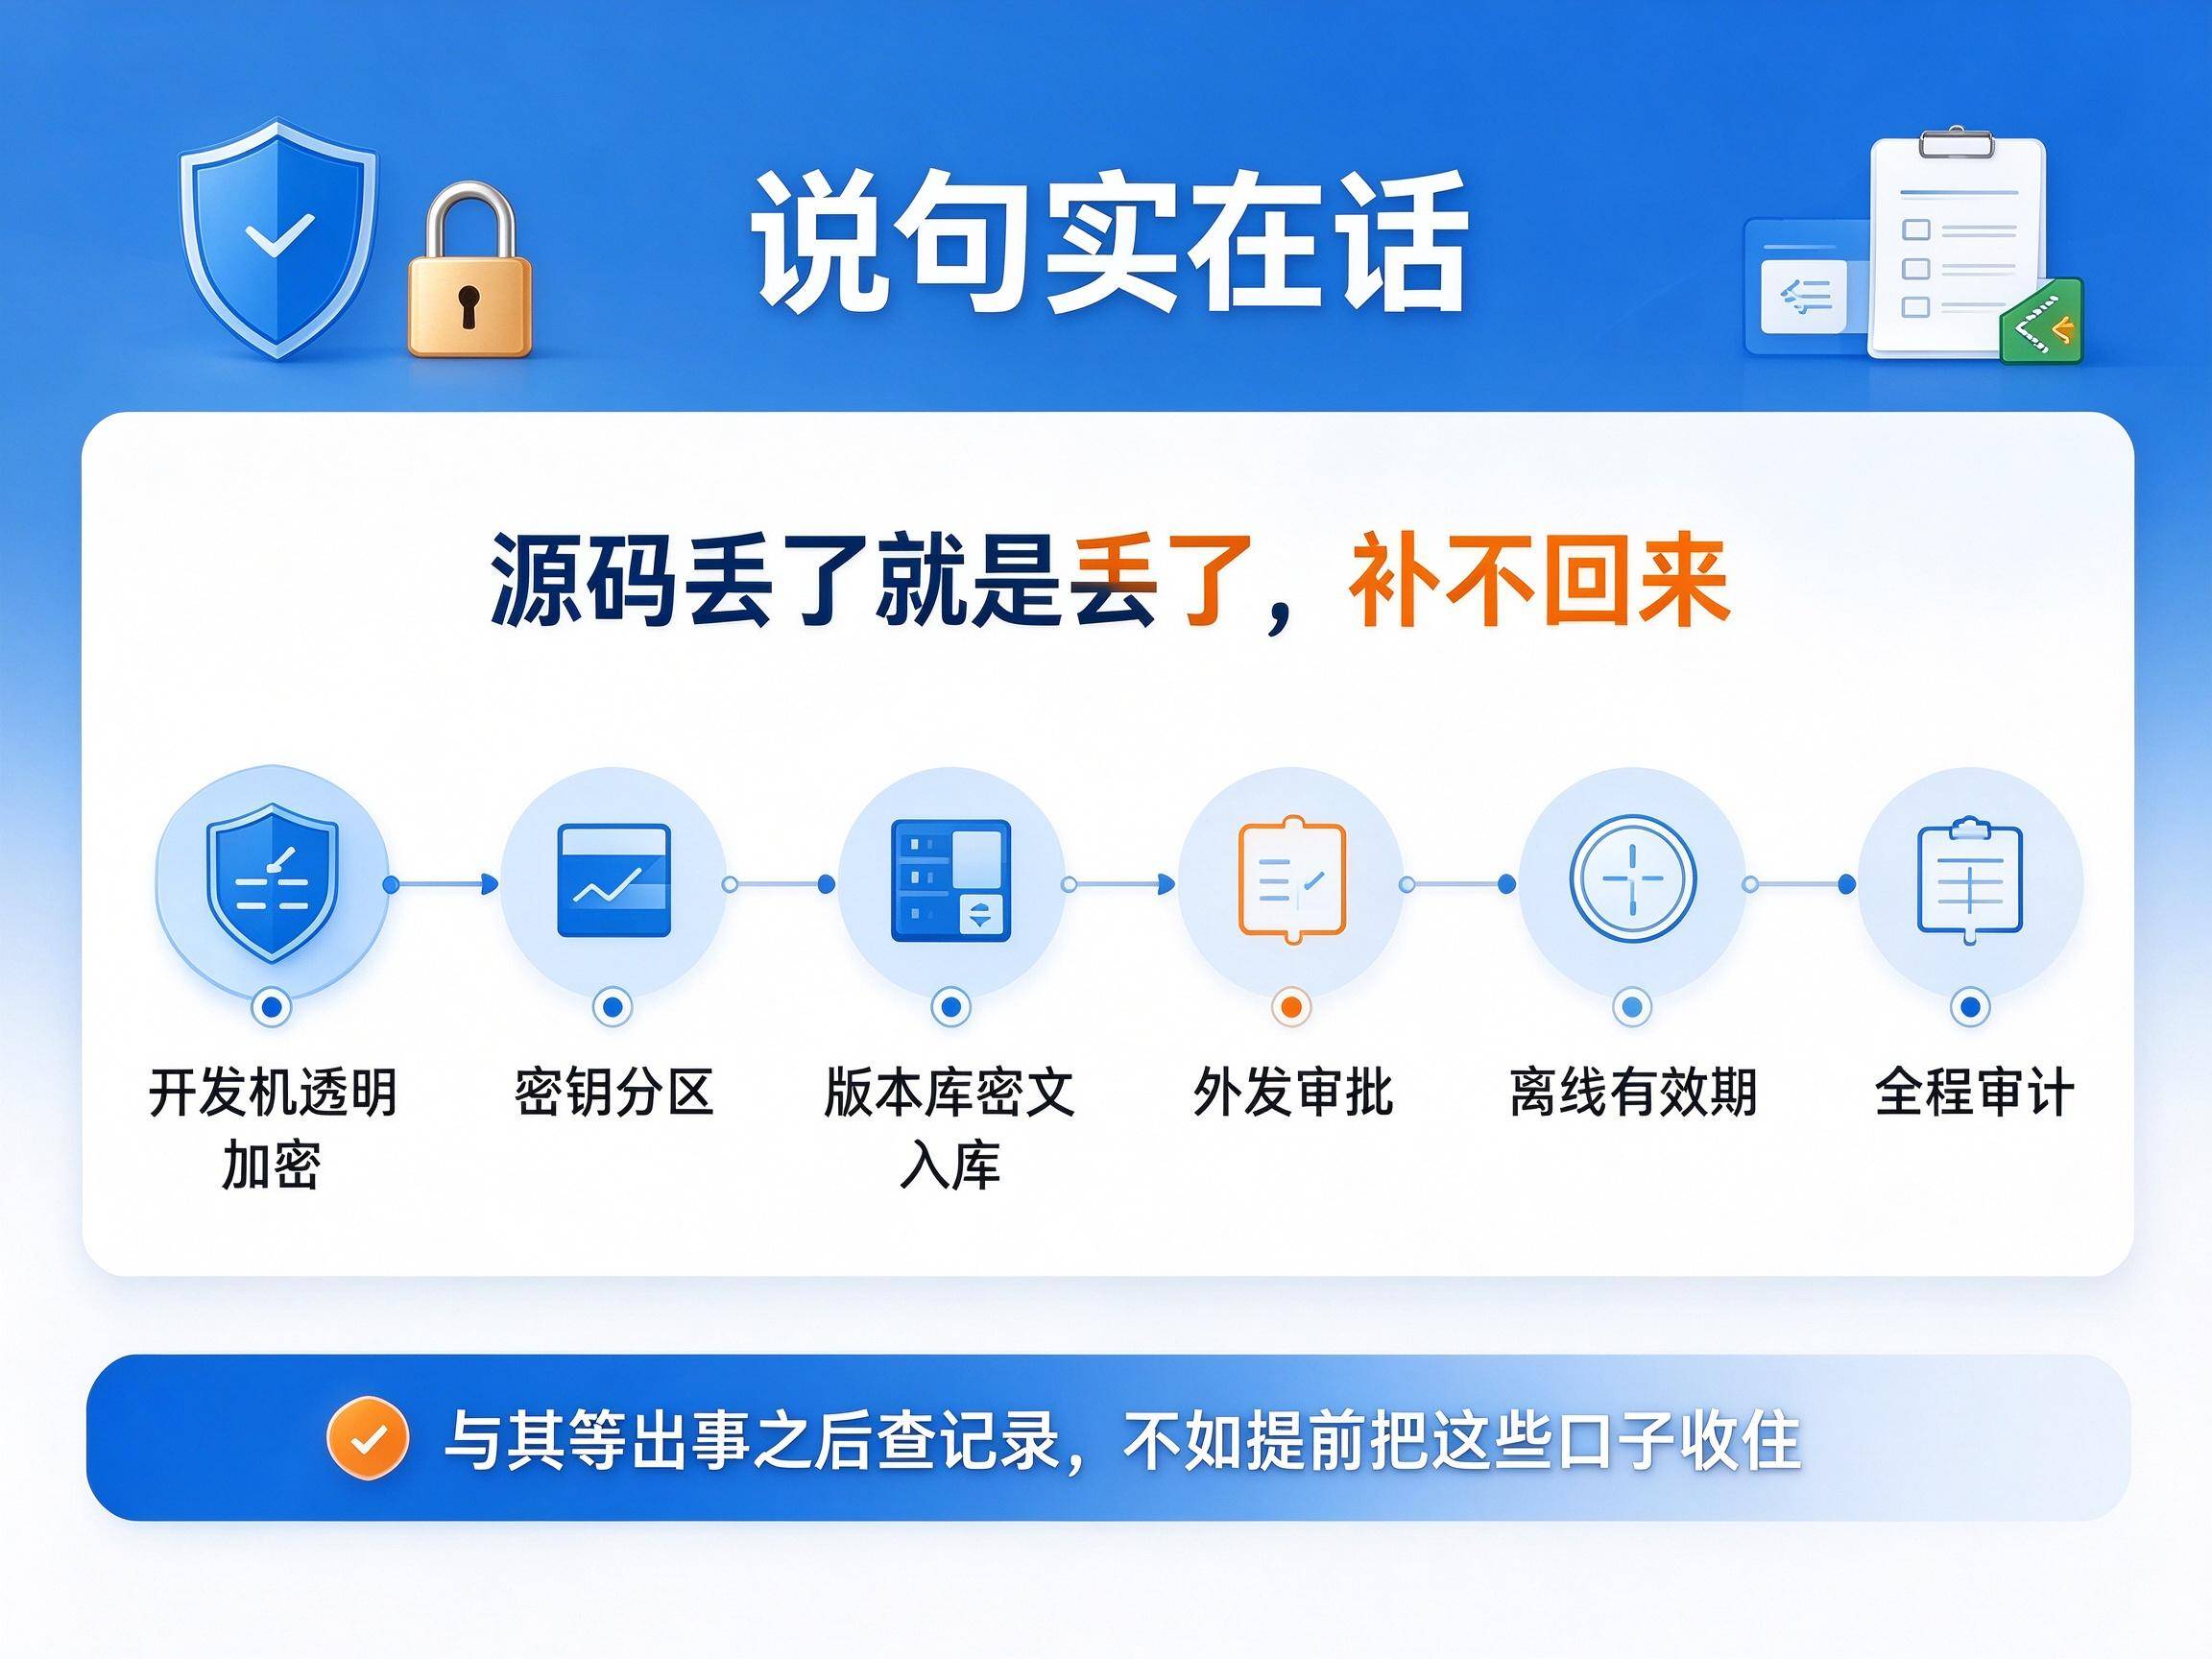
源码丢了就是丢了,补不回来。
安秉网盾的六个作用点,把代码从开发机、版本库到外发环节都管了起来。与其等出事之后查记录,不如提前把这些口子收住。
 、
#源代码防泄密#












