

据国家互联网应急中心统计,2024年国内企业因数据泄露造成的平均损失已达4200万元,其中约67%的泄露事件源于内部人员的有意或无意操作。离职员工批量拷贝资料、U盘带走核心图纸、通过微信随意外发文件……这些看似简单的行为,背后却是企业难以承受的代价。
重要文件防泄密,究竟该从哪几处入手?以下五个维度,缺一不可。
防泄密的第一道防线,是让文件本身具备安全属性,而不是只依赖防火墙和杀毒软件这种外围防护。超过70%的数据泄露事件源自内部员工,防火墙拦不住“自己人”。透明加密是目前企业级防护的主流方案——文件在创建、编辑、保存时自动加密,打开时自动解密,对授权用户完全无感,不改变任何工作习惯。
安得卫士采用驱动层透明加密技术,覆盖办公文档、设计图纸、源代码等2000余种文件格式,支持自动加密、手动加密、全盘加密三种模式,性能损耗低于5%。图纸、代码在企业内部正常流转,一旦通过U盘、邮件带出,即为乱码无法打开,从源头堵住泄密通道。

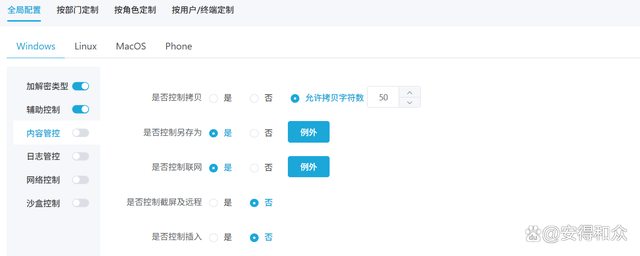
加密之后,还得防“人”。文件被合法打开后,员工可能通过复制粘贴、截屏录屏、拖拽到U盘等方式把内容带走。这些操作需要精细化的内容级管控。
安得卫士提供多重防护:防复制——密文内容无法复制到明文环境;防截屏——禁止通过截屏键、微信、QQ等工具截取画面;防拖拽——禁止将加密文件拖拽到U盘、聊天窗口等非授权位置。同时支持屏幕水印、文档水印、打印水印三重溯源,对拍照泄密形成强大震慑。
安全隔离同样关键——按部门、项目组划分安全域,域内文件自由流转,跨域访问需授权,防止内部人员越权访问其他部门的核心数据。
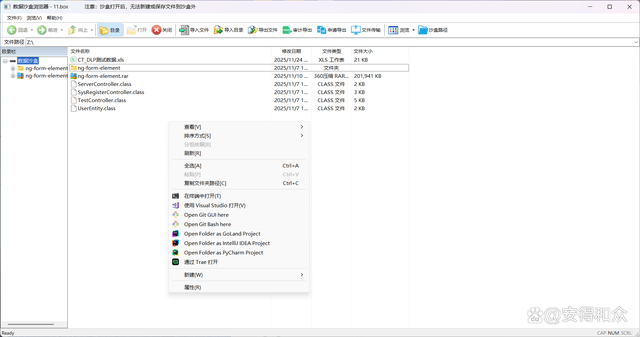
对研发、设计部门而言,源代码和图纸既要防泄密,又不能牺牲编译效率。传统加密方案往往让代码编译速度下降30%以上,研发人员抵触情绪强烈。
安得卫士提供数据沙盒方案:代码在沙盒内明文存储、编辑、编译,效率零损耗;但沙盒与外界严格隔离——禁止通过U盘、拷贝、拖拽、网络等方式将明文代码带出。文件一旦导出沙盒即自动加密,脱离授权环境无法打开。同时沙盒内的网络访问被管控,仅允许连接指定的代码服务器,防止数据外传。
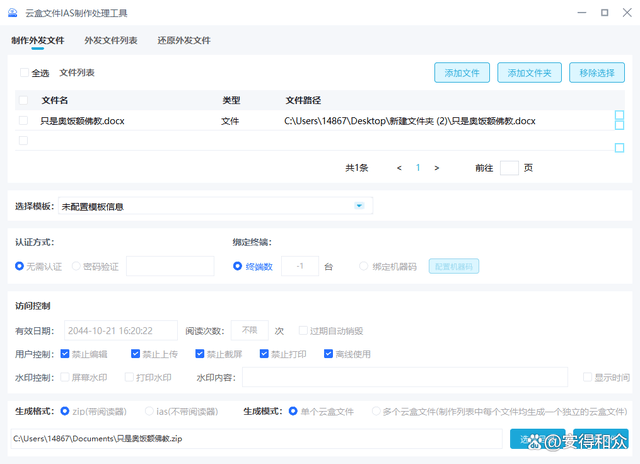
发给供应商的图纸、给客户的方案,一旦离手就彻底失控,是无数企业的共同痛点。传统方式下,文件发出去后被无限次转发、超范围使用,企业毫不知情。
安得卫士外发云盒功能解决了这一难题:将加密文件加密封装为安全的.ias格式,外部用户无需安装客户端即可访问。发送方可精细设定:打开次数、有效期、是否允许打印、是否允许截屏,甚至绑定指定设备。最关键的是——文件发出后仍可远程修改权限,紧急情况一键禁用,立即失效。
防得住还得查得出。完整记录谁、在何时、通过什么渠道、做了什么操作,是防泄密体系的闭环。
安得卫士记录文件打开、编辑、外发、打印等所有操作,配合屏幕水印与暗水印技术,一旦发生泄密事件,可快速定位责任人。所有日志支持多维度查询,满足等保2.0等合规审计要求。
小结企业重要文件防泄密,核心在于构建“加密—管控—外发—审计”的完整闭环。安得卫士以透明加密无感守护、数据沙盒保效率、外发云盒让文件“发出仍受控”,已服务制造、科研、军工等20多个行业的1000余家企业,为他们的核心数据资产筑起了一道坚实的防线。














