

随着大模型落地加速,越来越多企业开始采购 AI 能力:API 接口调用、SaaS 在线大模型、私有化部署、企业知识库微调、智能内容生成、AI 阅卷 / 合同审查系统…… 很多采购负责人、法务在签约时,直接沿用传统软件服务合同模板。
但无数案例证明:拿普通技术合同套 AI 采购,等于给自己埋下合规炸弹。
今天把这份 “AI 合同坑位图” 分享给大家,不谈特定厂商,只拆解条款背后的法律逻辑与商业风险,结合《生成式人工智能服务管理暂行办法》、《个人信息保护法》、十部门《人工智能科技伦理审查与服务办法(试行)》以及 AI 幻觉侵权司法判例,一次性讲清 AI 采购合同必须守住的底线
AI合同,和普通软件合同到底差在哪?
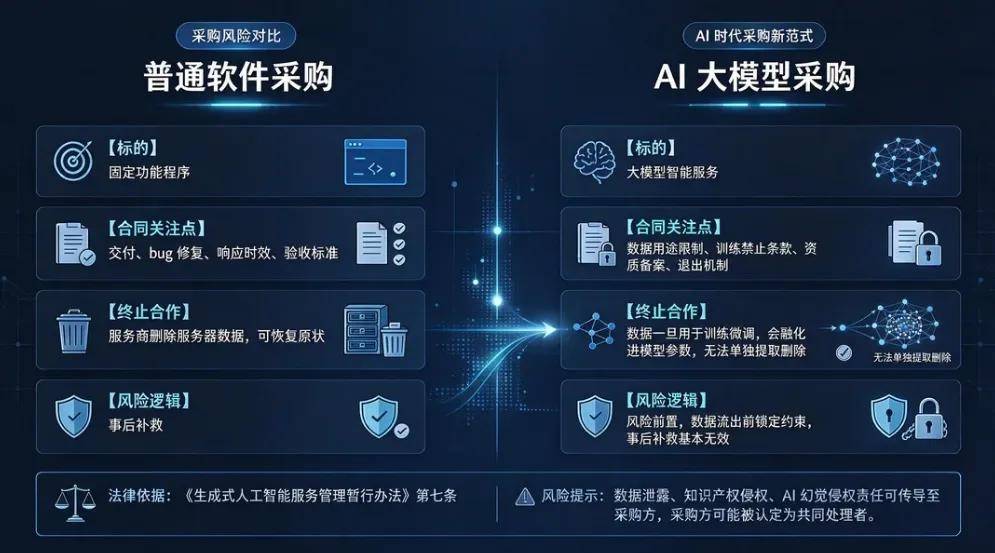
普通软件采购,买卖标的是一套固定功能的程序。合同关注:交付、bug修复、响应时效、验收标准。一旦合作终止,服务商删除服务器上你的数据,基本可以恢复原状。
AI完全不一样。
核心差异:你的数据喂给模型之后,一旦被用于训练、微调,就可能“融化”进模型参数里,技术层面无法单独提取、删除属于你的那部分信息。
《生成式人工智能服务管理暂行办法》第七条明确规定,服务商开展优化训练,必须保证训练数据来源合法;涉及个人信息,需要取得对应授权。很多企业忽略:你传给服务商的业务文档、客户资料、内部经营数据,服务商可以悄悄拿去迭代模型,而你事后根本无法核验、无法撤回。
传统合同逻辑:出事再补救。 AI合同逻辑:风险前置,数据流出去之前,就要锁死用途。事后补救基本无效。
一旦发生数据泄露、知识产权侵权、AI生成虚假内容引发诉讼,监管追责、民事赔偿的风险会沿着服务链条传导给采购方。哪怕你只是付费使用方,也可能被认定为共同处理者,承担法律责任。
五大必审核心条款
1. 训练数据用途条款——最重要,没有之一
核心问题:我方交付给服务商的数据,能不能用于训练、优化服务商的基础大模型?
很多AI服务商的通用模板会藏一句:“服务商可对用户输入数据进行匿名化处理,用于模型优化。” 这就是最大陷阱。
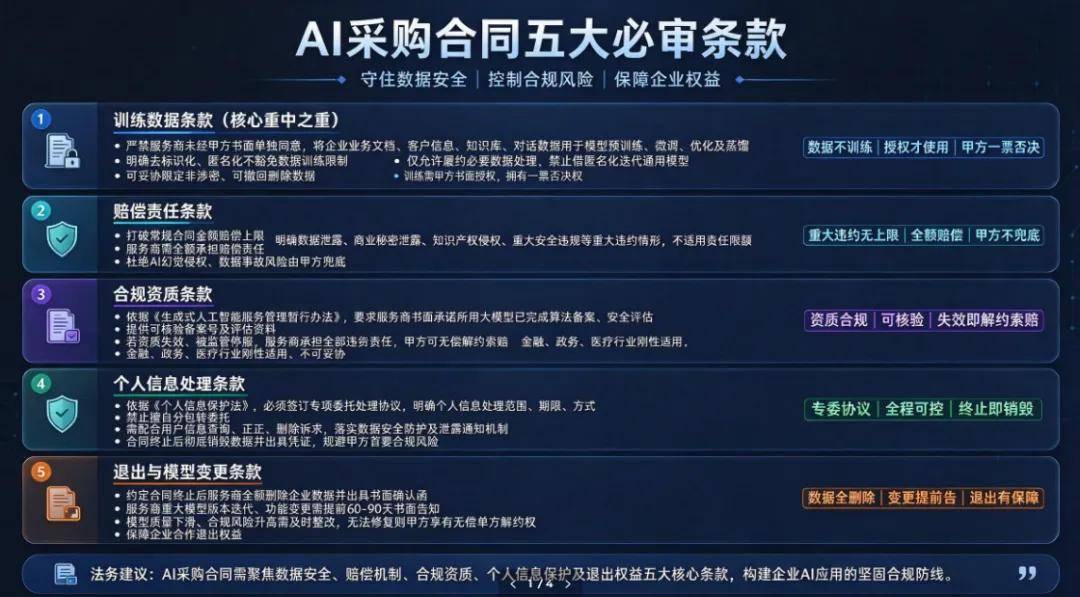
✅理想条款表述: 未经甲方书面单独同意,服务商不得将甲方提供的全部数据(业务文档、客户信息、上传知识库、对话内容、上传文件)用于模型预训练、微调、持续优化、模型蒸馏。去标识化、匿名化处理,不构成豁免本条约束的理由。
这里的关键:限制的是“用于训练”这个行为,不是服务商为提供本次服务所必需的数据处理。服务商为响应API调用、本次对话、私有化知识库检索而处理数据,属于履约必需,我们并不禁止;但不能借“匿名化”名义,把企业机密拿去迭代通用大模型。
谈判让步空间:实在无法完全禁止,可以妥协为仅限非个人信息、非核心商业秘密、可随时撤回、可完整删除的数据,并且每次训练前单独书面申请,甲方拥有一票否决权。
2. 赔偿责任上限,必须为重大违约撕开一道口子
几乎所有服务商合同,都会设置责任上限:“服务商全部赔偿总额,不超过本合同合同金额的1倍”。
放在普通项目尚可接受,但一旦把数据泄露、保密违约、知识产权侵权也纳入这个上限,条款等于形同虚设。
试想:企业数万条客户个人信息泄露,监管罚款、民事集体索赔、商誉损失,动辄远超合同价款。如果只能赔一倍合同额,风险完全由甲方兜底。
✅合同应当明确约定: 本合同责任上限不适用于:数据泄露、侵犯个人信息、侵犯第三方知识产权、故意泄露商业秘密、重大安全违规等情形,前述情形服务商赔偿不受责任限额约束。
结合近年AI幻觉侵权判例,大模型输出虚假内容、伪造事实、抄袭他人作品引发诉讼,若服务商未尽数据校验、内容过滤义务,应当承担对应侵权赔偿责任,不能用合同限额免除法定侵权责任。
3. AI服务商合规资质,白纸黑字落地
《生成式人工智能服务管理暂行办法》第十七条要求,具有舆论属性或社会动员能力的生成式AI服务,必须完成安全评估、履行算法备案手续。
很多企业采购时只看产品好不好用,不去核验备案状态。服务商本身未完成备案、未通过安全评估,监管处罚风险会传导到采购方。监管核查时,甲方作为AI服务使用者,同样会被问询、核查。
合同必须写明:服务商承诺本项目所使用大模型已按国家法规完成备案与安全评估;在合同附件提供可核验备案编号、安全评估报告摘要;若备案失效、被监管责令停服,服务商承担全部违约责任,甲方有权解约并索赔。
高风险行业(金融、政务、医疗)采购AI系统,这条属于刚性底线,不能妥协。
4. 个人信息委托处理协议,是法定义务,不是商务谈判筹码
只要AI服务过程中,服务商接触、处理甲方客户个人信息,《个人信息保护法》强制要求签订个人信息委托处理协议,不能只放在主合同模糊一笔带过。
委托处理条款必须完整覆盖:
- 个人信息处理目的、方式、期限,仅限本次AI服务使用;
- 服务商不得转委托,如需分包,必须甲方书面同意;
- 协助甲方响应个人信息主体的查询、更正、删除、撤回授权请求;
- 安全保护措施、数据泄露通知时限;
- 合同终止后全部个人信息删除销毁、出具删除确认凭证。
法律风险提示:如果缺少委托处理约定,一旦发生个人信息违规处理,甲方作为个人信息处理者,是首要责任主体,不能以“服务商操作”为由免责。
5. 退出与模型变更机制:好聚好散,提前约定终止条款
很多合同只谈上线,不谈退出。一旦项目到期、服务商涨价、模型能力下滑、服务商停止运营,企业数据怎么办?
两个关键点:① 合同终止后,服务商必须删除甲方全部数据,并且出具书面删除确认函,留存审计凭证;② 模型迭代变更约束:服务商升级底层大模型、切换模型版本,可能导致输出质量断崖式下跌、幻觉增多、接口不稳定。
行业标准条款:服务商对底层模型作出重大版本变更,应提前60–90天书面通知甲方;若模型发生实质性质量退化、准确率下降、合规风险上升,服务商有义务修复;无法修复的,甲方享有单方解约权,不承担违约金。
供应商一定会还价的5个焦点
在AI采购谈判桌上,这5个条款是双方博弈主战场,提前预设底线,避免被对方话术绕进去。
对方抗辩:去标识化之后就不属于贵方数据,可以用于训练 我方回应:条款约束的是训练用途,不是正常履约的数据处理。即便数据去标识化,也不能突破本合同禁止训练的约定。底线:绝不接受“匿名化即可用于模型优化”。
对方抗辩:分包商我们只能尽审核义务,不承担连带责任 服务商通常只愿意承诺“审慎审核分包商”,拒绝连带。 底线:至少数据安全、个人信息泄露部分,分包行为服务商承担连带责任。算力外包、标注外包、第三方模型接口都适用。
对方抗辩:数据一旦训练进模型,技术上无法单独删除 这是客观技术事实,但不等于服务商可以无限使用。底线:对于已经融入模型参数的数据,服务商书面承诺不再使用该类数据训练新版本模型,并且提供技术说明,作为合同附件。不能口头承诺。
对抗辩:贵方不能无理由解约,解约需要支付违约金 区分两类解约:商业无理由解约可以谈付费;服务商重大违约、模型合规失效、数据泄露时的法定解除权,绝对不能被剥夺、不能设置高额解约金。
对方抗辩:现场审计会威胁我方系统安全,拒绝甲方审计 折中方案:约定年度审计权,一年一次现场审计;日常可以采用第三方安全认证、日志交付、远程核验替代现场审计。同时约定服务商必须提供AI调用日志、输入输出记录,满足甲方合规自查与监管核查。
底稿发现的隐藏大坑
自己起草的底稿,最大疏漏就是人工复核责任条款空白。
如果随手写一句:“AI生成内容由甲方自行复核”,等于直接把AI幻觉、虚假内容、侵权内容的生产者责任大头揽到自己身上。
AI天生会产生幻觉,这是行业共识。全国首例AI幻觉侵权案件,法院也明确区分服务商与使用者的注意义务边界:服务商有义务采取过滤、校验、风险提示机制,使用者承担合理复核义务,但不能通过合同把全部风险单方转嫁给甲方。
✅合理约定方式: 服务商应当提供内容风险过滤工具、违禁词校验、AI生成标识、完整调用日志;对AI输出内容的固有缺陷进行风险提示;双方按过错分担责任。 甲方负责业务场景的最终业务校验;服务商对模型缺陷、过滤失效、训练数据侵权承担相应责任。
不要简单写“甲方承担全部复核责任”,这是AI合同非常容易踩的隐形陷阱。
AI采购合规不只是审审合同
合同是风险兜底,但不能替代前置尽调。签约前,甲方法务、业务、信息安全团队应当联合完成服务商尽调:
- 核验大模型备案、安全评估材料;
- 核查服务商过往数据泄露、行政处罚记录;
- 评估业务场景风险等级,高风险场景增加伦理审查、人工兜底流程(参考十部门《人工智能科技伦理审查与服务办法(试行)》);
- 内部做数据分类分级,不要把核心涉密、高度敏感个人信息直接输入第三方公有大模型API。
普通软件,功能合格即可验收。 AI采购,数据的控制权、用途边界、退出路径,才是验收之外更重要的东西。
AI新质生产力的价值毋庸置疑,但生产力越强,风险传导的威力越大。所有甲方都要记住一句话:一旦数据被吞入模型,再想收回,难度极高。所有约束,尽量写在签约之前。













