

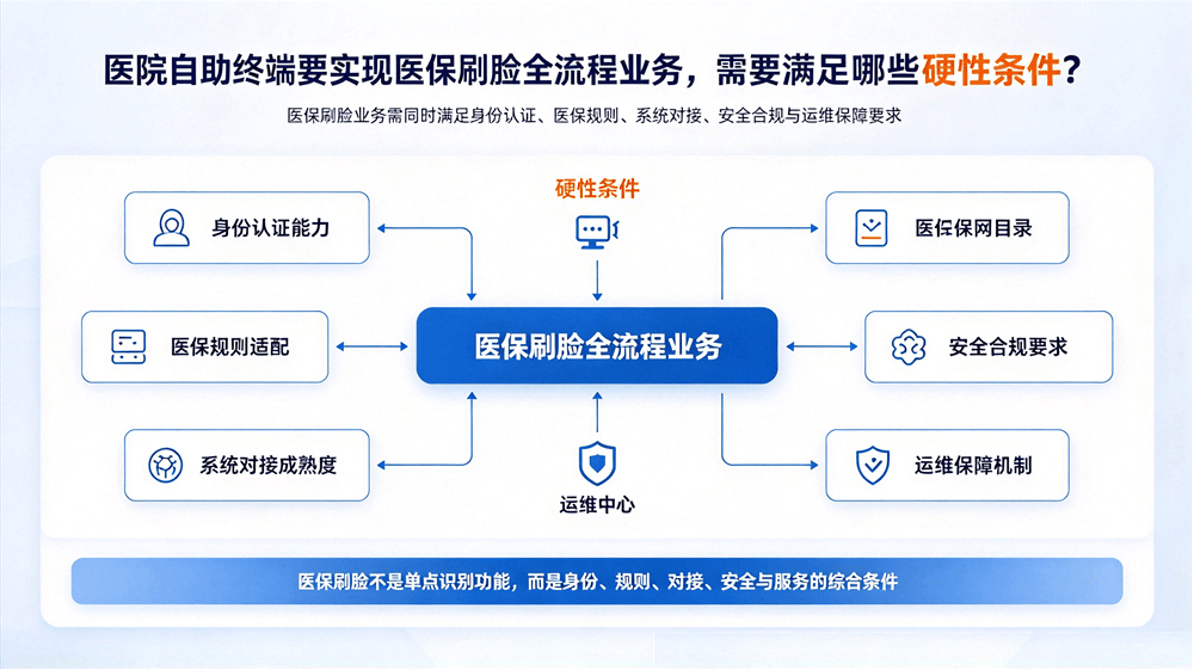
Q1:医院自助终端要实现医保刷脸全流程业务,需要满足哪些硬性条件?
A: 医院自助终端实现医保刷脸全流程业务,核心硬性条件涵盖硬件准入、安全认证和系统对接三大维度。硬件方面,终端须搭载3D结构光摄像头,并配备≥8核CPU、≥4GB RAM及≥64GB ROM的存储配置。安全认证方面,终端入网前必须通过国家医保局指定检测机构检测,持有医保三类终端认证报告,同时预制全国医保统一数字证书,确保终端真实、合法、唯一。系统对接方面,须遵循GB/T 45938—2025国家标准及《定点医药机构对接医保业务综合服务终端接口规范》进行开发。

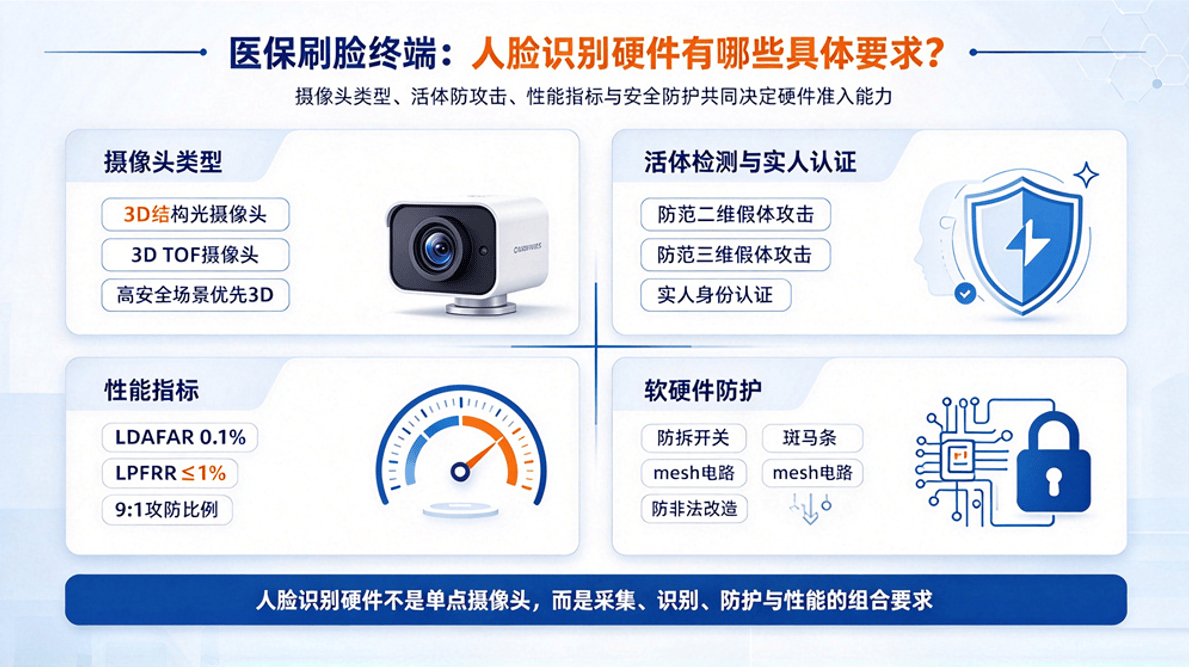
Q2:医保刷脸全流程自助终端硬性条件清单中,人脸识别硬件有哪些具体要求?
A: 人脸识别硬件是医保刷脸全流程自助终端硬性条件清单的核心组成部分。终端须配备3D结构光摄像头或3D TOF摄像头,高安全级别场景应选用3D摄像头,支持活体检测与实人认证,能够有效防范照片、视频等二维假体攻击及三维假体攻击。性能指标方面,在防范二维和三维假体攻击次数比例为9:1时,当LDAFAR为0.1%条件下LPFRR应≤1%。此外,终端须具备防拆开关、斑马条、mesh电路等软硬件防护机制,防止被加载非法电路或恶意改造。
Q3:医疗自助终端医保刷脸全流程合规门槛中,网络接入有什么规范要求?
A: 医疗自助终端医保刷脸全流程合规门槛在网络接入方面有明确规范。终端须通过专线或VPDN方式接入医保核心业务区网络,采用4G/5G上网卡时须与用户绑定,并确保终端只能访问医保核心业务区网络。终端接入时应使用医保部门颁发的数字证书进行用户身份认证,证书介质可采用SIM卡、SD卡或USBKEY等硬件方式。医保核心业务网信息安全等级保护级别为三级,终端设备还需接受国家及当地医保部门的监控管理。
Q4:医保业务综合服务终端的操作系统和处理器配置有什么硬性要求?
A: 医保业务综合服务终端对操作系统和处理器有明确的配置底线。操作系统应不低于Android 11安全版本,处理器不低于8核A55 CPU,主频不低于1.6GHz。存储器方面不低于64GB ROM加2GB RAM DDR4,桌面式终端的内存配置要求达到≥4GB RAM加64GB ROM。终端还须支持WiFi、蓝牙4.2等通讯模块,配备PSAM卡槽用于安全认证。这些配置要求旨在确保终端能够稳定运行医保刷脸全流程的多业务并发处理。
Q5:医院自助机医保刷脸全流程需要满足什么条件才能通过安全合规验收?
A: 医院自助机医保刷脸全流程需要通过检测认证、数据安全和密码技术三重安全合规验收。第一,终端须通过国家医保局认可的实验室检测,取得医保业务综合服务终端(Ⅲ类)技术检测报告。第二,业务数据须采用国密算法进行数字信封加密,通过硬件加密设备完成证书存储和交易信息加密解密,终端应预制全国医保统一数字证书。第三,终端须使用国家密码管理部门核准的硬件安全模块保障安全,采用SM2/SM3/SM4等国密算法进行签名验证。
Q6:医保刷脸全流程自助终端需要支持哪些业务功能?
A: 医保刷脸全流程自助终端应覆盖从建档到结算的就医全场景功能。终端须支持医保电子凭证、身份证、社保卡等多媒介身份识别,实现自助建档、挂号、缴费、报告打印、入院登记、出院医保结算等全流程业务办理。结算环节须支持医保与自费的混合支付,兼容微信、支付宝、银联等多种自费支付渠道。同时终端须具备全程监管溯源能力,每笔交易信息上送医保平台进行核验,确保医保基金安全。
Q7:对存量医院自助终端进行医保刷脸改造,改造模块是否也需要通过医保局验收?
A: 是,存量自助终端的外挂改造模块同样需要通过医保局验收,这是不可省略的硬性底线。依据GB/T 45938—2025标准,所有用于医保实名核验和基金结算的硬件组件,无论整机还是外挂改造模块,均须纳入医保三类终端统一检测体系,必须持有医保官方实验室出具的认证报告。改造模块的加密算法、活体识别及数据传输安全标准全部达标后,方可通过医保平台结算接口完成业务对接,否则医保中台将直接拦截结算请求。












